ARTICLE · 1197251
好消息!iPhone 18 Pro iOS 27.0.1 完美越狱
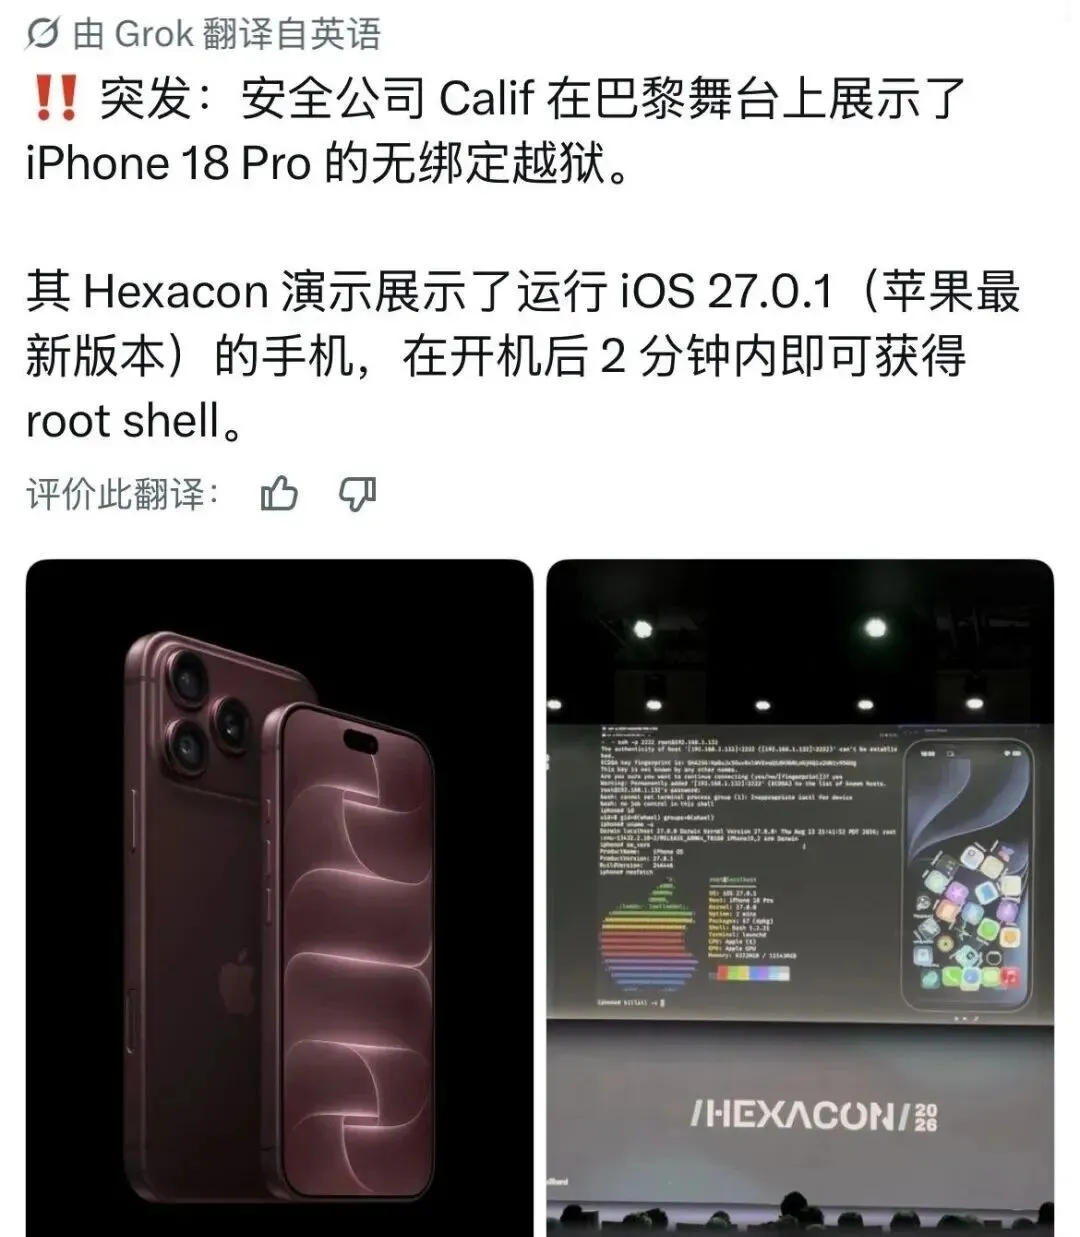
巴黎Hexacon 2026安全大会上,Calif安全团队现场完成演示,也是iOS 9之后,现代iPhone平台首次公开的无束缚越狱演示。
01
PART
现场演示细节
现场演示细节
演示设备为iPhone 18 Pro,搭载A20 Pro芯片,系统版本锁定iOS 27.0.1。 现场操作完整流程:设备完成越狱部署后,直接执行整机重启。开机完成后直接保留root权限,现场通过SSH成功登录设备,内核读写能力完整可用;同时可以正常加载Cydia类越狱插件,修改系统底层配置。
整套漏洞链包含三层核心突破:应用沙箱逃逸、内核任意读写,并且成功绕过A20 Pro新增的PAC与SPTM硬件级安全保护。苹果在A系列新芯片上不断强化硬件安全校验,想要拿到稳定的内核读写,难度远高于旧款机型。
02
PART
行业与社区评价
行业与社区评价
从安全研究角度来看,这次演示的含金量极高。A20 Pro作为苹果最新一代自研芯片,硬件层面叠加多层内核防护,能打通一整套完整漏洞链并实现无束缚越狱,足以证明苹果硬件安全体系依旧存在可被突破的边界。安全圈普遍认为,能在全新芯片+首发系统版本上完成Untethered越狱,是近几年iOS安全研究领域最重磅成果之一。
越狱社区内部评价则偏向两极。一方面,不少老玩家感慨时隔十余年再次见到现代iPhone无束缚越狱,认为一旦漏洞公开,将彻底改写当前iOS越狱格局,不再需要每次重启重跑漏洞;另一方面,很多资深开发者保持理性,他们指出,0day内核漏洞商业价值巨大,这类漏洞很少会无偿开放给普通社区,单纯靠一次现场演示,并不代表普通用户很快就能用上工具。
也有从业者提到,这次演示本身也是一次很好的侧面印证:苹果逐年加码硬件安全、提高漏洞赏金,并不代表系统可以做到绝对无懈可击。这类研究成果,也会反向推动苹果完善底层安全机制,修补漏洞,提升普通用户日常使用的安全性。
03
PART
最关键的一点:没有面向普通用户的工具
TOOLKIT · 最关键的一点:没有面向普
这只是安全研究的学术演示,团队不会对外公开漏洞利用代码,也不会打包普通用户可用的一键越狱程序。 漏洞属于0day高危内核漏洞,这类漏洞一般会被团队保留用于安全业务,不会直接放出到越狱社区。网上现在任何声称可以直接越狱iOS27.0.1、iPhone18 Pro的工具、付费服务,全部是虚假内容,大多捆绑木马或者直接诈骗。
漏洞仅对iOS 27.0.1版本有效,一旦升级iOS 27.1,苹果大概率会修补整套漏洞链。如果你手上是iPhone18 Pro,想要保留这个漏洞机会,不要升级系统。一旦OTA升级,漏洞直接失效,没有降级通道。
仅A20 Pro芯片存在这套漏洞链,iPhone17及更早A系列芯片不适用,不要抱有期待。