ARTICLE · 1201030
CCF软件大会2026|软件分析与软件安全新技术论坛
软件分析与软件安全新技术论坛
一、论坛介绍
"软件分析与软件安全新技术"论坛致力于汇聚国内顶尖学者与行业专家,探讨"大模型"与"人机物融合"时代下的软件分析技术以及基于软件分析的软件安全技术前沿进展。论坛重点关注静态程序分析、动态程序分析、二进制代码分析、漏洞挖掘与利用、恶意代码分析等核心技术,以及上述技术在越权漏洞检测、漏洞可利用性验证、工业控制系统安全、软件供应链安全等关键场景中的应用;特别地,此次论坛还将同时探讨大模型给上述研究方向带来的机遇与挑战以及已有的创新应用,包括大模型赋能的越权漏洞检测、面向漏洞可利用性验证的大语言模型能力测评、大语言模型增强的恶意软件隐藏行为分析等。通过推动分析方法创新、提升防护能力、促进学科交叉,论坛将深化产学研协同、加强国内交流合作,为应对复杂安全威胁、推动数字经济健康发展提供强有力的技术支撑,对构建安全可靠的数字社会具有重要意义。
二、论坛组织委员会
- 吴荣鑫(厦门大学)
- 时清凯(南京大学)
- 林云(上海交通大学)
- 沈志荣(厦门大学)
三、论坛安排
日程安排:
时间:2026年11月6日,14:00-17:30
地点:天津市社会山国际会议中心酒店,四层3号多功能厅
论坛议程:
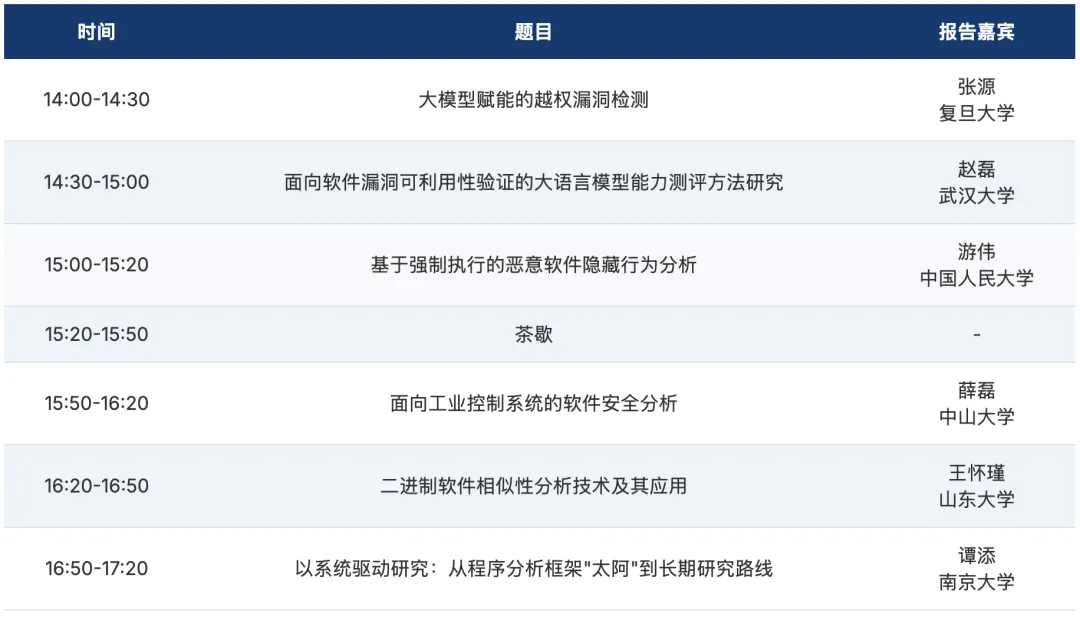
四、论坛报告嘉宾简介
1. 报告人:张源 教授
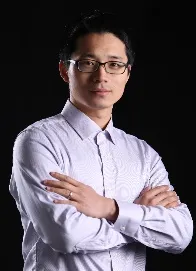
题目:大模型赋能的越权漏洞检测
摘要:越权漏洞主要由于访问控制机制实现不当,导致敏感数据泄露,产生巨大危害。然而,由于越权漏洞与业务逻辑高度耦合,传统漏洞检测技术难以有效应用。本次报告将从白盒检测与黑盒检测的双重视角,介绍大模型技术在越权漏洞检测方面的最新进展,包括如何推断信息系统的预期访问控制规则,如何推断跨网络访问请求的数据依赖,以及如何基于上述方法设计自动化的越权漏洞检测工具。这些工具已在各类真实系统中发现了数百个越权漏洞。
简介:复旦大学教授、博导,教育部长江学者,复旦白泽战队指导教师,主要研究方向为软件安全,研究工作获网安顶会杰出论文奖3次、荣誉提名3次,部分研究成果应用于华为、阿里、OPPO、vivo等公司,获优秀校企合作项目5次。带领复旦白泽战队获国内外顶尖安全攻防赛事冠军20余次,发现大量真实软硬件系统高危漏洞,获2021年国家信息安全漏洞库最具价值漏洞奖。
2. 报告人:赵磊 教授
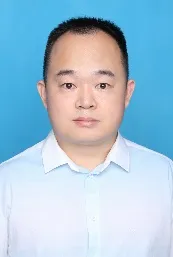
题目:面向软件漏洞可利用性验证的大语言模型能力测评方法研究
摘要:漏洞可利用性验证是诊断漏洞根因、判定漏洞危害以及评估网络攻防威胁等场景中的关键环节。长期以来,该工作高度依赖专家经验,被视为漏洞分析全流程中最耗时耗力的步骤,因而对自动化与智能化手段有着迫切需求。近年来,随着大语言模型(Large Language Model, LLM)在代码语义理解、程序分析和多步推理等方面的能力持续提升,前沿模型在软件安全任务中的表现显著增强。针对大语言模型及其智能体在漏洞挖掘与利用等任务中的能力测评逐渐成为当前的研究热点和难点问题。然而,现有测评工作通常将基座 LLM 和智能体视为整体测评对象、以漏洞利用的最终完成度作为核心测量指标。随着基座 LLM 持续迭代,以及工具链和执行框架日益多样化,这种以整体完成度为核心指标的测评方法就逐渐暴露出粗粒度、单一性和笼统简化等不足。针对上述问题,课题组最近设计提出面向基座 LLM 的漏洞可利用性验证能力测评方法。为建立能够刻画基座 LLM 自身能力的统一量化标尺,本工作构建基于公共执行框架的基座 LLM 统一测评方法。在公共执行框架下,待测基座 LLM 采用统一任务设定、统一工具接口和标准化任务编排,在统一任务输入、工具调用、执行环境、反馈接口和执行预算条件下进行横向能力测评,以此刻画基座 LLM 自身能力。
简介:武汉大学国家网络安全学院教授、博士生导师。获国家级青年人才,湖北省武汉市"黄鹤英才"、武汉大学"珞珈学者"、武汉大学杰出青年(教职工)等荣誉。长期从事软件及系统安全方向研究,主持多项国家重要部委重大研究计划项目与课题、国家自然科学基金重点项目,以及多项校企合作项目(包括华为技术有限公司、中船重工、中国核电、蔚来汽车等合作项目)等。主要科研成果发表在NDSS、CCS、Usenix Security、TDSC等网络安全领域顶级会议期刊。获得湖北省科技进步一等奖和二等奖各1项、湖北省教学成果特等奖和二等奖、武汉大学教学成果一等奖等。
3. 报告人:游伟 教授
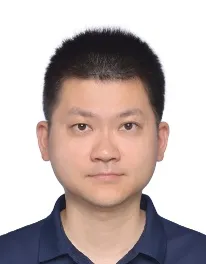
题目:基于强制执行的恶意软件隐藏行为分析
摘要:强制执行是在恶意软件缺乏源代码、运行环境不完整且样本具有强对抗性的条件下,发现并理解其真实攻击能力的关键技术。然而,在强制执行场景中,隐藏恶意行为检测仍面临一个核心挑战:如何精准触发隐藏行为。由于二进制程序执行路径数量庞大,而真正能够触发恶意载荷的路径往往只占少数,同时恶意软件还普遍采用环境感知、逻辑炸弹、虚拟化混淆等技术逃避检测,如何高效探索程序路径并突破恶意软件的自我保护机制,成为强制执行技术亟待解决的首要问题。本次报告将围绕"基于强制执行的恶意软件隐藏行为分析"展开,系统介绍报告人在定值引用关系引导的路径探索、虚拟化混淆条件下的条件转移识别与操控,以及大语言模型增强的语义引导与环境恢复等方面的系列研究工作。
简介:游伟博士,中国人民大学信息学院教授,博士生导师,计算机系副系主任,入选国家级青年人才项目。长期从事软件漏洞自动化挖掘利用,以及二进制程序的动态和静态分析。游伟博士在信息安全和软件工程领域国际顶级学术会议/期刊论文上发表论文二十余篇,获得最佳论文奖一次,最佳应用安全论文提名奖两次,获得CCF科学技术奖自然科学一等奖。
4. 报告人:薛磊 副教授
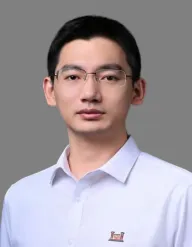
题目:面向工业控制系统的软件安全分析
摘要:实时操作系统是智能嵌入式设备、车载设备等载体的核心底层软件,直接关乎各类智能系统的运行安全与稳定。该类系统内核重复读取用户态内存且无法保证数据一致时,易产生双重读取漏洞,进而引发系统异常、权限泄露等安全问题。当前主流的静态、动态检测技术存在适配性不足、误报率高、运行开销大等缺陷,无法满足实时智能系统的安全检测需求。本文提出硬件辅助的商用实时操作系统漏洞检测框架,基于CPU内核隔离与缺页异常捕获技术,可精准检测系统调用中的双重读取漏洞。经款主流实时系统测试验证,该框架运行开销更低、误报率显著优于传统检测工具,可为智能系统的软件安全防护提供高效的技术支撑。
简介:薛磊,中山大学网络空间安全学院教授、博士生导师,国家青年人才,现任学院院长助理、广东通信学会数据安全专委副主任委员。博士毕业于香港理工大学计算学系,长期深耕智能系统软件与网络安全领域,研究方向涵盖智能操作系统安全、智能网联系统安全、智能软件安全可信等,在移动智能系统智能分析方向取得多项研究成果。近年来,累计发表网络安全领域顶级会议及期刊论文六十余篇,获四项最佳论文奖等。主持国家自然科学基金国际合作重点项目、面上项目、青年项目等4项国家级项目,同时承担华为、腾讯、字节、淘天、绿盟等多企业的合作研发项目。
5. 报告人:王怀瑾 教授
题目:二进制软件相似性分析技术及其应用
摘要:二进制代码相似性分析(Binary Code Similarity Analysis, BCSA)旨在检测二进制代码片段之间的相似性,是众多关键安全任务的基础支撑,包括恶意软件分析、漏洞检测、抄袭检测以及软件供应链安全。然而,由于编译过程会丢失变量名、函数符号、数据类型等高层信息,BCSA 本身面临固有挑战。即便是源自同一份源代码的二进制文件,编译器优化与体系结构差异也会进一步引入大量的语法层面的变异。在本次报告中,我将介绍我们近期在从二进制代码中提取精确且健壮的语义特征方面的工作,以支持可扩展且准确的 BCSA,并服务于漏洞检测、供应链分析等下游应用。
简介:王怀瑾,山东大学计算机科学与技术学院教授、博士生导师,国家级青年人才。2023年于香港科技大学获得博士学位,本科毕业于南京大学软件学院,曾任香港科技大学、美国俄亥俄州立大学博士后研究员。目前主要从事软件与系统安全研究,特别是 AI 智能体安全、二进制程序分析、逆向工程与恶意代码分析、漏洞挖掘以及软件供应链安全,其研究成果发表于程序设计语言、软件工程、网络安全等 CCF A 类会议或期刊,如 ICSE、ASE、ISSTA、OOPSLA、EuroSys、CCS、NDSS、TSE、TOSEM、TDSC 等。
6. 报告人:谭添 助理教授
题目:以系统驱动研究:从程序分析框架"太阿"到长期研究路线
摘要:程序分析是理解程序行为、发现软件缺陷、保障软件安全可信的重要基础技术。基于程序语义、抽象建模和形式化推理,程序分析能够提供确定性、可复现、可解释的分析结果,并在现代软件的质量与安全保障中发挥长期作用。基于这一认识,我们长期坚持程序分析研究,并选择了一条相对少见的系统驱动路径:自主研发程序分析框架"太阿"(Tai-e),将其作为支撑研究问题形成、分析算法实现、应用场景探索的基础设施。本报告将结合 Tai-e 的建设过程和相关研究成果,讨论我们为什么坚持做程序分析,以及如何通过自研系统支撑持续研究积累,形成一条以系统为核心、不断迭代演进的长期研究路线。
简介:谭添,南京大学计算机学院助理教授,博士生导师。2017年博士毕业于澳大利亚新南威尔士大学,2017至2019年于丹麦奥胡斯大学从事博士后研究工作。研究方向为程序分析与程序设计语言。研究成果发表在TOPLAS、PLDI、POPL、OOPSLA、TOSEM、TSE、ICSE、FSE、ISSTA等相关领域的重要国际期刊与会议。曾获NASAC青年软件创新奖(2024)、ICSE 2025最佳软件制品奖、ICSE 2025 杰出论文奖、OOPSLA 2023杰出软件制品奖、ECOOP 2016杰出论文奖等奖项。主导设计并开发程序分析框架"太阿"。
五、论坛组织委员会简介
1. 论坛组委会:吴荣鑫 教授
简介:吴荣鑫,厦门大学教授、博士生导师,博士毕业于香港科技大学计算机科学与工程系,入选2025年福建省杰出青年科学基金项目、2021年福建省"百人计划"青年项目及2019年厦门大学"南强青年拔尖人才支持计划"。主要研究方向软件安全、程序分析,主持国家自然科学基金面上项目、青年科学基金项目,并承担华为、蚂蚁集团等多项产学研合作项目。其主要研究方向为软件安全、程序分析,已在CCF-A类会议与期刊上发表论文60余篇,荣获OSDI 2026最佳论文奖、ICSE 2026软件工程工业实践最具影响力论文奖、两次软件工程顶级会议杰出论文奖(ISSTA 2014、ICSE 2019)。研究成果已在开源社区、华为、蚂蚁集团等企业及GF重大攻关任务中实现转化应用。
2. 论坛组委会:时清凯 副教授
简介:时清凯,南京大学计算机学院副教授,博士生导师,入选国家级青年人才计划,2020年于香港科技大学获得博士学位,曾任源伞科技联合创始人、蚂蚁集团技术专家、美国普渡大学博士后研究员,目前主要从事软件分析与软件安全技术研究,其研究成果广泛发表于程序设计语言(如PLDI,OOPSLA)、软件工程(如ICSE,ESEC/FSE)、网络安全(如SP,CCS)等领域的CCF A类会议或期刊,其中第一作者论文10篇,并受邀担任相关会议审稿人,曾获ACM SIGSOFT杰出论文奖2次、ACM SIGPLAN杰出论文奖2次、Google论文奖、Hong Kong Ph.D. Fellowship,曾三次参加全国软件大会原型竞赛均获一等奖。其研究成果广泛应用于诸如蚂蚁、华为等高新技术企业,已帮助企业识别数百个高危漏洞。
3. 论坛组委会:林云 副教授
简介:林云,上海交通大学计算机系副教授,系主任助理,博士生导师,原新加坡国立大学助理教授(研究岗),入选国家海外高层次青年人才计划,毕业于复旦大学计算机学院获得博士学位。研究工作包括自动化代码编程、测试与调试、模型训练的可视化解释与调试、欺诈信息检测等。发表国际顶级会议和期刊发表论文近50篇,获ICSE2018杰出论文奖。担任PRDC2023国际会议程序委员会联合主席,ICSE、FSE、USENIX Security等重要国际会议的程序委员会委员。主持国家基金委海外优青项目、华为x-explore人才基金,以及多项校企合作并落地。
4. 论坛组委会:沈志荣 教授
简介:沈志荣,厦门大学信息学院教授(博导),担任厦门大学OpenHarmony技术俱乐部主任和福建省高效能智算系统工程研究中心副主任。在操作系统、网络系统和AI系统等国际权威期刊和会议发表论文90余篇,其中中国计算机学会CCF-A类论文40余篇,发表论文获得ACM SC最佳学生论文提名奖和IEEE SRDS最佳论文奖等奖励。主持存储系统和操作系统相关的国家重点研发计划课题和国家自然科学基金。