ARTICLE · 1238631
【AI帮我写软件】端口映射器
一款绿色免安装的 Windows 端口映射工具:PortMap。解压、双击、点点鼠标,转发就通了。
一、你有没有遇到过这些场景?
搞网络、搞运维、搞开发的朋友,这几个瞬间大概率不陌生:
在家想访问公司内网的一台机器,网络是通的,但端口不通,眼睁睁看着服务就在那儿却够不着; 调试物联网设备,摄像头、网关、NAS 都在隔离网络里,想临时把它们的端口"引"出来看看; 临时联调,同事说"你这服务给我个能访问的地址",你却要在一堆命令行参数里折腾半天。
这类问题的标准答案就是四个字——端口转发(也叫端口映射)。
方案不少:Windows 自带的 netsh portproxy 命令行老长还只支持 TCP;功能强的工具又常常要装环境、写配置文件,用完还得收拾。
所以我们做了一个更省事的:PortMap 端口映射工具。
二、它是怎么工作的?
一句话讲清原理:它守在你指定的本机端口上,把收到的流量原样搬到你指定的目标端口去。
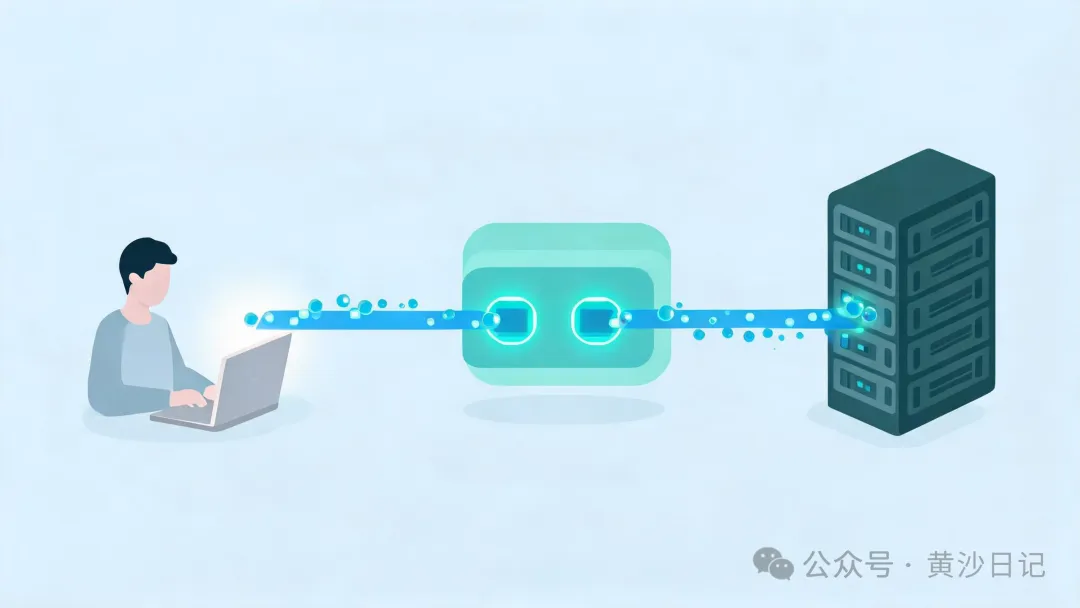
(端口转发原理示意)
如图:客户端访问"监听地址:监听端口",PortMap 立刻把这条连接接力到"目标地址:目标端口"——客户端无感知,就像在直接访问目标服务一样。
转发引擎用的是开源界的知名选手gost,Go 语言编写,天生高并发,TCP、UDP 都支持,单条映射扛个几百路并发连接不在话下。
三、哪些场景用得上?
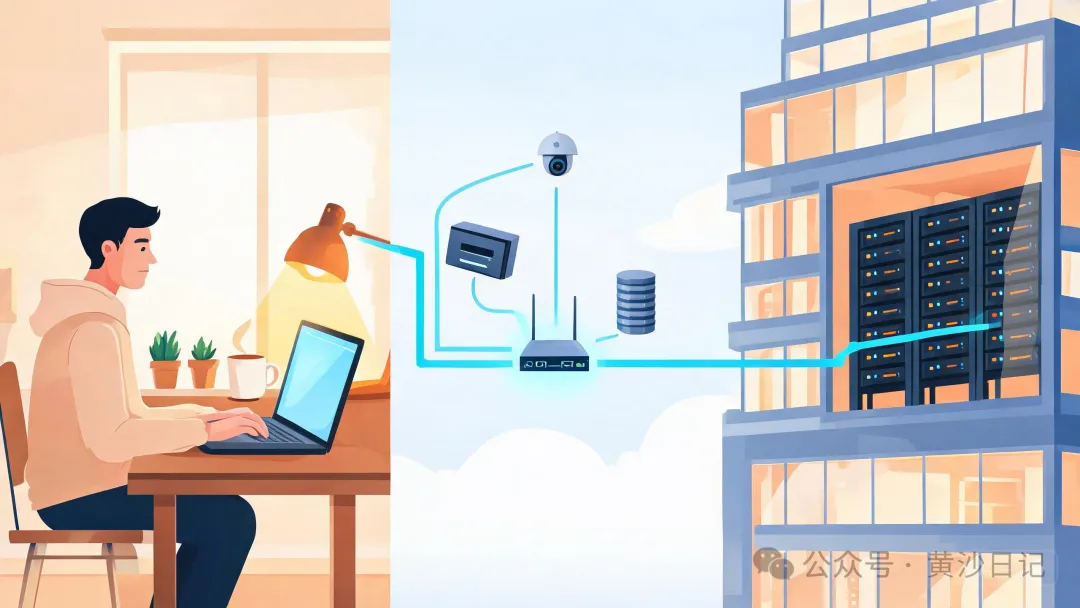
(使用场景示意)
四、它长什么样?
不做命令行,所有操作都在一个窗口里完成:
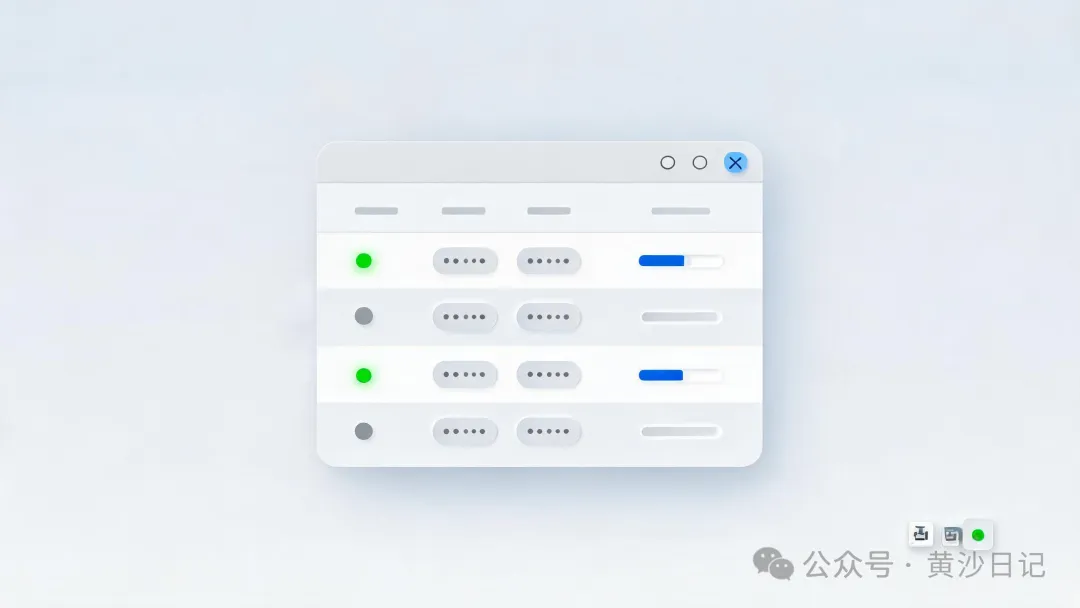
(界面示意)
列表化管理:每条映射一行,绿点=运行中,灰点=已停止,状态一目了然;
实时统计:每条映射的连接数、收发字节数,每 2 秒自动刷新; 一键启停:选中一条,点"启动"或"停止"即可,改配置前先停止,防止运行中改乱; 完整日志:新建、修改、启动、连接建立、异常、停止……每个事件都有记录,出问题不抓瞎。
几个贴心的小设计:
最小化到托盘:点关闭不是真退出,转发照常跑,托盘菜单随时唤回; 随程序自启 / 开机自启:常用的映射勾一下"随程序自动启动",开机即在岗; 配置自动保存:所有映射规则存在本地配置文件里,重启不丢,整个目录拷走就走(绿色软件,不写注册表)。
五、三步上手
第 1 步:解压,双击运行。不安装、不配环境,支持 Windows 10,也照顾到了 Windows Server 2008 R2 老系统(有专门的兼容包)。
第 2 步:点"新增",填 6 个框。名称、协议(TCP/UDP)、监听 IP 和端口、目标 IP 和端口,填完点确定。填错了它会告诉你哪里不对,端口冲突也会提前提醒。
第 3 步:选中它,点"启动"。状态灯变绿,转发即通。客户端访问"监听地址:监听端口",流量已经悄悄抵达目标。
首次运行如果 Windows 防火墙弹窗,记得点"允许",不然外部客户端进不来。
六、彩蛋:这个软件本身就是 AI 写的
最后说个有意思的事。
这个工具从需求梳理、技术选型(对比 gost、netsh、rinetd 等方案)、界面设计,到代码实现、引擎对接、打包成双击可用的 exe,全程都是通过和 AI 编程助手对话完成的——包括你现在看到的封面图和插图。
人负责提需求和做决策(比如"不要暂停功能""运行中的映射禁止修改"),AI 负责写代码、跑测试、修 bug。整个过程中最有价值的沟通方式,不是"帮我写个端口转发",而是把使用场景、边界条件一条条讲清楚。
AI 改变的不只是写代码的速度,还有"一个人做一个完整工具"的门槛。
获取方式
百度网盘链接: https://pan.baidu.com/s/1c3GZluzy5OrWZpCGSPMmLg?pwd=caad
如果你也有想"聊"出来的小工具,欢迎交流思路。