ARTICLE · 1244532
REA:软件已死,可逆向一切软件的mcp?
REA:软件已死,可逆向一切软件的mcp?前一段,网安圈出了一个新工具,REA,说可以逆向市面上所有软件,也有人发出探讨,说软件已死,但其真的能对企业中的软件做逆向吗,抱着这个疑问,我开始了尝试。 首先,我们先了解下REA是什么 REA 本质是一个基于 MCP(Model Context Protocol)协议的开源 npm 包。它干的事很单纯:把 AI 编程智能体(Claude Code、Codex、Cursor、Gemini CLI 等)和专业逆向工具(Ghidra、Hopper、IDA Pro、JADX、Rizin、objdump 等)用 MCP 这根"管子"连起来。其具体功能如下: 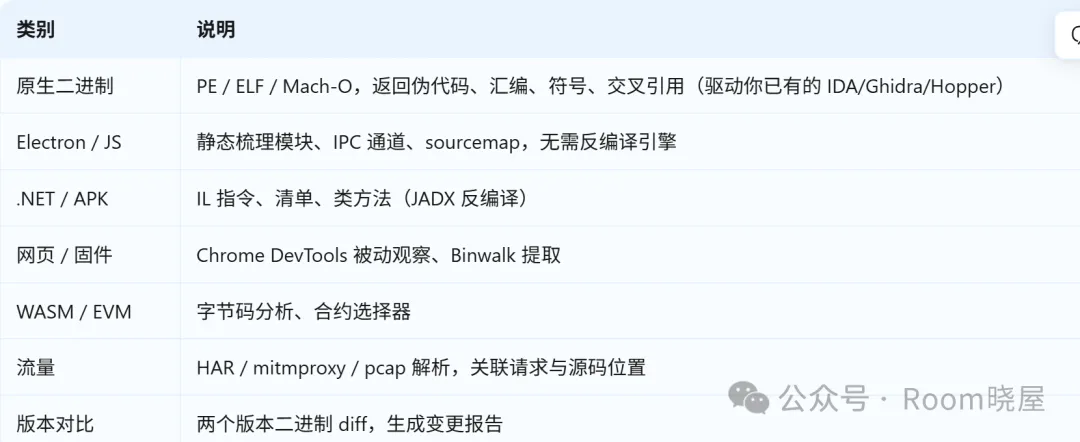
那是所有的软件都可以逆吗?经测试,无壳/轻度加壳逆向的效果好,但遇到 VMP 等强虚拟化加壳容易失效;同时缺动态调试能力,服务端逻辑逆向不了。 
AI时代,老规矩,在workbuddy中使用在线模型一键安装即可,该REA-mcp有170个工具函数。 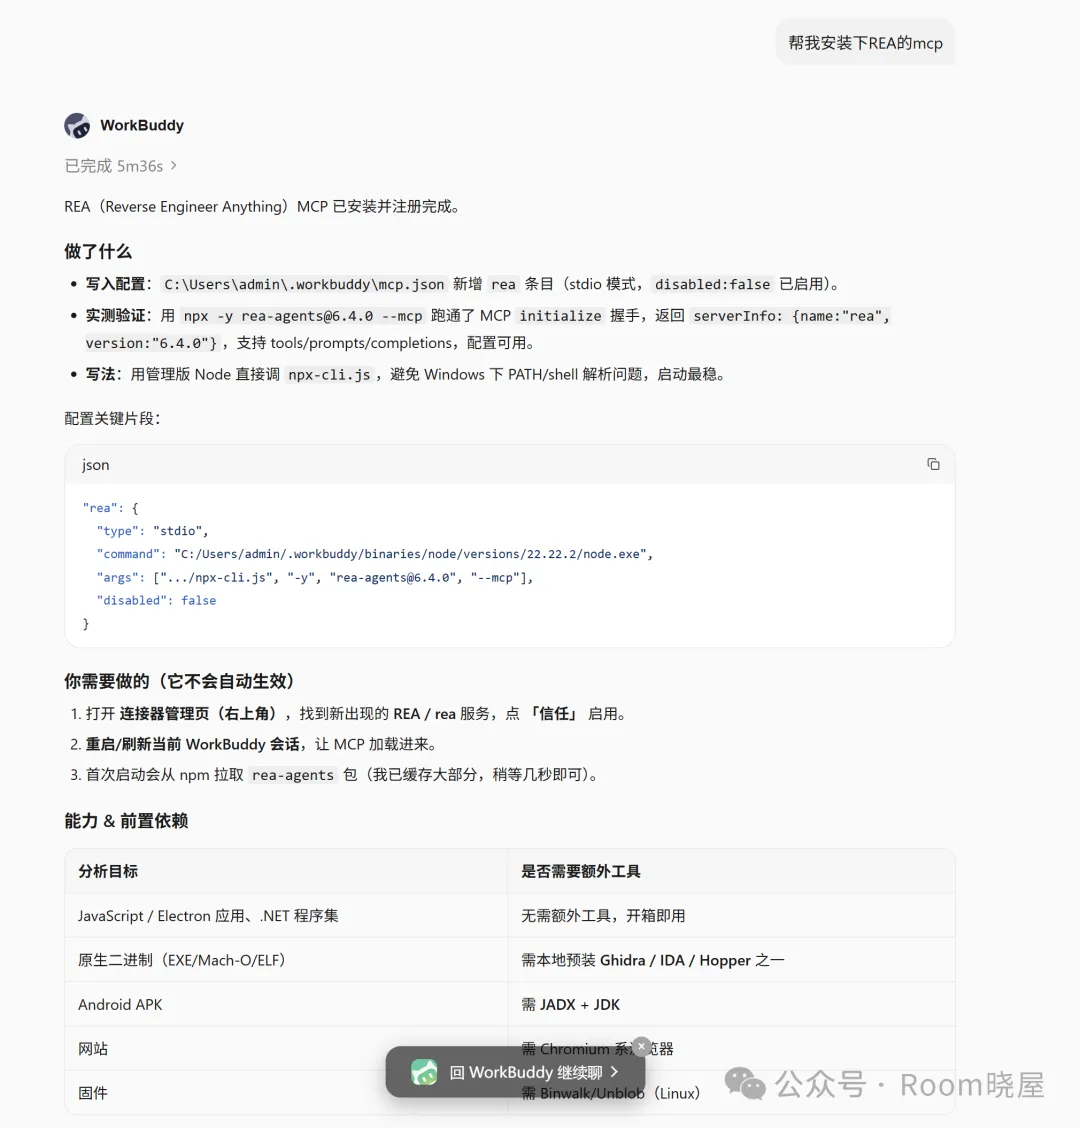
我们使用h3y配合REA-mcp在workbuddy逆向了某软件,通过解包 resources/app.asar,枚举其主进程 IPC 通道,并核查安装目录内的分析引擎与捆绑工具链,列出了其软件架构如下,该软件的加壳是不深的 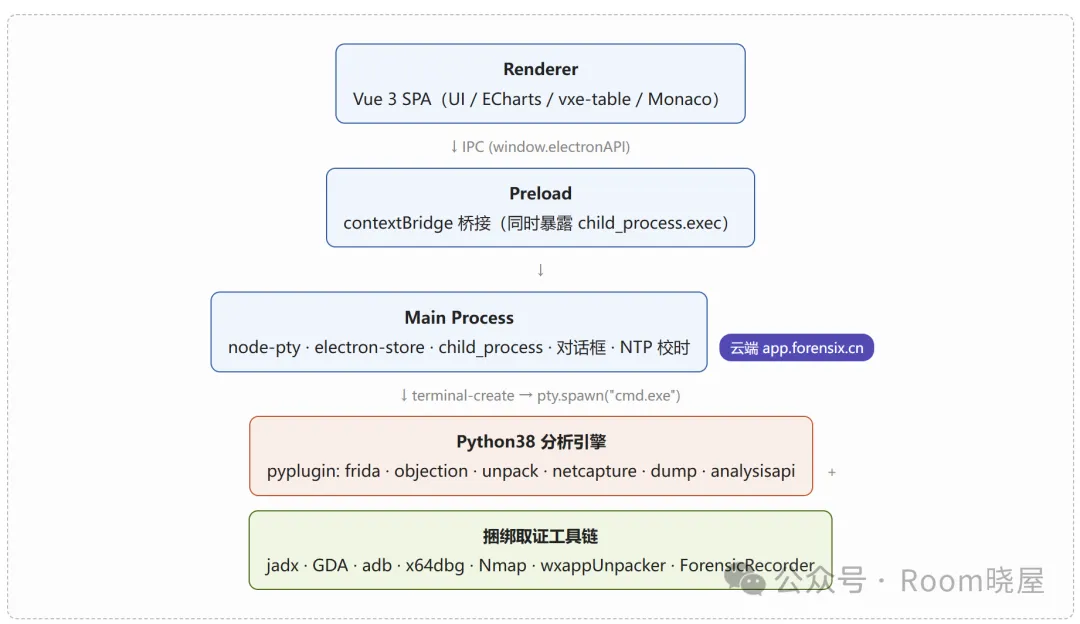
进一步说,其具有以下功能: Renderer(Vue 3 SPA)—— UI 层,配 ECharts / vxe-table / Monaco / Markdown 报告。 Preload(contextBridge) —— IPC 桥;⚠️ 同时直接暴露了 child_process.exec。 Main Process —— 用 node-pty 拉起 cmd.exe 内嵌终端(terminal-create),这是驱动后端引擎的核心桥梁;还管 electron-store 配置、NTP 校时、对话框等。 Python38 分析引擎(pyplugin:frida / objection / unpack / netcapture / dump / analysisapi)—— 真正的分析逻辑,自带 OpenSSL+SQLite。 捆绑工具链:jadx、GDA 4.10、adb、x64dbg、Nmap、wxappUnpacker(微信小程序解包)、ForensicRecorder。 观察这些捆绑的工具链,判断其主要和逆向相关。接着想让REA分析下其源码,对于这种加密不深的配合在线模型能力,确实有些代码可以成功反编译成明文,这里由于隐私就不放了。 四、总结 但其实总的来说,对于vmp等企业级的加壳软件,REA单从脱壳就很难操作,而且该软件配合在线模型的能力或许能达到不错的效果,对于目前离线模型(例如qwen3.8-27b或qwen3.8-flash-next),还暂未测试,不过从效果上看,我觉得可能会差些。该工具本质上还是把目前市面上主流的逆向软件都集成在一起,模型的智力此时就很重要了,对于取证比赛或线下的网安比赛,使用离线模型结合该mcp做apk静态逆向还有一定的问题,应该需要优化mcp。 后续有离线模型的测试效果,会继续更新。
一、REA是什么
二、安装REA-mcp
三、测试某软件