ARTICLE · 1251990
官方刚披露“银狐”木马新手法:网上搜到的软件下载站,为什么不能直接信?
“
看着正规,不等于值得运行。
—— 润泽云启
你平时在电脑上安装软件,是怎么找下载地址的?很多人的习惯很简单:打开搜索引擎,输入软件名字,再点击看起来比较靠前的结果。网站上有软件图标、有版本介绍,还有一个醒目的“立即下载”。
看着挺正规,就顺手把文件下载了。但最近一份新的网络安全报告提醒我们:搜索结果靠前,不代表一定是软件官方发布的下载地址。10月23日,国家互联网应急中心发布了“银狐”木马新团伙“镜昙(G02)”的攻击态势分析报告。
这次值得普通Windows用户留意的,不只是一个新的木马名字,而是攻击者可能利用的软件下载场景。
精选三个看点
01
看懂仿冒下载站
02
下载前核对三项
03
已下载怎么处理
REPORT · 报告要点
一、这次官方发现了什么?
根据国家互联网应急中心与启明星辰联合发布的报告,“镜昙”团伙近期利用搜索引擎优化、仿冒软件下载站以及其他渠道传播“银狐”木马。简单理解,就是攻击者想办法让带有风险的下载页面出现在用户寻找软件的过程中。
你原本只想安装一个办公工具、播放器或者其他常用程序,却可能被引导到并非官方的网站。报告还提到,该团伙使用IMG、ISO、VHD等镜像文件作为恶意程序载体,并加入了更复杂的隐藏手段。
有些恶意程序甚至设置了按预定时间自动终止的机制。这些是报告披露的技术特点,并不代表所有使用镜像文件的软件都有问题,更不能说明所有从搜索引擎下载的软件都被感染。
但这件事确实说明:软件下载渠道的可信度,比很多人想象得更重要。
SOURCE · 搜索与来源
二、为什么搜索结果靠前,也不能直接放心?
因为搜索排序解决的主要是内容发现问题,不是替用户对每一个下载文件作完整安全担保。有些网站可能通过优化页面内容,让自己在某些关键词下更容易被搜索到。也有一些仿冒页面,会把软件名称、版本号和下载按钮设计得很像官方网站。
普通用户最容易忽略的,就是网站地址。比如页面标题写着某款知名软件的名字,并不意味着网站就属于这家软件厂商。一个多出来的单词、一个不熟悉的域名,都值得核对。
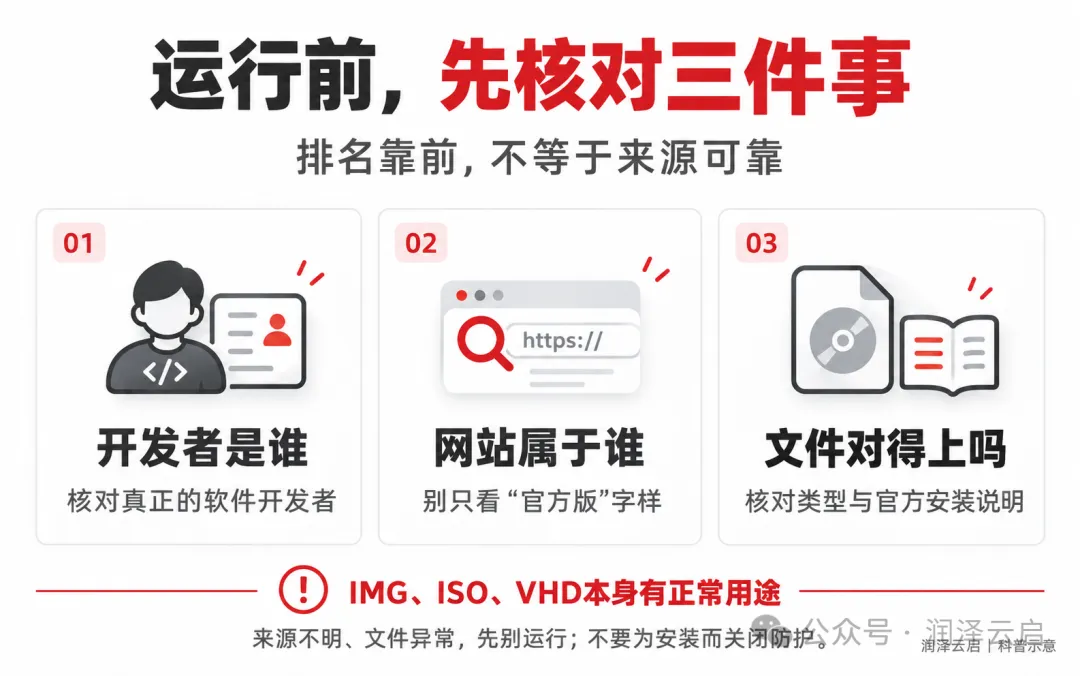
如果你准备下载常用软件,最好先确认软件的真正开发者是谁,再从其官方公布的渠道进入。不要只看页面上有没有写“官方版”“安全无毒”。这些文字本身并不是安全证明。
FORMAT · 格式与风险
三、这次为什么特别提到镜像文件?
平时下载软件,大家比较熟悉的是EXE、MSI等安装文件。但这次报告提到了IMG、ISO和VHD等镜像格式。这些格式本身都有正常用途。例如ISO可以用于系统安装介质,VHD常用于虚拟磁盘相关场景。
所以,看到这几个扩展名,不需要立即认定文件是病毒。真正需要警惕的是:你明明只想安装一个普通办公软件,却从陌生下载站得到不熟悉的磁盘镜像文件,还被要求继续执行里面的程序。
这个时候,就应该先停下来核实。文件格式看起来专业,不代表来源可靠;能被电脑正常打开,也不代表内容安全。特别是有人要求你关闭杀毒软件、忽略浏览器警告才能完成安装,更应提高警惕。
CONTEXT · 区分事件
四、和此前的“荐片播放器后门”是一回事吗?
不是同一次事件。此前国家互联网应急中心曾发布关于恶意软件“荐片播放器”的风险提示。而10月23日的新报告,关注的是“银狐”木马中被命名为“镜昙”的新团伙及其传播、隐藏方式。
两者都涉及软件安全,却不能把事件名称、技术特征和受影响范围混在一起。这次新增的重点,是官方披露的搜索引擎优化、仿冒下载站、镜像文件载体以及预设失活时间等手法。
因此,普通用户不需要因为看到新报告,就断言自己的电脑已经感染。更合理的做法,是重新检查平时下载软件的习惯。
CHECK · 下载前核对
五、现在下载软件,最值得养成什么习惯?
我建议记住三个动作。首先,先找真正的官方入口。如果软件有明确的开发者官网或者可信的官方应用分发渠道,优先从那里下载。其次,确认文件和网站是否对得上。例如页面宣称是官方安装包,但域名陌生、开发者信息不明确,或者下载后文件类型与正常安装说明明显不一致,就别急着运行。
最后,不要关闭安全提醒来迁就安装包。微软Edge的SmartScreen功能会对已知危险网站或可疑下载提供警告。Windows安全中心也有恶意软件扫描能力。
这些工具不保证百分之百拦截风险,但比主动关闭防护、强行运行陌生程序稳妥得多。
PAUSE · 未运行
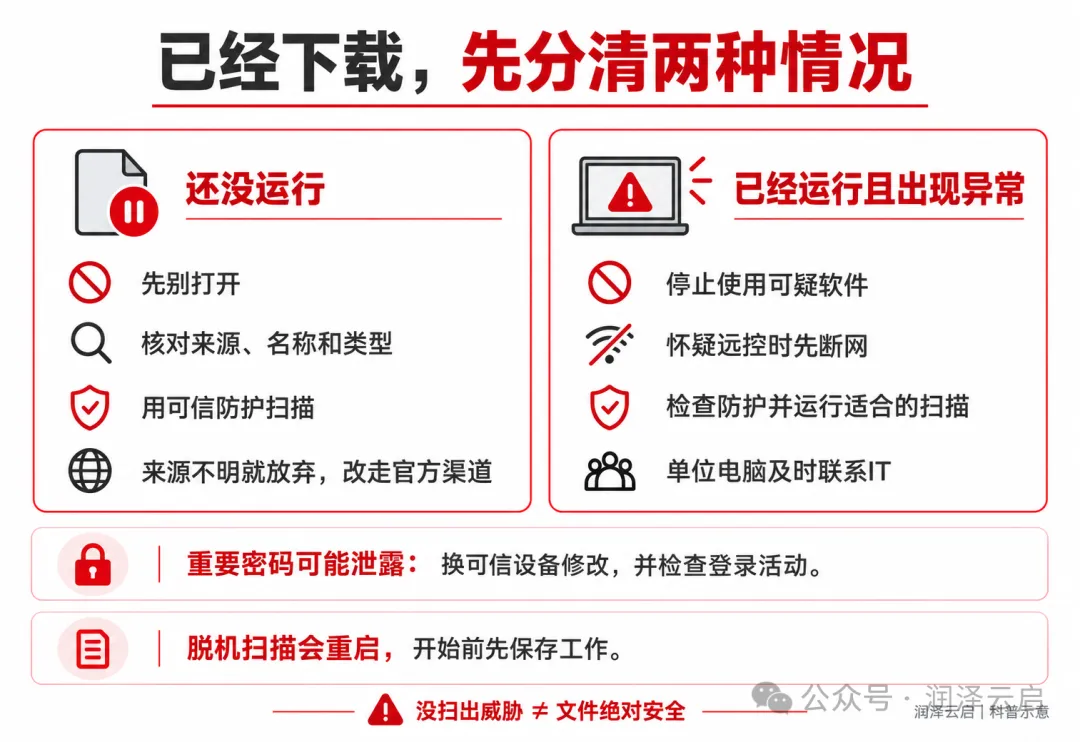
六、如果已经下载了可疑文件,还没打开呢?
先别运行。也不要按照陌生网页的提示继续安装所谓“修复组件”。可以先核对浏览器下载记录中的来源,再在文件资源管理器里检查文件名称和类型。如果使用Windows内置防护,可以通过Windows安全中心对可疑文件进行扫描。
微软官方说明,Windows 11部分情况下需要右键选择“显示更多选项”,才能看到Microsoft Defender扫描入口。但这里也要说明:扫描没有发现威胁,不等于已经证明文件绝对安全。
来源无法确认时,最省事的做法往往是直接放弃这个安装包,重新通过官方渠道获取。
RESPONSE · 已运行
七、如果已经运行过,怎么办?
首先停止继续使用可疑软件。如果怀疑电脑正在遭到远程控制,或者出现异常操作,可以先断开网络连接,避免继续传输敏感信息。随后打开Windows安全中心,检查病毒和威胁防护状态,运行适合的扫描。
微软还提供全面扫描和脱机扫描选项。其中脱机扫描需要重新启动电脑,使用前应保存正在处理的工作。如果是单位电脑,建议尽快联系IT管理员,不要擅自删除重要日志或自行重装系统。
如果在可疑程序运行期间输入过重要账号密码,应使用另一台可信设备修改相关凭据,检查账户登录活动,并根据情况处理银行或工作账号风险。没有专业依据时,不建议盲目下载陌生“专杀工具”。
THE END · 判断方法
八、这次报告最值得记住的是什么?
不是说以后电脑都不能安装软件了。也不是说搜索引擎不可信。而是提醒我们:软件搜索、软件来源和软件安全,是三个需要分别判断的环节。搜索结果只能帮你找到一个页面。
页面写着“官方”,不代表它一定真是官方。安装文件能够正常打开,也不等于它值得运行。真正可靠的习惯,是核实开发者、确认下载渠道、保留系统防护。
这里是「润泽云启」。我们会继续关注与普通用户有关的网络安全动态,把复杂的技术报告讲成真正能用上的判断方法。如果家里有人经常从搜索页面随便下载电脑软件,欢迎把这篇转给他,也欢迎关注「润泽云启」。