ARTICLE · 1266363
【助理评论】前沿人工智能安全保障与极端风险防控的法治进路
【助理评论】
前沿人工智能安全保障与极端风险防控的法治进路
2026年是人工智能技术深度迭代、应用场景全面拓展的关键之年,也是人工智能法治体系加快完善、理论研究纵深推进的攻坚之年。据此,本期将以《2026年人工智能法治研究十大议题》为研究导向,聚焦聚焦前沿人工智能安全保障与极端风险防控的相关法律问题,围绕该问题下交锋价值最高的两组争点梳理相关文献并展开述评,供读者参考。
随着人工智能系统在模型规模、自治水平与社会嵌入深度达到前所未有的高度,可能引发的风险呈现出由局部性、可控风险向系统性、极端性风险扩展的趋势。2025年4月,习近平总书记在中共中央政治局集体学习时指出,人工智能带来前所未有的发展机遇,也带来前所未有的风险挑战,呼吁加快完善相关法律法规,建立风险监测、预警和应急响应体系。包括图灵奖得主姚期智与Yoshua Bengio在内的中外科学家共同警示,人工智能系统的不安全开发、部署或使用可能会在我们有生之年给人类带来灾难性甚至生存风险。
前沿人工智能(frontier AI models)是指能力处于当前技术最前沿的基础模型,具备跨领域泛化与快速迭代特征,甚至可能表现出开发者未在训练中明确设定的能力。此类模型及其接入系统所带来的监管挑战,与能力较弱、应用范围较窄的人工智能相比存在本质差异。尤其值得关注的风险包括:人工智能对化学、生物、放射性与核能力的增强,发动大规模网络攻击,以及人类逐渐失去对日益自主化系统的实质性控制。
面对这一全新挑战,法学研究亟须回应三个核心问题:前沿AI极端风险如何规范定性?安全保障义务应以何种规制工具配置?极端风险事件发生后责任如何分配?本期文献围绕上述三组争点,梳理代表性学术观点与制度探索,以期为后续研究提供参照。
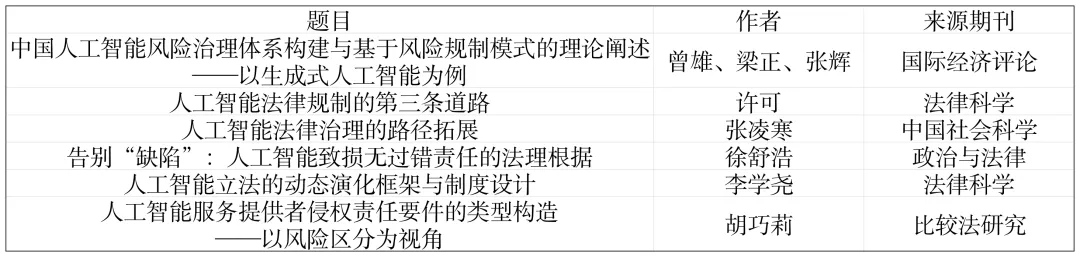
本期文献
争点一:前沿AI极端风险的规范定性
争点背景
前沿AI极端风险并非传统AI风险的简单延伸,而是强大的通用人工智能系统在许多关键领域上超越人类所特有的风险,不是先前的人工智能模型就有的传统风险。这一定义揭示了前沿AI风险与传统AI风险的本质差异:前者具有涌现性、不可预测性与潜在灾难性,后者则多为可预见、可度量的局部性风险。
然而,法学界对极端风险的规范定性存在分歧:是将其作为独立的风险类型予以专门规制,还是纳入既有的“基于风险规制”框架进行分级分类处理?这一分歧直接决定了立法模式与责任配置的选择。
观点碰撞

基于风险规制

曾雄、梁正、张辉《中国人工智能风险治理体系构建与基于风险规制模式的理论阐述——以生成式人工智能为例》
该研究系统阐述了基于风险规制模式的理论渊源与制度价值,主张以风险为核心考虑要素,按照风险类别和级别确定优先治理的风险场景。其核心观点认为:基于风险规制的实质在于合理分配监管资源、提高风险治理的有效性,应构建包括风险评估、风险管理和风险沟通三个环节的框架流程,坚持风险分级分类的实施路径,在风险类型上建立人工智能风险类型库并根据新技术演变及时更新,在风险等级上制定明确的风险评级标准,将风险划分为不可接受风险、高风险、中风险和低风险,并为不同等级的风险匹配相应程度的治理措施。
该研究特别指出,生成式人工智能风险具有突发性、规模化与动态化特征,传统静态规制模式与之并不适配。基于风险规制模式尊重风险生成和治理的规律,其成功应用的关键在于保证风险评估的科学性、合理性和动态性。通过差异化规制方针,可以避免过度监管和抑制产业创新发展,提高风险治理的有效性。

规则后果主义

许可《人工智能法律规制的第三条道路》
该研究直面当前人工智能规制的理论困境:后果论(基于风险的规制)与道义论(基于权利的规制)各执一端,前者以安全为原则但忽视权利保障,后者以数字人权为锚点但难以应对价值分歧。该研究提出超越二者的“规则后果主义”(rule consequentialism)作为第三条道路。
当且仅当一个行为是由一套每个人所接受的规则所要求的,并且该规则导致的后果至少和其他规则一样好时,该行为才是正确的。这一理论将“福祉”取代“风险”作为判断标准,纳入道义论色彩的权利价值,同时保留后果论对结果的关注。在人工智能规制中,规则后果主义要求重建“以人为本”的原则体系,将福祉由内而外呈现为“个体福祉—社群福祉—人类福祉”三个同心圆,并再造“分类分级”的操作框架,引入系统自主性程度、不透明性程度、涉众性程度等多元要素,构建从L1到L5的金字塔规则架构。
该研究特别强调,规则后果主义契合“事前观点”的法律观,即法律旨在影响、诱导未来的、不特定的行为人选择更好的行为,而非在某事发生的前提下制定、解释、修改法律。这为前沿AI极端风险的前瞻性规制提供了理论支撑。

路径拓展说

张凌寒《人工智能法律治理的路径拓展》
该观点认为,随着我国人工智能法律治理进入系统集成阶段,围绕实现人工智能高质量发展和高水平安全良性互动的治理主旨,应当引入适应性治理(Adaptive Governance)理念统筹安全发展,应对人工智能多重属性构成复杂系统的治理需求,并高度容纳技术发展的不确定性和未知前景。适应性治理的要义是根据外部环境的变化调整治理策略,提高系统的适应能力,具有灵活性与动态适应优势,能够不断保持学习、适应和优化。
在制度构建层面,该研究提出构建具有适应性的人工智能法律治理框架、方案、工具,拓展形成符合我国本土制度环境、技术产业基础与发展目标的法律治理路径。具体包括:优化分级分类方案,区分“关键人工智能”与“一般人工智能”,并对关键人工智能创设更为全面严格的权利义务规范;升级制度工具箱,实现人工智能法律治理的路径拓展。
研究空白
[1] 前沿AI能力快速迭代,风险类型与等级随之变化,欧盟《人工智能法》的风险分类分级模式本身存在科学性与确定性不足的问题,并且未能洞见人工智能内在的“涌现”特质。曾雄等提出“根据新技术演变情况及时更新”风险类型库,在此基础上,更新触发条件、程序、效力等具体机制应当如何明确?
[2] 张凌寒明确区分“关键人工智能”与“一般人工智能”,并指出前者“并非等同于高风险的人工智能”,而是独立的概念范畴,需创设“更为全面严格的权利义务规范”。在此基础上,“关键人工智能”的认定标准应当如何设定?是以模型参数规模、训练算力投入为阈值(如欧盟《人工智能法》对具有系统性风险的通用目的AI模型设定算力门槛),还是以能力基准测试结果、下游应用覆盖范围为依据?
争点二:责任配置
争点背景
当AI失控、算法攻击、系统性故障等极端事件造成损害时,责任如何配置?是适用过错责任原则还是无过错责任,抑或构建全新的责任框架?
2026年9月,最高人民法院《关于依法审理涉人工智能纠纷案件的意见》明确:法律没有明确规定适用无过错责任或者过错推定责任的,应当依照民法典第1165条第1款规定的过错责任原则认定行为人是否承担侵权责任。这一司法立场为学界争论提供了新的锚点,但也留下诸多未决问题:过错责任能否有效应对前沿AI极端风险?无过错责任的激活条件为何?责任保险、赔偿基金等社会化分担机制如何与侵权责任衔接?
观点碰撞

无过错责任说

徐舒浩《告别“缺陷”:人工智能致损无过错责任的法理根据》
在自动驾驶语境中,人工智能软件产品缺陷是指预测模型和决策函数在事故基础率、预测误差率、假阴性率上没有达到合理的安全标准。但晚近的计算机科学研究已经表明,低事故基础率、低预测误差率以及低假阴性率的“三低”状态不具有理论上的可能性,处理其中两项“缺陷”的过程,必然伴随着放大剩下一项“缺陷”。
该观点认为,为了保证人工智能的安全性,有理由放弃假阴性率这一指标,如此便会导致“缺陷”这一概念在人工智能致损责任分配问题上式微。而一旦告别“缺陷”,纯粹因自动化决策而产生的损害赔偿责任就应当采纳二层次判断方案:第一层次是“无过错责任”,即只要能够证明损害发生时处于自动化决策状态,就由人工智能软件提供者承担损害赔偿责任;第二层次是“安全性证明+风险基金补偿”,即被告通过统计型证据举证证明软件的事故基础率和预测误差率符合市场准入门槛时,由行业组织设立的风险基金承担替代责任。

动态演化框架说

李学尧《人工智能立法的动态演化框架与制度设计》
人工智能技术的迅猛发展对传统法律体系构成了前所未有的适应性挑战。人工智能的自主决策、跨域渗透和快速迭代特性,使得静态的法律规则难以有效应对动态的技术变革。
该观点认为,应摒弃传统类法典化的立法思路,转向更具弹性的适应性法治模式,以实现法律规则与技术演进的动态适配。适应型法应成为人工智能立法的核心原则,这种立法模式以复杂适应系统理论为基础,强调多层级反馈机制,旨在促进技术、法律与社会的共同演进。
在责任配置层面,主张构建动态化侵权责任机制:通过“问题识别—规范修订—再实践—再修订”的连续循环,对算法公平性、数据主权、伦理价值、产业激励等多重目标进行反复权衡。同时,应从传统的义务本位转向行为激励,通过税收优惠、算法安全评级等手段,引导市场主体在遵守法律底线的基础上,积极探索更高标准的创新方案。

风险区分型归责说

胡巧莉《人工智能服务提供者侵权责任要件的类型构造——以风险区分为视角》
该观点认为,在禁用型人工智能侵权场合,服务提供者因创设了不被容许的危险而应承担无过错责任,且该类人工智能的实质性风险本身亦可构成损害;在高风险人工智能侵权场合,违反危险源控制型注意义务的服务提供者应被推定有过错,除非其证明被侵权人存在故意诱导型介入行为等反驳事由;在低风险人工智能侵权场合,服务提供者仅需承担一般过错责任,相应的注意标准亦低于高风险情形,且因其负担的预先审查义务属于事前注意义务的范畴,故不能依据避风港原则免责。在因果关系层面,由于人工智能具有算法复杂性,三种场合下的因果关系证明均应采纳关联性标准,除非服务提供者证明其行为与损害之间不存在因果关系。
研究空白
[1] 徐舒浩提出二层次方案的第二层次为“安全性证明+风险基金补偿”,即被告通过统计型证据证明软件的事故基础率和预测误差率符合“市场准入门槛”时,由行业组织设立的风险基金承担替代责任。在此基础上,“市场准入门槛”由谁设定、以何种程序确定、多久更新一次?风险基金的资金来源为何(行业组织成员强制缴纳?按市场份额分摊?政府注资?)、赔付有无上限、基金赔付后能否向提供者追偿?
[2] 胡巧莉以“对民事权益的影响程度”为基准将人工智能区分为禁用型、高风险和低风险三级,并匹配无过错责任、过错推定和一般过错责任。当AI系统能力随版本迭代跨越风险层级时(如原属低风险的对话模型经升级后具备自主执行能力),重新分类的触发条件与法律效果为何?
结语
本文梳理的两组争点形成从风险定性到责任配置的递进链条。争点一中,曾雄等以可度量的风险概率为锚构建分级分类体系,许可以规则后果主义重构分类要素与层级,张凌寒则指出基于风险的路径存在简单化与治理需求复杂化的矛盾、主张引入适应性治理并区分关键人工智能与一般人工智能。而在争点三中,徐舒浩主张“缺陷”概念式微后一律适用无过错责任+风险基金兜底,胡巧莉主张按禁用型、高风险、低风险三级精确匹配归责原则,李学尧则主张责任规则本身应随技术迭代持续演化——分歧在于无过错责任的射程与责任框架应否固定。
三组争点共同指向一个问题:当风险定义处于流动状态、责任规则被主张动态演化,法律的安定性与行为人的合规预期如何维系?