ARTICLE · 1268527
没有源码也能看懂一个软件?REA 让 Agent 学会逆向工程
逆向工程这件事本身一点也不新鲜。Ghidra、IDA Pro、JADX 这些工具早就有了,安全研究员、游戏 Mod 作者、搞协议逆向的工程师天天在用,GitHub 上相关开源项目一抓一大把。
真正少见的,是把这些工具接进 AI 的。过去你想让 AI 帮忙看一个二进制项目,基本只有一条路:把文件丢给 ChatGPT,问一句“这个程序在干什么”。这条路其实非常不靠谱:AI 一本正经地给你编了一段“分析”,虽然术语全对、逻辑通顺,但结论一个证据都没有。它描述的可能是一个真实程序,也可能是一个它想象出来的程序,而你根本分不清。这就是大模型做逆向工程最大的死穴:幻觉。
2026 年 10 月,这个情况被一个新项目打破了——REA。它创建于今年 4 月,只用了半年时间就拿下 36 万+ Star(截至 10 月 23 日为 368,623,Fork 超过 9.2 万),登顶 GitHub Trending 第一。Hacker News 上的首发讨论帖拿下 814 赞、340 条评论,连以批评著称的 404media 都专门写文章讨论它。
它做的事情写在副标题里,简单粗暴:
用 AI Agent 逆向工程任何东西,从应用行为,一路下钻到原生二进制。
REA 到底是什么
REA 的全名是 Reverse Engineer Anything,作者是个人开发者 morluto,MIT 协议开源,TypeScript 编写。
一句话介绍:一个开源的 CLI 工具 + MCP 服务器,把 Ghidra、Hopper、IDA Pro、JADX、ASAR 这些专业逆向工具“接到”你的 AI 编程助手手上,让 Agent 能对任何软件做逆向分析。
如果你的日常工具是 Claude Code、Cursor、Codex CLI 或者 Gemini CLI,接入 REA 只需要一条命令:
npx -y rea-agents@latest setup装完之后,你就可以对 AI 助手说人话了:“帮我分析这个 APK 的验证码逻辑?”“这个 Electron 应用往剪贴板里写了什么?”“这个 DLL 的加密函数在哪?”,Agent 就会自己打开逆向工具,自己找证据,自己写分析报告。
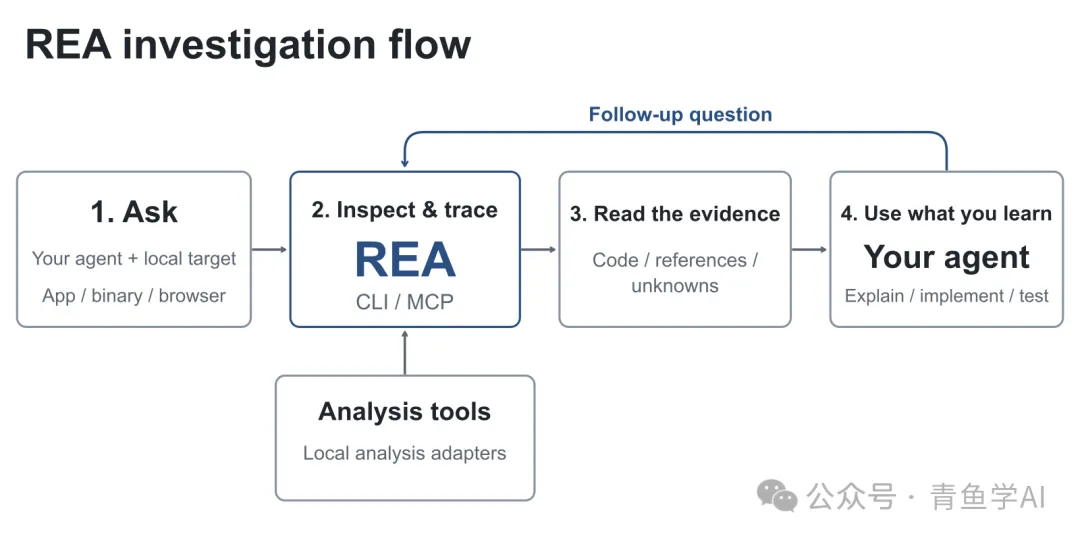
官方给的工作流长这样:你提出问题,REA 调度本地工具检查和追踪目标,把代码、引用和未知点作为证据交还给你,Agent 基于这些证据去解释、实现和验证。
这个项目迭代速度惊人:今年 4 月创建,10 月已经发布到 v6.7.0,几乎每周都有更新。
它能干什么
大多数“AI + 逆向”的项目只做某一层,REA 的野心是从上到下一条链打通:
• 应用行为层:Electron 应用(通过 ASAR 解包直接看源码结构)、浏览器行为、JS/V8 层的运行时逻辑 • 中间层:.NET 程序集反编译、Android APK(通过 JADX 还原 Java 代码) • 机器码层:ELF、Mach-O、PE 格式的原生二进制,交给 Ghidra、Hopper 或 IDA Pro 处理。x86、x64、ARM 乃至 m68k 裸镜像都支持
为了驱动这些功能,REA 内置了 12 个工具族、126+ 个 MCP 工具,背后编排着一系列的专业工具:Ghidra(NSA 出品的开源逆向框架,免费)、Hopper、IDA Pro、JADX、ASAR、Kuna 静态分析等等……
一张图看懂它的全栈架构:
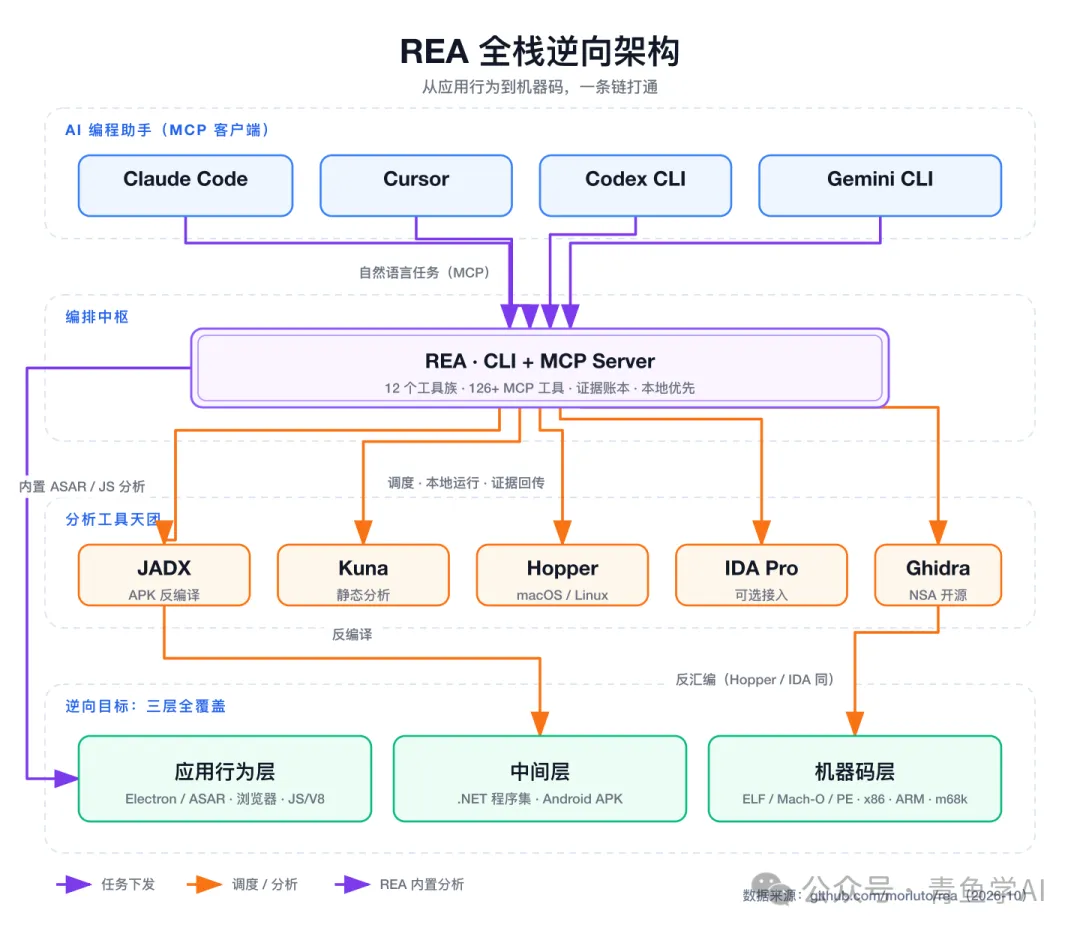
REA 的价值不是重新发明一个反汇编器,而是作为“总指挥”:Agent 决定问什么问题,REA 调度合适的工具、把结果切成模型消化得了的碎片、再把证据喂给模型。
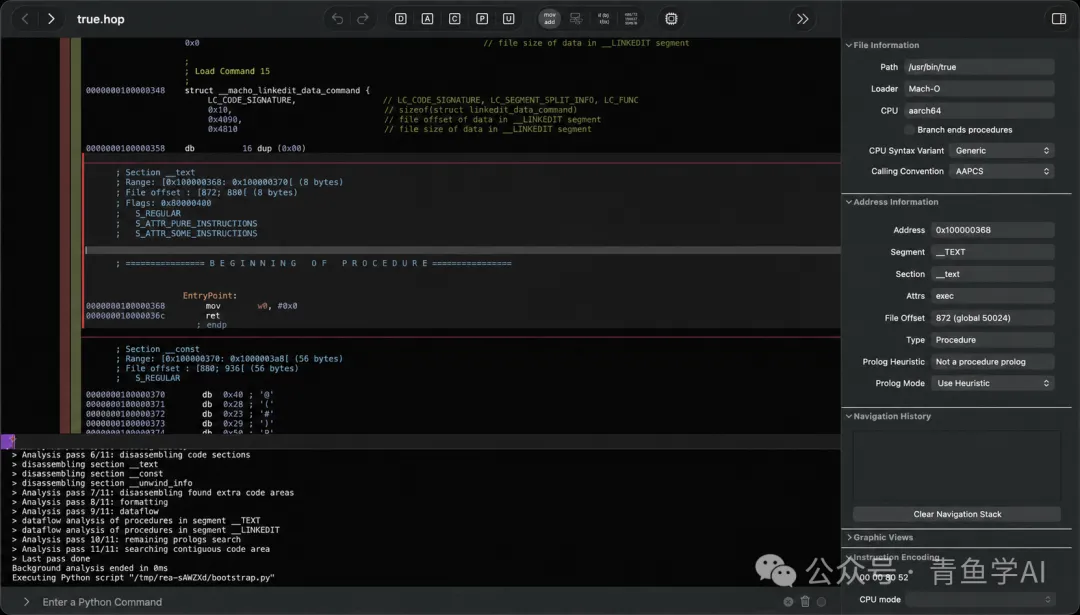
下图就是 REA 驱动 Hopper 分析一个 Mach-O 二进制的真实界面,下方日志区正在执行它的 Python 分析脚本:
还有一个对很多人来说是决定性的设计:本地优先。所有分析都在你自己的机器上跑,二进制文件永远不上传云端。对企业敏感样本、安全研究员的未公开漏洞样本来说,这条红线至关重要。
最大亮点:不给证据,不许下结论
把 Ghidra 接给 AI 这件事,两年前就有人干了,单看这一点,解释不了 REA 的 36 万 Star。它能火起来,靠的是一个独创的机制:Reconstruction Obligation Ledger,直译过来就是“重建义务账本”,或者叫它证据账本。
先说它针对的痛点。直接问大模型逆向问题,通常会遭遇两种困境:
第一种是凭空想象。 模型没有真实的反汇编输入,靠训练记忆里的“常见模式”编答案,输出貌似专业、实则虚假。
第二种是上下文爆炸。 就算你把反汇编结果贴给它,一个中等规模的二进制反编译出来动辄几万行,模型的上下文窗口瞬间被塞满,管中窥豹,结论照样不可靠。
REA 的证据账本则用一套强制规则对付这两种死法:
每一条结论,必须挂在一个“证据束”(Evidence Bundle)上——具体到文件偏移、汇编指令、交叉引用。Agent 说“这个函数在计算弹幕角度”?可以,请出示你在哪几个字节、哪条指令看到的。拿不出证据的推断,必须明确标注为推测,或者干脆撤回。
每个分析结果附带覆盖率评分(Coverage Score)——告诉你结论覆盖了多少比例的真实代码。
这套机制不是纸面设计。官方数据显示 REA 通过了 29.8 万项评测。
整个举证流程画出来是这样的:拿不出证据的结论走不到“账本”,只能被标注为推测或撤回重试:
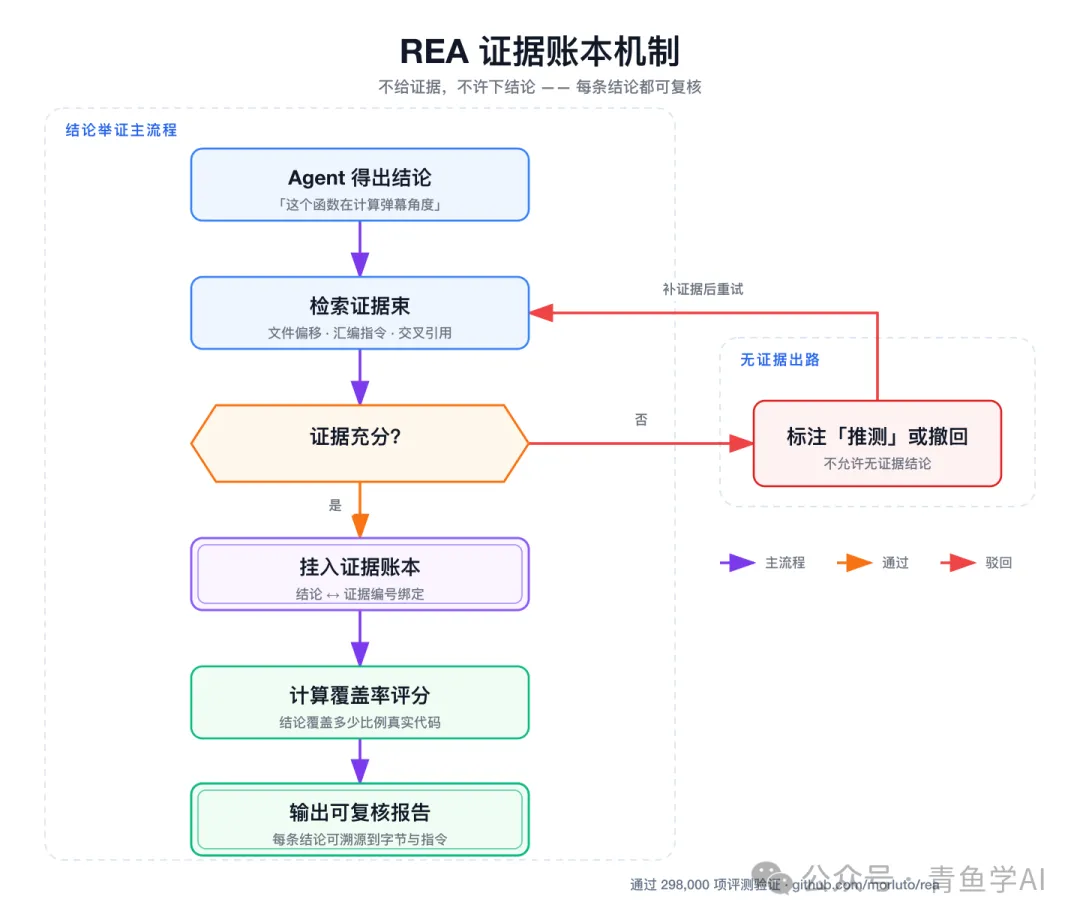
打个比方:这就像司法体系里的证据链。普通 AI 逆向是“目击者口供”,说得再流畅也不能定案;REA 是“完整取证流程”,每个结论都有对应的物证编号,可以随时复核。它把 AI 逆向能力从玄学变成了工程。
实战:从 1996 年的老游戏到 Windows 计算器
README 里最硬核的案例,是 1996 年的老游戏 DX-Ball。
REA 的 Agent 接管后,用“Ghidra 反汇编 + 大模型推理”的组合拳逆向了它的音效声道逻辑,然后重建了一份实现代码:通过 3,205 个测试用例,与原版的 63 字节机器码完全匹配。
这份重建结果精确到了字节级别,每一条结论都可以按字节复核。
类似的案例还有很多。官方把三个招牌案例画在了一张图里:DX-Ball 音效声像、Notion 剪贴板桥、东方 TH04 弹幕环:
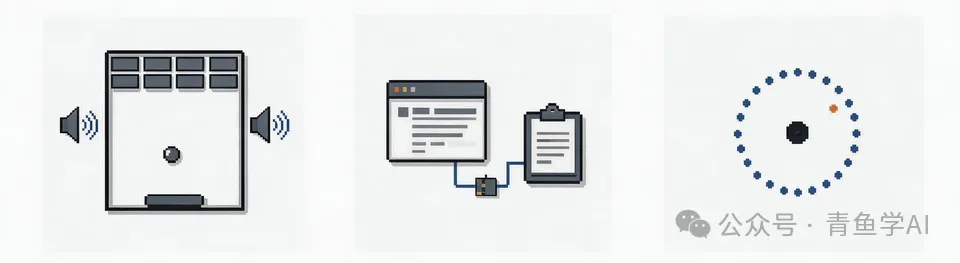
• Windows 计算器的 % 按钮之谜:用过 Windows 计算器的人都被它诡异的行为折磨过。REA 从 x64 汇编层面还原了真相:那背后是一套 M/DD/YYYY 格式的日期算术逻辑。是的,一个百分比按钮,底下埋着日期计算。三十年的悬案,Agent 给出了带证据的答案 • Notion 桌面版的剪贴板:你在 Notion 里复制内容时,它往剪贴板里塞的到底是什么?REA 从 ASAR 包和 V8 代码里把精确的正则表达式原样提取了出来 • 东方 Project 第四作的弹幕算法:Agent 花 10 分钟重建了 TH04 的弹幕环生成算法,重实现版本跑出了 70fps
还有逆向 Chrome 断网小恐龙的游戏速度公式、分析 Aegis 两步验证器 APK 的密码库细节……这些案例覆盖了从怀旧游戏、日常软件到安全审计的各种场景。
谁需要它
梳理下来,REA 的目标用户至少有五类:
1. 安全研究员 / CTF 选手:样本分析、漏洞研究,最需要“可复现的证据链”; 2. 闭源依赖和遗留系统的维护者:供应商跑路、源码丢失,必须搞清二进制在干什么才能继续运维; 3. 做互操作和 Clean-room 重实现的开发者:想兼容某个闭源协议、文件格式、私有 API; 4. 游戏 Mod 社区和怀旧游戏保存者:老游戏没有源码,想移植、重制、修复; 5. 纯粹好奇的开发者
也要说清楚:它不适合想“一键破解、去授权”的人。注意,逆向工程也是有法律边界的。
竞品对比
“给 AI 接逆向工具”这个方向,REA 不是第一个做的。2025 年 3 月,GhidraMCP 和 ida-pro-mcp 就已经入场,验证了这个赛道的可行性。但数据说明了一切(Stars 为 GitHub API 实测,截至 2026-10-23):
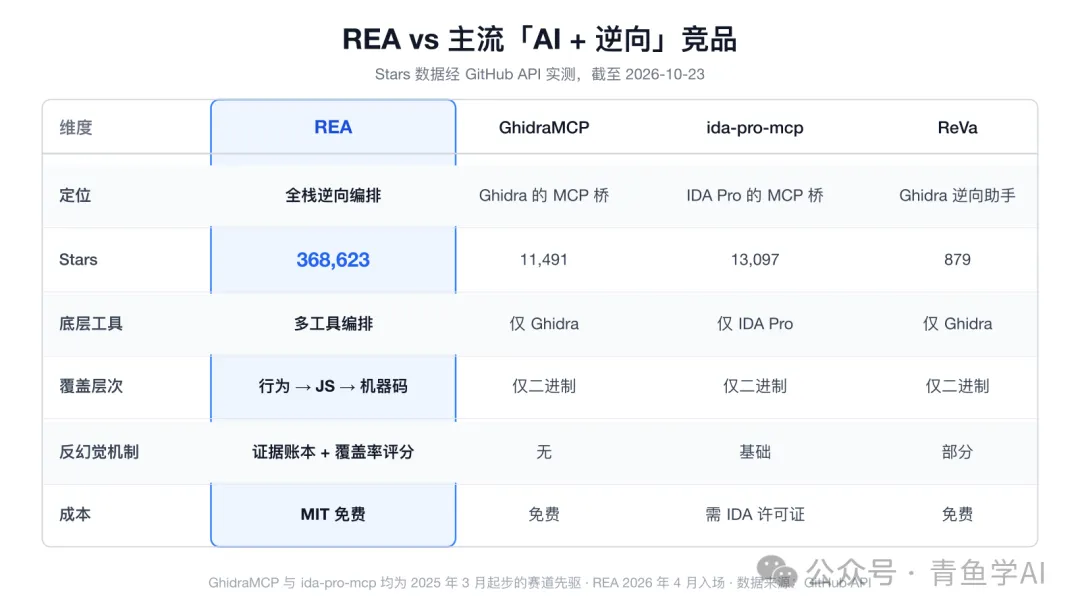
差距就出在这里:竞品做的是给 AI 一把简单工具,REA 做的是一套鉴定流程和取证规范。
之前工具 MCP 桥的通病是:Agent 拿到工具就乱试,调用了 Ghidra 不代表结论可靠,输出没有任何验证环节。REA 用证据账本把“能调工具”升级成了“结论可验证”,又用多工具编排把“只能分析二进制”扩展成了“什么都能分析”。REA 晚了一年才入场,却把这两件事同时做对了。
使用方式
上手只要三步:
1. 装: npx -y rea-agents@latest setup,它会自动检测并配置你机器上的 Claude Code、Cursor、Codex、Gemini CLI;2. 问:打开你的 AI 编程助手,用自然语言下任务; 3. 收:Agent 自动调度工具族,输出一份每条结论都带证据链接的分析报告。
前置要求:Node.js 22+;如果要用 Ghidra 后端,需要 JDK 21+,并准备 2~6GB 内存。提醒一句,Ghidra 分析大样本时冷启动比较慢,最长可能要等几分钟,第一次用别以为卡死了。
但它也有争议
吹了这么多,必须泼三盆冷水。
第一,资源门槛是真的。 Ghidra 后端吃内存,冷启动慢;Windows 平台上部分能力目前还标注着 experimental。
第二,部分工具链要花钱。 Hopper 是付费软件,IDA Pro 更是出了名的贵。好在 Ghidra 免费且够用,零成本入门没问题。
第三,也是最重要的:法律与伦理边界。 404media 在 10 月 20 日的报道里称它是“AI 的新蛮荒西部”(The New Wild West of AI)。已经有人用 REA 去逆向闭源 AI 厂商的客户端,引发了“绕过技术保护措施”的激烈争论。
工具本身是中立的,怎么用决定责任:分析自有软件、做安全审计、做互操作研究,是正当用途;拿它去破解授权、盗用他人代码,法律风险是需要自负的。
写在最后
我的结论是 REA 配得上这 36 万 Star,最值的一点是它把“可验证性”带进了 AI 分析过程。
证据账本这套机制:强制举证、覆盖率评分、结论可复核可不止是逆向用得上哦。你如果也在做 Agent,也头疼过“AI 说得头头是道、就是拿不出证据”,建议去仓库把这套机制翻出来学习一下。
项目地址:github.com/morluto/rea官网:rea.tools协议:MIT(完全免费开源)
觉得有用的话,不妨点个赞吧。