ARTICLE · 1280606
AI 智能体不到4小时发现4个软件漏洞,自动化安全研究受到关注
点击上方"蓝字"
关注我们吧!
AI 正在进入网络安全研究领域。近期,The Register 报道,Causal Security 开发的自主 AI 智能体 Cipher,在不到4小时内发现了粒子加速器控制软件 EPICS Base 中的4个安全漏洞,其中包括高危漏洞。这一进展也让 AI 自动化漏洞研究受到关注。
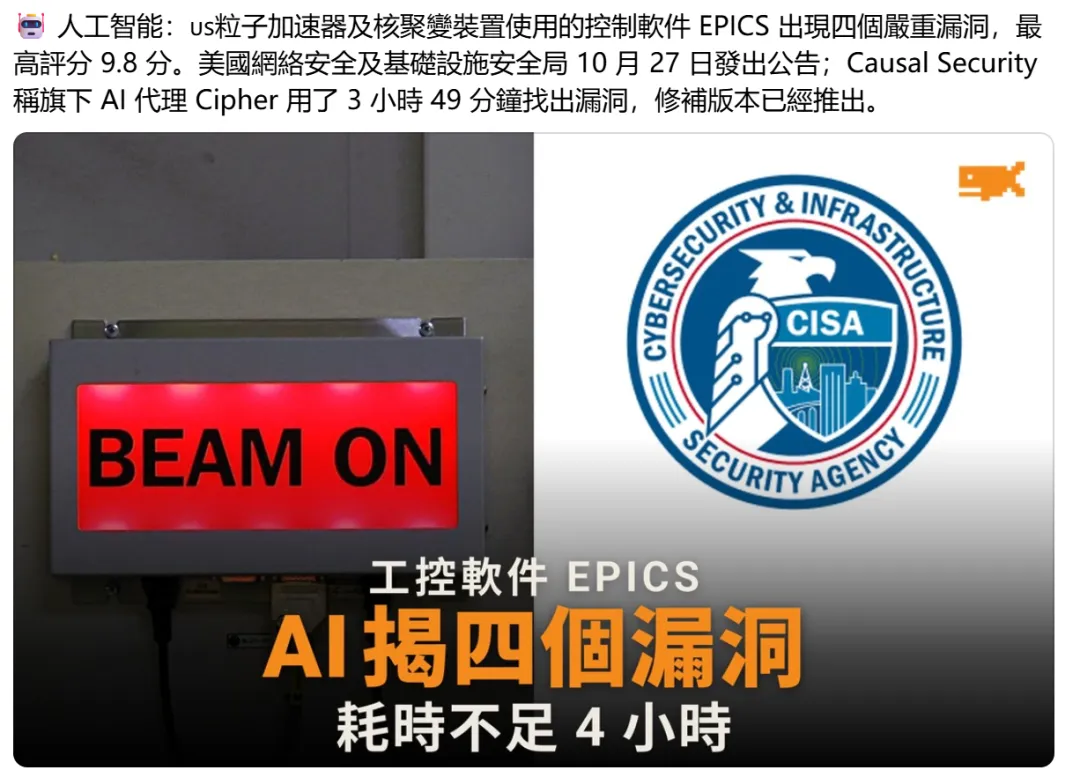
EPICS Base 是一套用于工业控制和科研设施的软件系统,广泛应用于粒子加速器、聚变研究等领域,主要负责设备通信、数据采集和控制指令传输。这类软件通常涉及大量底层代码,运行环境复杂,一旦存在安全漏洞,可能影响设备运行、数据安全,甚至造成科研设施的控制风险。
传统的软件安全研究通常需要安全工程师阅读源代码、分析程序逻辑,并通过测试验证是否存在漏洞。整个过程不仅需要较强的编程能力,还需要研究人员熟悉软件架构和运行机制。面对大型项目,人工排查往往需要投入较长时间,而且容易遗漏一些隐藏较深的问题。
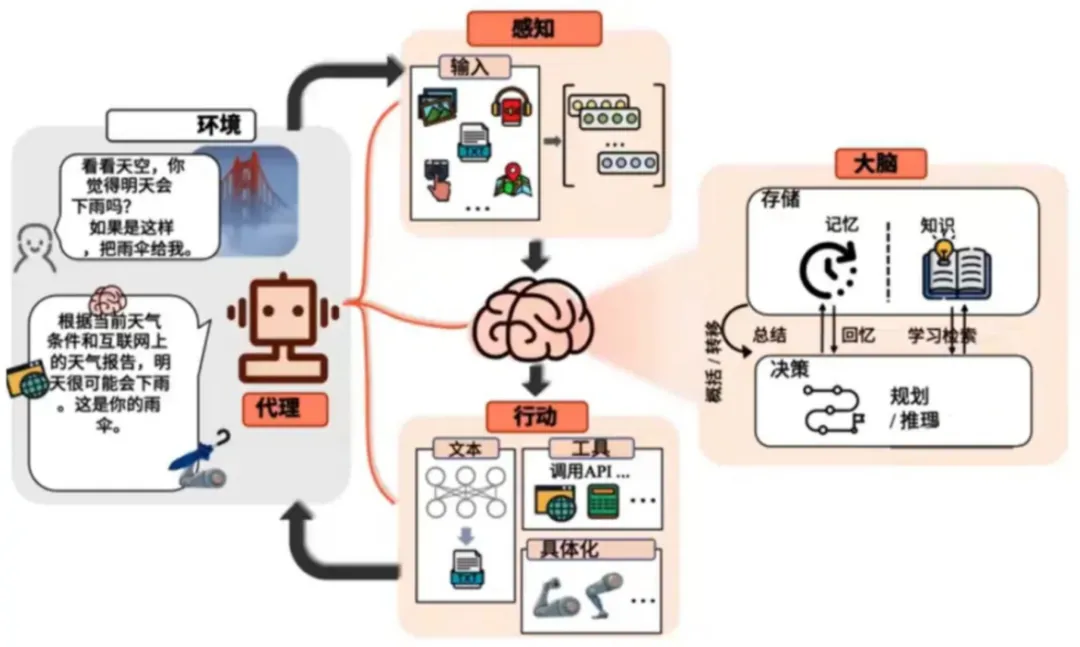
AI 智能体的加入,正在改变这一工作方式。它可以自动读取代码,分析函数之间的调用关系,检查输入参数处理、内存管理和权限控制等环节是否存在异常。如果发现可疑代码,还能进一步生成测试用例,模拟不同输入条件,观察程序是否出现崩溃、越权访问或其他异常行为。通过反复分析和验证,AI 可以在较短时间内筛选出值得进一步研究的问题。
不过,发现可疑问题并不等于漏洞已经得到确认。安全研究人员仍然需要验证漏洞是否能够稳定复现、是否能够被实际利用,以及可能造成多大影响。同时,还需要完成漏洞报告、修复建议和安全补丁等后续工作。
这次 Cipher 的发现说明,AI 智能体已经能够参与复杂软件的安全审计,并在漏洞排查环节提高效率。未来,AI 有望承担更多重复性的代码分析和安全测试任务,但它并不能完全取代专业安全人员。对于粒子加速器、能源、医疗和工业控制等关键设施来说,AI 辅助检测与人工安全验证相结合,将成为软件安全防护的重要发展方向。