ARTICLE · 1288409
官方 Claude Code 插件被投毒:2.1.313 带 SSH 后门,不点开也会跑
10 月 29 日,Cursor 的扩展市场里,Anthropic 官方的 Claude Code 插件被人换成了带后门的版本,版本号 2.1.312 和 2.1.313,覆盖 macOS 和 Windows。
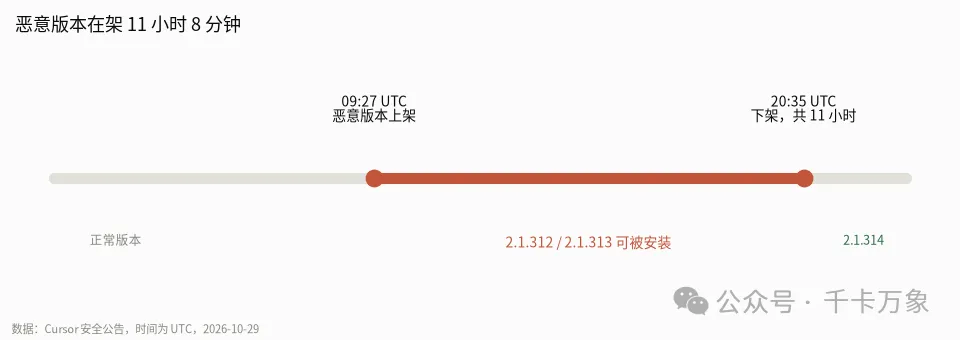
恶意版本在架时间大约 11 个小时,UTC 9:27 到 20:35,北京时间 29 日 17:27 到 30 日凌晨 4:35。装过或更新过这两个版本的机器,插件加载时后门就开始干活,不需要点任何按钮。
发现者是 macOS 安全公司 Phorion,CEO Calum Hall 给的细节。Cursor 随后发了公告,下架这两个版本、把整个市场关掉重建、轮换密钥,并确认攻击者的服务器已经下线。2.1.314 是干净的。
后门干了什么
被改的是 extension.js。恶意代码以一个立即执行函数的形式拼在压缩包最前面,Node 一加载文件就跑,比插件自己的 activate 还早。文件里其余部分看着很正常,Claude Code 和 VS Code 的字符串、正常的导入导出、界面代码都在。
第一步,收集机器信息,主机名、用户名、操作系统、架构、家目录、工作目录、Git 里配的邮箱、公网 IP,外加最多 40 个名字像密钥的环境变量。它只传变量名,不传值,但这份清单等于告诉对方哪台机器上有云凭据、该先打哪一台。
第二步,往 ~/.ssh/authorized_keys 追加一把 Ed25519 公钥,注释写着 svc-telemetry。有了这把钥匙,对方就能以你的身份登录。
第三步,尝试打开本机 SSH 服务,再主动连上 134.209.82.225:22 建一条反向隧道。隧道在编辑器关掉之后还活着,断了每 60 秒重连一次。
第四步是持久化。macOS 上写一个 ~/Library/LaunchAgents/com.apple.sysmond.plist,名字起得像系统进程,内容是 /bin/sh ~/.config/.smt;Linux 上加一条 @reboot 的 cron;Windows 上建一个叫 SysMon 的计划任务,失败就退回启动文件夹里的 sysmon.cmd。
macOS 上有个 bug,帮了大多数人
恶意代码在 macOS 上判断 SSH 是否开启,用的是 systemsetup -getremotelogin。这条命令普通用户跑会打印一行权限错误,但退出码是 0。脚本只认输出等于 Off 的情况才去开 SSH,于是这一步被整段跳过。
结果是,本来就开着 SSH 的 Mac 不受影响;本来没开的 Mac,反向隧道连不上,攻击者进不来。但钥匙、自启项、对外发的主机信息都还在,不算没事。
Cursor 的公告说得更直白,要打开本机 SSH 需要管理员权限,恶意插件在多数 Mac 和 Windows 上拿不到,这一步会失败。
现在该查什么
先看版本。在编辑器里打开扩展详情,Anthropic.claude-code 是 2.1.312 或 2.1.313 的,按中招处理。2.1.314 及以上是干净的。
再查四个地方。
~/.ssh/authorized_keys里有没有注释为svc-telemetry的公钥,或者指纹SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk- macOS 有没有
~/Library/LaunchAgents/com.apple.sysmond.plist,Linux 有没有指向~/.config/.smt的 cron ~/.config/下有没有.smt和.smtk,临时目录里有没有/tmp/.stk_*- 进程里有没有指向
134.209.82.225的ssh -R或autossh
卸载插件不等于清干净。Phorion 给的处理顺序是,先杀掉隧道进程,再卸持久化,然后删公钥和临时文件,最后轮换这台机器上能碰到的凭据,尤其是 KEY、TOKEN、SECRET、AWS、GCP 这类环境变量里装着的那些。
一句话判断
这次的问题出在发布链路,有人用官方 ID 发了两个带毒的版本,不是插件作者使坏。开发者的默认信任是「从官方市场装的、名字对、更新提示正常」,这套判断在这 11 个小时里全部失效。
官方扩展也会被换包。以后看到更新弹窗,多看一眼版本号,不费什么事。
来源
- Cursor 安全公告(2026-10-29)(https://cursor.com/blog/claude-code-extension-security-notice)
- Phorion 技术分析(2026-10-30,10-31 更新)(https://phorion.io/blog/offical-claude-code-vsx-compromise/)
- Help Net Security 报道(2026-10-30)(https://www.helpnetsecurity.com/2026/10/30/claude-code-extension-ssh-backdoor/)