ARTICLE · 1297252
安卓"死亡短信"漏洞:零点击,一条短信让你的通话崩溃
你不需要点开任何链接,不需要安装任何应用,甚至不需要看到这条短信,你的手机通话功能就可能已经被人掐断。安全研究人员近日披露了一个存在于安卓系统中的零点击拒绝服务漏洞,被命名为"死亡短信":攻击者只需发送一条经过特殊构造的短信,就能让目标手机的通话进程直接崩溃。
这条短信特殊在哪?答案简短得有些出人意料:攻击者做出来的整包短信,只有8个字节。
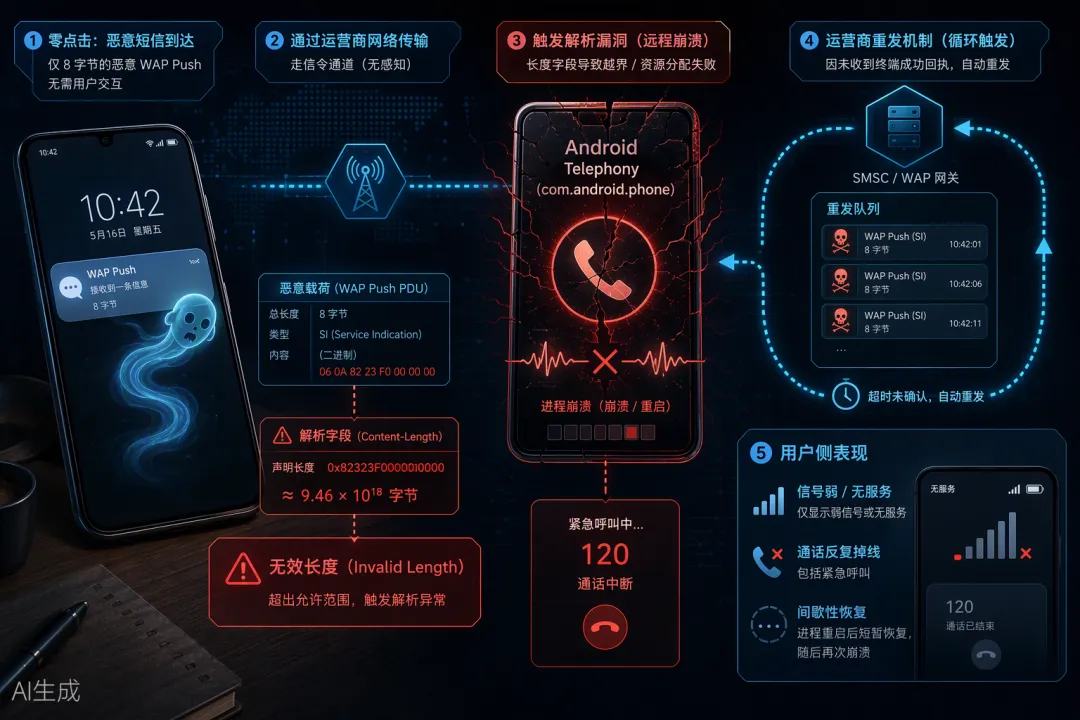
要理解这8个字节为什么有如此大的破坏力,得先认识一个很多用户从未听说过的通信机制——WAP推送。这是一种通过短信通道向手机后台推送二进制数据的协议,运营商早年用它下发网络配置、彩信通知等。你的手机收到这类消息后,会在后台交给系统里一个专门的解析模块处理,整个过程不需要用户参与,消息也不会出现在短信收件箱里。这个"安静"的特性,恰恰是本次漏洞被利用的关键。
系统读到这类消息时,需要先根据消息里标注的头部长度,申请一块相应大小的内存来存放数据。这是数据处理中再平常不过的一步,但安卓负责处理短信的核心代码在这里犯了一个低级错误:消息里标注的长度根本没有经过有效性检查,系统就照着这个数字去申请内存了。
问题就出在这里。攻击者把这个长度字段做成了系统无法正确处理的值;在程序内部,它已经变成了一个非法的内存大小。内存不可能按这个值分配出来,程序当场报错。学过软件开发的人都知道,一个未被处理的错误发生在关键进程里,结果只有一个:进程崩溃退出。
这条短信恰好把错误精准地送进了安卓负责管理通话的核心进程,进程一死,所有正在进行的通话应声而断——包括紧急呼叫——随后系统会尝试重启该进程,手机表现为信号短暂丢失一两秒。
到这里还只是单次攻击的效果。真正让这个漏洞"毒性放大"的,是运营商短信网络的规则:当一条短信没有被接收方正常确认时,运营商会反复重发,直到送达为止。而被这条毒短信搞崩溃的手机,恰恰永远无法正常处理它。于是恶意短信滞留在待接收队列里,每次开机都被重新投递、重新触发崩溃。研究者估算,大约20条这样的短信,就能让部分手机长时间无法正常使用,实验中甚至观察到间歇性故障持续长达一周。
这个漏洞的隐蔽性同样值得警惕。由于毒短信走的是数据短信通道,它不会出现在任何短信应用中,受害者既看不到内容,也查不到发件人号码。手机表现出的症状只是"信号不太好""通话偶尔断",很难让人联想到是遭到了定向攻击。
好在研究人员于2026年5月通过谷歌的安卓安全奖励计划报告了该漏洞,并在报告中直接给出了修复建议:在申请内存之前加一次简单的长度检查,不合理就直接丢弃。6月中旬,谷歌工程师提交了修复代码,最终随2026年10月的安全更新发布,覆盖安卓14至17。不过,最终的修复方案与建议略有不同:系统不再让这类错误导致进程崩溃,同时会直接把触发问题的那条短信删除,从根上斩断运营商重发导致的反复崩溃链条。
值得留意的是受影响的版本范围。虽然崩溃在安卓12到16上均被复现,但官方补丁只推送给仍在安全更新周期内的版本。这意味着部分老设备运行着同样的脆弱代码,却不会再收到修复。如果你或家人的手机版本较老,能做的只有在系统更新可用时尽快安装2026年10月安全补丁,或者留意厂商的升级计划。
THE END
关注“电子技术设计”加小编微信