ARTICLE · 1298933
Lazarus 滥用韩国安全软件,利用后量子加密技术部署恶意软件
与朝鲜有关联的 Lazarus 被指控发动了一场名为“闪光孔行动”的网络间谍活动,目标是韩国至少三家涉及建筑、软件和有线通信设备制造行业的机构。
据俄罗斯网络安全公司卡巴斯基称,该攻击活动至少从 2025 年 7 月就开始了。据评估,它是在“同步漏洞行动”结束后继续进行的。
卡巴斯基全球安全技术中心 (Kaspersky GReAT) 高级安全研究员柳昭俊 (Sojun Ryu)在一份详尽的分析报告中表示: “该组织更有针对性地锁定受害者,发送带有指向虚假但相关网站的链接的鱼叉式网络钓鱼电子邮件,例如针对每个目标量身定制的作品集和简历页面。”
卡巴斯基实验室于 2025 年 4 月首次记录了“同步漏洞行动”,详细描述了自 2024 年 11 月以来,国家支持的敌对势力以韩国的软件、IT、金融、半导体制造和电信行业为目标,投放 ThreatNeedle、AGAMEMNON、wAgent、SIGNBT 和 COPPERHEDGE 等恶意软件。
这些攻击的特点是利用iniLINE Cross EX的安全漏洞传播恶意软件。Cross EX是一款强制性的金融安全软件,韩国互联网用户必须将其安装在电脑上,以便在访问网上银行和政府服务时,能够跨各种浏览器环境提供安全保护。
该漏洞利用程序旨在启动合法的“SyncHost.exe”进程,并向其中注入shellcode以加载ThreatNeedle后门。攻击链还利用了Innorix Agent文件传输解决方案9.2.18.496版本中的一个仅存在一天的漏洞,该漏洞允许攻击者进行横向移动。
“闪光孔行动”延续了前一波攻击行动的策略,即利用针对韩国的软件入侵目标。此前,“同步孔”利用了Cross EX漏洞,而“闪光孔行动”则被发现滥用了Initech公司的INISAFE CrossWeb EX,后者是韩国用户访问网上银行和政府门户网站所必需的另一款强制性金融安全解决方案。
根据iniLINE的网站信息,该公司早在2010年就与Initech建立了战略联盟,共同开发CrossWeb。目前,Initech将其作为基于证书的身份验证和电子签名解决方案进行销售。
尽管如此,Lazarus长期以来一直滥用该软件以达到其目的。2021年第三季度,他们利用该软件部署了一款名为Racket的下载器,该下载器与一项名为“死亡笔记”(DeathNote )的长期网络攻击活动有关。
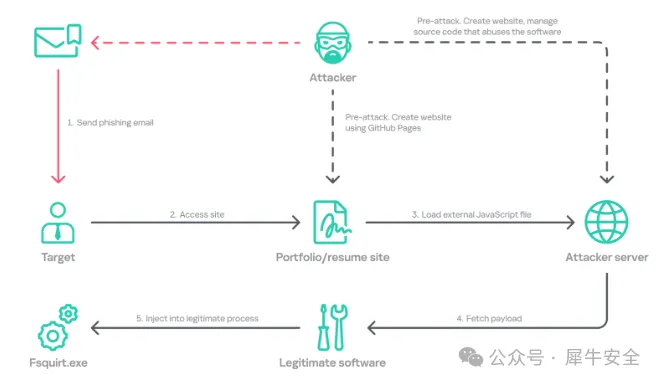
——在初始入侵期间,Flashhole 攻击流程正在发生
在 2022 年至 2023 年间,AhnLab 还披露了攻击者利用软件中的安全漏洞,通过水坑攻击分发 DLL 恶意软件(“SCSKAppLink.dll”)的攻击,该 DLL 有效载荷是从被攻击者入侵的 IIS Web 服务器中检索的。
“该组织首先入侵韩国网站,并修改网站提供的内容,”AhnLab在 2023 年 7 月的一份报告中指出。“当使用存在漏洞的 INISAFE CrossWeb EX V6 版本的系统通过网络浏览器访问该网站时,Lazarus 恶意软件 (SCSKAppLink.dll) 会通过 INISAFECrossWebEXSvc.exe 漏洞从分发站点安装。”
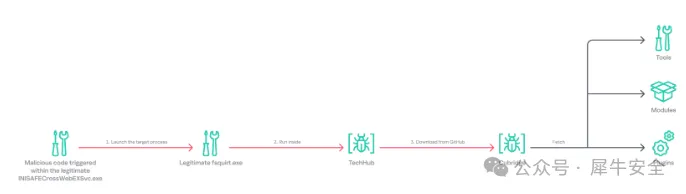
——初始感染链
此外,韩国互联网安全局 (KISA) 和国内网络安全厂商于2026 年 7 月联合发布了一份安全咨询报告,重点指出 Lazarus Group 利用AnySign4PC等金融安全程序中的漏洞,通过鱼叉式网络钓鱼和水坑攻击等技术诱骗受害者访问恶意 URL,然后分发Struggle(又名 SIGNBT 3.0)和 Brandoor(又名 COPPERHEDGE)等后门程序。
AhnLab表示: “攻击者通过各种方法诱使目标访问恶意 URL,包括水坑攻击和鱼叉式网络钓鱼攻击,然后利用这些漏洞最终安装后门恶意软件。”并将此次行动称为“双管齐下行动”。
FlashHole 的确切初始访问途径尚不清楚,但种种迹象表明,恶意网站托管在 GitHub Pages 上,其中一个版本托管了一位高级网络设备开发人员的简历以及一张很可能是使用人工智能 (AI) 生成的个人资料照片。
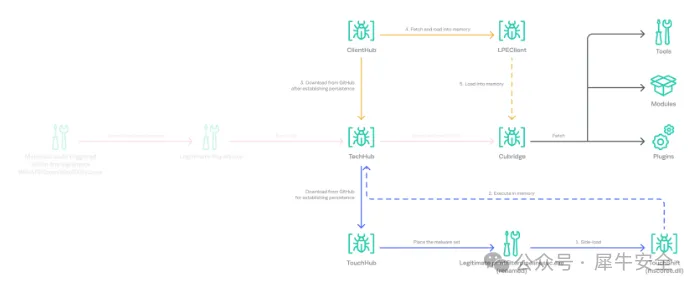
据推测,攻击者会向目标用户发送包含指向恶意网站的链接的鱼叉式网络钓鱼电子邮件。访问这些链接会触发感染序列,其中涉及 CrossWeb EX 以启动合法的 Windows 二进制文件“fsquirt.exe”,然后该文件会通过 DLL 侧加载来启动名为 TechHub 的恶意 DLL。
卡巴斯基表示:“感染链相当复杂,揭示了Lazarus 在目标主机上采用的先进操作技术。这些技术掩盖了其恶意载荷、意图以及复杂的恶意软件传播框架。”
“值得注意的是,下面的执行链仅在初始渗透期间存在于内存中,这凸显了攻击者为隐藏初始入侵所付出的巨大努力。”
TechHub 则从 GitHub 下载名为 TouchHub 的恶意软件,该恶意软件利用 DLL 侧载来启动一个名为 TOUCHSHIFT(“mscoree.dll”)的恶意 DLL 有效载荷,通过启动另一个 TechHub 实例的内存执行来建立持久性。
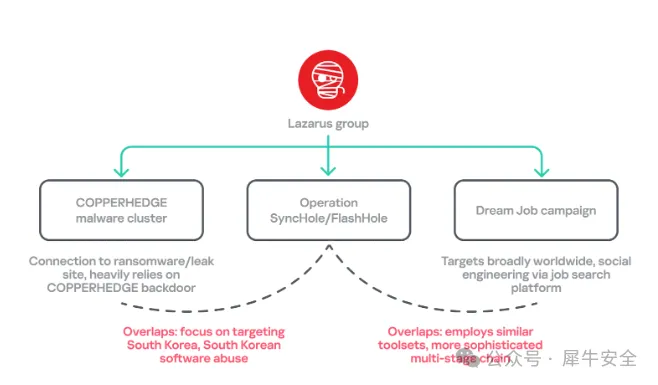
——拉撒路集团攻击之间的重叠
第二个 TechHub 实例会检索另一个名为 ClientHub 的恶意软件家族,以下载 LPEClient 并将其加载到内存中。LPEClient 作为 Cubridge 的通道,Cubridge 是恶意软件框架的编排组件,旨在获取各种插件、模块和工具。
恶意软件工具集的更多详细信息如下 -
- TechHub是CLOUDBURST和NickelLoader下载器的高级版本,它与 GitHub 通信以获取额外的有效载荷,如 TouchHub 和 ClientHub,并收集有关设备及其运行进程的信息。
- Cubridge是SIDESHOW和LightlessCan的改进版本,能够与命令与控制 (C2) 服务器通信,并下载可重用的插件、用于一次性任务的 DLL 实用程序以及其他扩展模块,从而收集全面的系统信息、执行命令并窃取文件和 Web 浏览器数据。它也被认为是CookiePlus的高级版本。
- TouchHub是 TouchShift 的父安装程序。
- TouchShift是一款恶意软件投放器,能够投放键盘记录器、屏幕截图工具和后门程序。
- ClientHub是一种此前未被记录的后门程序,它有两个版本:一个版本使用 HTTPS 与攻击者控制的服务器通信,另一个版本则与 Dropbox API 交互。该恶意软件的最终目标是部署额外的插件和 DLL 文件。这些插件允许恶意软件创建 ZIP 压缩包、收集符合搜索模式的文件、删除特定文件,以及监控本地驱动器的更改并返回收集到的状态信息。
- LPEClient是一款自 2019 年以来一直使用的受害者分析和有效载荷投放工具。
2026 年 8 月,Check Point披露,LPEClient 是在 CVE-2026-68820 零日漏洞被利用后部署的,该漏洞是一个影响 Windows 辅助功能驱动程序 WinSock 的权限提升漏洞,用于部署 FudModule rootkit。
最新版本的恶意软件的显著特点是,它使用后量子加密算法 ML-KEM-1024 与攻击者的服务器建立加密连接,然后再将其他恶意软件直接下载到内存中运行。
卡巴斯基表示:“‘闪光洞行动’是更广泛的‘级联洞’攻击活动的最新一波,该活动利用韩国软件作为潜在入口点,向该国投放恶意软件。”
这家网络安全公司表示,“闪光洞行动”(Operation FlashHole)的出现恰逢针对韩国多家机构的新一轮攻击浪潮,这些攻击均使用了COPPERHEDGE后门程序。至少在一个案例中,据称该后门程序感染导致数据泄露到名为ULOSE的暗网泄露网站,其手法与同期针对韩国实体的Gunra勒索软件攻击类似。
Ryu在一份与The Hacker News分享的声明中表示:“Lazarus不断扩大其业务,推出新的活动,同时引入新工具并重新设计熟悉的工具以满足其需求。”
“更值得关注的是拉扎勒斯组织采用的旨在抵御未来量子威胁的加密技术。我们的研究结果显示,该组织至少在2024年9月就开始使用这项技术,这意味着早在此次披露一年多之前,这些技术就已经在保护该组织的恶意软件通信了。”
信息来源:TheHackerNews