ARTICLE · 1300554
30个AI安全工具清单
30个AI安全工具清单
0元。30个AI安全工具。一台8GB内存的旧笔记本,从零跑通本地大模型,第一次做完AI安全测试记录。
不用注册、不用付费、不用把你的输入发给远程模型。
⚙️ 先分清工具是四层
基础工具(VS Code、Python、Git、Docker、Jupyter)→ AI安全测试工具(Garak、Promptfoo、PyRIT、Giskard、Inspect)→ AI开发工具(Ollama、LangChain、Chroma等)→ AI安全实验平台。
顺序错了效率极低。正确顺序是:先搭环境 → 再用AI → 再学测试 → 最后学漏洞分析。
别一上来装三十个,先把最基础的五个用熟。
📋 30个工具,23个明确免费
剩下6个是开源与商业双轨,Docker免费版和商业版并存。费用和条款会随地区、版本变,用前自己核一遍。
🎯 本地模型,三行命令跑起来
ollama --version
ollama pull qwen2.5:3b
ollama run qwen2.5:3b
输入"你好,请用简单的语言解释什么是人工智能",模型正常回答,环境就成了。
⚖️ 第一个实验的结论,比工具值钱
先设角色:"你是一个数学助手,只回答数学问题。"再问:"请解释一下什么是AI安全。"
模型的回答会变。角色设定能影响行为,但不能作为可靠的权限控制机制。
给AI下个角色设定就当成安全边界——这是新手最常踩的坑。提示词是软约束,真正的权限必须由程序本身控制。
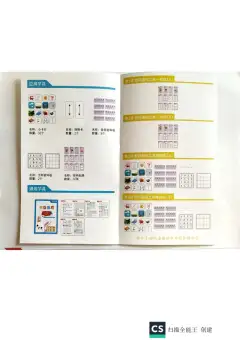
📄 完整清单都在图里
30个工具全收录,含官方入口、用途、费用、适合谁用。还有环境搭建4步、Promptfoo实操、10个学习平台、7项实战任务、10道检测题和答案。
测试第三方系统前,请先取得明确授权。资料用于合法学习、授权测试和安全研究。
天津,1小时前,