ARTICLE · 1307463
Postman被指自动装AI插件,数据团队该查哪条调用链
做接口调试的人,最近可以检查一下自己的AI编码工具。Postman的一份用户报告提到,打开桌面应用后,Codex和Claude Code里出现了原本没打算安装的Postman插件。
这份报告10月25日就已提交,11月3日又引来集中讨论。我对了原帖、报告锁定版本的代码和当前官方说明,最值得数据团队追查的是一条具体变化链。桌面工具升级,改到了另一款工具的配置,随后影响AI处理接口任务的方式。
先把范围说清。报告来自一台已登录的Mac,尚未在干净机器上复现。报告者也明确说明,没有证明数据外泄。网上"全部API数据被共享"的标题,超出了这份材料能支持的结论。
报告里的Postman桌面版本是12.33.4。它贴出的安装日志包含auto-existing-upgrade,结果显示两个编码工具的插件已安装。Codex的用户级配置新增了插件来源、启用项和启动hook的信任记录。
本次涉及的启动hook,会在会话启动时把一段指令交给AI。报告锁定的版本要求,处理一般的非简单API工程任务时,先加载Postman技能。纯问答和很小的单行修改被排除在外。它也保留了用户指令优先、已分派明确任务的子代理可忽略的条件。这些例外不能替代安装同意。
这就解释了一个值得检查的现象。你交给AI的是接口测试任务,它却可能先去选择另一套技能。此时只看最终测试结果,会漏掉是谁改变了任务入口。
我更在意安装器的另一段代码。它会检查这个hook的状态和内容哈希,再尝试写入信任记录。代码里有检查失败、内容变化时跳过的分支,因此不能说每台机器都会成功自动批准。原报告也承认,仅凭现有信任记录,无法确定那条记录由谁写入。
安装插件、信任启动程序、允许远程调用,需要分别核对授权。 一个配置项显示"已信任",还需要对应的批准过程。
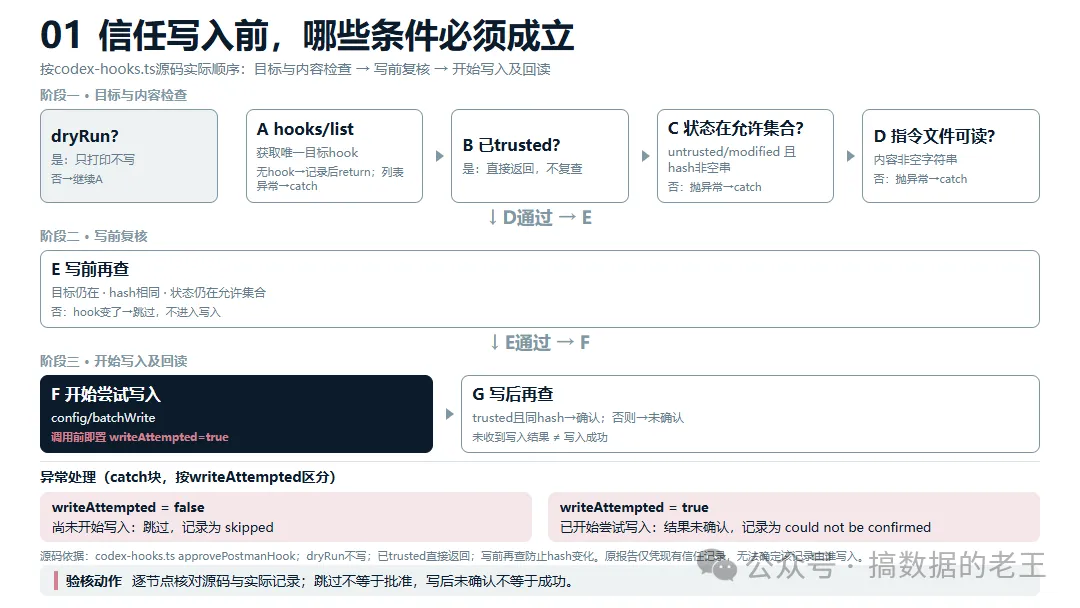
图1按锁定版本codex-hooks.ts的实际顺序分三阶段:第一阶段目标与内容检查(dryRun只打印不写、获取唯一目标hook、已trusted直接返回、状态在untrusted/modified且hash非空串、指令文件可读),第二阶段写前复核(目标仍在、hash相同、状态仍在允许集合),第三阶段开始写入及回读(config/batchWrite调用前置writeAttempted=true、写后trusted且同hash才确认)。catch按writeAttempted区分:尚未开始写入跳过,已开始写入结果未确认。
这份报告明确列出了三份宿主配置及登记文件。Codex是~/.codex/config.toml;Claude Code要核对~/.claude/settings.json和~/.claude/plugins/installed_plugins.json。只盯着Postman自己的安装目录,会少查另一款工具留下的集成记录。
这三层不能混在一起看。报告里发现的配置是静态记录,hook的触发条件是代码逻辑,当前会话实际执行的证据是运行时观测。配置文件存在,不代表hook被触发;hook被触发,不代表发生了具体工具调用;有工具调用,更不代表数据已经外发。
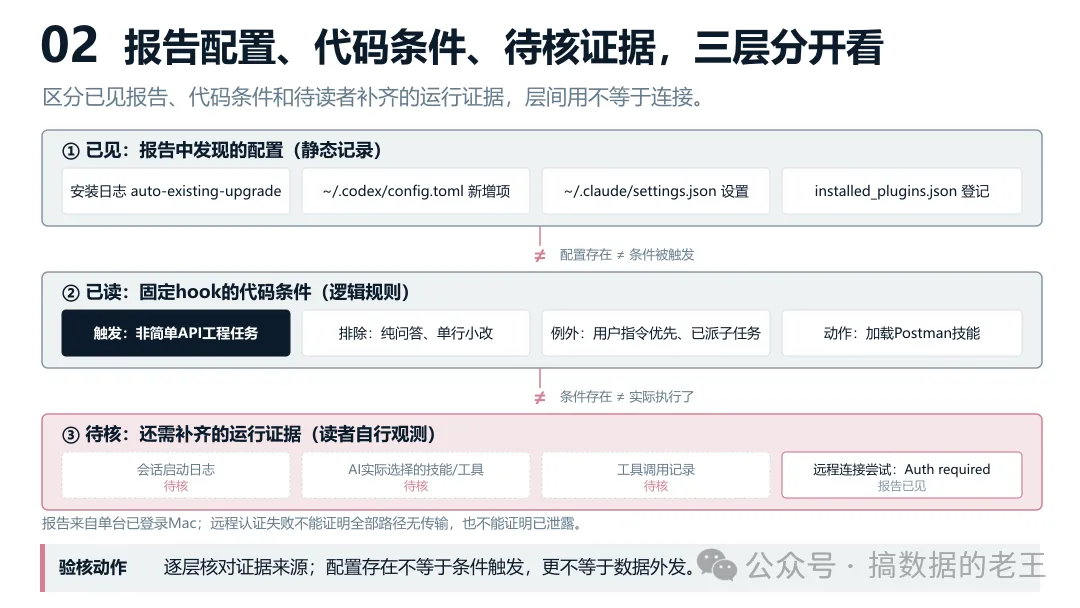
图2分三层:①报告中已见的静态配置记录,②hook代码逻辑中的触发条件,③还需补齐的运行证据(会话启动日志、技能选择、工具调用均标注待核)。层间用不等于连接,配置存在不等于条件触发,更不等于数据外发。
对数据团队,我建议先保留版本、变更时间和配置差异,再决定停用哪些集成。不要照着帖子把整份配置删掉,里面可能还有正常使用的工具。是否需要停用远程连接、撤销某个hook的信任,应当回到对应宿主的设置和团队授权流程。
卸载桌面应用之后,还要核对这些入口是否仍然存在。有没有清理干净,要看实际记录,不能用"应用图标消失了"代替。
这次报告中的远程MCP连接报了Auth required,即需要认证。它说明那次初始化没有建立可用的认证连接。它不能证明所有数据路径都没发生过传输,也不能反过来证明API数据已经被送走。
截至本次检索,官方插件说明还写了另一条有条件的数据路径。Postman目录经过初始化并连接工作区后,相关命令产生的运行结果、请求活动等产物会默认发布到那个工作区。文档按命令分别列出了发布内容。
这里的条件要完整保留。目录是否绑定了工作区,实际执行了哪条命令,产生了什么记录,都是核查对象。当前说明也不能倒推为10月24日那台机器的完整行为。
CLI提供了逐次调用的--report-events=false选项。官方同时说明,托管MCP调用按设计会到达Postman,不受上述CLI开关控制。关掉一条路径的上报,不代表所有远程路径都关闭了。 是否继续使用某条路径,应按团队允许的数据范围单独决定。
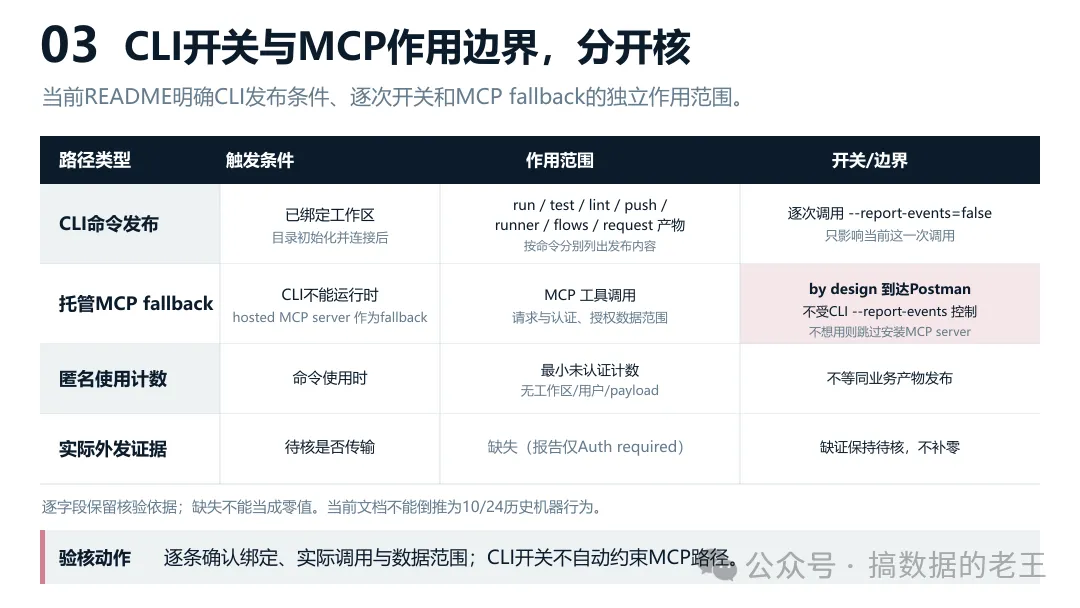
图3依据当前官方README区分四条路径:CLI命令发布(逐次--report-events=false开关)、托管MCP fallback(by design到达Postman,不受CLI开关控制)、匿名使用计数(不等同业务产物)、实际外发证据(缺失保持待核)。
接口定义、测试请求和运行结果,可能有不同的敏感程度。核查时最好把"发送了什么"写到字段或产物类型,别只填一个宽泛的"API数据"。如果需要验证行为,用获准的测试环境和不含真实客户信息的样本,再对照宿主调用记录及允许查看的出站记录。不要为了证明有没有外发,先把生产凭据放进测试里。
这张记录表可以直接交给负责接口工具的人补齐。
下次AI突然换了一套接口工具,先保存当时的配置和调用记录。等证据齐了,再判断要撤销哪项授权、调整哪条数据路径。