ARTICLE · 1313502
程序员还在狂装各种AI编程插件,黑客已经顺着扩展把生产密钥洗劫空了
程序员还在狂装各种AI编程插件,黑客已经顺着扩展把生产密钥洗劫空了
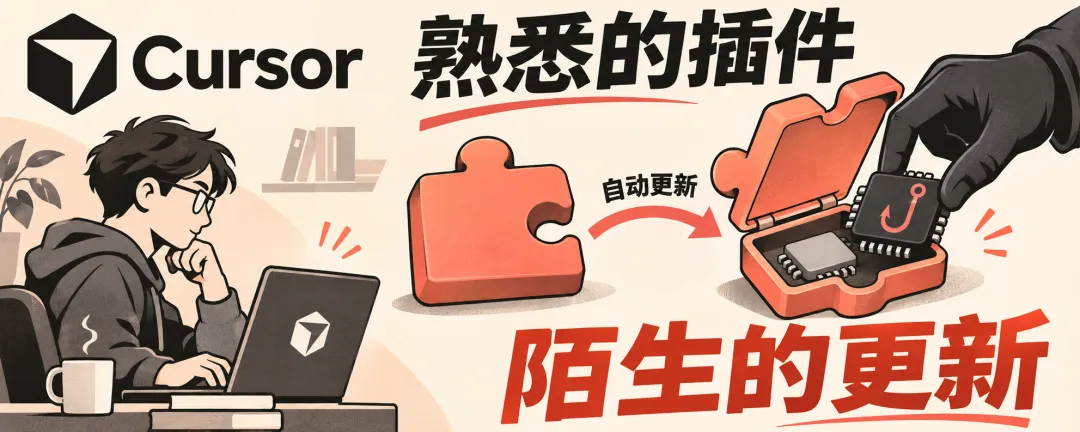
最近一段时间,Cursor、Claude Code 等本地编程工具几乎成了所有技术人员的工位标配。
为了让这些智能体变得更顺手,开发者们在终端里疯狂安装社区推荐的各种 MCP 插件和第三方扩展。
大家沉浸在自然语言自动改代码的狂欢里,却几乎没有人意识到,本地开发环境的最后一道安全防线正在被系统性拆毁。
Devin 团队 Cognition 最新发布的一份实战安全报告,揭示了目前黑客组织最热衷的新型攻击路径:扩展投毒。
传统 IDE 的插件由于运行在受控沙箱内,很难越权访问系统核心资产。
但新一代 AI 编程工具完全不同。
为了让大模型能够自主执行终端命令、拉取依赖、读写本地代码,开发者在初次配置时,几乎毫不犹豫地给出了系统的最高执行权限。
这就意味着,任何一个被你顺手安装的第三方扩展,都天然继承了你在本地的一切特权。
黑客根本不需要去费尽心机挖掘大模型本身的逻辑越狱漏洞。
他们只需要在开源市场里上架一个看似好用的代码着色、Git 增强或提示词优化插件。
一旦你把它引入工程目录,投毒脚本就会在后台静默启动。
它会精准扫描你项目根目录下的配置文件,爬取保存在本地里的云端访问凭证、支付接口甚至私有仓库代码。
随后,这些足以摧毁一家企业的生产凭证,就会被伪装成正常的调试日志,静默回传给黑客的受控服务器。
整个过程没有任何弹窗,没有防病毒软件报警,连 AI 助手本身都在正常为你生成代码。
我们把最高权限交给了自动化智能体,却忘记了软件供应链里最基础的零信任原则。
效率的提升往往是以牺牲安全感知为代价的。
在随手给 AI 扩展点下安装确认键之前,先看看你的本地密钥,是不是正在裸奔。