ARTICLE · 1329595
让豆包写wireshark插件
让豆包写wireshark插件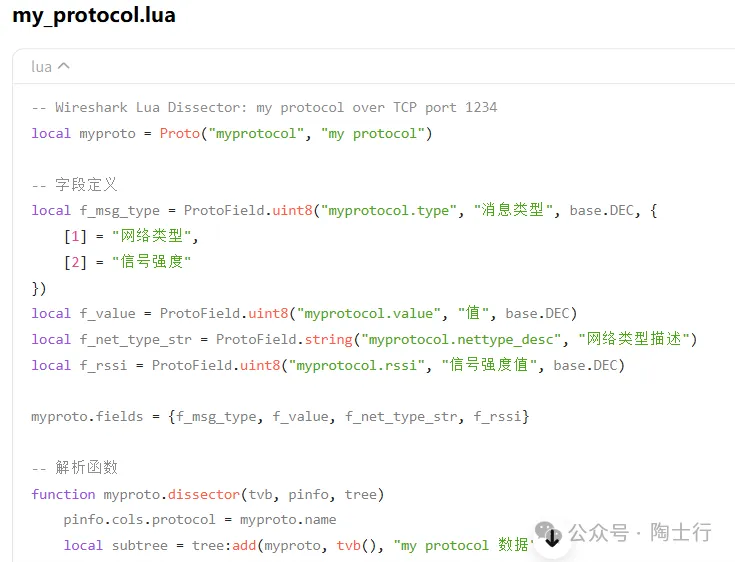
现在用AI写代码真是轻松惬意。
直接跟豆包说,帮我写一个wireshark用的lua插件,用的tcp的1234号端口承载,协议名字叫my protocol,payload第一个字节是类型,1代表网络类型,2代表信号强度。第2个字节是值,如果第1个字节是1,第2个字节的值0代表2G,1代表3G,2代表4G,3代表5G。如果第1个字节是2,则第2个字节就是信号强度。
然后豆包就直接给出了代码。
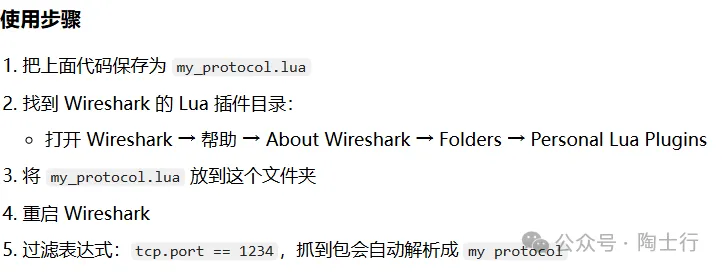
而且豆包还贴心的给出了使用方法:
按提示操作以后,还想弄个文件测试一下。
我们可以用wireshark自带的text2pcap工具来生成一个测试文件。
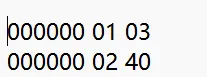
先写一个如下格式的txt文件,比如命名为01.txt
这表示有2个数据包,第一个包的payload 是0x01 0x03, 第二个数据包的payload是0x02 0x40。把这个文件放入wireshark所在的目录(需要管理员权限)。
因为要往C盘里写东西,打开一个具有管理员权限的cmd窗口
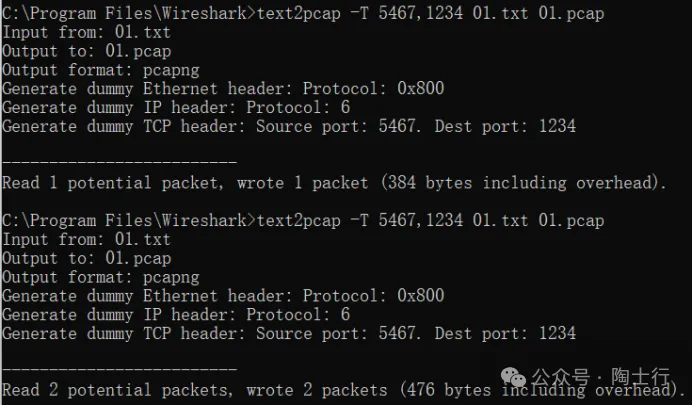
执行命令:C:\Program Files\Wireshark>text2pcap -T 5467,1234 01.txt 01.pcap
这命令的意思是,读取01.txt的文件内容,用TCP源端口号5467,目的端口1234来构造一个pcap文件,生成的文件名叫01.pcap。
看到它有成功的输出,生成了包含有2个数据包的文件,叫01.pcap。
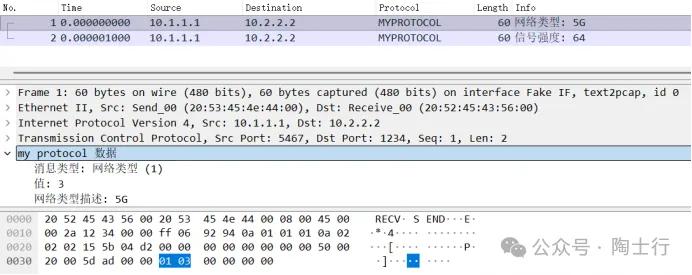
然后用wireshark把01.pcap文件打开
看它的解析结果都是正确的,说明我们的插件是成功的。