ARTICLE · 1350287
「车辆召回」短信是骗局?Word钓鱼文档4个伪装术
「警惕车辆召回谣言 已有人受骗」登上了百度热搜辟谣榜。多地车主收到精准报出车牌信息的「召回短信」,点开链接差点把钱转出去。警方提醒得很直白:真实召回不会诱导屏幕共享。职场人每天收的附件,其实是同一类骗局的另一个入口——伪装成通知的钓鱼文档。
01 同一个套路,换了两个入口
—— 推广 ——
注册腾讯 WorkBuddy 智能 AI 工作台,新用户领 2000 积分
https://www.workbuddy.cn/events/invite?inviteCode=lgpp9jtwhfzwl(公众号正文不支持跳转,可复制链接到浏览器打开,或长按识别上方二维码)
热搜里的骗术并不新鲜:骗子拿到车主信息,发来「精准召回短信」,链接一打开就往转账、屏幕共享的路上带。精准,是它最吓人的部分——骗子知道你的车牌,你就默认他「官方」。
职场场景里,这套路换了个壳:一封「薪酬调整通知.docx」「年终奖核算表.xlsx」的邮件附件,或者群里一份来路不明的「部门考核办法.docx」。同样精准、同样像官方、同样催你「赶紧打开」。
区别只有一个:钓鱼链接骗你点击,钓鱼文档骗你「启用」。Word 文件一旦被允许运行里面的东西,你的电脑就不再是你的了。
02 钓鱼文档的 4 个伪装术
伪装一:双扩展名。「通知.doc.exe」——在开了「隐藏已知文件类型扩展名」的电脑上,它显示成「通知.doc」。你以为开了个 Word,实际跑了个程序。识别法:右键文件 → 属性,看「文件类型」那一栏,写「应用程序」的直接删。
伪装二:宏病毒。打开文档,弹窗提示「已禁用宏,是否启用内容」——这就是最后的防线在拦你。正规文档几乎不需要你手动启用宏;凡是催你「启用宏才能看」的,默认当病毒处理。
伪装三:诱导外链。文档一打开全是「登录查看完整内容」,按钮跳转到一个和内网系统长得一模一样的假登录页。你输入账号密码的那一刻,密码就归了骗子。识别法:把鼠标悬停在链接上,看 Word 底部状态栏显示的真实网址。
伪装四:文件图标伪造。图标被改成 Word 样式的压缩包、脚本文件,文件名还带空格和相似字符(「年度总结 .docx」里藏着个看不见的字符)。识别法:看属性里的真实类型,别信图标。
03 打开陌生附件前,做这 4 件事
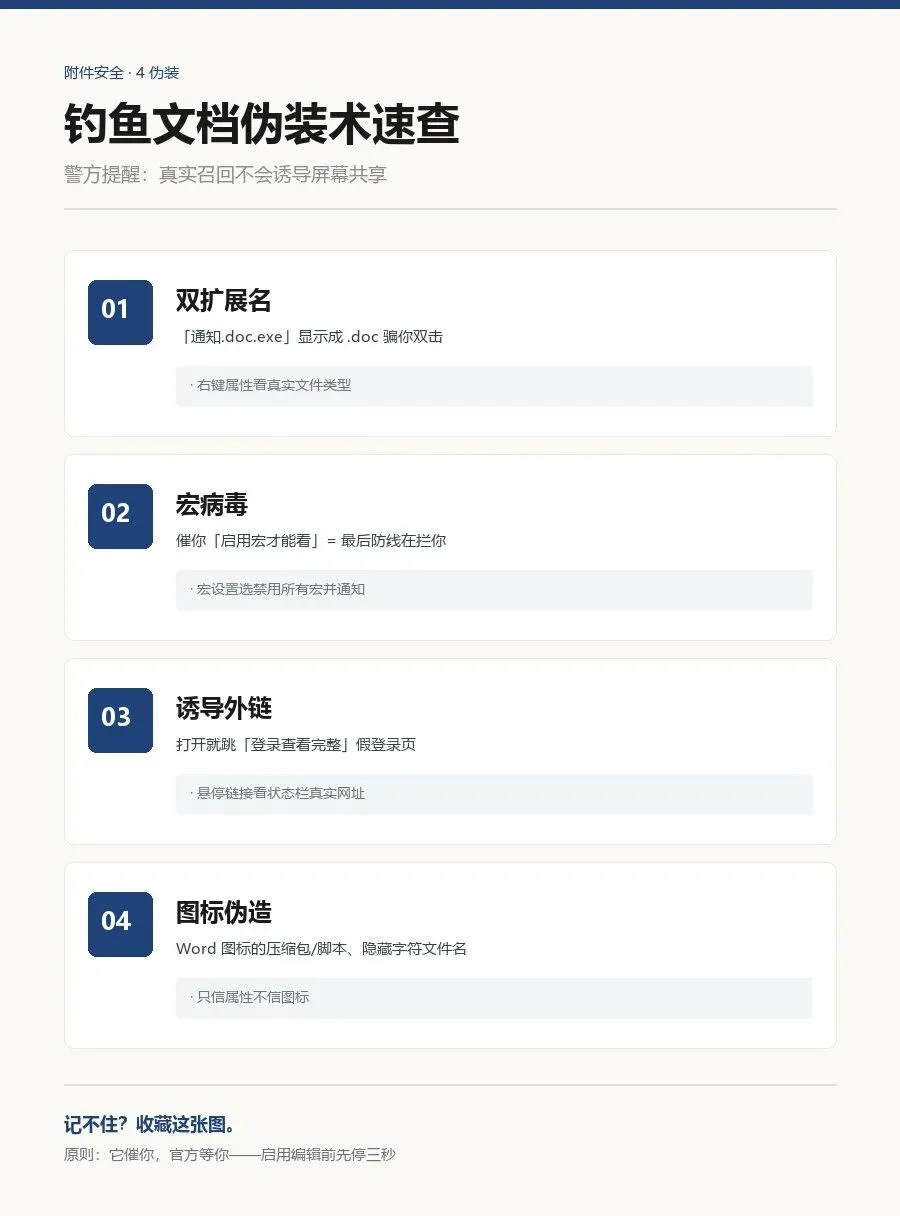
1. 先看属性再打开:右键 → 属性,确认真实文件类型
2. 信任「受保护的视图」:陌生来源的文档 Word 默认只读打开,顶部黄条提示「启用编辑」——别手滑点它,先看完内容再说
3. 宏设置调严格:文件 → 选项 → 信任中心 → 信任中心设置 → 宏设置,选「禁用所有宏,并发出通知」
4. 拿不准就隔离:另存到单独文件夹,先杀毒扫描;真要紧的事,直接找发件人当面或电话确认一句
顺带提醒和热搜呼应的一条:真实的车召回不会让你屏幕共享、不会让你转账;同样,真实的公司通知也不需要你「启用宏」「输密码才能看」。
04 单位里转发文档,也讲基本法
防人也要防自己变成传播链:
1. 发正式通知用 PDF,别用可编辑的 docx 在群里乱传——PDF 没法夹带宏,收的人也放心
2. 敏感文件(薪酬、考核)走邮件或内部系统,别在来路不明的群里飞
3. 收到「老板」私聊发来的附件但语气不对,当面问一句再开——头像和昵称都能仿,勾选的细节仿不了
钓鱼攻击的精度越来越高,但它的破绽始终没变:它催你,官方等你。任何让你来不及思考的「紧急通知」,都值得先停三秒。
文档安全的第一道防线不是杀毒软件,是你按下「启用内容」前的那三秒犹豫。
把这 4 个伪装术转发到部门群,比你替同事挡十次下载都管用。
—— 再提一次 ——
注册腾讯 WorkBuddy 智能 AI 工作台,新用户领 2000 积分
https://www.workbuddy.cn/events/invite?inviteCode=lgpp9jtwhfzwl(公众号正文不支持跳转,可复制链接到浏览器打开,或长按识别上方二维码)
本文由 AI 辅助创作 · 图片为原创生成