ARTICLE · 1373596
内网安全观察 · 第15期超4500万下载量,10分钟自毁无痕:NIKKE启动器被劫持后,内网流量露出了什么马脚——从NIKKE游戏启动器遭劫持事件
内网安全观察 · 第15期
超4500万下载量,10分钟自毁无痕:NIKKE启动器被劫持后,内网流量露出了什么马脚
——从NIKKE游戏启动器遭劫持事件,看超态感SSA在网络层的解析逻辑
2026年11月17日 · 哈尔滨韵尚智能科技 · 内网安全观察
第一部分事件切入
2026年11月17日,安恒威胁情报中心通报了一件事。超4500万下载量,10分钟清除痕迹。
攻击者没有死磕零日漏洞,也没有去篡改带有数字签名的可执行文件。他们直接劫持了《胜利女神:NIKKE》合法PC启动器内置的CGI任务管理器。通过合法的服务器推送任务通道,向玩家分发伪装成日志文件的k2f-agent Lua窃密脚本。
这件事的技术本质,是典型的合法通道滥用与白利用。木马运行后,悄无声息地窃取浏览器密码、加密货币钱包及开发者凭证,并在10分钟内执行自毁,把本地痕迹擦得干干净净。
为什么这件事值得技术人仔细看?因为传统基于特征和静态检测的安全设备,面对这种“披着合法外衣、跑在合法进程里、10分钟就销毁”的微短生命周期攻击,几乎集体失明。攻击者利用的是系统对合法进程的信任背书。换句话说,在海量正常的游戏更新和玩家登录流量中,这10分钟的窃密外联就像一滴水藏进了海里。这件事把内网盲区暴露得彻彻底底,也逼着我们重新审视网络层行为预警的真实价值。
第二部分攻击链在网络层留下什么形状
拆解这件事的攻击路径,重点看每一步在网络层留下的可观测行为信号。
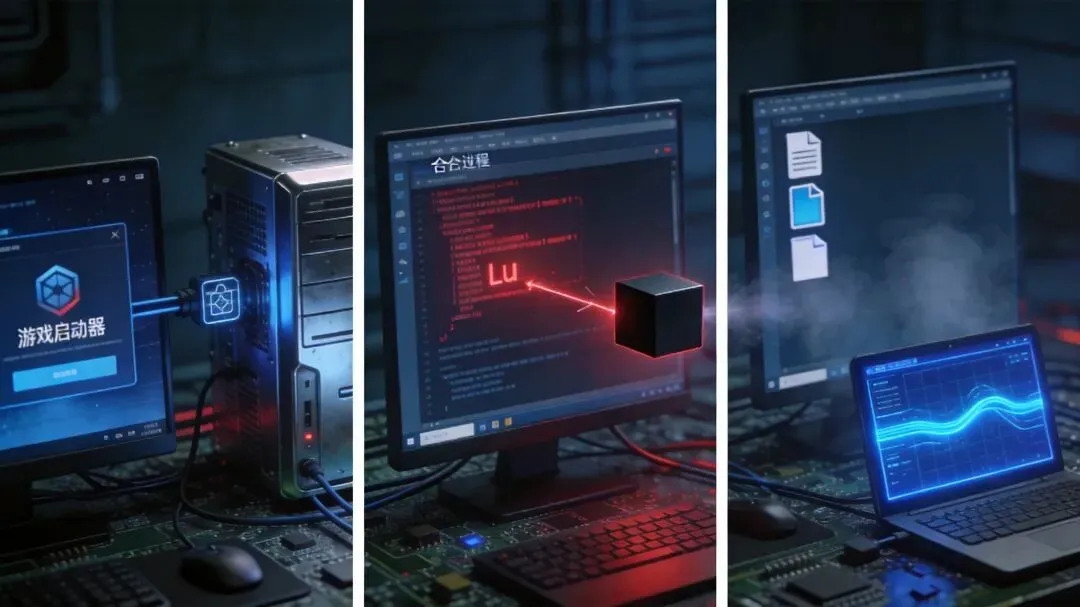
第一步,启动器拉取任务。网络层看,是合法进程(NIKKE启动器)向官方服务器发起HTTPS请求。流量是加密的,传统设备要么解密不了,要么不敢解。
第二步,下载Lua脚本。伪装成日志文件下载。网络层看,是一次常规的文件传输,目标IP是官方CDN或合法服务器。
第三步,Lua解释器执行与外联。这是最关键的环节。系统或游戏自带的Lua解释器突然开始向外网特定IP发起连接,尝试回传窃取的数据。
第四步,10分钟自毁。进程结束,文件删除,网络层连接随之断开。
传统检测为什么在这里失效?没有恶意特征,没有黑名单IP(攻击者可能用的是干净的云主机),流量是加密的。在事后分析系统里,这10分钟的流量混在海量正常业务中,根本捞不出来。事后分析只能看尸体,但这件事里,攻击者连尸体都烧了。
第三部分超态感四层逻辑逐层对应解析
超态感SSA是景治科技(上海景治智能科技有限公司)自研的AI驱动型内网态势感知系统。作为网络层威胁预警产品,它旁路部署不碰数据,专门补内网盲区。面对这件事,超态感的四层技术逻辑是如何逐层咬合攻击链的?
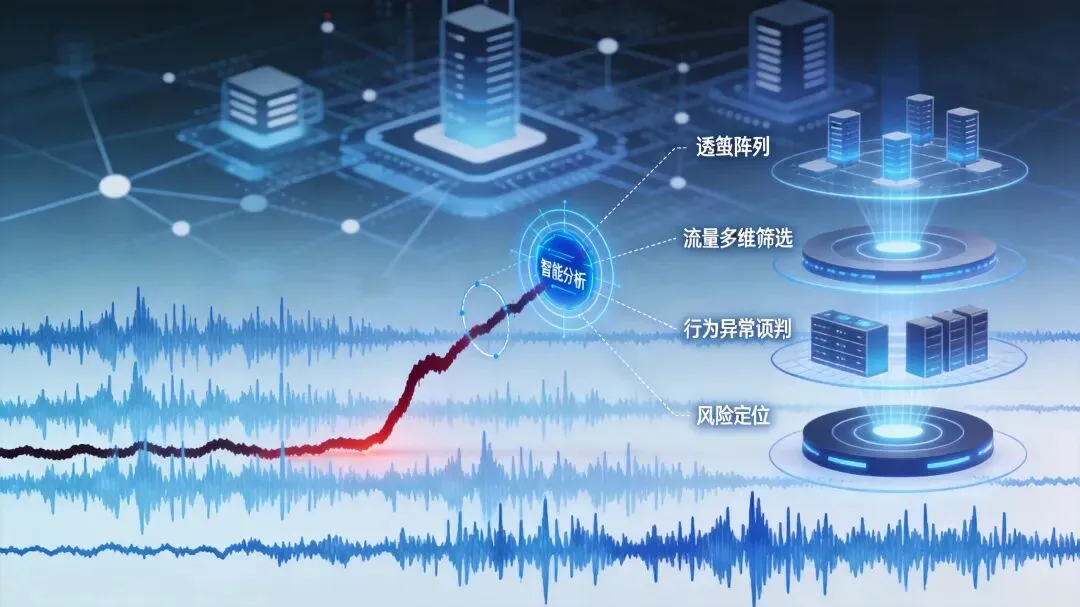
第1层:动态智能诱捕阵列
技术原理:依托内网闲置IP资源构建弹性诱饵部署体系,不占用业务IP,单节点可生成1000万个诱饵IP,核心内存开销仅50M。诱饵覆盖全端口范围,真实端口被隐藏。系统还有IP随机跳变机制,持续打乱攻击者对网络拓扑的认知。
对应事件:虽然这次主要是外部下发,但窃密木马在窃取开发者凭证后,往往会尝试在内网横向移动,寻找更多落点。攻击者如果试图在内网扫端口、试口令,就会大面积撞上诱饵。
超态感视角:攻击者以为扫到了真实业务,其实是在摸超态感的虚拟影子。网络层直接记录下这些扫描行为的源IP和MAC,在攻击者还没碰到真实资产前,就提前感知到内网侦察行为。
第2层:AI数据筛选与降维
技术原理:自研精准流量分类算法,不采集全量网络流量,就能捕获恶意扫描、非法访问、横向渗透等高威胁行为。经筛选后上送分析的数据量,降至全量镜像的约百万分之一。
对应事件:超4500万下载量意味着海量并发流量。事后分析系统处理不过来,只能靠抽样或事后回溯,根本做不到实时分析。
超态感视角:在旁路镜像点,超态感实时过滤掉正常的游戏资源下载、心跳包,把算力集中在异常外联和非法访问上。换句话说,它不看全量数据,只盯住那些“不该出现”的网络层行为,在海量流量中实现毫秒级实时筛选。
第3层:AI威胁感知引擎
技术原理:不依赖恶意特征库和黑名单,基于自研行为基线模型与异常判定规则引擎做实时分析。网络层行为异常即可判定威胁属性,不需要解密流量内容,天然免疫加密盲区。覆盖PC终端、IoT设备、工控主机、专用终端等全类型设备。
对应事件:Lua解释器外联。传统杀毒软件可能因为Lua脚本没加壳、没特征而放行。
超态感视角:超态感不看文件内容,只看网络层行为。基线模型知道,NIKKE启动器平时只连官方CDN,如果它突然拉起了一个Lua进程,并且这个进程向一个非官方的、低频访问的IP发起加密外联,行为基线瞬间偏离。不需要解密内容,网络层的“连接目标异常”和“进程行为异常”就已经触发了事前预警。这就是“用AI做安全”的核心逻辑,用后台AI行为分析看透加密流量背后的意图。
第4层:实时风险量化与精准定位
技术原理:深度融合行为分析与威胁情报关联图谱,10分钟内完成恶意访问行为风险评级、高危失陷设备精准定位,攻击路径可视化还原。定位能精确到具体设备、MAC地址和接入位置。
对应事件:10分钟自毁。如果事后发现,痕迹没了。
超态感视角:超态感在Lua进程发起异常外联的第1分钟内,就完成风险量化。第3分钟,精确定位联网设备异常源头——精确到具体哪台PC、MAC地址是多少、接在哪个交换机端口。攻击路径可视化还原。超态感只记录不拦截(不主动阻断),但把证据和位置钉得死死的,将应急响应的时间压缩到极致,留给安全团队去精准处置。
第四部分游戏与互联网行业适配
这件事对游戏与互联网行业的具体警示在于:合法通道滥用、白利用是重灾区。客户端更新、启动器推送、SDK调用,都是天然的隐蔽通道。超态感在游戏与互联网场景下的特殊价值,体现在以下几个结构性原因:
- 旁路部署不碰数据。
游戏公司对数据隐私和延迟极度敏感。超态感旁路接入,不阻断业务,不增加网络延迟,完全不影响玩家体验。 - 补内网盲区。
互联网企业内网资产庞大且变动快。云哨兵作为云环境专属形态,超态感包含云哨兵,两者结合实现从物理内网到云端的全覆盖。传统Agent容易掉线或被绕过,超态感从网络层兜底。 - 事前网络层行为预警。
区别于竞品的事后分析,在10分钟微生命周期内抓住行为偏离,把损失掐在萌芽。 - 不依赖特征库。
游戏行业黑产迭代极快,特征库永远滞后,基于AI的行为基线模型才是应对未知威胁的底层逻辑。
第五部分落地形态
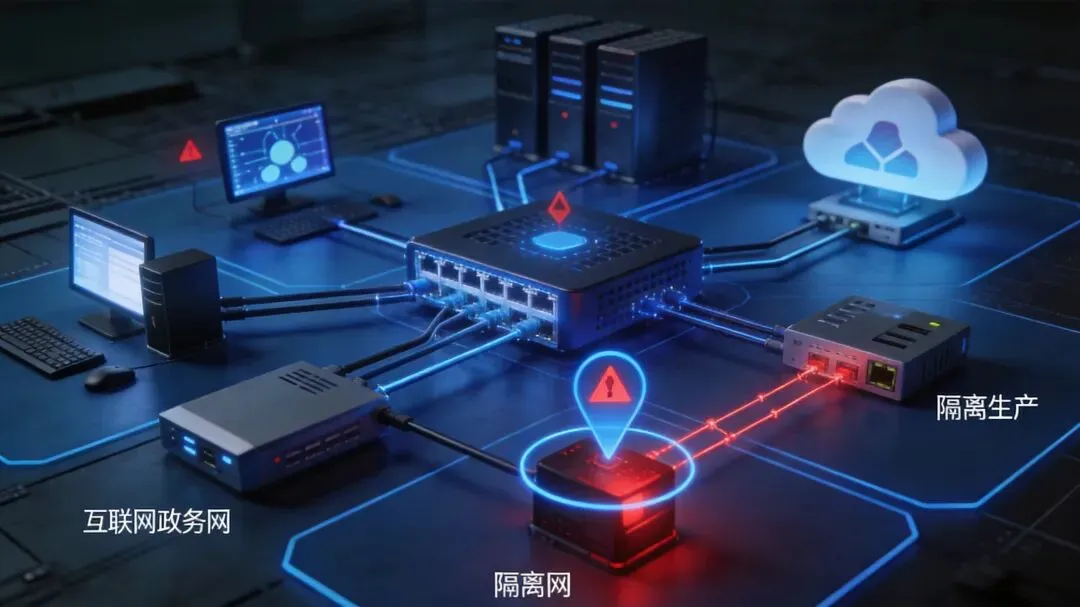
超态感SSA支持三种组网方式,适应不同网络环境:
互联网模式
适用于公有云及混合云环境。云哨兵作为超态感在云端的专属形态,实现云端网络层行为预警,弹性扩容。
政务网模式
适用于物理隔离或强合规要求环境。旁路接入核心交换,满足数据不出域要求,合规且安全。
隔离网模式
适用于工控或核心生产网。纯离线分析,阻断物理外联风险,保障生产业务绝对稳定。
共同点:旁路部署、无Agent、不改网络拓扑、只记录不拦截。
第六部分结尾
NIKKE事件证明,攻击者不需要高超的零日技术,只需要利用合法进程的信任背书,就能在内网撕开一道口子。超态感SSA的价值,就是撕开这层合法伪装,在网络层看清每一个行为的真实意图。事前预警,精确定位,让内网盲区无处遁形。