ARTICLE · 1032580
国内某 AI 工具在悄悄打包你的整个文件夹?这五处今天就能自己查
先说清楚发生了什么。
今天一名署名 ferstar 的开发者发博客说:他发现一款国产 AI 编程工具(ZCode),会在他的电脑上把整个代码文件夹打包、加密,然后传到云端。打包的内容不是他正在写的那几行代码,而是这个项目的全部历史:过去每一次修改的存档、早就删掉的文件、还有他公司内网的地址。他在设置里找开关,两个都拦不住;他翻用户条款,里面也没提这一条。
这就是这篇博客的全部主张。目前只有他一个人的说法,其中“传到了云端”这一步,我们没有验证。下面分四步讲:他发现了什么、证据到哪一步、别人怎么看、你能怎么自己查。
他是怎么发现的
起因很小:他清电脑磁盘,发现一个工具的目录占了 700 多 MB,其中有一个 313MB 的加密文件,躺在“待上传”的位置,旁边记着一个数字:564。
翻译成日常场景就是:这个文件想传到云端,已经试了 564 次,全都没传成,但程序还在一遍一遍地重试。
他顺着查下去,发现这是 ZCode 在后台干的。ZCode 是一种 AI 编程工具,装在你电脑上,连上你的代码文件夹,帮程序员写代码、改代码。
那个包里装的是什么
这是最要紧的一段,因为这一段谁都可以自己验证:打包时生成的“物品清单”没有加密,就放在电脑里,打开就能看。
清单列了 42411 个文件,按体积排:
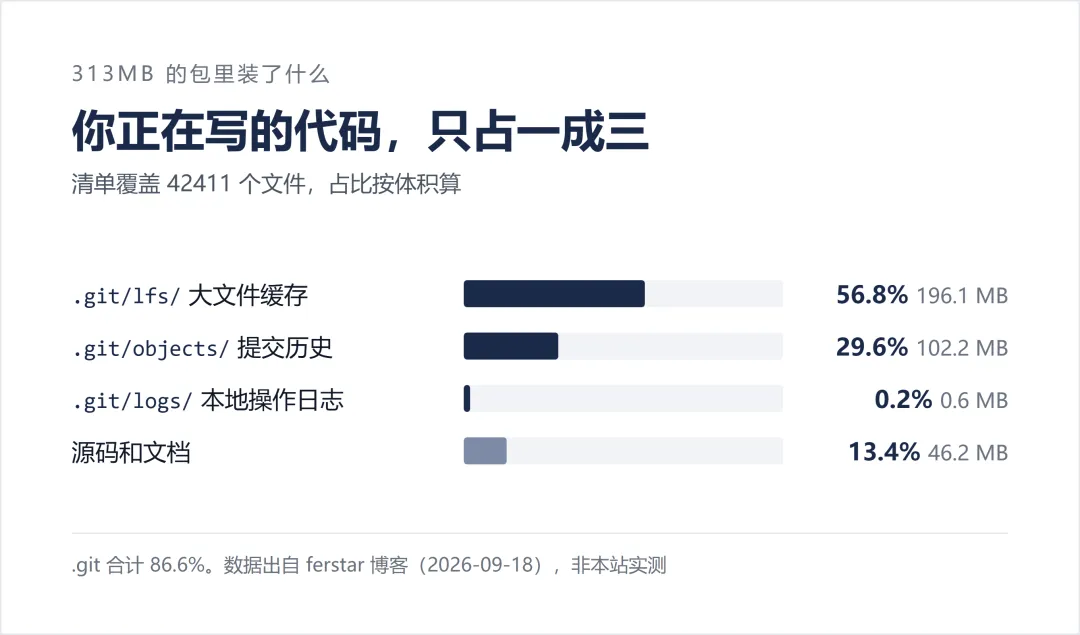
这里解释一句 Git:程序员用它给代码留存档,每一次修改都留一份,多久都翻得出来,包括早就删掉的东西。清单里占大头的那两项,就是这套存档。被打包带走的主要不是你今天写的那几行,而是你这个项目的过去。
清单里还有三个文件跟代码一点关系都没有,是这个工具自己的配置。也就是说,它在打包你的项目时,把自己的配置也一起装了进去。
是怎么传的,为什么开关没用
他把软件的安装包拆开看,加上网络抓包,拼出了传送过程:
工具先找服务器要“通行证”。服务器回一包东西,里面包括一把“锁”。工具在电脑上把整个文件夹打包,用这把锁锁上,然后把锁好的包直接传给阿里云的云存储。
问题在那把锁:锁是服务器给的,开锁的钥匙只有服务器有。所以他电脑上那个加密包,他自己打不开。对比一下你熟悉的本机备份:时间机器把整机备份放在你自己的移动硬盘上,你想看随时能打开。而这里,能打开那个包的只有服务器。
他还在设置里找到两个看着像开关的选项:
按他的说法,管打包的那段程序,工具一启动就开跑,不看任何设置,只要登录状态有效。你每发一次问题之前它都会打包一次,一个会话里他数到最多 62 次。这一步我没验证。
官方是怎么说的
隐私政策里最接近的一句,是收集“对话中提交的文字、文件和代码”。这在 AI 产品里算常规写法,模型要看到上下文才能帮你改代码。他觉得问题在另一头:整个文件夹打包上传这件事,政策、常见问题、更新日志里一句话都没有。
公平地说,这种“快照”功能本身有用,比如把项目恢复到之前的状态。他质疑的不是功能,是范围:要上下文,给这次任务相关的文件就够了;而这里打包走的是整个项目加全部历史。
别人怎么看这件事
9 月 18 日,这篇博客被转到一个本地模型爱好者的社区(Reddit 的 r/LocalLLaMA)。帖子标题里自己带着 allegedly(据称)。发出约一小时后,65 分,点赞率 35%,说明相当多人不买账。不买账的理由有两条,都值得摆出来。
第一条:这有什么好奇怪的,Cursor、Claude 这些工具都要读你的代码,不读怎么帮你写。回应是:索引和整包上传不是一回事,而且这里没有任何说明,政策、常见问题、更新日志里一个字都没有。
第二条:换成本地运行的模型不就完了。这条被评论区自己纠正了:打包和上传的是你装的这个工具本体,不是模型,模型跑在哪都一样。得票最高的一条评论就一句话:不开源的客户端,我一概不用。
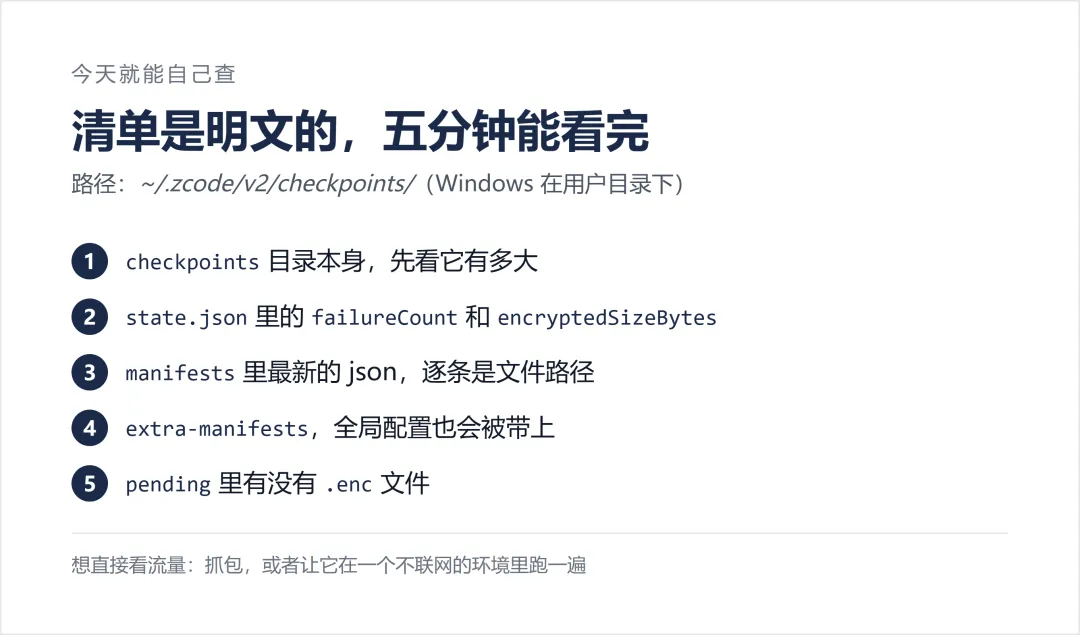
评论区还给出一个比看文件更彻底的自查办法:想直接看它传不传数据,要么抓包看网络流量,要么让它在断网的电脑上跑一遍。
你现在能做的五件事
找到目录:Windows 是 C:\Users\你的用户名\.zcode\v2\checkpoints\,macOS 和 Linux 是 ~/.zcode/v2/checkpoints/ 打开 state.json(记事本就能开),看失败次数和加密包大小两个数字 打开 manifests 文件夹里最新的清单,一行行是文件路径,翻到最后一屏 打开 extra-manifests,看你的工具配置有没有被列进去 打开 pending 文件夹,看里面有没有 .enc 结尾的文件,有就是已经打包好等上传
他试过把那个加密包删掉,半小时内程序又打了一个新的,失败次数从 564 变成 565。他给出的拦法是让系统拒绝写入那个目录:macOS 用 chflags uchg,Linux 用 sudo chattr +i,想恢复就用 chflags nouchg 和 sudo chattr -i。代价是“恢复项目快照”这个功能用不了。Windows 的办法他没给,我也没试过,不写。
回到最实际的问题
这件事有两种过头反应。一种是“赶紧卸载保平安”,可这份材料目前只有一位开发者的博客,上传那一步还没有第二个人复现。另一种是“加密了就没问题”,加密本身没问题,问题是钥匙不在你手上,打包范围也没有写在任何公开说明里。
判断标准就三条:打包了什么,有没有告诉你;开关管不管用;钥匙在谁手里。第一条你现在打开目录就能看到。
手头有敏感仓库的人,今天只做一步:打开清单文件,翻到最后一屏。如果你在里面看到不该打包进去的路径,再考虑锁目录或者换工具,顺序别反了。
事实时效声明:文中博客内容与数据核实于 2026-09-18,出自博主 ferstar 的同日博客,属单一信源,上传链路、密钥归属与两个开关的实际行为均未经我复现,以官方说明为准。Reddit 数据(65 分、点赞率 35%)为帖子发出约一小时后抓取,随时变动。作者在本机核对过目录结构、state 字段名与两类清单文件的格式,未做反编译、抓包与任何改动。
参考来源
ferstar《Inside ZCode: Silently Uploading Your Entire Git History to the Cloud》,2026-09-18:https://blog.ferstar.org/en/posts/zcode-silent-workspace-snapshot-upload/ (中文版:https://blog.ferstar.org/posts/zcode-silent-workspace-snapshot-upload/ ) r/LocalLLaMA 讨论帖《ZCode was allegedly caught uploading workspace/.git records to the cloud.》,2026-09-18:https://www.reddit.com/r/LocalLLaMA/comments/1wjjspd/zcode_was_allegedly_caught_uploading_workspacegit/
免责:本文不构成对任何软件的使用或弃用建议,涉及的工具行为以厂商公开说明为准。作者:快小鱼