ARTICLE · 1050094
应对安全争议,AI 编程工具 ZCode 宣布全面开源
导读: 在经历近期社区对其隐私与安全机制的广泛质疑后,AI 编程助手 ZCode 官方正式发布声明:已完成安全整改,并将客户端核心代码全面开源,以最大诚意接受全球开发者的透明监督。
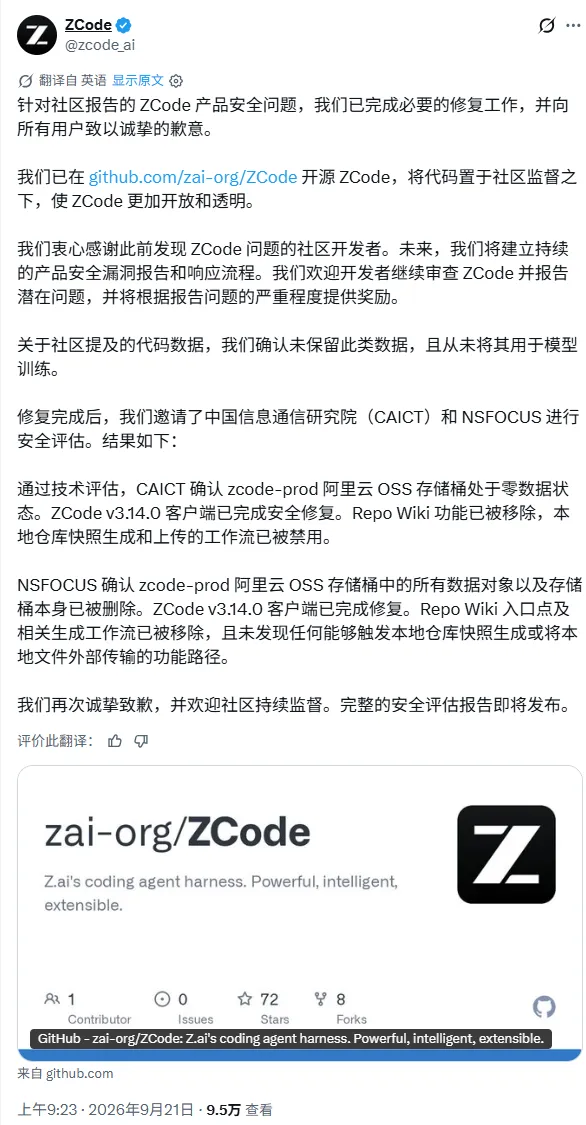
正式开源,接受社区公开审视
针对此前开发者社区反馈的安全与数据上传隐患,ZCode 官方今日发文向所有用户致歉,并同步开放了项目源代码。
●开源仓库:github.com/zai-org/ZCode
●官方定位:Z.ai's coding agent harness(智能、可扩展的 AI Coding Agent 框架)
官方表示,开源旨在消除黑盒担忧,将客户端行为完全置于聚光灯下,让透明度成为信任的基础。
核心争议释疑:数据有无被保留?
针对社区最关心的“本地代码资产安全”与“是否用于模型训练”等问题,官方作出明确回应:
●未留存任何用户代码数据,也从未将相关数据用于模型训练;
●建立长效机制:设立常态化的安全漏洞提报与应急响应流程,欢迎全球开发者与白帽子持续审计,并根据漏洞评级发放奖励。
第三方安全审计通报
为证明整改彻底,官方邀请了**中国信通院(CAICT)与绿盟科技(NSFOCUS)**两家权威安全机构进行独立核查评估:
1.涉事云存储清空下线:确认阿里云 OSS 存储桶 zcode-prod 中所有数据对象均已删除,Bucket 本身也已注销关闭。
2.彻底下线隐患功能:在最新推送的 ZCode v3.14.0 客户端中,引发争议的 Repo Wiki 功能及入口已全面下线,生成和上传本地仓库快照的工作流被彻底停用。
3.外传风险排查:绿盟科技技术检测确认,新版客户端中已不存在任何能够触发生成本地仓库快照或向外传输本地文件的代码路径。
结语与思考
在 AI 编程工具爆发式增长的今天,“代码隐私”与“模型智能化”始终是一对需要严谨对待的天平。对于触碰开发者核心代码资产的工具而言,任何隐晦的操作都会迅速演变为信任危机。
此次 ZCode 选择在风波中将客户端完整开源,不仅是对安全隐患的一次紧急修复,也是给行业交出的一份应对样本:
对于直接接触企业与个人核心资产的开发工具,开放与透明永远是最好的安全补丁。
彩蛋:技术群“地狱级”神评
事件发生后,技术交流群里直接炸锅,段子手们火力全开,上演了一场反讽拉满的“赛博云备份感恩现场”:
“其实我觉得大家误会 Z.ai 了,平时说它偷跑流量,关键时刻是真顶用!
前两天我手贱 rm -rf 把整个 E 盘的代码、私钥、数据库配置文件全误删了,本地回收站空空如也,正准备提桶跑路。抱着试一试的心态联系了 Z.ai 客服,客服秒回:‘亲,别慌,我们翻了一下阿里云 OSS 的历史全量快照,连你昨天注释掉的那两行 Bug 和上个月偷偷改的账单都在呢,现在就给你打包发回去。’
真的太贴心、太暖心了,全自动无感异地多活灾备,比我公司的运维靠谱多了!要没有他们,我真不知道该怎么办。”
😂 网友锐评:“原来这就是传说中的全自动、跨地域、零感知、不可抗力级异地容灾备份服务,免费的顶级 SLA 享受!”
你如何看待 ZCode 的这次开源与整改?欢迎在评论区留下你的看法!