ARTICLE · 1061762
【网警说・安全】当心!改装车机遭恶意软件入侵,中控屏沦为代理僵尸网络
导读
如今随着智能汽车的普及,车载中控大屏可以听歌、导航、上网,给我们出行带来很多便利,部分老款车主也希望能通过后期加装中控屏享受智能化的便利。但大家万万没想到,汽车中控屏也会遭到黑客攻击,悄悄沦为黑产的“网络跳板”。
近期安全研究人员发现全球首例专门针对Android车载中控的恶意软件攻击活动。黑客瞄准汽车的信息娱乐中控系统,利用车机自身的系统更新通道实施入侵,整个过程悄无声息,驾驶员几乎很难察觉。
该恶意软件目前不会直接控制刹车、转向等行车安全部件,但会带来隐私泄露、网络滥用等风险,同样不容忽视。
01
黑客是怎么悄悄入侵你的车机?
很多车主以为,病毒都需要我们点陌生链接、装可疑软件才会中招。但这次攻击不走寻常路,黑客利用车机自带的官方更新功能实施攻击。
1.车机内部有一款叫TWCore的合法系统程序,本职工作就是接收指令,给车机做软件更新、安装应用、收集设备数据。
2.黑客向这套更新服务下发恶意指令,借助更新缓存,静默推送恶意安装包。
3.恶意程序没有图标、没有弹窗,在后台悄悄运行,普通车主完全看不到任何提示。
4.恶意软件分多阶段执行,先解密载荷,再连接黑客服务器,把车辆设备信息、连接过的WiFi名称、MAC地址等数据回传给攻击者,接收黑客下发的各类命令。
简单理解:就像家里系统自动更新,你以为在升级官方程序,实际上后台偷偷装了看不见的“间谍”。全程不需要车主做任何点击确认操作。
02
中招之后,你的车机会变成什么?
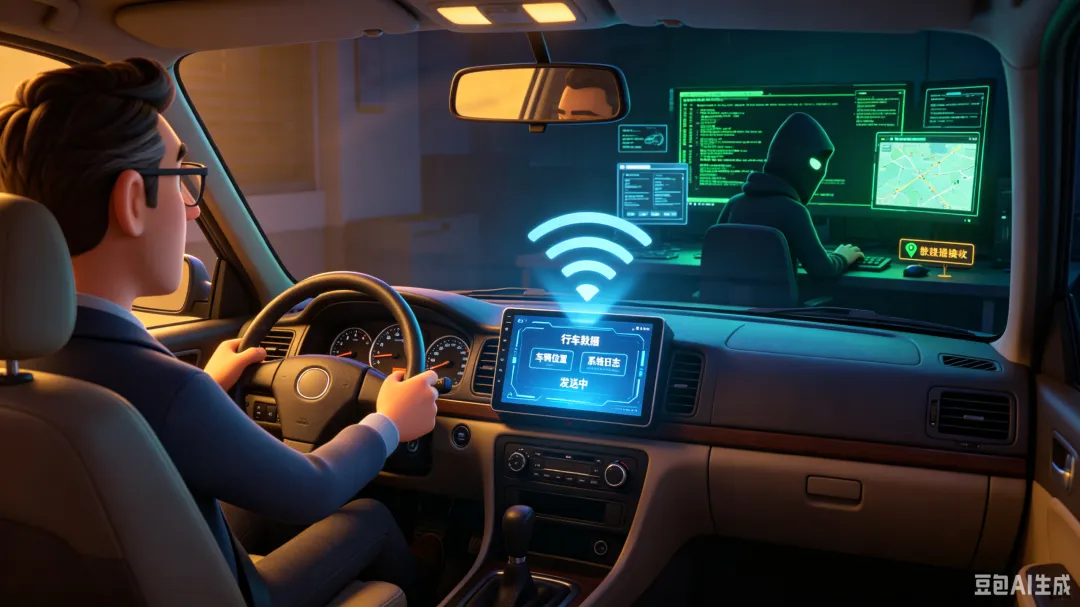
被感染之后,中控屏幕外表看不出明显异常,但后台已经被黑产接管。一是偷偷执行广告欺诈,自动刷广告、模拟虚假点击牟利。二是下载更多恶意代码,持续接收黑客指令。三是开启反向代理模块,你的车辆网络被当成跳板,替黑产转发网络流量,加入僵尸网络。四是持续收集车辆、无线网络相关隐私信息。
简单说:你的车子没被偷开,但是你的车机网络,被黑客“借用”干坏事了。同时你的wifi信息、设备标识等隐私数据也存在泄露风险。
幕后攻击组织为MoYuGroup(魔芋组织),该组织和知名BADBOX僵尸网络存在关联,此前就曾攻击过安卓电视盒子等智能设备。
03
车主如何识别异常?
如果你的安卓智能车机出现下面这些情况,就要提高警惕:车机无故卡顿,导航、音乐APP加载明显变慢,明明信号良好,但车机上网速度莫名下降出现不明后台联网行为,系统频繁异常重启
注意:出现以上现象不等于一定中招,但需要引起重视,及时排查处理。
04
网警给广大车主的安全防护建议
一是优先安装厂商官方推送的系统更新补丁,及时补齐安全漏洞,不要忽略车机的升级提醒。
二是只信任车企、4S店官方渠道,不要随意给车机接入来路不明的U盘、外接存储设备。
三是不随意破解、刷机车机系统,不安装网上流传的第三方车机安装包。
四是发现车机出现莫名卡顿、异常联网等奇怪现象,第一时间联系车企售后或者4S店检测排查。
我们在享受导航、影音、联网便利的同时,也要意识到:车机同样会遭遇网络病毒、黑客入侵,网络安全风险已经延伸到我们的出行场景中。
尽管当前TWCore系统程序主要存在于改装市场的第三方安卓中控屏(非原厂前装车机),但也不要以为网络攻击离汽车很远,守护车机安全,就是守护我们个人隐私与出行安全。
责任编辑:临川、KK
【2026-09-47期】