ARTICLE · 1077585
AI向善,安全有道|第二届基础软硬件智能化漏洞治理生态创新技术交流活动:为基础软硬件漏洞治理织密协同之网
9月15日下午,第二届基础软硬件智能化漏洞治理生态创新技术交流活动在成都龙之梦大酒店龙鼎一号厅举行。本场交流是国家网络安全宣传周成都系列活动期间2026 CCS成都网络安全技术交流活动的一部分,由中国信息安全测评中心指导,国家信息安全漏洞库(CNNVD)、中国信息产业商会信息安全产业分会主办,《中国信息安全》杂志社承办;交流围绕基础软硬件发展与安全,聚焦智能化条件下漏洞治理的体制机制、技术路径和产业协同,呼应年度主题“AI向善,安全有道”。
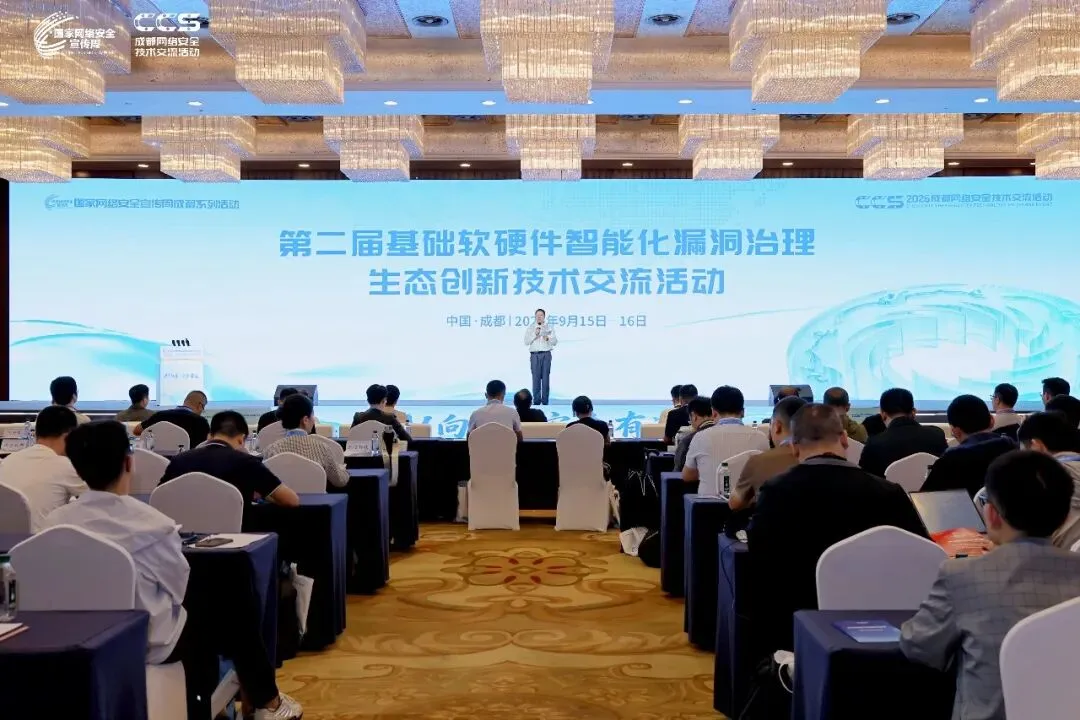
第二届基础软硬件智能化漏洞治理生态创新技术交流活动开场
中国工程院院士黄殿中、中国信息安全测评中心专职副书记吴海燕先后致辞。
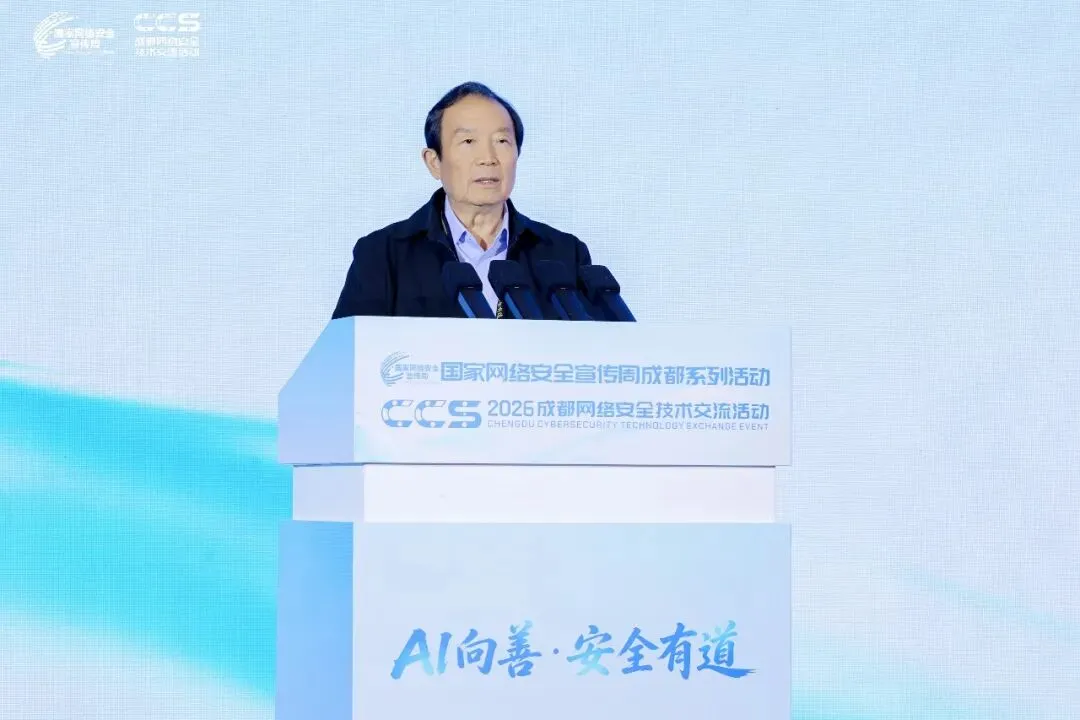
中国工程院院士 黄殿中
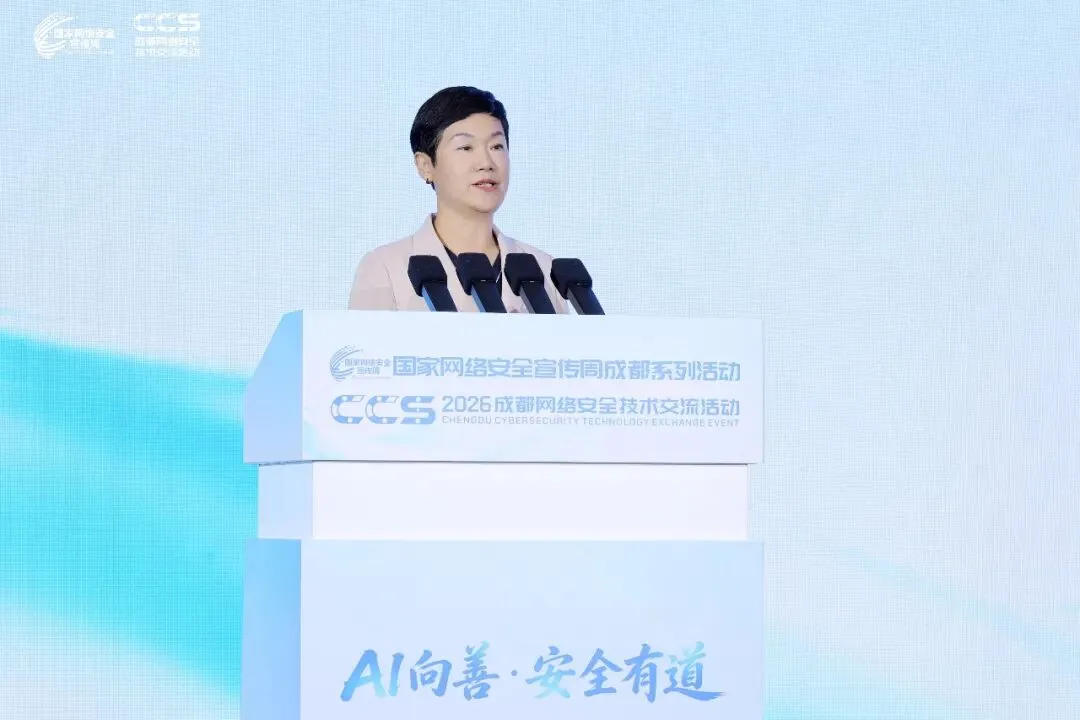
中国信息安全测评中心专职副书记 吴海燕
●
智能化改写漏洞治理的效率与边界
●
程序分析是漏洞挖掘与分析的重要基础,挑战集中在路径爆炸、测试用例生成不足与漏洞危害研判。北京航空航天大学网络空间安全学院副教授白家驹以《大模型与程序分析融合的漏洞挖掘和分析技术》为题,把大模型用于智能静态分析、用例生成与利用验证,相关工作已发现306个数据竞争、351个TOCTOU和98个内存屏障缺陷,并向CNNVD、CNVD贡献170余项漏洞。他提醒,国外先进模型已展现规模化自主漏洞攻防能力,国内需要发展自主技术路线。
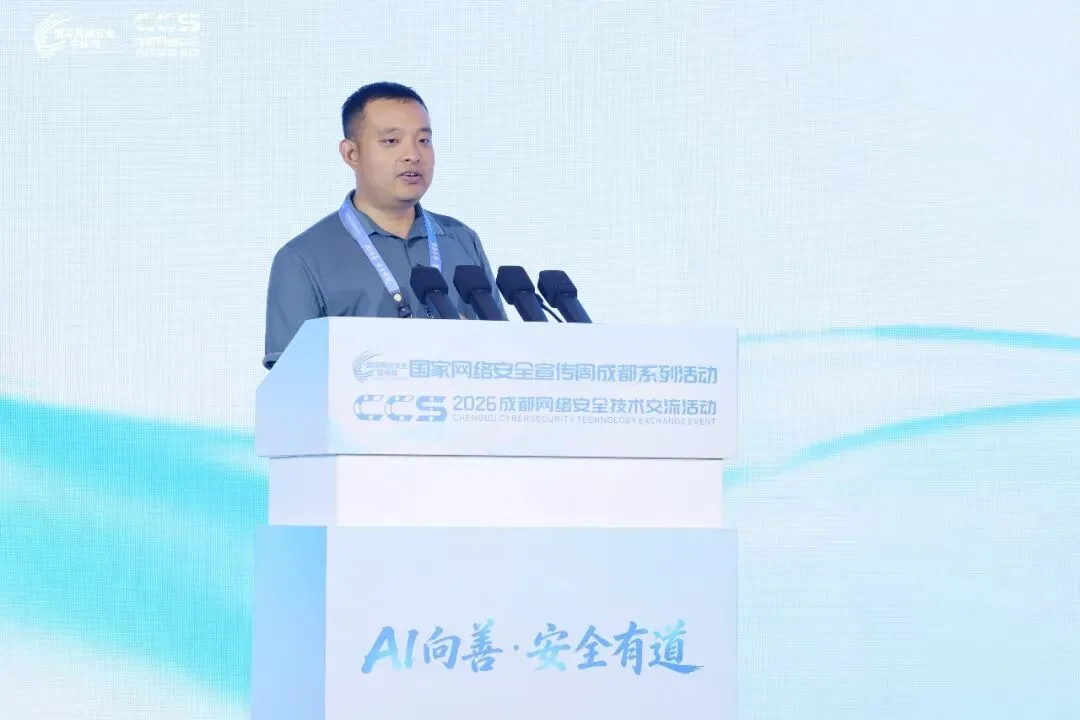
北京航空航天大学网络空间安全学院副教授 白家驹
AI进入研发流程,变化随之而来。北京长亭科技有限公司AI安全开发产线总监谭阳在《多智能体协同与黑白盒融合:应用漏洞全生命周期治理实践》中援引数据指出,84%的开发者正在使用或计划使用AI开发工具,CNNVD漏洞数量在2026年前8个月已达67,108个,超过去年全年。他认为,“会写代码”不等于“会写安全代码”,安全仍需检测、审计与治理来保证;攻击可无边界持续尝试,防守必须可复核、可追责。针对白盒误报高、黑盒漏报高的短板,长亭科技以多智能体协同与黑白盒融合开展漏洞挖掘。
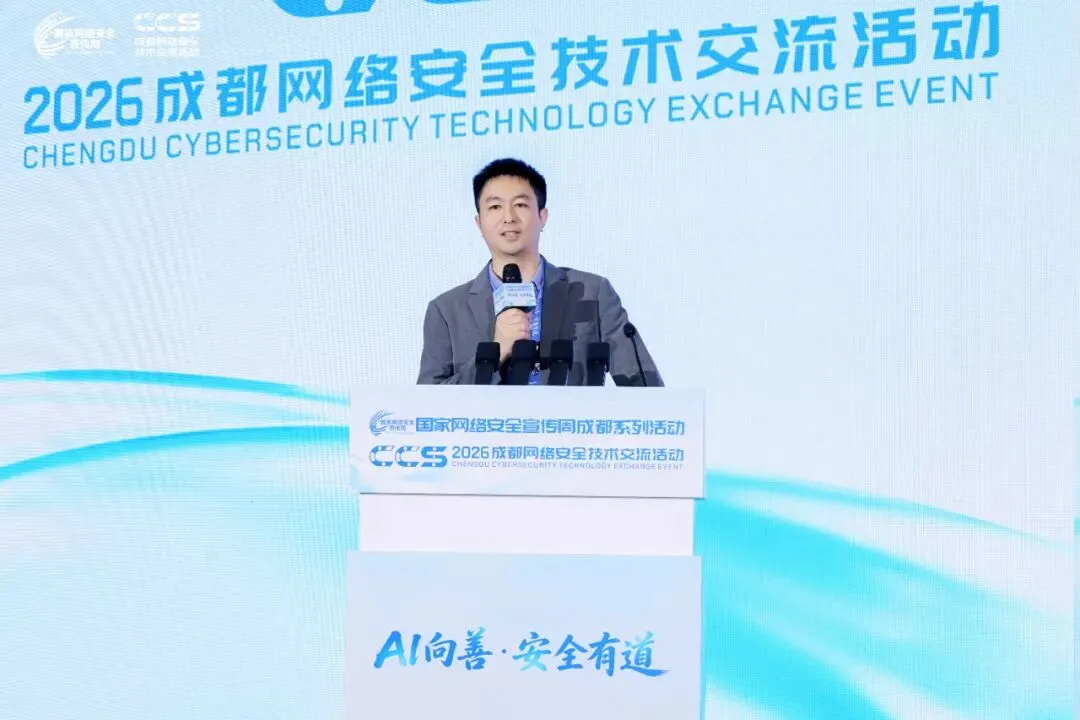
北京长亭科技有限公司AI安全开发产线总监 谭阳
国产操作系统的漏洞基数压力更为直接。湖南麒麟信安科技股份有限公司安全架构师唐杰在《麒麟信安漏洞治理实践》中介绍,挑战来自供应链复杂、漏洞基数巨大与治理链路长,AI赋能又让挖掘效率进入7×24小时不间断的新阶段。为此,麒麟信安构建“四位一体”漏洞治理体系,流程对标ISO/IEC 29147、ISO/IEC 30111及GB/T 30276-2020,实行红蓝分离,挖掘团队年均发现漏洞超过30个,处理团队年修复超过3000个,并以自研VDM平台实现闭环管理。
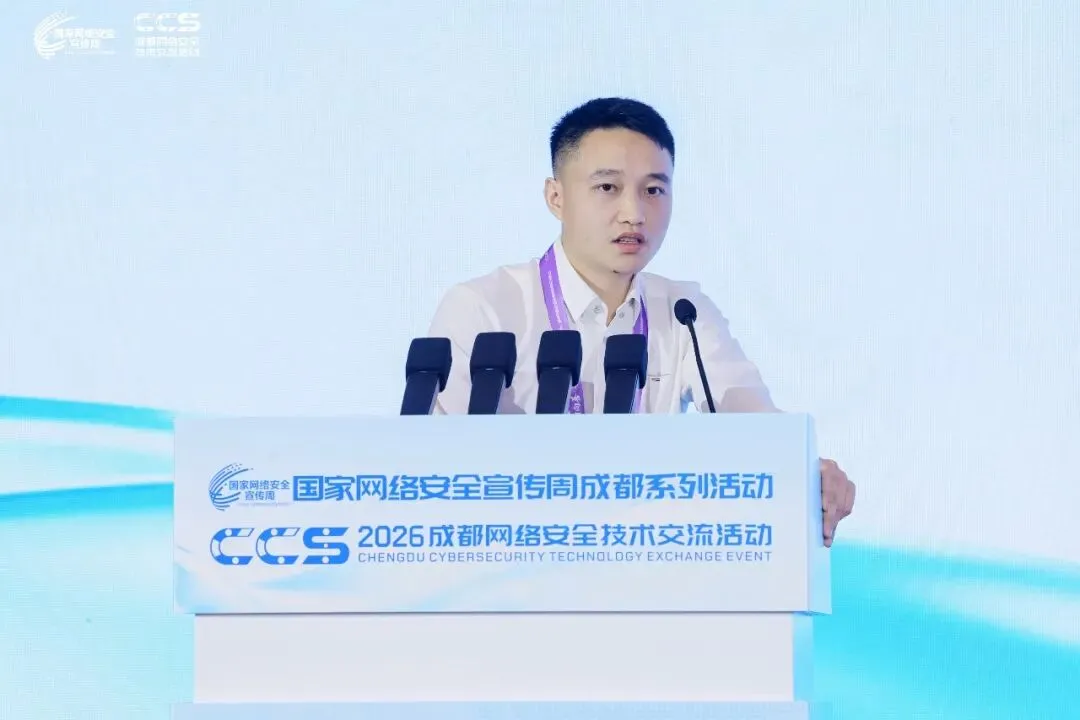
湖南麒麟信安科技股份有限公司安全架构师 唐杰
●
从发版之前到补丁之后
●
瀚高基础软件股份有限公司安全体系总架构师林焕超分享的《瀚高数据库安全左移:1+1+1>3》提出,安全左移以发版为分界线:传统模式的安全集中在测试末期与上线之后,越晚修复越贵;瀚高把安全活动前置到需求评审、编码、提测等环节,并以“1+1+1>3”组织分工:工具解决“覆盖面”,AI解决“深度”,内网大模型在每轮测试中自动执行;人工解决“准确性与决策”,承担安全评审与处置裁定。他认为,左移的价值可概括为更早、更省、更稳,目标是发版即安全。
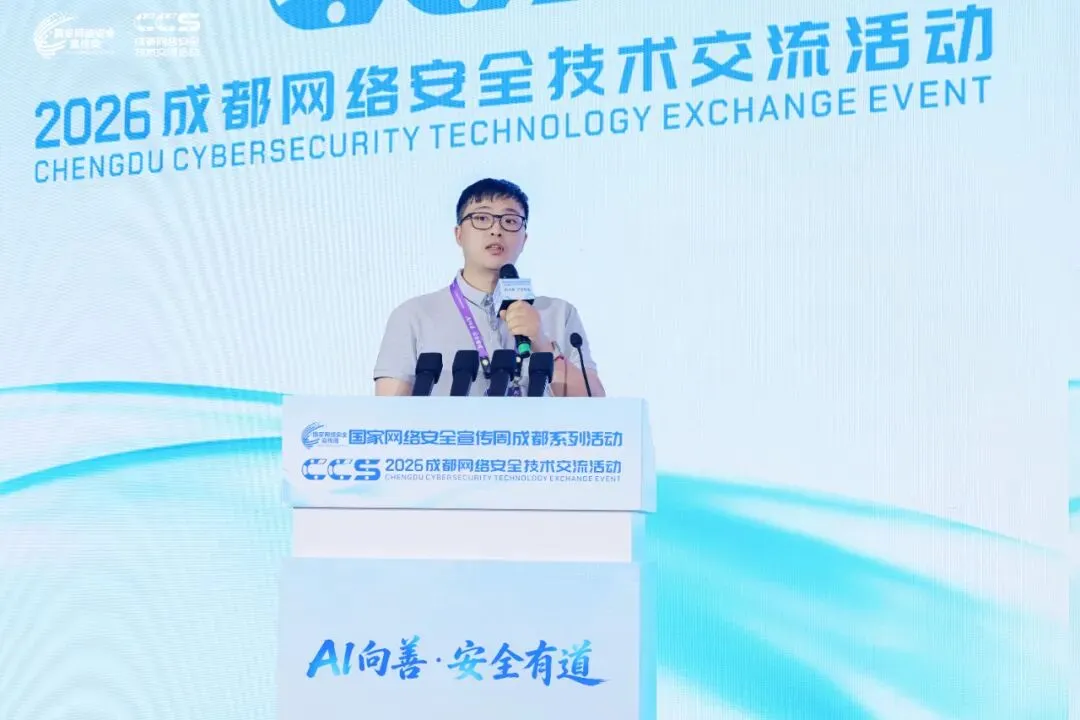
瀚高基础软件股份有限公司安全体系总架构师 林焕超
亚信科技(成都)有限公司AI安全资深技术专家、智能漏洞挖掘技术负责人宁宇飞以《基于安全补丁语义理解的智能体驱动二次漏洞发现方法》为题指出,公开补丁容易被忽视:修复者通常只在漏洞报告的路径上加检查,同一件事若还能从别的调用路径做出来,补丁就没有挡住,“二次问题”由此产生。他以hunter、pointer、skeptic三个智能体角色协同:hunter读出补丁禁止的“那一件事”并枚举同类调用方,pointer指回修复地点,skeptic独立重读公告与diff验证“这件事是否还在发生”。他强调,不能把整份diff丢给单个大模型,先写清“禁止意图”再找同类调用,用怀疑者机制对抗模型的自我证实。
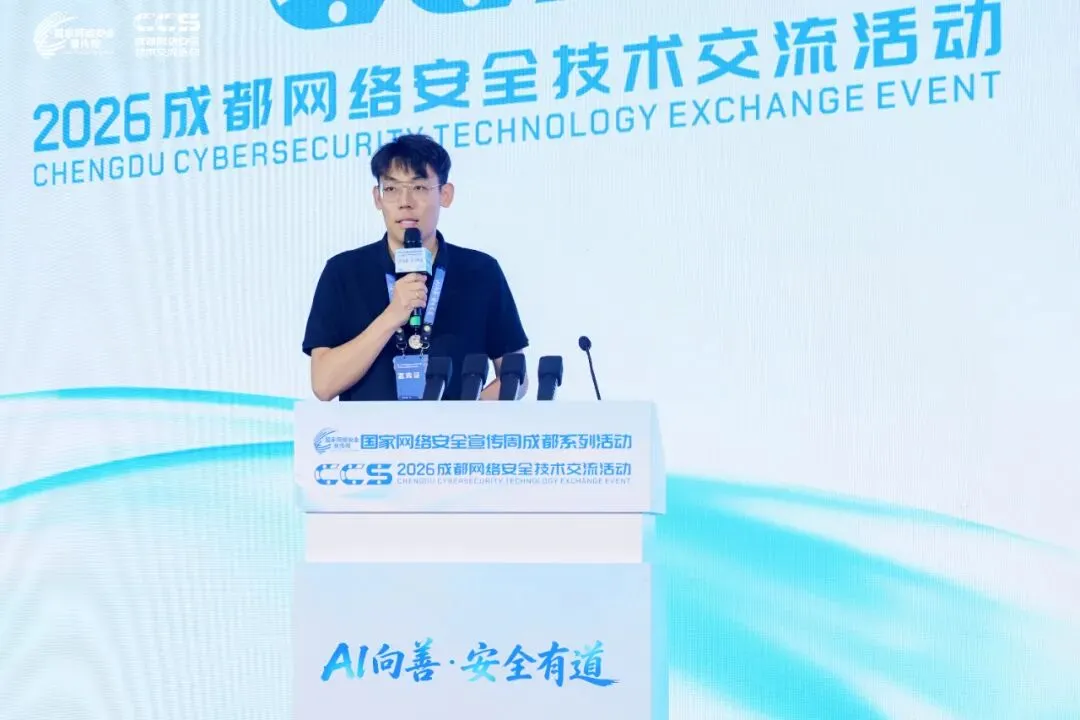
亚信科技(成都)有限公司AI安全资深技术专家、智能漏洞挖掘技术负责人 宁宇飞
●
从AI原生审计到软硬件协同防御
●
AI既是漏洞治理的工具,也带来新的攻击面。云起无垠联合创始人兼CTO周鹏以《AI驱动漏洞挖掘的实践与思考》为题,分享了AI驱动漏洞挖掘的成果:累计审计项目244个,挖掘漏洞2693个,中高危及以上占98.67%。他判断,行业正从规则驱动型SAST走向AI原生平台,竞争核心从“能否发现问题”升级为“能否形成可验证、可交付的闭环”;AI Agent与AI基础设施已是增长最快的攻击面之一,“用AI审计AI”将成为常态能力。其“认知螺旋”体系与开源的VulnHunter平台可支撑百万行代码分析,并给出四点思考:AI是能力放大器,证据比数量更重要,攻防节奏正在改变,开放才能向善。
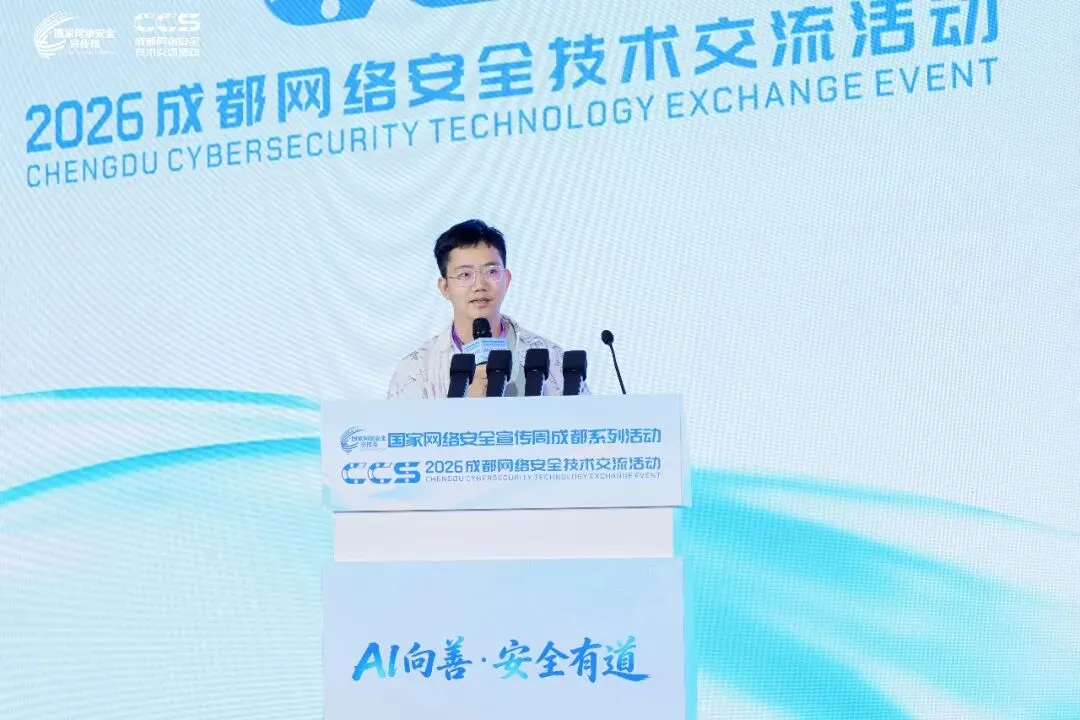
云起无垠联合创始人兼CTO 周鹏
芯片一侧的防御也在向AI延伸。海光信息技术股份有限公司技术总监张军带来《海光面向AI智能体的漏洞防御与治理实践》。他提到,与智能体直接相关的漏洞占比高达41%。基于内生安全技术,海光以机密计算把智能体的内存与上下文置于TEE隔离环境,缓解内存投毒、限制漏洞扩散;以可信计算把TPM可信平台模块作为硬件可信根,为工具调用提供授权与认证,保护通信防篡改、抗重放,并以白名单加载阻断恶意依赖项;在硬件侧,海光以微架构升级与shadow stack等能力降低漏洞风险。
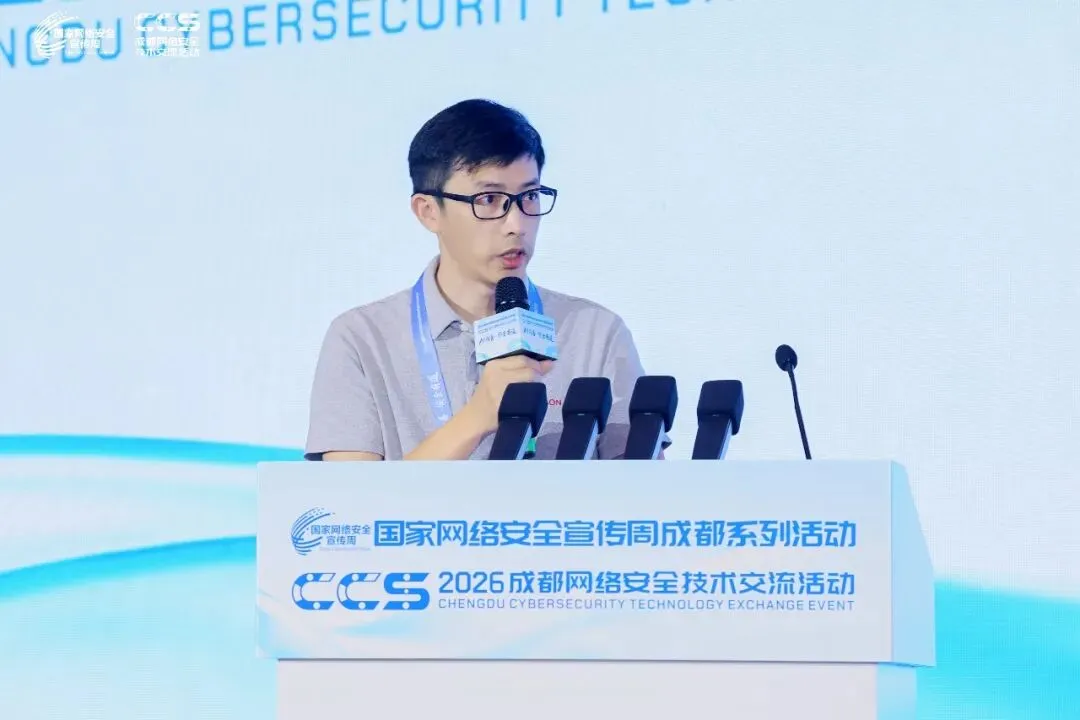
海光信息技术股份有限公司技术总监 张军
●
从分散研判到同源对齐:“经纬”计划发布
●
本场交流的特别环节上,面向国产基础软硬件的漏洞信息共享与协同防护机制“经纬”计划正式发布。计划以“一个平台、一款工具、一套机制”为框架:漏洞影响对齐管理平台支持各单位报送并维护自有操作系统的漏洞影响列表;配套扫描工具逐一比对系统实际安装的组件及版本,输出受影响结论;数据同步机制将黑白名单下发至扫描器与终端。参考国际MAPP机制,“经纬”计划推动漏洞治理从公开后被动响应走向公开前主动防护,平台、工具与对齐成果均免费开放,主要国产操作系统厂商将陆续接入。
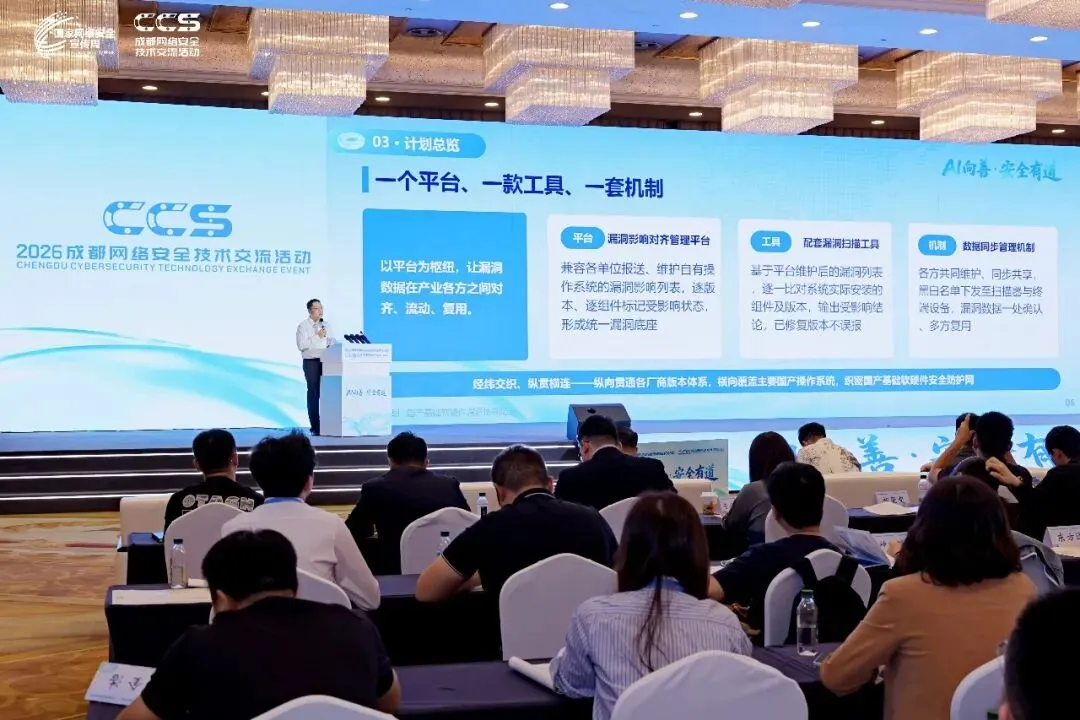
“经纬”计划发布仪式现场
随后的颁奖环节,现场对协同软硬件漏洞管理优秀企业、基础软硬件漏洞管理优秀企业、基础软硬件漏洞报送优秀企业三类获奖企业颁奖。
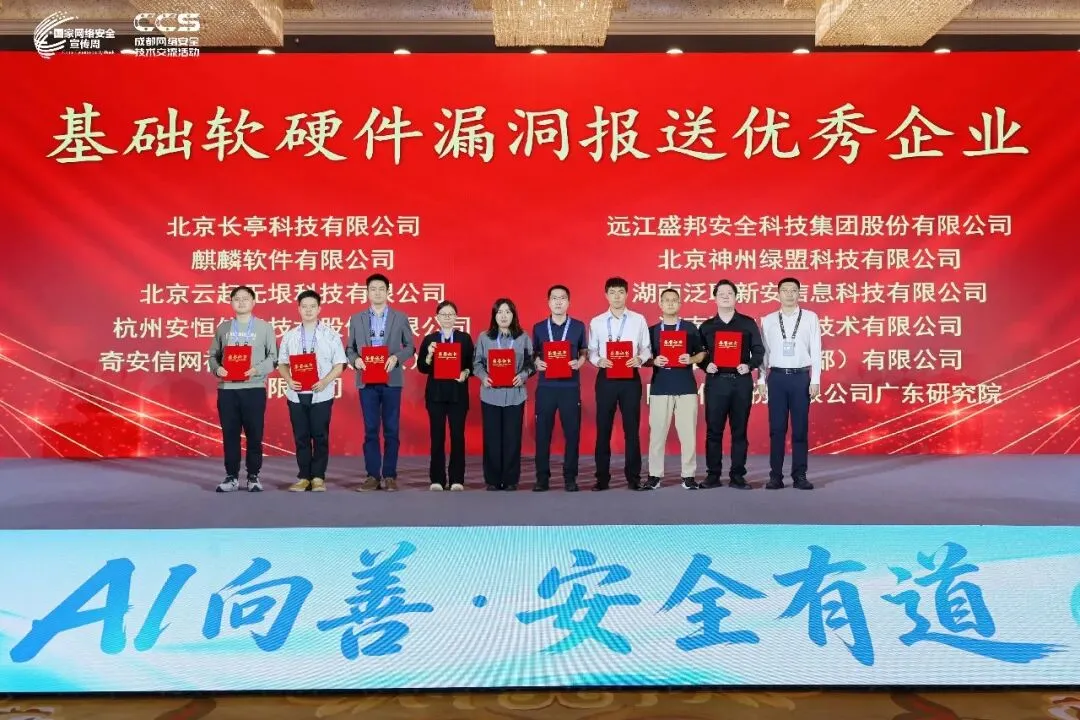
颁奖环节现场
本场交流覆盖了智能化条件下漏洞治理的多条路径。治理效率与生态协同,是国产操作系统、数据库和芯片安全可用的基础;随着“经纬”计划推进,漏洞影响信息将在公开前对齐、在使用中同源,这也是“AI向善,安全有道”在漏洞治理领域的具体落点。