ARTICLE · 1140773
外包泄密、AI后门、软件漏洞:企业信息安全面临哪些新挑战?
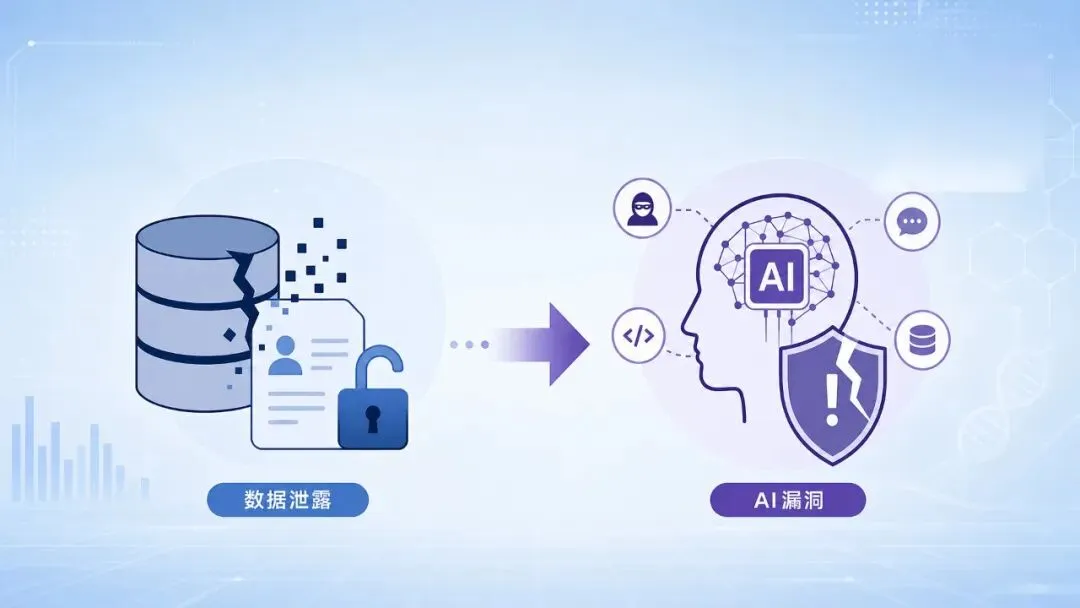
随着数字化进程不断加快,数据已成为企业和机构的重要资产,但随之而来的安全风险也更加复杂。从外包人员权限滥用导致的数据泄露,到AI工具潜在的数据传输风险,再到软件漏洞引发的安全隐患,信息安全问题正在从单一的网络攻击,逐渐延伸至人员、设备、软件和数据流转的全过程。安全防护的关键,已不只是防止攻击发生,更需要提前识别风险、加强权限管理、完善安全机制,将隐患控制在发生之前。
案例一
外包运维人员利用权限泄露科研
数据
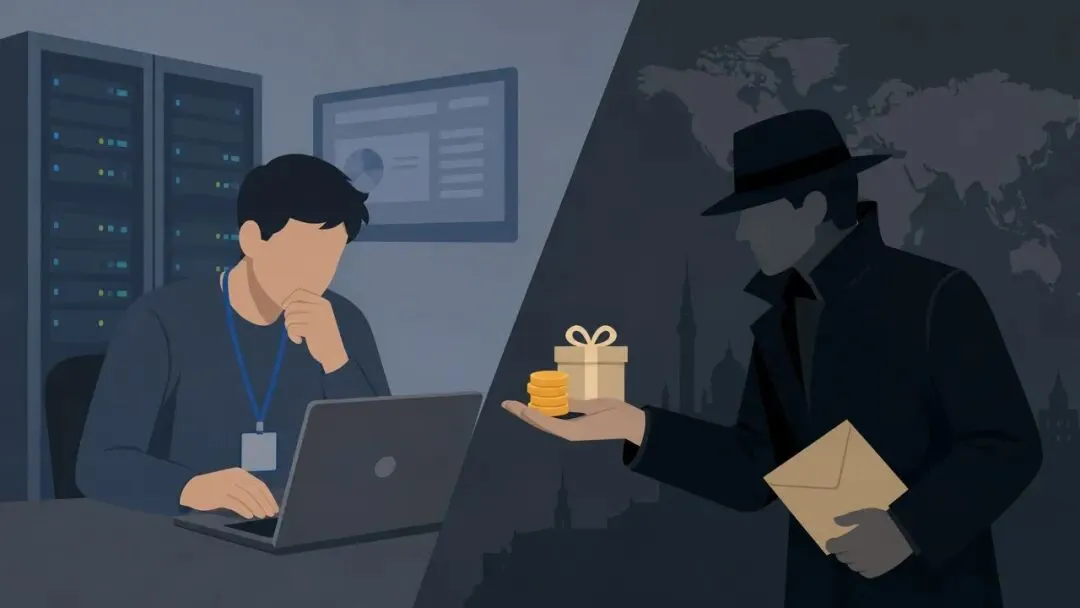
近日,国家安全部公布一起外包运维人员泄密案例。
某科研单位将实验数据库运维工作外包给第三方企业,但未建立完善的驻场人员背景审查、数据调取留痕等安全防范机制。一名外包运维人员利用远程运维权限获取大量核心科研数据,并跨境提供给境外机构,最终被国家安全机关抓获,相关责任人员也被依法追责。
该事件暴露出的问题,并不仅是人员失守,更体现出企业在第三方权限管理方面存在不足。
案例二
AI工具应用带来的数据安全
风险
随着人工智能技术快速发展,越来越多企业开始使用AI工具提升办公和研发效率。
近日,工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)监测发现,AI编程工具Claude Code存在安全后门隐患,部分受影响版本可能存在未经用户同意向远程服务器传输用户地域、身份标识等敏感信息的问题。
相关部门建议用户及时排查受影响版本,升级至安全版本,并加强网络访问管理,防止敏感数据违规外传。
这一事件提醒企业,在享受AI技术带来的便利时,也需要关注工具本身的数据安全风险。
案例三
软件漏洞仍是企业安全防护的
重要挑战
除了人为因素和新兴技术风险,软件漏洞依然是信息安全领域长期存在的问题。
根据国家信息安全漏洞库(CNNVD)统计,近期OpenClaw多个版本被发现存在多个安全漏洞,涉及访问控制错误、代码问题、路径遍历等风险类型,其中包含高危漏洞。目前官方已发布修复措施,建议用户及时确认影响范围并完成漏洞修补。
从大量安全事件来看,很多攻击并不是因为技术过于复杂,而是因为漏洞长期存在、系统更新不及时,最终被攻击者利用。
总结
从这些案例可以看到,当前的信息安全风险已经不再局限于传统网络攻击,而是贯穿人员、设备、软件和数据流转的全过程。
权限本身并不可怕,失控的权限才是风险;AI工具带来的便利背后,也需要关注数据流向和使用规范;软件漏洞不可避免,但长期忽视修复就可能成为安全隐患。
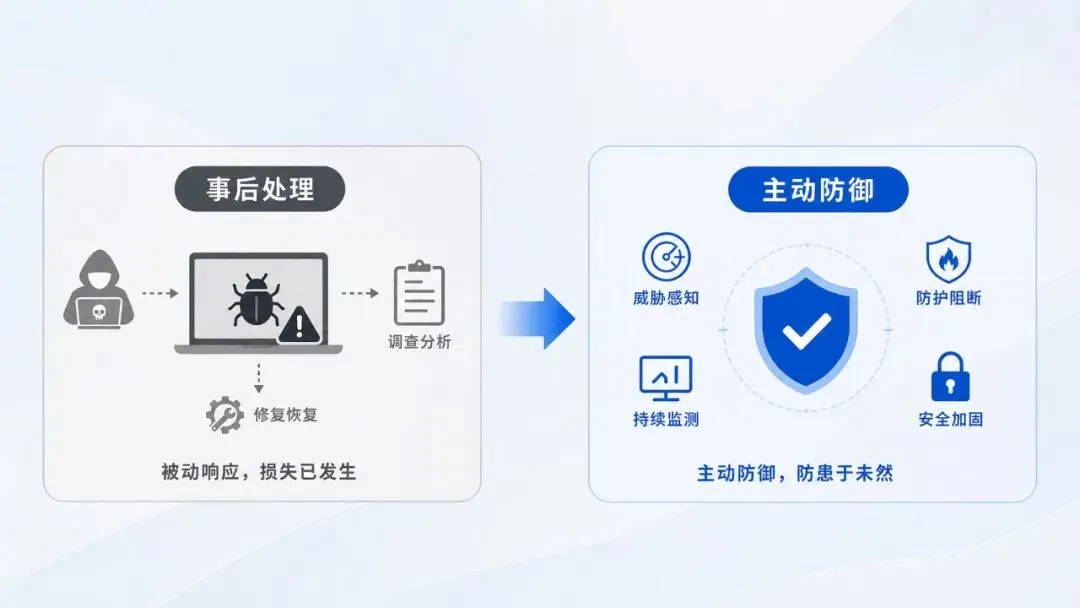
数字时代,信息安全正在从“事后处理”转向“主动防御”,企业需要结合技术防护与安全管理,持续完善权限控制、风险监测和漏洞管理,提前发现问题、降低风险,才能更好地保护数据资产和隐私安全。