ARTICLE · 1148359
AI越来越会干活,软件供应链为什么更危险
大家好,我是兰彻,一个擅长 AI 技术、也专注帮助小微企业把 AI 落进真实业务的创业者。
最近,有一条不太像“新品发布”的新闻,却比很多模型跑分更值得企业负责人留意。
IBM 与 Red Hat 表示,Lightwell 项目在广泛使用的 Java 库中发现并修复了 400 多个此前未知的开源漏洞。双方还上线了 Clearinghouse,让企业提交关键依赖、参与修复优先级排序,并把修复回补到相关项目。
资料没有列出每个漏洞的严重等级,也没有说每个企业都会受到同样影响,所以不能看到“400 多个”就制造恐慌。
真正重要的是另一层提醒:AI 智能体开始替人调用工具、连接系统和执行动作后,安全问题不只来自模型会不会胡说,也来自它脚下踩着多少软件依赖。
一个单看不严重的弱点,若能与权限、接口和其他漏洞串起来,也可能变成一条可利用的攻击链。
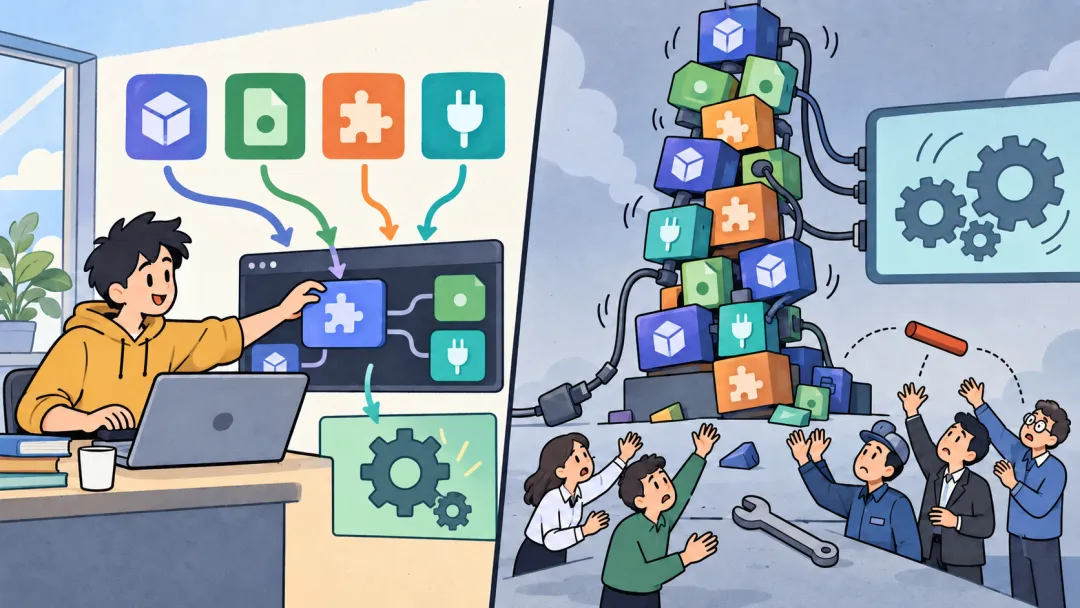 企业看见了AI,却容易忽略AI脚下的软件
小企业采购 AI 服务时,最常问的是模型准不准、速度快不快、价格贵不贵。
这些问题当然重要,但一套真正进入业务的 AI 系统,通常不只有一个模型。它还会连接知识库、浏览器、邮箱、CRM、ERP、数据库、文件存储和各种第三方接口。
每个连接背后又有 SDK、插件、开源库、容器镜像、运行环境和访问密钥。
过去,漏洞可能只影响某个页面或某项功能。现在,智能体若同时具备读取数据、生成指令和调用工具的能力,漏洞的后果可能沿着流程继续向下走。
所以,AI 安全不能只做一次提示词测试。提示词只是门口,软件依赖、身份权限和执行环境才是整栋楼。
AI提高开发速度,也提高了依赖增长速度
AI 写代码的一个现实效果,是团队能更快拼出原型。
但“更快”往往也意味着更容易引入新的包、模板和连接器。开发者让 AI 补一个功能,系统可能多出几个依赖;为了赶进度先装上,等业务跑起来后,却没人记得为什么装、谁负责升级、停用会影响什么。
问题在于,企业若只记录自己写了什么,却不记录用了什么,就会出现一种隐形债务:业务一直在运行,负责人却不知道风险落在哪一层。
AI 把“写出来”的成本压低后,维护能力必须同步提高。否则功能增加得像搭积木,安全管理还停留在“出问题再找人”。
低风险问题,串起来可能不是低风险
很多企业习惯按单个漏洞的高、中、低等级做决定:高危马上修,低危先放着。
这套方法没有错,但在智能体环境里还要多问一步:这个问题能和什么连接起来?
一个组件只能读取普通文件,看起来风险有限;另一个接口的权限范围稍大;再加上一枚长期有效的密钥、一个缺少隔离的执行环境,原本分散的小问题就可能形成完整路径。
这也是今天资料特别强调攻击链的原因。安全不能只看一个点有多严重,还要看点与点之间是否能互相借力。
对小企业来说,不需要自己建立庞大的安全研究团队,但至少要知道关键系统有哪些入口、哪些权限可以连通、哪一步能真正执行不可逆动作。
 买了企业版,不等于供应链有人长期负责
不少团队会把安全责任简单交给供应商:既然买的是企业版,漏洞和更新当然由对方处理。
实际上,供应商只能负责其承诺范围内的产品。企业自己的部署方式、第三方插件、账号权限、数据接口和旧系统,仍可能落在内部责任里。
更现实的问题是,企业里经常没有人真正拥有整条链。
业务负责人只关心流程能否跑通,实施方只负责按期上线,软件厂商只维护自家模块,IT 同事则可能在事故发生后才知道某个团队接入了新工具。
安全最怕的不是没有完美方案,而是每一段都有人参与,整条链却无人负责。
小企业需要的不是厚报告,而是一张依赖账
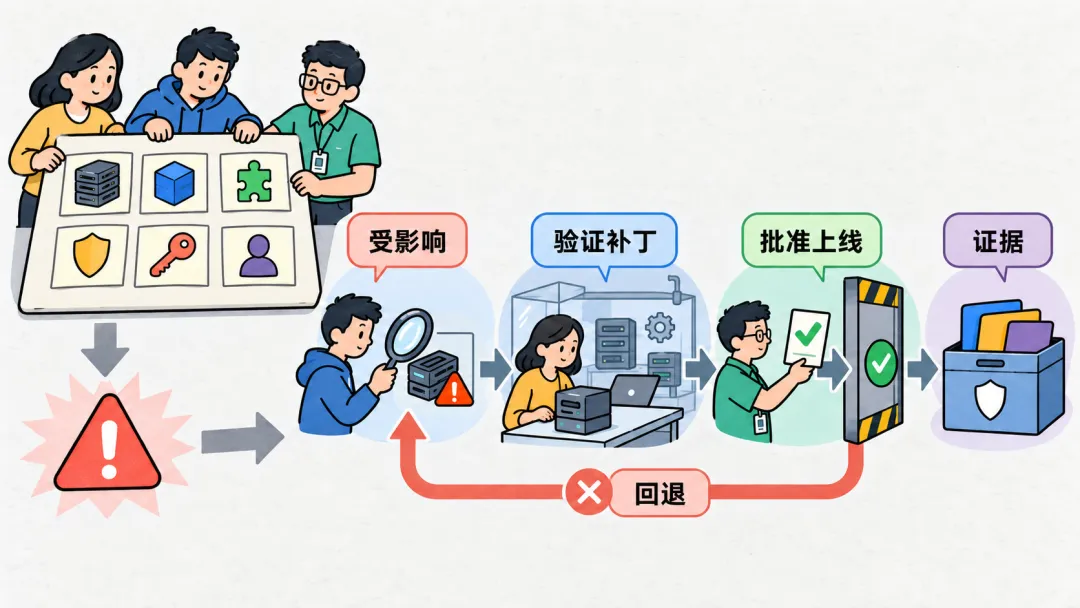
第一步不必做复杂平台,可以先给关键 AI 应用建立一张依赖账。
写清它服务哪项业务,连接哪些系统,使用哪些主要组件和插件,权限由谁批准,密钥放在哪里,供应商或内部负责人是谁,发现漏洞后从哪里接收通知。
再把依赖按业务影响分层。收银、付款、客户数据、合同、生产和账号管理相关的链路优先级更高;只用于内部草稿、且不能访问敏感系统的工具,可以采用不同节奏。
然后给修复设一个闭环:谁判断是否受影响,谁验证补丁,谁批准上线,失败后怎样回退,完成后留下什么证据。
这张账不是为了证明企业从此没有漏洞,而是为了在问题出现时,不用先花两天问“我们到底有没有用这个组件”。
权限设计要假设模型也会犯错
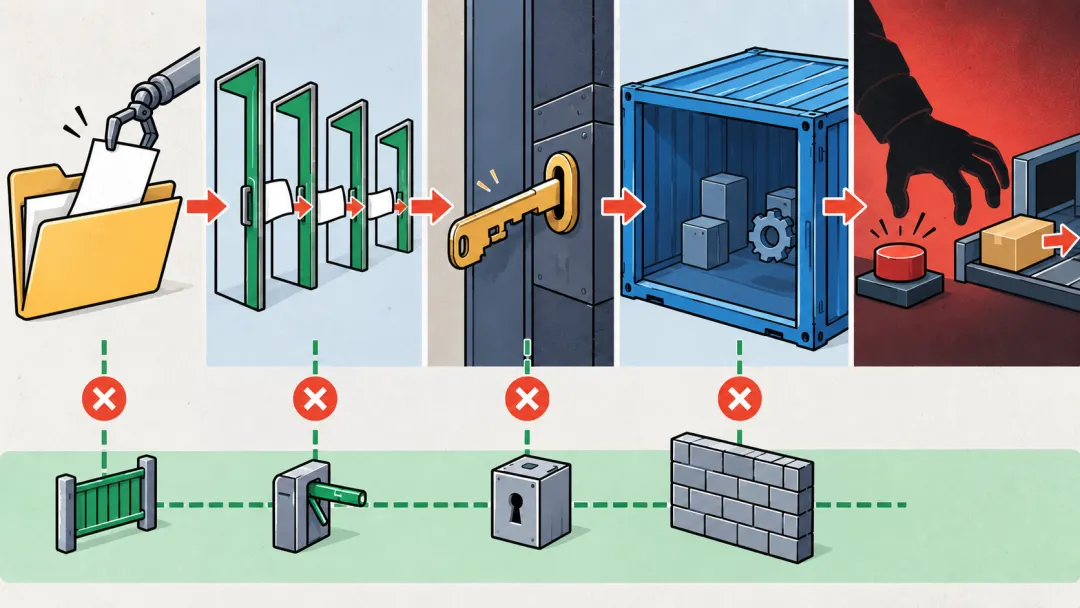
今天资料中,Arm 还提出了一条相互呼应的智能体安全思路:模型负责建议,独立系统负责授权和执行,并把身份、最小权限、隔离、设备证明与持续监控贯穿云端、边缘端和物理设备。
这不是说模型毫无价值,而是承认“聪明”和“有权执行”应该分开。
企业可以让 AI 帮忙查资料、生成方案和准备操作,但付款、删除数据、修改权限、对外发送或控制设备等高影响动作,需要独立校验和明确授权。
这样做的好处是,即使模型判断错误、提示被诱导,或底层某个组件暴露弱点,也不至于一步跨过所有边界。
安全能力最终要回到日常运营
供应链安全不是上线前开一次会,也不是出事后买一套新工具。
它更像日常运营:新增一个插件时补登记,权限变化时重新确认,供应商发布安全通知时能找到受影响系统,修复完成后有验证记录,长期不用的连接及时关闭。
AI 也可以帮助团队整理依赖清单、归类安全公告和生成测试任务,但原始版本、官方通知、实际影响和最终修复结果要保留下来。不能让 AI 把一条未经验证的建议自动写成公司的安全结论。
结尾
AI 越来越会干活,对小企业当然是机会。过去需要多人协调的流程,正在变得更快、更便宜。
但会干活的系统,也会接触更多数据、工具和权限。它的安全边界不再只是一个模型,而是一整条软件供应链。
不要只问 AI 会不会答错,还要问它踩着什么软件、拿着什么权限、出错后谁能把动作停下来。
 我是兰彻,长期关注 AI、企业服务和小微企业的真实落地。如果你正在让 AI 接入知识库、客户系统或内部工具,欢迎来聊一条具体流程。我们可以先画出依赖、权限和执行链,再决定哪些环节该加速,哪些环节必须多一道门。