ARTICLE · 1178368
模拟题(三)(40)
试题一(20分)
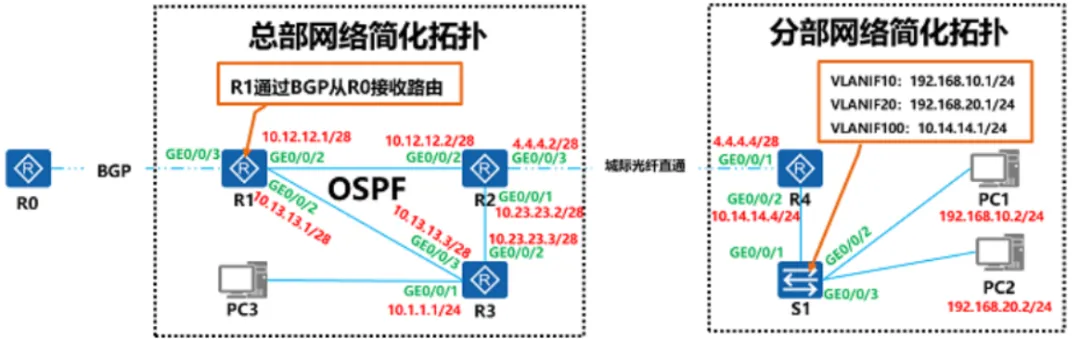
如图所示为某公司网络简化拓扑。总部运行OSPF协议的网络中,路由器R1从R0通过BGP接收到路由,包括:10.1.32.0/24、10.1.33.0/24以及10.1.34.0/24。要求R1向OSPF网络仅发布10.1.33.0/24和10.1.34.0/24两个网段。总部与分部使用光纤直连。分部网络中由交换机S1提供汇聚连接。各设备接口及地址信息如图1所示,且各设备已完成基本参数配置
[问题1】(4分)
交换机S1的VLAN接口参数信息如上图所示,经测试发现PC1和PC2相互可以Ping通,但均无法访问总部网络。查看交换机S1的配置发现如下条目:
ip route-static 0.0.0.0 0.0.0.0 10.14.14.1
则PC1和PC2无法访问总部网络的原因是:(1),解决方法是(2)。
【参考答案】
(1)交换机S1配置的默认路由下一跳地址错误,将下一跳配置为自身接口IP,导致终端访问外网的流量无法正确转发,出现路由不可达问题。
(2)修改静态默认路由配置,将默认路由的下一跳改为正确的对接设备接口地址10.14.14.4。
【问题2】(4分)
配置路由器R4,补全下列命令:
[R4]ip route-static 0.0.0.0 0.0.0.0 (1)
[R4] ip route-static 192.168.0.0 255.255.0.0 (2)
【问题3】(4分)
完成R1、R2和R3的OSPF配置;
#以R1为例
[R1]ospf
[R1-ospf-1] (1)
[R1-ospf-1-area-0.0.0.0](2) #发布10.12.12.0/24
【问题4】(8分)
在R1上将BGP路由引入到OSPF协议中
[R1]ospf
[R1-ospf-1] (1)
[R1-ospf-1] quit
#下列命令的功能是:(2)
[R1] ip ip-prefix 1to2 index 33 permit 10.1.33.0 24
[R1] ip ip-prefix 1to2 index 34 permit 10.1.34.0 24
#补全下列命令。
[R1]ospf
[R1-ospf-1] filter-policy ip-prefit (3) export bgp
要求PC3只能访问10.1.34.0/24路由,在R3上配置路由策略,只接收10.1.34.0/24路由的配置思路是:(4)。
【参考答案】
(1)import-route bgp
(2)创建名称为1to2的IP前缀列表,分别匹配允许10.1.33.0/24、10.1.34.0/24两个网段的路由,用于路由过滤。
(3)1to2
(4)在R3设备上配置IP前缀列表或ACL规则,仅放行10.1.34.0/24网段路由;创建路由策略绑定对应的过滤规则,最后在R3的OSPF进程入方向调用该路由策略,过滤丢弃其他路由,仅接收指定网段路由。
试题二(20分)
企业网络拓扑如下图所示,由集团总部与展示中心两部分组成,展示中心距离集团20km,通过运营商提供的200Mbps链路实现互联。
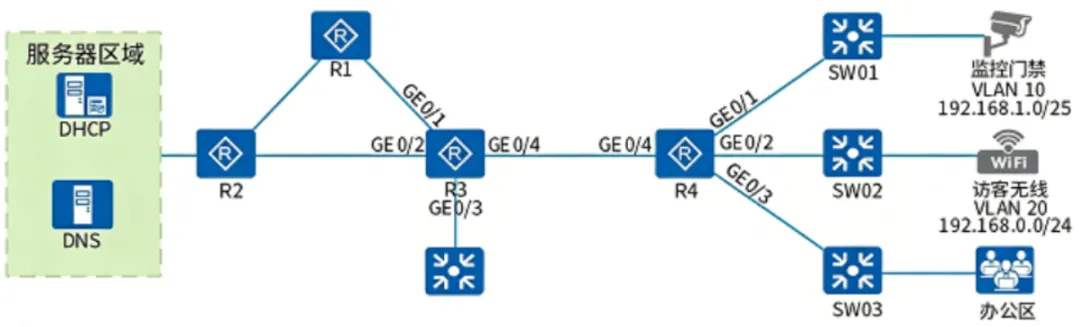
1.集团总部全网运行OSPF协议(Area0);
2.集团总部R3与展示中心R4之间采用静态路由实现互通;
3.集团市场部终端通过R3接入;
4.展示中心部署监控门禁、访客无线、办公区三类业务网络,办公区部署专用服务器,负责监控与门禁系统的控制及数据存储。
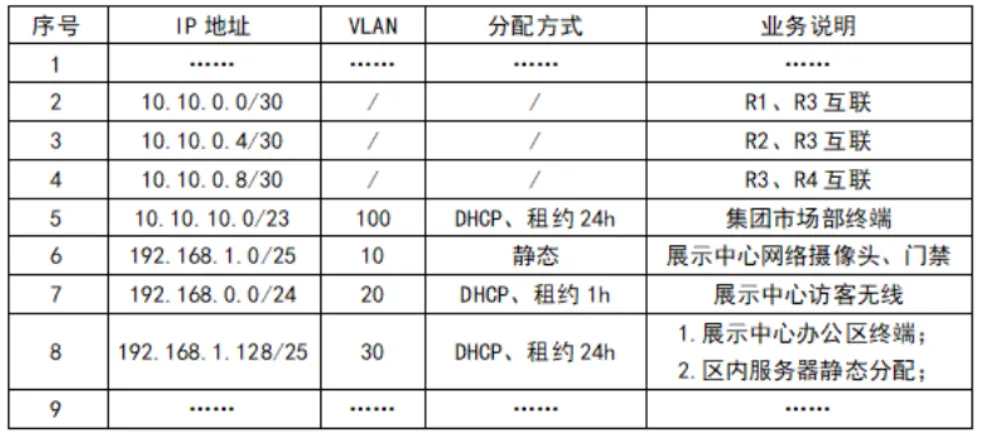
企业部分地址规划如下表所示:
【问题1】(4分)
(1)展示中心投入运行后,该中心日均接待游300余人,同时接待人数不超过150人。访客无线业务经常出现无法获取IP地址的现象。经排查发现DHCP地址池可用地址不足。在排除网络攻击的情况下,请简要分析产生该故障的原因并提出处理措施。
(2)办公区反映部分终端能够获取到IP地址,但无法访问互联网。经查网络中非法接入了启用DHCP服务器的路由器,为有效解决该行为对网络的影响,应在交换机SW03上采取哪些配置?
【参考答案】
(1)故障原因:访客无线地址池网段容量小,无法承载峰值接入人数;且DHCP租约时长设置为1小时,租约过短、地址回收不及时,高峰地址耗尽,导致终端无法获取IP。
处理措施:扩充访客无线DHCP地址池网段容量,适配最大接入人数;合理调整DHCP租约时间,优化地址回收效率,避免地址资源闲置浪费。
(2)在接入交换机SW03上开启DHCP Snooping功能,配置上联设备端口为信任端口,下联终端端口为非信任端口,拦截非法DHCP服务器发送的报文,杜绝私接DHCP设备扰乱网络。
【问题2】(6分)
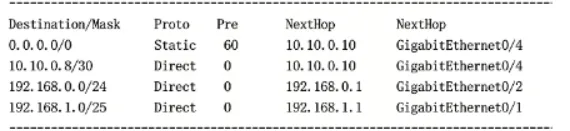
某天,路由器R4与交换机SW03的互联链路因光模块故障导致R4上GE0/3接口状态变为Down。故障发生后,集团网络出现明显的延迟抖动,路由器R4的CPU利用率告警。
故障时R3上路由表部分信息如下:
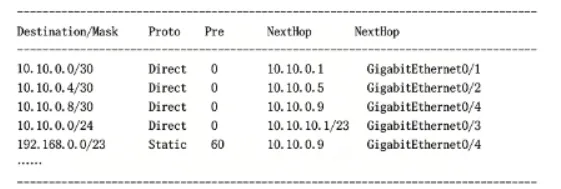
故障时R4路由表部分信息如下:
(1)请简要分析故障产生的原因
(2)为避免同类故障再次发生,请提出处置措施。(至少2种措施)
【参考答案】
(1)故障原因:
R3配置了192.168.0.0/23汇总路由,R4存在该网段的明细路由。当R4与SW03互联接口Down后,R4直连明细路由消失,访问该网段的流量到达R4后,无法匹配明细路由,仅匹配默认路由回传给R3,形成R3与R4之间的路由环路。循环转发的数据包持续占用链路带宽、消耗设备CPU资源,造成网络延迟抖动、R4 CPU利用率过高告警。
(2)优化措施:
a.在R4上配置黑洞路由,对失效网段流量直接丢弃,杜绝路由环路;
b.取消R3的路由汇总,配置精细化静态明细路由,精准转发流量;
c.静态路由与BFD协议联动,快速检测链路故障,及时切换路由;
d.核心互联场景替换为OSPF动态路由,实现路由自动收敛和故障切换。
【问题3】(4分)
展示中心的访客无线网络属于开放性接入环境,接入终端的网络行为无有效管控措施,可在R4与SW02之间增设(1)设备,加强访客网络的行为审计及流量管控,不改变现有网络配置及IP地址规划,该设备应以(2)工作模式部署。
(1)上网行为管理
(2)透明模式
【问题4】(6分)
日常运维中,网络工程师可在企业网络任意位置通过Telnet协议登录所有网络设备。当有外来人员协助运维时,经常通过即时通讯工具发送超级管理员账号、口令、管理地址等信息,直接登录设备进行维护。请指出该企业网络在日常运维工作中存在安全隐患,并提出对应的整改措施。(至少回答3点隐患及整改措施)
【参考答案】
(1)隐患:全网任意终端可Telnet登录设备,业务网络与设备管理网络混用,访问权限无限制。
整改措施:划分独立管理VLAN,隔离业务网络与管理网络,配置访问控制策略,仅允许指定管理终端登录网络设备;
(2)隐患:使用使用Telnet明文协议运维,账号、密码传输过程中易被抓取泄露。
整改措施:禁用Telnet服务,统一采用加密的SSH协议进行远程设备运维。
(3)隐患:通过即时通讯工具明文传输管理员账号密码,存在信息泄露风险。
整改措施:部署运维堡垒机,统一托管设备管理账号密码,禁止明文传输账号口令。
(4)隐患:外来运维人员使用超级管理员账号登录,权限过大且无权限分级。
整改措施:基于堡垒机为运维人员分配最小权限的独立账号,精细化划分运维权限,实现权责分离、操作可审计。
试题三(20分)
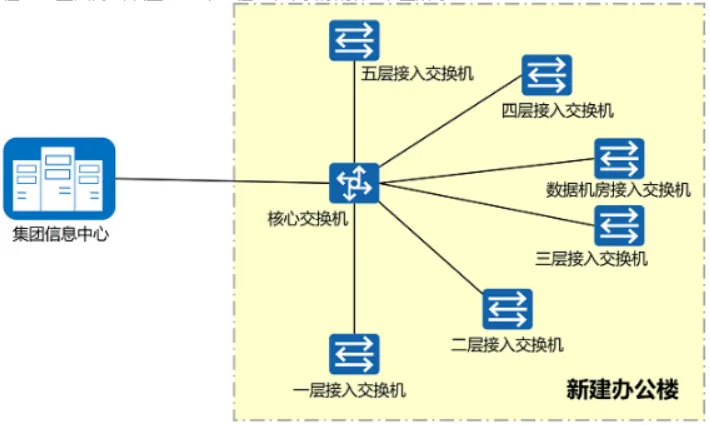
某集团公司新建一座办公楼,其中一层为市场部(100个工位)、二层为客服部(63个工位)、三层为技术部(58个工位)和数据机房(7台服务器)、四层为行政部(29个工位)、五层为会议室(16个工位),网络拓扑如下图所示。
【问题1】 (4分)
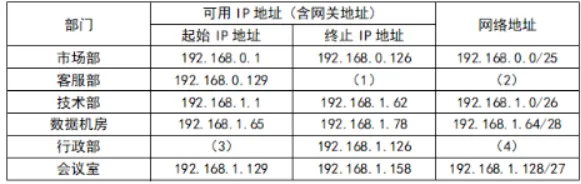
集团公司信息中心为该大楼分配的IP地址段为192.168.0.0/24、192.168.1.0/24,按照既满足业务需要,又能节约IP地址的原则,完成下列IP地址规划表。
【参考答案】
子网主机计算公式:可用主机数 = 2^主机位-2(减去网络地址、广播地址)
工位需求:
市场部:100 工位 → 需要至少 100 可用主机,\(2^7-2=126\),主机位 7 位 → 掩码 /25,网段 192.168.0.0/25,范围 1~126,和表格一致。客服部:63 工位 → 需要至少 63 可用主机,\(2^6-2=62\)不够;\(2^7-2=126\),主机位 7 位 → 掩码 / 25。 网段 192.168.0.128/25:网络地址192.168.0.128,广播地址192.168.0.255。 可用 IP:192.168.0.129 ~ 192.168.0.254
👉 客服部: (1) 终止 IP:192.168.0.254(2) 网络地址:192.168.0.128/25
接下来看192.168.1.0/24这一段:
技术部 58 工位:\(2^6-2=62\),掩码 / 26, 192.168.1.0/26,1~62 ✔数据机房 7 台服务器:\(2^4-2=14\),掩码 / 28, 192.168.1.64/28,65~78 ✔
/28 块大小 16:网络 1.64,广播 1.79;可用 65~78。
行政部 29 工位:\(2^5-2=30\),主机位 5 位,掩码 /27。
/27 块大小 32。前面机房网段结束到 79,下一个子网:
192.168.1.96/27网络地址:192.168.1.96;广播地址:192.168.1.127 可用 IP 范围:192.168.1.97 ~ 192.168.1.126👉行政部: (3) 起始 IP:192.168.1.97(4) 网络地址:192.168.1.96/27
会议室 16 工位:\(2^5-2=30\),掩码 / 27, 192.168.1.128/27,129~158,和表格一致 ✔
(1)192.168.0.254
(2)192.168.0.128/25
(3)192.168.1.97
(4)192.168.1.96/27
【问题2】(4分)
按照结构化综合布线规定,楼层配线间办公室信息面板之间布线称为(1)布线子系统,如果采用双绞线,则线缆总长度不应超过(2)米;新建办公楼与集团信息中心机房(位于其他楼栋)之间的布线称为(3)布线子系统,应铺设(4)介质,确保骨干网络远距离高速传输。
【参考答案】
(1)水平
(2)90
解析:水平子系统里,双绞线本体(不含两端跳线)最大长度 90m;整个信道(含跳线)总上限 100 米。题干描述 “线缆总长度” 指水平布放的双绞线。
(3)建筑群
(4)光纤
【问题3】(4分)
(1)请简要描述采取什么措施可以实现各部门、数据机房、会议室之间的广播隔离?
(2)集团信息中心与新建大楼之间可以配置静态路由或动态路由实现网络互通,请简要说明使用动态路由协议的优点。
【参考答案】
(1)通过为各个部门、机房、会议室划分独立VLAN,隔离不同区域的广播域;同时可在交换机端口开启端口隔离功能,禁止同VLAN内终端二层互通,彻底实现广播隔离。
(2)动态路由协议优势:
a.自动化程度高,可自动学习、更新路由条目,无需人工手动配置;
b.网络拓扑或链路故障时,可自动重新计算路由、切换备份路由,网络收敛快;
c.可扩展性强,网络扩容新增网段时,路由可自动同步,适配大规模网络;
d.大幅降低网络运维工作量,规避静态路由配置繁琐、易遗漏的问题。
【问题4】(8分)
请从设备规划、部署位置、安全规划三个方面简要说明大楼无线网络规划要点,实现无缝漫游和安全接入。
(1)设备规划:部署无线AC控制器、POE交换机、室内无线AP、RADIUS认证服务器;AC统一管理所有AP,实现全网无线参数统一配置、漫游管控,RADIUS服务器负责终端接入身份认证。
(2)部署位置规划:根据办公工位密度、墙体遮挡情况合理布设AP点位,优先吸顶安装于办公区、走廊开阔无遮挡位置,规避金属设备、承重墙信号衰减干扰。合理规划2.4G和5G频段,采用非重叠信道部署,消除同频、邻频干扰;调整AP发射功率,保证相邻AP信号适度重叠,为终端无缝漫游提供基础。
(3)安全规划:
a.加密安全:无线网络统一采用WPA2/WPA3加密认证,淘汰不安全加密方式,防止信号被破解监听;
b.接入认证:企业员工无线网启用802.1x账号认证,一人一号独立权限,禁用通用PSK共享密码;
c.访客隔离:访客网络配置独立SSID和专属VLAN,采用Portal网页认证隔离内网业务,仅开放互联网访问权限;
d.运维安全:统一管控无线设备权限,记录接入日志,实现无线接入行为可追溯、可审计。
试题四(15分)
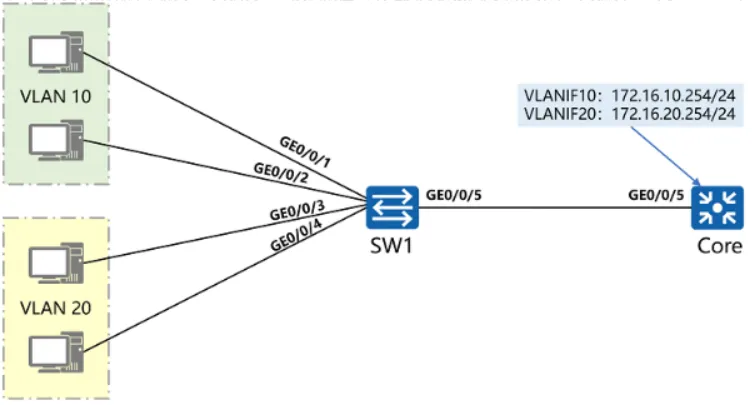
某公司网络拓扑如下图所示,交换机SW1及其所连终端电脑为新接入网络的设备,交换机Core为VLAN10和VLAN20络端电脑的网关,并提供DHCP服务。
【问题1】(6分)
在交换机Core上完成Vlanif10接口IP地址配置,配置基于接口地址池的DHCP服务,排除172.16.10.1至172.16.10.99的地址。
请补全以下配置
[Core](1)
[Core-Vlanif10] (2)
[Core-Vlanif10]dhcp select (3)
[Core-Vlanif10]dhcp server excluded-ip-address(4)
【参考答案】
(1)interface vlanif 10
(2)ip address 172.16.10.254 24
(3)interface
(4)172.16.10.1 172.10.99
interface Vlanif 10ip address 172.16.10.254 255.255.255.0ip address x.x.x.x 掩码)interfacedhcp select interface区别:
dhcp select global是全局地址池。
172.16.10.1 172.16.10.99dhcp server excluded-ip-address 起始地址 结束地址【问题2】(5分)
在交换机SW1批量创建vlan10、vlan20,并完成相关接口配置,其中GigabitEthernet0/0/5仅放行vlan10和vlan20。
请补全以下配置:
[SW1]vlan batch (1)
[SW1]interface GigabitEthernet 0/0/5
[SW1-GigabitEthernet0/0/5]port link-type (2)
[SW1-GigabitEthernet0/0/5]port trunk allow-pass (3)
[SW1]port-group 1
[SW1-port-group-1]group-member GigabitEthernet0/0/1 to GigabitEthernet 0/0/2
[SW1-port-group-1]port link-type(4)
[SW1-port-group-1]port default (5)
【参考答案】
(1)10 20
(2)trunk
(3)vlan 10 20
(4)access
(5)vlan 10
【问题3】(4分)
开启Telnet服务,认证模式为AAA,创建本地用户sysadmin, 令为Aaa!@#$%523。
[SW1]telnet server enable
[SW1]user interface vty 0 4
[SW1-ui-vty0-4]authentication mode (1)
[SWI -ui-vtyo-4]quit
[Sw1]aaa
[SW1-aaa]local-user (2) password cipher (3)
[SW1-aaa]local-user sysadmin service-type (4)
【参考答案】
(1)aaa
(2)sysadmin
(3)Aaa!@#$%523
(4)telnet