ARTICLE · 1181373
多 AI 智能体分权熵减架构实战:Openclaw 与 Coding Agents 如何实现无缝协作
从工具内卷到系统分权:中枢智能体与编程智能体的协同架构与熵减实践
在复杂的软件工程与高确定性系统中,没有一个"全知全能"的超级智能体能够独揽全局。真正优雅的 AI 工程实践,始于对"系统大脑"与"外科手术刀"的清晰分权。
引言:AI 编程的"第三阶段困惑"
过去两三年间,生成式 AI 在研发领域的演进经历了显著的三级跳:
•第一阶段(Tab 时代):以基础代码补全为代表,基于局部语法预测提供单行或单函数的"幽灵文本"(Ghost Text);
•第二阶段(Chat 时代):以侧边栏对话框为代表,开发者手动复制报错或函数片段,向模型寻求修改建议后再粘贴回编辑器;
•第三阶段(智能体时代):以 Codex CLI、Claude Code、Google Antigravity、Cursor 为代表的"编程智能体"(Coding Agents)全面铺开。它们获得了终端执行权、多文件并发修改能力与自动查错回环,在 Terminal-Bench 2.1 与 SWE-bench Verified 榜单上纷纷冲破 88% 的高分门槛(据 Artificial Analysis 2026 年数据:Codex CLI 达到 89.5%,Claude Code 达到 89.1%)。
然而,伴随高跑分而来的是算力消耗与工程集成的巨大代价。
固定低费率(Flat-rate)的 AI 编码时代正在走向终结,Claude Code Max 与 Cursor Ultra 等高阶订阅纷纷飙升至每月 200 美元的门槛,而企业多智能体架构中的令牌(Token)消耗通常达到单智能体聊天的 15 倍之巨(据 Anthropic 2026 年公开技术博客)。
更严峻的摩擦发生在工程架构的深水区。
许多已经在本地构建了复杂工作流的进阶开发者,迅速遭遇了一个深层次的认知矛盾:
"如果我们在本地已经拥有一个打通了知识库(Markdown Vault)、生产时序数据库、算法资产与长期记忆的系统级智能体中枢(Hub Agent),为什么还需要接入这些各自为政的 Coding Agents?当 Coding Agent 随手重写了几个文件、导致哈希校验突变并破坏了版本幂等性时,两套智能体之间的认知踩踏该如何解决?"
这并非简单的"工具选型"问题,而是一个关乎系统状态唯一权威源(Single Source of Truth, SSOT)、认知边界解耦与架构熵减治理的严肃工程课题。
值得注意的是,国内开发者在这一浪潮中正面临独特的语境:百度、阿里、智谱等国内厂商的多智能体框架(如阿里 Agentar、智谱 AutoGLM)已在企业级场景加速落地,而 Cursor、Claude Code 等海外工具却因网络环境和合规顾虑难以直接用于生产系统。这让我们不得不思考:在本土化的技术生态中,如何构建既吸收全球前沿经验、又符合本地工程现实的智能体协同架构?
第1章 认知重塑:"指挥塔"与"手术台"的本质分权
许多团队试图直接将单兵 Coding Agent 提拔为主力系统智能体,或者试图让中枢智能体包揽一切终端代码修改。这两种极端做法在复杂生产中都会导致系统崩溃。
要解决冲突,首先必须在概念上厘清二者的本质定位。
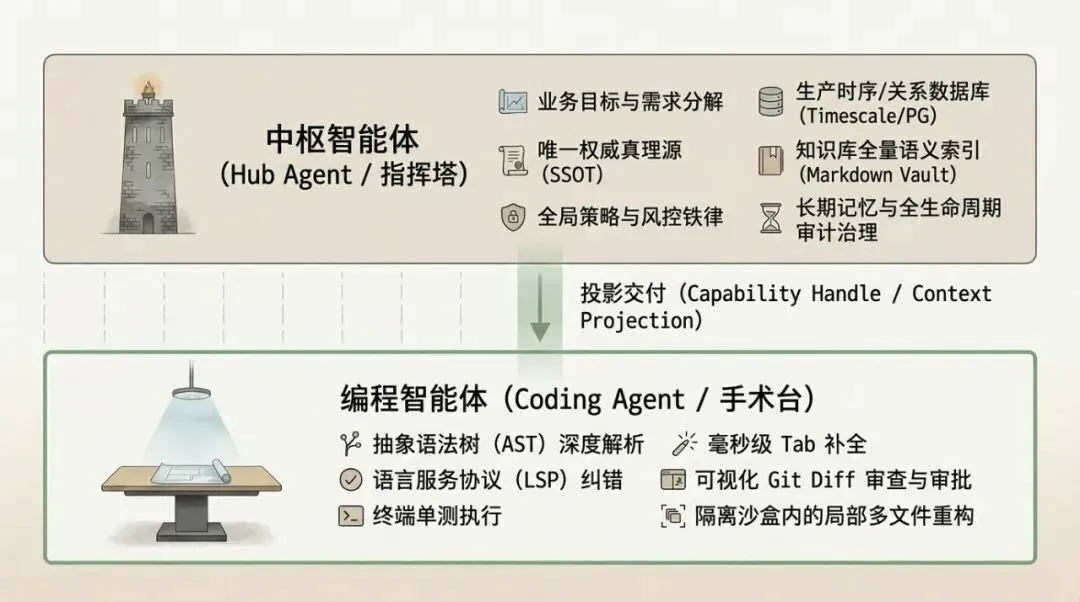
1. 中枢智能体(Macro-Agent / 指挥塔)
中枢智能体(企业自研运行时或本地多工具路由核心)的核心优势在于广度、连贯性与系统权威:
•掌控全局系统状态:了解整个系统的拓扑结构、历史决策上下文、数据管道流向以及安全底线;
•挂载核心数字资产:直接与核心生产库、长期演进的知识库、外部环境监控与审计日志交互;
•行使仲裁与熵减职责:充当系统的"黑板模式"(Blackboard)守护者,确保同一时间、同一幂等功能上只保留唯一的有效规格与代码组合,拒绝版本膨胀。
但中枢智能体是低频、高阶的。
如果让它去逐行修改代码、处理缩进错误或做语法纠错,不仅消耗惊人的上下文令牌(Context Token),而且极度缺乏高频编辑的人机协同质感。
2. 编程智能体(Micro-Agent / 外科手术刀)
编程智能体(Antigravity、Cursor、VS Code Agent、Codex 等)的核心优势在于代码切片的微观深度与极速交互:
•深度绑定 IDE 运行时:直接集成语言服务协议(Language Server Protocol, LSP)、抽象语法树(Abstract Syntax Tree, AST)、调试器堆栈与本地编译环境;
•极度丝滑的审核体验:基于内联差异(Inline Diff)的绿增红删、一键确认/拒绝,以及毫秒级的本地代码联想补全;
•专注单点突破:在圈定的代码范围内,可以快速进行"编写—报错—修复"的高频闭环。
但编程智能体是局部的、瞬时的、弱一致性的。
它们本质上是"懂得编码但缺乏全局大局观的工匠",对外部数据库约束、业务顶层设计、版本哈希索引毫无感知。如果直接让它面对主干生产库,它会在不知不觉中引入未经验证的依赖或修改核心接口,导致系统迅速发生"认知漂移"。
3. 学术警示:为什么必须拒绝"子智能体对等覆写"?
2026 年多智能体研究领域的一项标志性级联论文(学界称之为"From Spark to Fire"级联测试)揭示了一个残酷的现实:多智能体协作本质上是复杂的依赖图,单个原子级错误在缺乏强监管的对等网络中,会迅速扩散并导致系统级的"虚假共识"(False Consensus),在长链测试中最终系统感染率甚至逼近 100%。
数据表明,监督者(Supervisor)集中编排模式在并行任务中可提升 80% 性能;而引入强治理层,能将多智能体系统的防御成功率从 0.32 大幅跃升至 0.89。
中枢是指挥塔,IDE 智能体是手术刀。两者绝非非此即彼,必须实行严格的分层分权架构。
第2章 核心破局:沙盒隔离与四维上下文投影
如果不能让 Coding Agent 直连生产库,也不能让它随意扫描全量知识库,如何让它获得编写代码所需的充分上下文?
答案是:"按需解耦,投影入盒"。
1. 汲取教训:走向"纵深防御沙盒"
2026 年 7 月行业爆发的"沙盒逃逸周"暴露出大量安全漏洞:主流 Coding Agent(包括 Cursor、Codex、Gemini CLI 等)由于底层依赖宽泛的软件隔离,均被证实存在沙盒逃逸隐患,Agent 执行框架(Harness)往往被赋予了远超出任务所需的超额权限。
这些技术细节可能让人疲劳。不妨换个场景:想象你是一位金融系统架构师,凌晨两点收到告警——某个自动化脚本在无人值守时试图访问生产环境的敏感配置。你瞬间清醒:这不是脚本"聪明",而是它"越权"了。
因此,现代架构必须遵循"传递能力句柄,而非共享全局凭证"(Capability over Credential)的最小权限原则:
•轻量级防护:基于操作系统原生机制(如 macOS Seatbelt / Linux AppArmor)限制进程的系统调用与外部网络访问;
•高隔离级防护:在需要运行复杂不受信自动化时,借助轻量级用户空间内核(gVisor)或微虚拟机(Firecracker / E2B microVM)提供独立内核隔离。
国内开发者在此有额外考量:由于部分海外工具在国内网络环境下存在连接不稳定或合规疑虑,越来越多团队选择基于开源方案(如基于 gVisor 的容器隔离)自建沙盒基础设施,而非直接依赖厂商提供的云端沙盒。
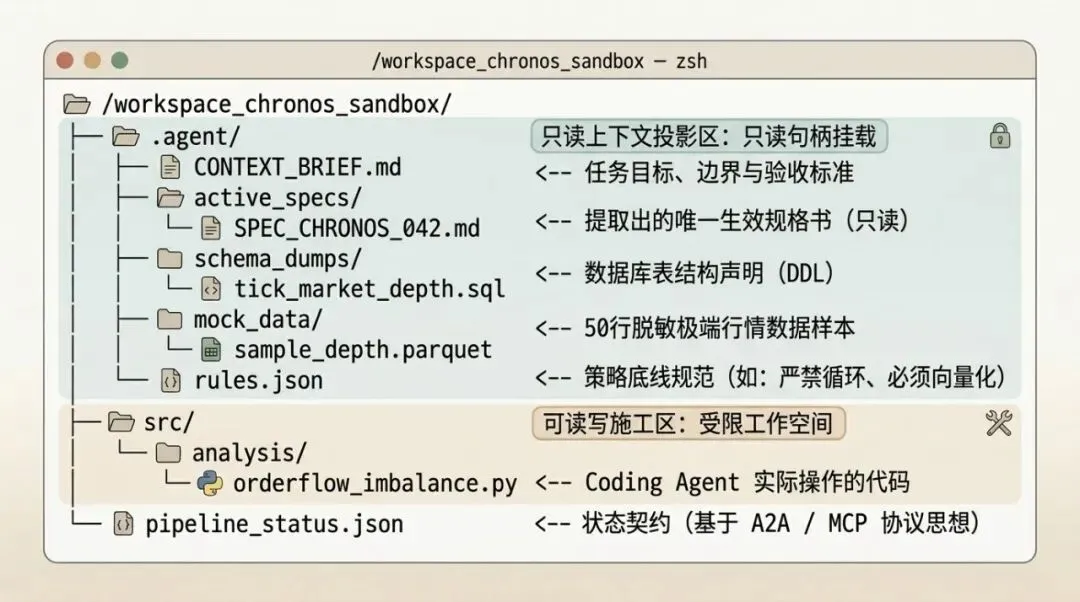
在以虚拟高频量化交易系统 Project Chronos(时钟座) 为例的场景中,当需要重构核心算子 orderflow_imbalance.py(订单流失衡分析算子)时,中枢智能体动态生成的沙盒拓扑如下:
2. 四类异构信息的投影实践
① 规格说明书(Markdown Docs):单点切片与去链接化
•问题:知识库内部存在复杂的网状双链引用,全量丢给 Coding Agent 会迅速造成注意力发散与 Token 浪费。
•投影方案:中枢检索知识库,唯一定位到该功能当前的最终有效规格(Canonical Active Spec),将内部复杂的双链展开为自包含的线性文档,注入到 .agent/active_specs/ 中,并在文件头打上只读标记,强制告知 Coding Agent 只能以此为蓝图,不可逆向篡改规格本身。
② 数据层资产(Database & Parquet):结构声明与微型 Mock
•问题:高频行情数据库包含亿级数据,Coding Agent 既无权限也不可能直接扫描真实生产库。
•投影方案:
•DDL 投影:中枢导出 tick_market_depth 表的 SQL DDL 声明文件,使 Agent 明确时序主键、字段约束及数值精度定义;
•Mock 数据切片:导出 50 行包含极值、跳空与异常值的 Parquet/JSON 样例文件,供 Agent 在本地执行离线单元测试,确保逻辑闭环。
③ 依赖库与公共算子(Codebase):类型存根(Stubs)与只读挂载
•问题:将整个交易框架全盘复制进沙盒,极易引发误修改其他模块的连锁灾难。
•投影方案:通过 Python 类型存根(.pyi)或抽象基类接口,仅向沙盒提供公共工具模块的函数签名、入参与返回值声明。LSP 语法补全能够正常触发,而核心底层代码得到物理隔离。
④ 架构铁律与风控偏好(Memory & Rules):约束编译
•问题:开发团队长久沉淀的风控纪律(如:执行成本敏感性、低延迟内存连续性要求)无法被局外 Agent 感知。
•投影方案:中枢智能体将当前任务相关的系统记忆动态编译为一份极简的约束清单,写入 .agent/rules.json 或 IDE 的专属配置文件(如 .antigravityrules / .cursorrules):
• _规则 1:计算过程必须完全向量化(Vectorized),严禁出现 Python 原生 for 循环遍历 Tick。_
• _规则 2:必须显式处理盘口数据缺失或买卖价倒挂的异常边界,禁止裸抛未捕获异常。_
• _规则 3:保持函数纯度(Pure Function),禁止在计算算子内部维护隐式全局状态。_
第3章 治愈版本分裂:哈希校验与熵减入库闭环
在规范化的多智能体协同架构中,最致命的隐患莫过于:Coding Agent 自由发挥之后,产出的代码如何与中枢保持同步,且不引起版本混乱?
在现代多智能体协调体系中,模型上下文协议(MCP, Model Context Protocol)与智能体间通信协议(A2A, Agent-to-Agent)已成为跨工具互通的通用语言。我们必须依托轻量契约建立"出库(Check-out)—沙盒研发(Working)—验收与熵减入库(Check-in)"的严格生命周期状态机。
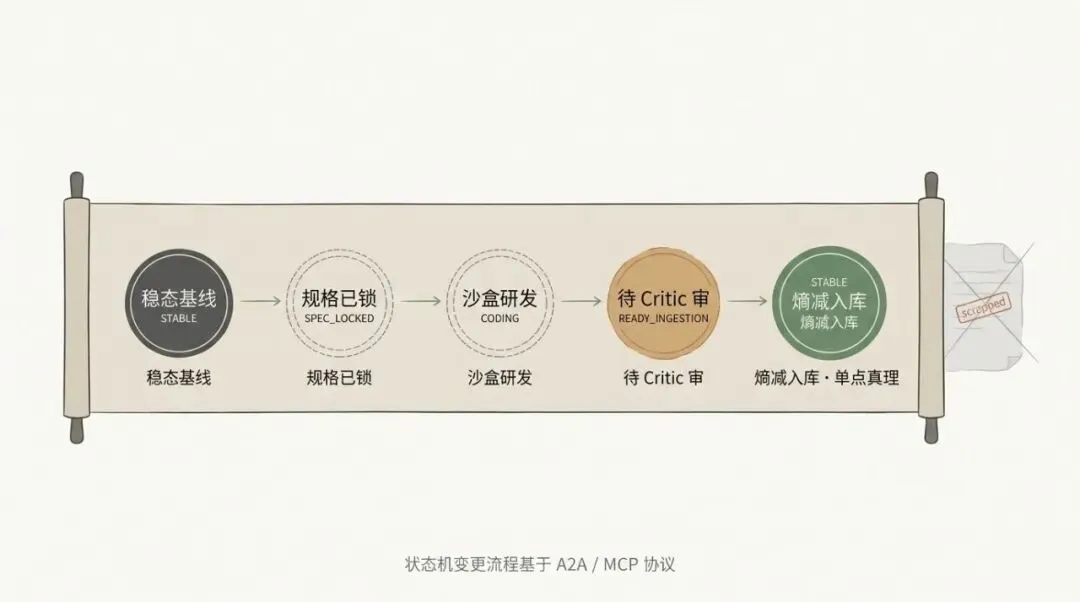
1. 状态契约:pipeline_status.json
沙盒根目录下维护一个轻量级的状态契约文件,充当中枢与 IDE Agent 之间的通信桥梁:
{ "protocol": "A2A_TASK_SYNC_V1", "task_id": "CHRONOS_TASK_20261014_008", "target_module": "orderflow_imbalance.py", "phase": "CODING", "base_hash": "7a3f89b9d3e8e21a4f0c8d1e92c4b5a6...", "current_spec": "SPEC_CHRONOS_042", "updated_by": "antigravity_agent", "security_scan": "PASSED", "timestamp": "2026-10-14T16:20:00+08:00" }•状态锁定(SPEC_LOCKED):当中枢正在修订方案或规格书时,标记为此状态。Coding Agent 在读取到该标识时,拒绝在此阶段修改下游代码,防止出现设计尚未定稿就盲目编码的混乱。
•施工中(CODING):开发者与 Coding Agent 在沙盒内快速迭代。此时文件在本地可以经历数十次修改,由于处于沙盒中,中间过程的任何哈希变动都不会对中枢产生冲击。
•就绪(READY_FOR_INGESTION):在本地通过单元测试并经由开发者 Diff 审查无误后,Agent 或开发者将状态置为此标记。
2. 熵减入库:前置 Critic 审查与单点真理替换
当触发入库时,中枢智能体或自动化 Git 钩子接管流程,执行严格的"入库三部曲":
1.规约与 Critic 安全审计:
• 类似企业级防御工具(如 Koi / Noma)的预动作控制,中枢首先审查 Diff 中是否存在未授权的网络外联、硬编码密钥或试图逃出工作区的文件路径;
• 自动比对生成代码是否完全契合 .agent/active_specs/ 定义的接口签名与边界断言,并跑通全量单元测试。
2.数字指纹重算(Hash Generation):
• 校验通过后,对新脚本文件执行全量 SHA256 哈希计算,更新元数据数据库,标记新版本上线时间、基线哈希与变更人。
3.熵减淘汰机制(Pruning & Canonical Promotion):
• 这是维系系统确定性的关键一环:新规格与新脚本入库的同时,旧版本的历史草稿、临时调试文件被自动归档或物理废弃。
• 确保在中枢的知识库与生产索引中,针对该特定功能,永远只保留唯一一份处于激活态的"单点真理"(SSOT)。
通过"进门有审查、出门有归档"的机制,彻底根除了过去代码版本碎片化、多个模型对同一功能各执一词的混乱灾难。
第4章 工程落地:从理念到可执行的五步法
上述架构不是纸上谈兵。对于希望在自己的团队中落地这一模式的开发者,以下是一个可立即执行的五步路径:
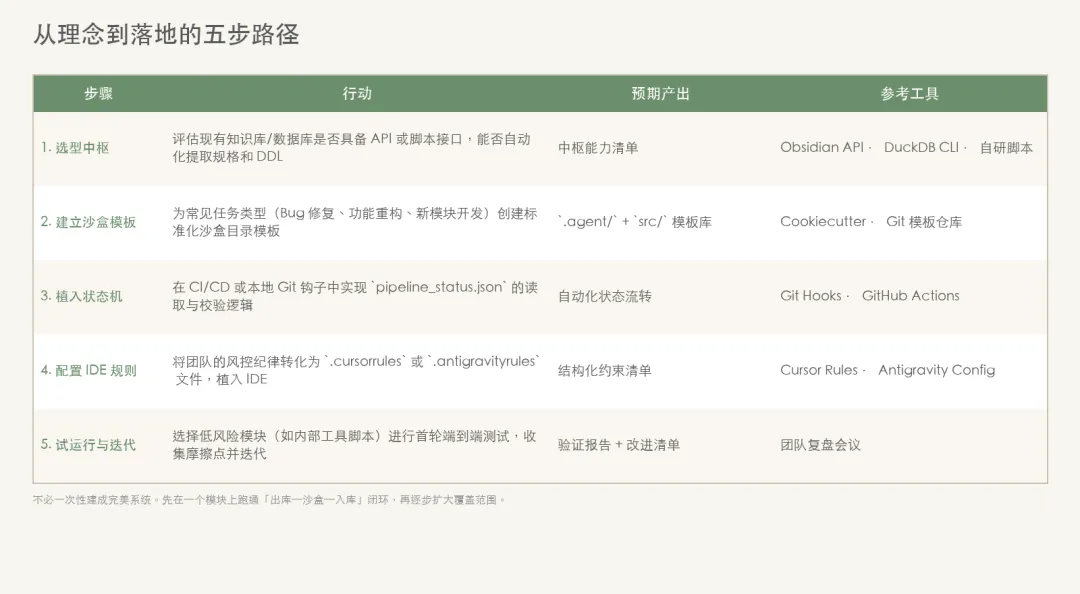
关键提醒:不必一次性建成完美系统。先在一个模块上跑通"出库—沙盒—入库"的闭环,再逐步扩大覆盖范围。对国内团队而言,优先确保沙盒基础设施的可控性(自建或选用国内云厂商的容器隔离方案),再逐步引入海外 Coding Agent 的能力。
结语:超越工具崇拜,重塑系统秩序
在 AI Agent 浪潮汹涌的当下,技术社区往往容易陷入一种"工具崇拜"——每周都有新模型刷新基准,每月都有更强大的 IDE 编程工具问世。
然而,真正的工程挑战从未在于"某一个工具编写单行代码有多快"。
而在于:如何让多层级、异构的智能体在复杂的企业级现实中长久且安全地协同工作。
多智能体系统的本质原则清晰而深刻:匹配拓扑与任务形状,而非盲从组织架构;架构设计与工程治理比单个 Agent 的单点智力更重要。
从"孤岛式单兵 Agent"走向"层级化分权架构",是我们构建高复杂度智能工程体系的必经之路:
•让中枢智能体退守后方,专注把控系统的架构蓝图、数据库资产、业务逻辑与版本熵减;
•让编程智能体深入前线,在精心设计的沙盒里充当极致敏捷、听从指挥的手术刀;
•用投影解耦信息,用哈希锚定真理,用状态机约束协同。
代码终究只是系统的末梢产物。
对系统认知熵增的敬畏与控制,才是一个 AI 原生工程体系能否实现长期进化的真正护城河。
参考资源
本文在写作过程中参考了以下公开资料与产品文档,供读者延伸阅读:
•Artificial Analysis 2026 年公开报告:Terminal-Bench 2.1 与 SWE-bench Verified 评测榜数据(Codex CLI 89.5% / Claude Code 89.1%)。
•Anthropic 2026 年公开技术博客:企业多智能体架构中 Token 消耗约达单智能体聊天的 15 倍。
•2026 年多智能体级联研究论文《From Spark to Fire》:关于"虚假共识"传染与监督者(Supervisor)集中编排模式的实验结论(性能提升 80%、防御成功率 0.32 → 0.89)。
•国内多智能体框架:阿里 Agentar、智谱 AutoGLM 的企业级落地实践。
•海外编程智能体产品文档:Cursor、Claude Code、Codex CLI、Google Antigravity、VS Code Agent 的能力边界与权限模型。
•预动作控制安全工具:Koi、Noma 的企业级防御范式,作为 Critic 预审计机制的设计参考。
•沙盒隔离技术栈:macOS Seatbelt、Linux AppArmor、gVisor、Firecracker、E2B microVM 的纵深防御能力对比。
•协议与协作标准:Model Context Protocol(MCP)与 Agent-to-Agent(A2A)协议的官方规范。
文中虚拟案例 Project Chronos(时钟座)仅用于架构示例,不代表任何真实交易系统。