ARTICLE · 1184132
爆火AI工具REA祛魅:号称"逆向一切",真能一键复刻软件吗?
最近,一款叫 REA 的开源工具刷屏了。
口号很吓人:"逆向一切"(Reverse Engineer Anything)。短视频里,有人用它配合 AI"复刻"了经典单机游戏,评论区一片"程序员要失业"。
它真能一键搬走一个系统吗?
我们做了一轮完整调研,还拿两个真实的安卓安装包做了对照实测。
先甩结果:未加壳的那个,7648 个类全部可读;加壳的那个,4.5MB 主代码文件,反编译出来只剩 8 个类。
先看实测:同一个工具,两个世界
两个 App,同一套提示词,同一个模型,同一个工具链。
第一个:未加壳的会议客户端。全部 7648 个类一口气列清,208 个业务模块直接可读——登录时用的国产加密流程、进会的完整调用链路、20 多个通信事件名,全都还原出来了。接近源码级的理解。
第二个:一个做了加固保护的应急应用。所谓"加固",就是把代码加密锁进保险柜,App 运行时才解开。这一锁,REA 就什么都看不见了。
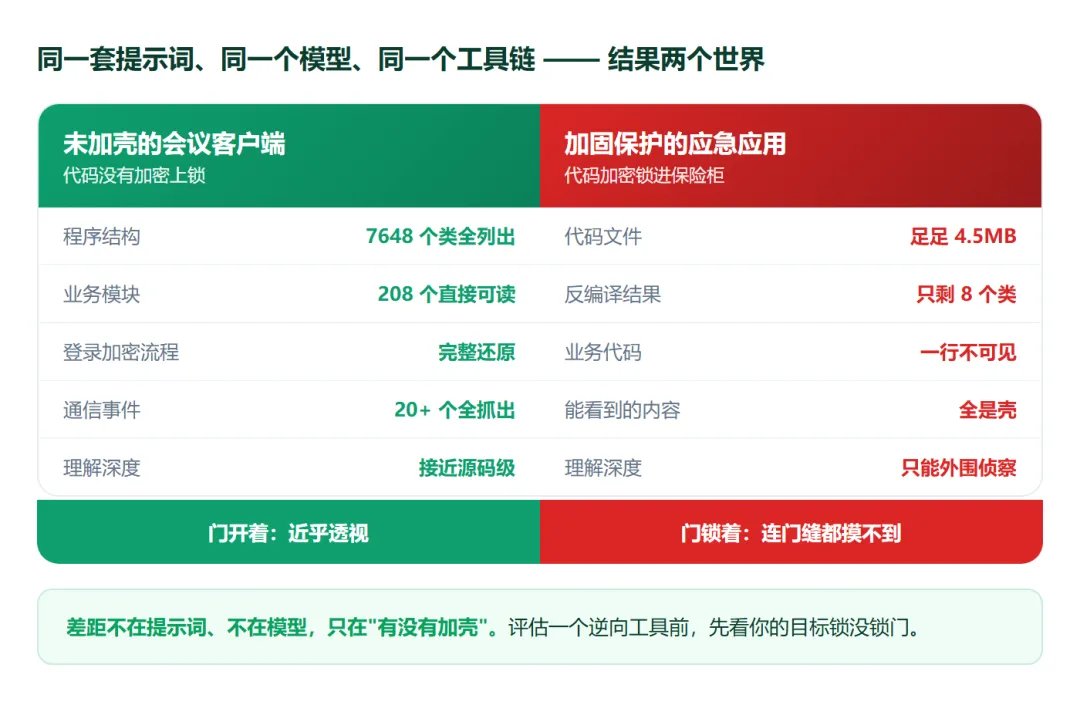
差距不在提示词,不在模型,只在"有没有加壳"。
锁没锁门,决定了它近乎透视,还是连门缝都摸不到。
REA 到底是什么:一个侦察兵
先纠正最大的误解:REA 自己不会反编译。
它的真实身份,是 AI 和传统逆向工具之间的"传令官"——相当于给 AI 配了一个侦察兵:AI 负责下指令、读报告、串线索,真正的拆解活儿还是 Ghidra、IDA、JADX 这些老牌工具干的。
换个说法:你拿到的是编译后的成品,让 AI 猜出实现思路,再重写一套功能相似的程序——而不是拿到原作者的工程文件。
代价也很直接:变量名反编译出来常是 a1、b2,注释全部丢失,Git 历史、设计文档想都别想。
它能做到什么:锁没锁上的时候
实测里那个未加壳的 App,表现确实惊艳:
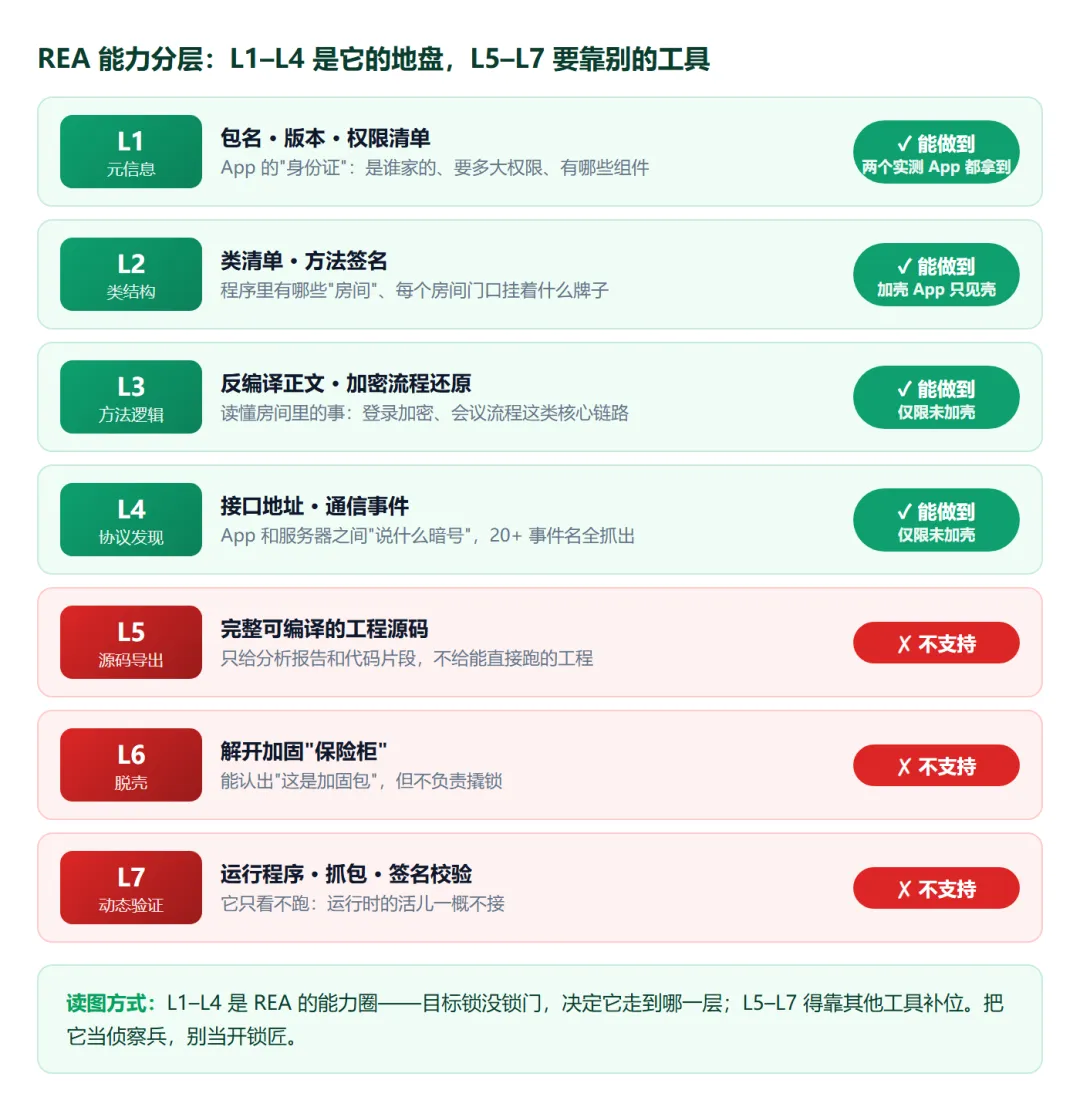
清单信息秒出:包名、版本、16 项权限、所有组件 业务逻辑可读:登录加密、会议流程这些核心链路能完整讲清 结论可追溯:每条判断都挂着原始代码地址,比直接问大模型靠谱得多
对没加壳、轻度混淆(就是把变量名故意打乱)的程序,这个侦察兵相当能干。
它做不到什么:三堵墙
第一堵墙:加固。代码被加密锁进保险柜,REA 能确认"这是加固包",但不负责撬锁(行话叫"脱壳")。
第二堵墙:导出。REA 给你的是分析报告和代码片段,不是能直接编译运行的完整工程。想要整套源码,还得靠别的工具导出。
第三堵墙:数据。"本地运行"不等于"数据不外流"——分析内容照样要发给 AI 服务商。公司代码拿去分析之前,这一条得先想清楚。
为什么短视频里那么神?
因为被演示的那个对象,恰好落在能力圈里。
"复刻植物大战僵尸"火的那个案例:小型、独立、无后端的老单机游戏——不需要数据库、没有分布式服务,这是逆向最容易啃的形态。换成一个带 MySQL、Redis、第三方接口的企业级系统,数据库设计、配置、密钥、对接协议大多根本不在代码里。逆向复刻大型系统的成本,往往高于重新开发一套。
再拆穿三个传播中的小把戏:
1. 星标幻觉:同一时刻,项目页面显示 12.6 万 star、接口返回 16.4 万、官方庆祝图写 11 万——三个数字互相打架。热度不等于成熟度。
2. 案例幻觉:官方三个展示案例,没有一个 Java 项目,且全部来自项目方自述,无人独立复现。
3. 稀缺幻觉:"再不上车就晚了"?同类方案(GhidraMCP 等)早在 REA 之前就存在,方向不新,入口不唯一。
正确用法:让它站在第一环
给个实在的定位:REA 适合做静态分析(不运行程序、只看代码)的第一环——快速侦察、定位入口、梳理逻辑、留存证据。
拿到一个 App,先看五件事就能预判它能不能深入:启动入口是不是壳、组件多不多但类极少、安装包里有没有加固库文件、代码文件大不大但类极少、方法体可不可读。
最后一句必须说:技术难度低,不等于法律风险低。分析没有混淆的程序和分析加壳的程序,合规要求没有任何区别。风险的最终承担者是使用方,不是工具开发者。
工具的边界,就是使用者的认知边界。评估一个工具之前,先看懂它不能做什么。
—— 我是「扶摇 AI 提效实验室」,每周一三五,教你把 AI 用到工作里,做得又快又值钱。
📎 我整理了一份《REA 完整调研与实测报告》(九维度评估 + 能力分层模型 + 工具选型建议),关注公众号后,回复【逆向】,直接发你。
🙋 你手里的老系统有没有"源码丢了只剩安装包"的经历?评论区聊聊,下期讲讲这种局怎么破。