ARTICLE · 1218275
CCF软件大会2026|AI时代的操作系统安全技术论坛
AI 时代的操作系统安全技术论坛
一、论坛介绍
本次 "AI 时代的操作系统安全技术" 学术论坛,将聚焦核心议题,诚邀领域专家学者齐聚一堂,分享交流、共探前沿。论坛特别采用 "学界 + 产业界" 的均衡嘉宾阵容,拟邀请专家一半来自高校科研院所,一半来自龙头企业,旨在打通产学研壁垒,实现理论与实践的深度碰撞。
论坛设置两大核心环节,层层递进:第一时段为嘉宾分享,介绍其在操作系统安全方面的最新研究成果、技术突破与实践经验;第二时段为 Panel 圆桌研讨,将聚焦操作系统发展趋势,深度探讨 AI 时代下的安全应对之策,重点围绕智能 Agent 自主性引发的计算范式变革,剖析由此产生的全新安全挑战,并共同探寻未来的应对思路与发展方向。
操作系统作为计算基础设施的核心,其安全水平直接关系到个人隐私、企业利益乃至国家网络空间安全。在我国大力推进自主可控操作系统建设的背景下,操作系统自身的复杂性本就带来诸多挑战,而AI技术的渗透与计算模式的变革,更催生了新型安全风险,亟需各界携手应对。
二、论坛组织委员会
- 武成岗(中国科学院计算技术研究所)
- 王喆(中国科学院计算技术研究所)
三、论坛安排
日程安排:
时间:2026年11月7日,15:20~18:20
地点:天津市社会山国际会议中心酒店,二层3号会议室
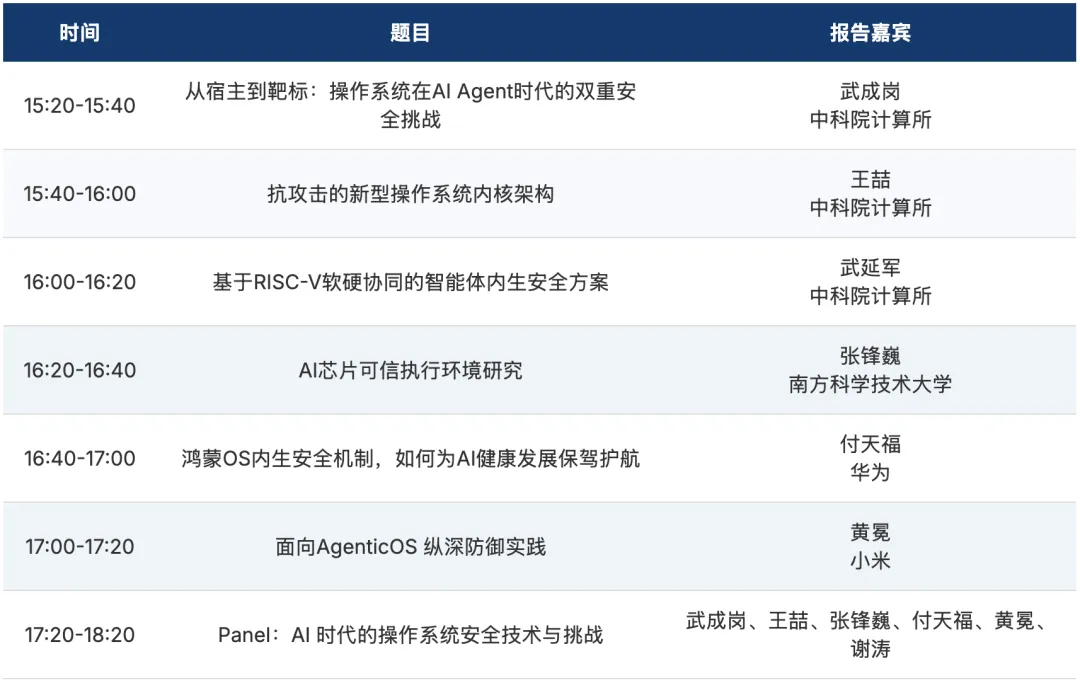
论坛议程:
四、论坛报告嘉宾简介
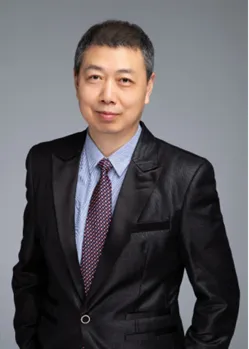
1. 报告人:武成岗 研究员
题目:从宿主到靶标:操作系统在AI Agent时代的双重安全挑战
摘要:AI Agent 和操作系统构成双向交互关系:一方面,操作系统作为 Agent 的运行宿主,负责安全承载 Agent;另一方面,操作系统也是 Agent 自主攻击的潜在目标,必须防范 Agent 实施的内核级攻击。尽管两个方向复用同一底层技术栈,但其威胁模型与设计目标完全不同。报告将分别探讨这两条技术路线,最终提炼统一的架构设计原则。
简介:武成岗,中国科学院计算技术研究所处理器芯片全国重点实验室研究员,博士生导师,中国科学院关键技术人才,北京市名师,中国计算机学会专委工委主任,体系结构专委前主任,从事计算机系统安全技术的研究,旨在系统化方案提升计算机的安全性和可靠性。在程序分析、漏洞挖掘、代码保护、安全防御等方面有着较深的技术积累。承担国家重大专项、国家自然科学基金重点、面上以及军工项目20多项,发表论文60余篇,2022年获CCS Best Paper Honorable Mention award,2023年获CCS Distinguished Paper award. 获得授权发明专利23项,软件著作权7项,获军队科技进步二等奖、北京市科学技术二等奖。担任国际学术会议CGO 2013大会主席、CGO的指导委员会委员,APPT 2013程序委员会主席、另外还担任PACT、PPoPP、CGO、PLDI等会议的程序委员会委员。
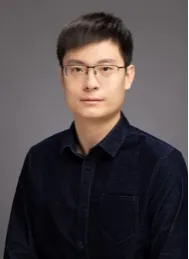
2. 报告人:王喆 副研究员
题目:抗攻击的新型操作系统内核架构
摘要:随着大模型能力持续提升,Agent驱动的自动漏洞挖掘与利用取得突破性进展,操作系统安全面临严峻的攻防失衡:漏洞变体加速涌现、利用时间窗口持续收窄,而关键信息基础设施系统补丁部署严重滞后。为提升国产操作系统的"带菌生存"能力,本报告基于商用处理器广泛提供的访问控制硬件能力,提出一种核内再度分层的复式内核架构。该架构采用以数据为中心与以代码为中心相结合的混合式内核区域化分割方法,既保护内核特权资源、守住最后防线,又阻断高风险模块的风险扩散,从而有效阻止内核攻击的横向移动。基于该架构,研发了面向国产处理器的安全增强Linux内核——HAOC内核。目前,HAOC已以开源代码形式进入国产主要开源操作系统社区主线,并在部分国产操作系统上实现商用,为国产操作系统在高级威胁环境下提升安全防护与持续运行能力提供了可行路径。
简介:王喆,中科院计算所处理器芯片全国重点实验室副研究员,博士生导师。目前,主持和参与多项国家自然科学基金、国家科技重大项目、中科院稳定支持基础研究领域青年团队计划、中科院先导B计划、国家重点研发计划、北京市科委重大专项、国防装备研发计划等。他长期从事系统安全和计算机系统结构的研究,在包括IEEE S&P、CCS、USENIX Security、OSDI、ISCA、ASPLOS等顶级会议和期刊发表论文20余篇,并持续在安全顶会担任审稿人。曾带领团队研发了代码保护系统,部署到多个重要单位和部门,在实际任务中发挥了重要作用;带领团队研发了安全增强Linux内核,进入国产开源操作系统社区主线;参与多款二进制翻译器的研发,为国产处理器的市场化发挥重要作用。曾获安全顶会杰出论文奖和最佳论文提名奖、中国科学院大学领雁金奖、中科院计算所"卓越之星"、ACM SIGSAC中国新星奖等荣誉称号。
3. 报告人:武延军 研究员
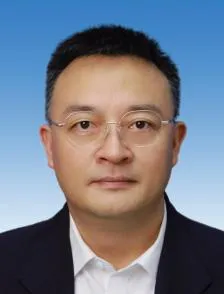
题目:基于RISC-V软硬协同的智能体内生安全方案
摘要:智能体广泛使用带来新的安全挑战,然而对操作系统来说,智能体仍然是执行用户意图的一种软件,或者一系列软件的调用序列。因此,一方面,传统的操作系统访问控制机制可以有效防止智能体越权操作;另一方面,现有的容器、虚拟机等沙箱机制,也可以限制智能体活动范围来实现风险隔离。然而,恶意智能体通过调用大模型,在极短时间内探查并利用操作系统漏洞(特别是0 day漏洞),实现权限升级或沙箱逃逸,因此单纯的软件方案仍然存在不足,其中核心原因之一在于当前智能体默认运行在通用CPU架构上。本报告将探讨在RISC-V开放指令集架构下,根据实际场景需要,为CPU选择有限的标准扩展和用户自定义扩展,通过软硬协同设计,实现对智能体的最小特权原则限制,最终希望探索智能体内生安全的RISC-V软硬协同之路。
简介:中国科学院软件研究所所长、研究员,CCF杰出会员。长期从事基础软件前沿研究,带领团队开展了多项基础软件核心技术研发和开源生态建设实践,包括"源图"开源软件基础设施、软件供应链点亮计划"开源之夏"、"如意"RISC-V原生社区等。曾担任openEuler副理事长、OpenAtom开源安全委员会主席,现担任中电标协RISC-V工委会轮值会长,OpenHarmony TSC委员。入选国家级科技领军人才计划,曾获北京市科技新星、中国科学院青年创新促进会优秀会员等荣誉称号。
4. 报告人:张锋巍 教授
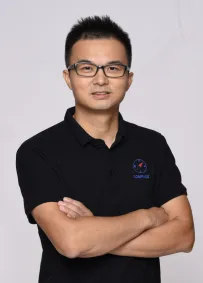
题目:AI芯片可信执行环境研究
摘要:随着人工智能应用快速发展,GPU/NPU/FPGA等AI芯片已成为智能计算的重要基础设施,也使模型、数据与计算过程面临新的安全风险。为此,工业界和学术界开始探索面向AI芯片的可信执行环境,通过隔离执行、内存加密和远程证明等机制,为AI计算建立可信基础。近年来,我们围绕AI芯片可信执行环境开展了持续研究,先后提出StrongBox [CCS '22]、CAGE [NDSS '24]、MOLE [CCS '25]、ccAI[MICRO '25]等系统,从不同层面探索NPU/GPU等AI芯片可信执行环境中的安全问题。我们还对该领域进行了系统总结,形成了安全四大会议中的第一篇加速器可信执行环境综述[NDSS '26],系统分析了现有AI芯片可信执行环境的安全设计及发展趋势。在最新工作HoTEE[S&P '27]中,我们进一步关注英伟达机密GPU的安全增强问题。HoTEE引入独立的可信执行环境,对CPU与GPU之间的重要交互进行安全过滤,使机密GPU能够支持更细粒度的隐私推理和崩溃恢复,推动AI芯片可信执行环境从单设备保护走向端到端AI应用保护。
简介:张锋巍,南方科技大学计算机科学与工程系指南针(COMPASS)实验室负责人、研究生院副院长、研究员、博导、ACM/CIE/IEEE高级会员、CCF杰出会员,主要研究领域是系统安全,包括硬件辅助安全、TEE可信执行环境、Arm/x86/RISC-V架构安全、GPU机密计算、恶意软件透明分析,共发表100余篇论文;曾担任美国韦恩州立大学计算机系助理教授,并获批了3项美国自然基金(NSF)项目。2019年加入南科大后,作为通讯作者指导COMPASS学生发表了IEEE S&P、USENIX Security、ACM CCS、NDSS安全顶会论文(CCF-A);近3年都担任四个安全顶会的PC;主持5项国家自然科学基金项目(青年、面上、青年人才、集成项目课题、联合基金重点),以及千万级企业横向项目。个人主页链接 https://fengweiz.github.io/
5. 报告人:付天福 华为首席安全架构师
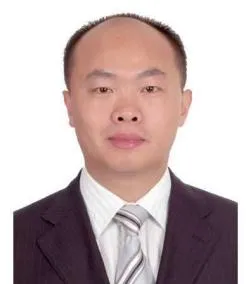
题目:鸿蒙OS内生安全机制,如何为AI健康发展保驾护航
摘要:AI大模型颠覆了漏洞挖掘和武器化过程,重构了攻防对抗的形势。同时,AI智能体也极大的推动了产业的发展,繁荣的背后也带来了巨大的风险与挑战。鸿蒙OS利用内生安全机制,保障AI智能体在分级安全架构的统一机制下,依然保障风险的可知可控可追溯。同时,鸿蒙OS原生威胁情报系统,主动狩猎漏洞武器化过程,为攻防对抗赢得制胜的宝贵响应时间。面向未来,斗胆展望,利用AI大模型能力,快速切换软件栈到安全编程语言,或者重新设计AI native 的编程语言,兼顾安全,性能,效率,从根本上消减软件缺陷,也许是一条更加可行的道路?
简介:付天福,华为终端BG首席安全架构师,负责华为终端产品,鸿蒙操作系统等安全架构设计,对操作系统安全,系统安全,数据安全,可信计算,AI安全,威胁情报等领域具有丰富的设计和工程实践经验。
6. 报告人:黄冕 小米公司手机安全技术负责人
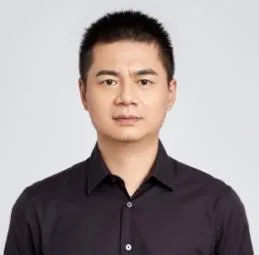
题目:面向AgenticOS 纵深防御实践
摘要:AI 正在从"提供答案"走向"代表用户完成任务"。智能体(Agent)获得了读取内容、自主规划、调用工具、跨设备协作的能力,其行动的边界空前扩大——而这恰恰让传统的安全模型失效。进程隔离、静态权限与沙箱,守的是"应用或设备有没有权限",却回答不了智能体时代的三个新问题:这个动作是否符合用户的真实意图?是否只用了必要的数据?跨设备之后,是否仍由本人掌控?与此同时,风险也在升级:从数据泄露,扩展到跨端设备上"不可逆的物理世界后果";从单点故障,扩展到开放生态中跨智能体的风险传导;叠加各国监管正把智能体作为独立治理对象。安全不再是附加项,而是 AgenticOS 能否规模化落地、能否向第三方开放、用户能否"敢用"的前置条件。本次分享将介绍小米面向 AgenticOS 构建的全链路纵深防御体系:以一次智能体任务"从读入外部内容、到理解规划、到执行动作、到数据外发、再到跨端协作"的主链路为轴,逐段设防。
简介:黄冕博士,小米公司手机安全技术负责人。毕业于同济大学。拥有十余年安全从业经验,先后任职于华为、蚂蚁集团、OPPO等头部科技企业,在芯片安全、数字身份、金融风控等领域具备深厚技术积累与行业实践。长期专注于智能终端安全前沿技术研究与落地。曾带领团队在业内首次将终端生物识别技术规模化应用于金融业务领域,构建高可信安全底座,成果得到广泛推广与行业认可。当前聚焦AI OS安全能力建设,对AI时代的私密计算、端侧大模型内容合规及大模型攻防技术有一定的研究。
五、论坛组织委员会简介
1. 论坛组委会:武成岗 研究员(中国科学院计算技术研究所)
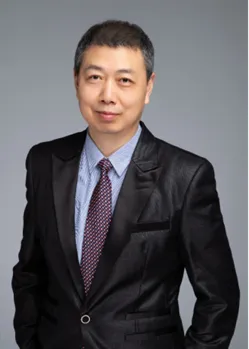
简介:武成岗,中国科学院计算技术研究所处理器芯片全国重点实验室研究员,博士生导师,中国科学院关键技术人才,北京市名师,中国计算机学会专委工委主任,体系结构专委前主任,从事计算机系统安全技术的研究,旨在系统化方案提升计算机的安全性和可靠性。在程序分析、漏洞挖掘、代码保护、安全防御等方面有着较深的技术积累。承担国家重大专项、国家自然科学基金重点、面上以及军工项目20多项,发表论文60余篇,部分发表在IEEE Security and Privacy、USENIX Security、CCS、ATC、TDSC、TSE、TCAD、ICSE、ASE、TPDS、TACO、SIGMETRICS、PACT、CGO、VEE、DATE等学术期刊和会议上,2022年获CCS Best Paper Honorable Mention award,2023年获CCS Distinguish Paper award. 获得授权发明专利23项,软件著作权7项,获军队科技进步二等奖、北京市科学技术二等奖。担任国际学术会议CGO 2013大会主席、CGO的指导委员会委员,APPT 2013程序委员会主席、另外还担任PACT 21、PPoPP17、18、27、CGO15~18、CGO 22、PLDI12等会议的程序委员会委员。
2. 论坛组委会:王喆 副研究员(中国科学院计算技术研究所)
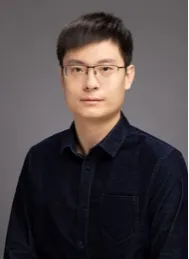
简介:王喆,中科院计算所处理器芯片全国重点实验室副研究员,博士生导师。目前,主持和参与多项国家自然科学基金、国家科技重大项目、中科院稳定支持基础研究领域青年团队计划、中科院先导B计划、国家重点研发计划、北京市科委重大专项、国防装备研发计划等。他长期从事系统安全和计算机系统结构的研究,在包括IEEE S&P、CCS、USENIX Security、OSDI、ISCA、ASPLOS等顶级会议和期刊发表论文20余篇,并持续在安全顶会担任审稿人。曾带领团队研发了代码保护系统,部署到多个重要单位和部门,在实际任务中发挥了重要作用;带领团队研发了安全增强Linux内核,进入国产开源操作系统社区主线;参与多款二进制翻译器的研发,为国产处理器的市场化发挥重要作用。曾获安全顶会杰出论文奖和最佳论文提名奖、中国科学院大学领雁金奖、中科院计算所"卓越之星"、ACM SIGSAC中国新星奖等荣誉称号。