ARTICLE · 1245066
CCF软件大会2026|软硬件协同安全论坛
软硬件协同安全论坛
一、论坛介绍
随着现代处理器推测执行、复杂缓存层次、异构加速器、可信执行环境以及软硬件接口持续演化,安全边界正由单一软件层或硬件层扩展到“处理器—系统软件—编译器—运行时”的跨层交互。传统分层防护难以全面覆盖微体系结构信息泄漏、权限边界绕过、硬件侧信道、xPU/AI基础设施安全等新型风险。本论坛聚焦处理器与芯片安全、硬件漏洞挖掘与验证、操作系统与虚拟化安全、xPU与AI基础设施安全以及软硬件协同防护等方向,邀请高校和科研院所专家交流最新研究进展与工程实践,探讨面向自主计算平台的安全分析、验证、检测与防护新范式,推动软件安全与硬件安全从“分层防护”向“跨层协同”演进。
二、论坛组织委员会
吕勇强 (天津大学,教授)
何家骥 (天津大学,教授)
胡 强 (天津大学,副教授)
张 瑶 (天津大学,副教授)
三、论坛安排
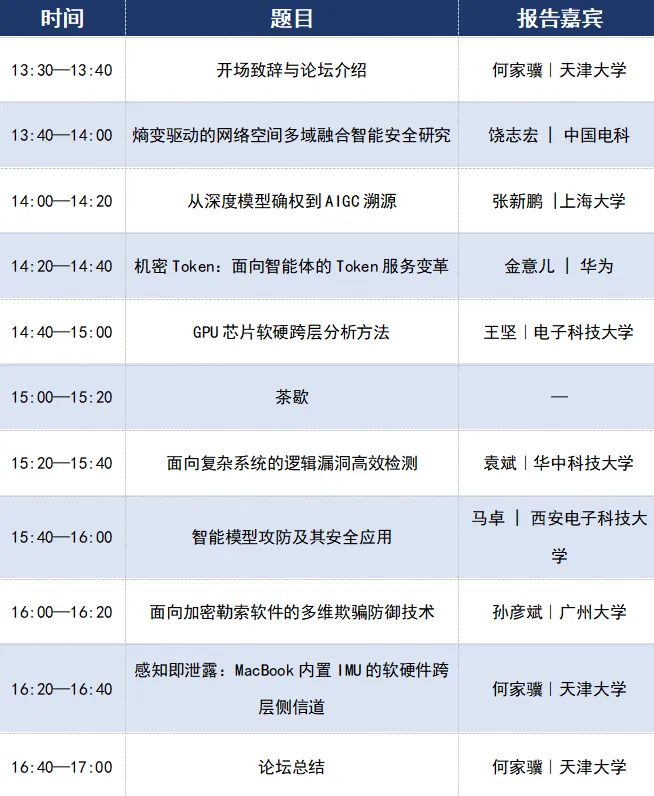
日程安排:
时间:2026年11月6日,13:30~17:00
地点:天津市社会山国际会议中心酒店,二层1号会议室
论坛议程:
四、论坛报告嘉宾简介
1. 报告人:饶志宏(中国电科)
题目:熵变驱动的网络空间多域融合智能安全研究
摘要:面向网络空间由单域防护向物理、电磁、网络、认知多域融合演进的新形势,聚焦攻防不确定性度量与智能安全体系构建,提出熵变驱动的网络空间多域融合智能安全。以博弈熵控理论为引领,以时变目标本体构建、异构冗余能力生成、OOPDAL智能闭合为核心方法,以多域融合态势感知、群智协同漏洞挖掘、安全载荷实时生成、异构多径安全投送、多约束智能筹划、智能协同控制和在线量化学习评估等七大关键技术为支撑,构建可量化、可评估、可演进的网络空间智能安全体系。
简介:工学博士,中国电科总师召集人/一级首席科学家,国防科技工业网络安全创新中心主任,获全国创新争先奖、国家“万人计划”科技创新领军人才、首届国家网络安全先进个人等荣誉,主要从事网络空间安全总体和关键技术研究,先后担任国家重点研发计划“网络空间安全”专项项目负责人、科技创新特区电力系统安全技术专题首席科学家、863和973计划专家。获省部级一等奖6项、二等奖6项,授权专利100余项,出版《网络空间多域融合智能安全体系理论与方法》《网络空间安全监测预警》等专著4部,发表论文30余篇。
2. 报告人:张新鹏(上海大学)
题目:从深度模型确权到AIGC溯源
摘要:随着AI技术的不断进步,大模型在不同领域展现出巨大的潜力,但同时也面临各种风险问题。一方面,大模型开发成本高昂,模型非法窃取与传播将严重损害模型持有者的正当权益。另一方面,利用AIGC技术生成逼真的虚假照片、视频和声音等信息可能被别有用心者用于操纵公众舆论、捏造虚假宣传、抹黑商业对手、诋毁个人名誉甚至实施精准欺诈。模型水印技术作为一种主动防御手段,近年来被广泛应用于深度模型的版权保护和生成内容溯源。本报告将介绍深度学习模型水印的发展历程,探讨判别式模型水印和生成式模型水印的核心问题和面临的挑战,展望AIGC水印的未来发展。
简介:国家杰出青年科学基金获得者,二级教授,上海大学计算机工程与科学学院院长。曾赴美国纽约州立大学宾汉顿分校、英国肯特大学访学,受德国洪堡基金会资助作为资深研究员赴德国康斯坦茨大学访学。主持国家自然科学基金重点项目、国家自然科学基金原创探索项目、国家重点研发计划、国家863计划等科研项目40余项。发表论文400余篇,被引20000余次,连续十二年入选“爱思唯尔”中国高被引学者榜单,并入选“科睿唯安”全球高被引科学家。申请发明专利30余项,授权近20项。以第一完成人获上海市自然科学奖一等奖,参与获得国家级教学成果二等奖两次。担任 IEEE Trans. on Information Forensics and Security (IEEE T-IFS)等国际学术期刊的 Associate Editor、ACM IH&MMSec与IEEE WIFS等国际学术会议的程序委员会主席和大会主席。
3. 报告人:金意儿(华为)
题目:机密Token:面向智能体的Token服务变革
摘要:随着大型语言模型基础能力的爆发式增长,人工智能的交互范式已经从单纯的对话式问答接口,演进为能够自主感知环境、调用外部工具、执行长周期复杂工作流的自主智能体。以OpenClaw为代表的Agent应用框架,通过集成模型上下文协议(Model Context Protocol, MCP)和丰富多样的插件技能(Skills),使得大模型能够直接与物理和数字基础设施进行交互。然而,这种深度耦合的交互模式和高度自治的执行权限,在极大提升生产力的同时,也导致系统攻击面急剧扩张,引发了前所未有的用户隐私泄露和系统级安全危机。为彻底阻断Agent应用场景下的上下文隐私泄露路径,必须从底层重构大模型推理的信任边界与数据流转机制。本报告基于此背景,提出并系统阐述一种全新的Token服务模式——机密Token。该技术理念不仅是对现有机密计算与密码学的工程创新,更是面向智能体的Token服务变革,帮助企业和个人更好地利用第三方算力资源而无需担心隐私泄露和合规问题。
简介:华为可信计算首席科学家,佛罗里达大学名誉教授,IEEE硬件安全与可信专委会联席主席。他的研究领域主要涉及软硬件协同安全和新兴集成电路安全,包括硬件支持的系统安全,集成电路产业链安全,以及可信自动化等。他撰写了《集成电路安全》一书,同时在国际知名期刊和杂志上发表了超过200篇论文,是亚洲硬件安全年会的联合创办人。他目前是IEEE设计自动化委员会的杰出讲师。他的论文获得了多项最佳论文奖,他本人也获得包括美国能源部和美国海军在内的多项杰出青年教授奖。
4. 报告人:王坚(电子科大)
题目:GPU芯片软硬跨层分析方法
摘要:随着GPU在人工智能与高性能计算等领域的广泛应用,其复杂的并行执行机制、存储层次及软硬件接口带来了新的安全风险。本报告围绕GPU芯片相关安全问题,介绍从软件运行行为到硬件底层机制的跨层安全分析思路,重点探讨GPU存储隔离、侧信道及硬件安全漏洞等典型问题,汇报软硬跨层穿透、硬件漏洞挖掘与安全验证相关技术,为GPU芯片安全分析与防护提供参考。
简介:电子科技大学信息与通信工程学院副院长,教授、博士生导师,赛博空间硬件设计与安全团队负责人,四川省硬件安全与可信技术中心主任。电子科技大学博士、瑞典皇家理工学院博士后。入选国家级青年人才计划、四川省首届“顶青”专项计划和“天府科技菁英”,担任装备发展部军用电子元器件组专家组成员、军科委173重点项目首席科学家。长期从事芯片设计与安全技术研究,主持国家级科技项目10余项,发表高水平论文100余篇,授权国家专利40余项,获军队科技进步二等奖、四川省科技进步三等奖等奖励。
5. 报告人:袁斌(华中科技大学)
题目:面向复杂系统的逻辑漏洞高效检测
摘要:近年来,无人机、工业控制、云计算、智慧互联等关键领域的信息系统与软件中,逻辑漏洞频发,对关键信息基础设施安全构成严重威胁。与源于软件代码自身缺陷的固有安全漏洞不同,逻辑漏洞是一类与系统功能设计、业务流程实现等密切关联的缺陷,具有隐蔽性强、缺乏显著漏洞特征的特点。漏洞扫描、渗透测试等传统检测手段,因难以感知复杂语义、难以判别逻辑缺陷,对逻辑漏洞的检出能力明显不足。本报告拟从系统安全状态的准确刻画、语义引导的动态测试、AI辅助的漏洞高效识别等角度出发,探讨跨场景逻辑漏洞检测的通用方法,以期实现复杂系统中逻辑漏洞的自动化检测。
简介:袁斌,博士,华中科技大学网络空间安全学院副院长,长期从事漏洞检测、安全测试等方向的研究,发现无人机飞控系统、工业控制协议、物联网云平台、智能网联终端等系统与软件中影响上亿用户安全的多种安全威胁,获得CNVD/CVE漏洞编号70余项;获得中国电子学会科技进步二等奖、中国能源研究会能源创新奖技术创新二等奖、中国通信学会科学技术二等奖等科技奖励;在S&P、USENIX Security、CCS、TDSC、《中国科学:信息科学》等国内外顶级会议/期刊发表论文40余篇。
6. 报告人:马卓(西安电子科技大学)
题目:智能模型攻防及其安全应用
摘要:本报告聚焦人工智能模型全生命周期安全,系统剖析其在训练、推理、部署及维护阶段面临的数据投毒、模型逆向及后门植入等核心风险与成因。基于攻防对抗视角,重点分享团队在隐蔽性后门的快速检测与精准定位技术、面向黑盒场景的模型类型感知方法、抵御模型窃取与滥用的防护机制,以及模型受扰后的自适应恢复方法等创新成果,最后报告将进一步探讨智能模型攻防技术从数字域向物理世界跨越的难点,为构建更扎实、可信的智能系统提供一些思路。
简介:西安电子科技大学教授,博导,国家级青年人才。主要从事人工智能安全与数据隐私保护等方面的研究,近年来以第一作者或通信作者身份,在IEEE S&P, NDSS,USENIX SECURITY,CCS等国内外知名期刊和会议发表论文50余篇。主持多项国家级重点类项目。部分研究成果获省部级一等奖3项。
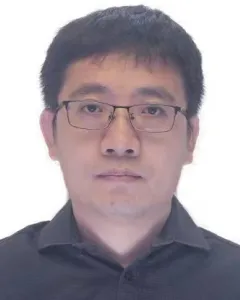
7. 报告人:孙彦斌(广州大学)
题目:面向加密勒索软件的多维欺骗防御技术
摘要:勒索攻击是当前网络安全领域最具挑战性的威胁之一,给全球带来了严重的经济损失。特别是随着RaaS模式及AI技术的发展,攻击者可借助商业化的勒索工具包或智能体更加高效地发动攻击,进一步加快了勒索软件的传播速度,提升了其复杂性和破坏力,加剧了整个网络空间的安全形势。本报告从勒索软件行为分析出发,研究面向勒索攻击防护的多种欺骗诱导技术,构建多类型系统“绊线”,实现对勒索攻击的快速、精准识别。同时,结合底线保护机制与协同防御策略,实现对勒索攻击的先期感知与有效阻断。
简介:广州大学教授,网安学院副院长,国家青年人才、国家创新人才。广东省工业控制系统攻防对抗重点实验室常务副主任。深耕网络攻防、工控安全方向,在国内外重要学术期刊、会议上发表论文100余篇。主持国家科技重大专项课题、国家重点研发计划课题、国家自然科学基金联合基金重点支持项目等20余项。相关成果获江西省科技进步一等奖、广东省哲学社会科学优秀成果奖二等奖、中国电子学会科技进步一等奖等3项,多次参加国家重保任务并获致函感谢。
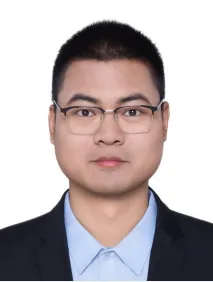
8. 报告人:何家骥(天津大学)
题目:感知即泄露:MacBook内置IMU的软硬件跨层侧信道
摘要:软硬件深度一体化终端内置大量系统私有传感器与驱动接口,脱离常规 API 和权限管控,造成硬件感知与软件访问控制脱节,催生跨层攻击面。本研究以 Apple Silicon 版 MacBook 为对象,发现机身 IMU 可被普通应用通过未公开驱动直接读取,无需高权限和用户授权;击键会在振动信号中留下稳定物理特征。团队据此构建侧信道攻击框架:利用系统元数据确定击键时间,从振动信息还原密码、文本,还可区分用户与设备放置环境,模型对未知用户、设备依然奏效;相关漏洞已提交苹果并得到确认。最后,报告将探讨私有硬件接口访问控制与传感器安全治理,为物理感知、驱动与应用权限一体化的跨层防护提供参考。
简介:天津大学教授、博导,院长助理,国家重点研发计划青年科学家项目首席,天津市宝坻区A类人才,江苏省盐城市“黄海明珠”人才,清华大学博士后,IEEE会员,CCF会员,中国计算机学会网络与系统安全专委会执行委员(首批),中国密码学会密码芯片专委会委员,天津市企业科技特派员、“科技副总”。主要研究领域为数字集成电路(全流程)设计、处理器漏洞挖掘、硬件形式化验证、密码芯片设计与安全分析。
五、论坛组织委员会简介
1. 论坛组委会:吕勇强 教授 天津大学
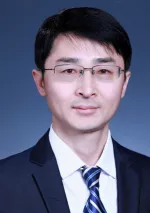
简介:吕勇强,天津大学讲席教授、网络安全学院执行院长,教育部长江学者、CCF高级会员。长期从事处理器芯片安全研究,作为主要贡献人之一发现并披露了 Intel、ARM 可信执行环境中密码实现模块的安全漏洞“骑士”(CVE-2019-11157)及 Nvidia GPU 漏洞“闪电”等。担任 IEEE TCAD、ACM IMWUT 期刊副主编;担任 CCF 网络与系统安全专委会执委、集成电路设计专委会执委、体系结构专委会执委等。
2. 论坛组委会:何家骥 教授 天津大学
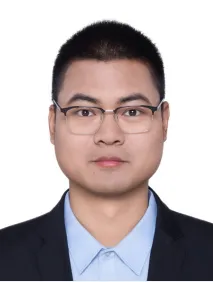
简介:天津大学教授、博导,院长助理,国家重点研发计划青年科学家项目首席,天津市宝坻区A类人才,江苏省盐城市“黄海明珠”人才,清华大学博士后,IEEE会员,CCF会员,中国计算机学会网络与系统安全专委会执行委员(首批),中国密码学会密码芯片专委会委员,天津市企业科技特派员、“科技副总”。主要研究领域为数字集成电路(全流程)设计、处理器漏洞挖掘、硬件形式化验证、密码芯片设计与安全分析。
3. 论坛组委会:胡强 天津大学
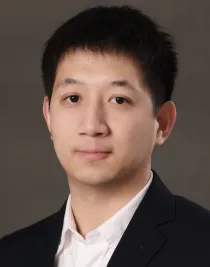
简介:胡强,天津大学英才副教授/特聘研究员,博士生导师,主要研究方向为可信人工智能、软件安全以及智能软件工程。在ICSE、S&P等会议和TOSEM、TSE等期刊发表论文60余篇,获得ICSE 2025杰出论文奖,ML4CS最佳论文奖。主持国家重点研发计划课题、国家自然科学基金青年科学基金项目(C类)等项目。长期担任ICSE、ASE、ISSTA等CCF A类会议程序委员会委员。
4. 论坛组委会:张瑶|天津大学
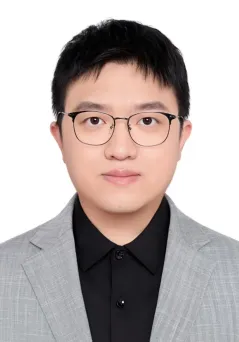
简介:张瑶,天津大学副教授,于天津大学获得工学硕士和博士学位。主要研究方向包括程序分析、程序测试、大模型安全及智能软件工程等。在ASE、NDSS、FSE、TSE、TMC、TPDS、AAAI等国际高水平会议和期刊发表论文30余篇。作为第一作者发表的论文获ASE 2023杰出论文奖,并获ACM天津分会优秀博士论文奖。担任TSE、TDSC、TIFS、TMC等国际期刊审稿人,以及AAAI、NeurIPS、IJCAI等国际学术会议程序委员会委员。主持国家自然科学基金青年科学基金项目,参与多项国家自然科学基金面上项目及国家重点研发计划项目。