ARTICLE · 1261158
uCreator安卓间谍软件可窃取Telegram 2FA密码,克隆微信账号
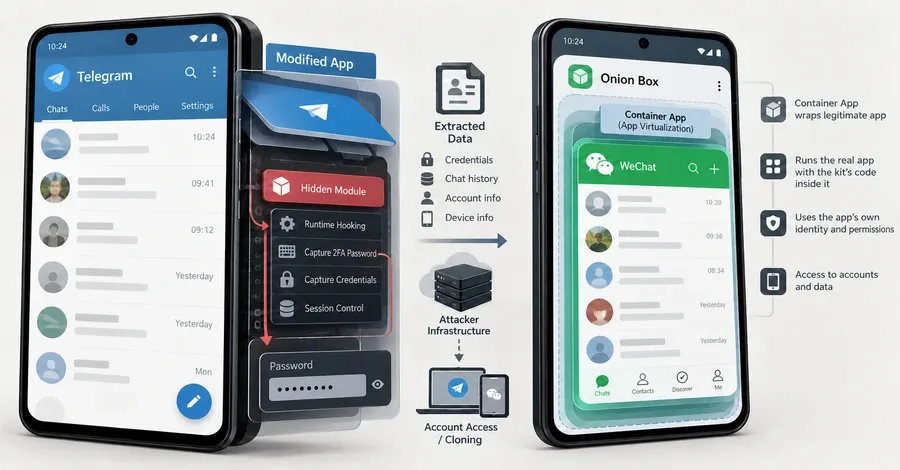
研究人员Ovi发现,一款名为uCreator的可租赁安卓间谍软件工具包会将恶意代码隐藏在可正常运行的Telegram和微信篡改安装包中,进而接管两类账号。用户只有安装了这些在官方应用商店外传播的篡改应用,或是在该工具包开发者自有容器应用内运行微信时,才会遭遇攻击。
该工具包针对Telegram的攻击模块与Baohuo后门特征完全匹配,Doctor Web曾在2025年10月披露过后者。当时Doctor Web在Telegram官方推出的安卓应用Telegram X的篡改版本中发现Baohuo,估计受感染设备超过5.8万台。
The Hacker News对比了两份报告,发现Doctor Web对Baohuo的技术描述中,列出的代码命名空间com.ucreator.tgjar、C2服务器地址、命令名称,均与Ovi的分析结果完全吻合。
Ovi的分析报告发布于2026年10月21日,报告中未提及Doctor Web的相关发现,Doctor Web当时也未指明该后门关联uCreator工具包。目前尚不清楚Doctor Web追踪的攻击活动是工具包开发者发起,还是其客户所为。
Part01
恶意应用经多渠道传播
Ovi发现,这些篡改应用主要通过侧载(用户不通过官方应用商店,直接安装应用文件)和社会工程手段传播,目前无法确认所有受害者的具体感染路径。
第二条传播路径是工具包开发者自有容器应用"洋葱盒子(Onion Box)",该应用可在自身虚拟环境内运行其他应用。
部分篡改版Telegram X使用的包名与Google Play上的正版应用完全一致,仅靠包名无法识别真伪。
Doctor Web发现,Baohuo样本自2024年年中开始通过应用内广告传播,广告会跳转至仿冒应用商店网站,这些网站将Telegram X包装成约会、视频聊天类应用推广。
这些网站的横幅广告仅提供葡萄牙语(面向巴西用户)和印尼语版本,但Doctor Web 2025年统计的受感染设备国家分布数据显示,印度感染占比最高,达22.8%,其次是巴西(20.5%)和印度尼西亚(9.6%)。
Baohuo样本还出现在APKPure、ApkSum、AndroidP等第三方应用商店中。APKPure平台上的一个样本甚至冒用官方开发者名称上架,只是数字签名与正版不符。
Ovi曾接入该工具包的其中一台命令服务器,服务器存储的受害者数据显示感染者分布在中国和美国,但样本量不足以统计准确的感染规模。他强调这份报告仅分析工具包的技术能力,不测算受害者影响范围。
目前攻击的最终目标尚未确认,疑似针对中国和东南亚地区的移动钱包、即时通讯应用用户,覆盖应用包括企业微信、QQ、WhatsApp、LINE、Zalo、KakaoTalk、Viber、GCash、MoMo。工具包代码共支持约20款应用,但目前仅公开了针对Telegram和微信的相关代码。
该工具包的Hook引擎负责拦截目标应用的函数调用,Ovi在搭载安卓17系统的Pixel 10 Pro上测试时发现,引擎无法定位其依赖的一个安卓内部函数,原因是新版本安卓系统修改了该函数的实现逻辑。
但另一款工具Frida仍可在同款设备上正常Hook应用,因此这只会增加工具包开发者的适配工作量,无法证明安卓17可以阻断该攻击。
2026年7月29日发现的最新样本仍搭载旧版Hook引擎,研究人员还发现了适配安卓16的样本,但未公布在该版本系统上的测试结果,也未测试国产厂商的手机设备。
Part02
Hook应用进程窃取2FA密码
在篡改版Telegram应用内,工具包代码会随应用一同启动,以应用自身的身份和权限运行,获得与已登录账号完全相同的访问权限。
每个篡改应用内部还运行着本地命令服务器,针对不同目标应用的恶意代码会在安装完成后下载,这使得单独分析安装包文件的难度大幅提升。
攻击者可向应用的消息存储库发送任意数据库查询指令,获取完整聊天记录。
用户在应用内输入Telegram两步验证(2FA)密码后,应用会在本地生成登录凭证,工具包会Hook这一流程,在应用对密码做哈希运算前,直接窃取明文形式的密码。
拿到密码后,恶意代码可重置账号的已登录会话、修改绑定手机号,甚至直接删除账号。部分代码还会保留攻击者的活跃会话,同时将账号原所有者锁定在外。
恶意代码还可以在篡改应用向用户展示的设备列表中,隐藏攻击者的登录会话。
Doctor Web对Baohuo的技术描述中也提到了相同的会话隐藏功能,该后门还会每三分钟向C2服务器发送一次账号的手机号、用户名和密码。
目前Ovi和Doctor Web均未说明,隐藏的会话是否会出现在用户其他未被篡改的Telegram应用设备列表中,也未给出这类账号被接管后的处置方案。
Ovi指出,现有代码仅能证明工具包具备这些能力,不代表攻击者已经完整执行过所有攻击步骤。
此前也有安卓恶意软件采用在正版应用内嵌入恶意代码的攻击方式:2023年的FjordPhantom通过虚拟化技术攻击银行应用,2025年的GodFather银行木马也使用了同类手法。
uCreator与这些恶意软件的不同之处在于,它以商品化形式售卖,客户可以远程操控工具包,攻击开发者编写了对应模块的任意应用。
Part03
通过虚拟化克隆微信账号
Ovi发现,针对微信的攻击还可采用应用虚拟化方案,在工具包自有容器内运行未篡改的正版微信,通过指令提取账号登录身份信息,随后将应用数据打包压缩并上传,配合内置的登录脚本完成账号克隆。
这一攻击模块针对的是账号控制权本身,而非用户聊天记录。
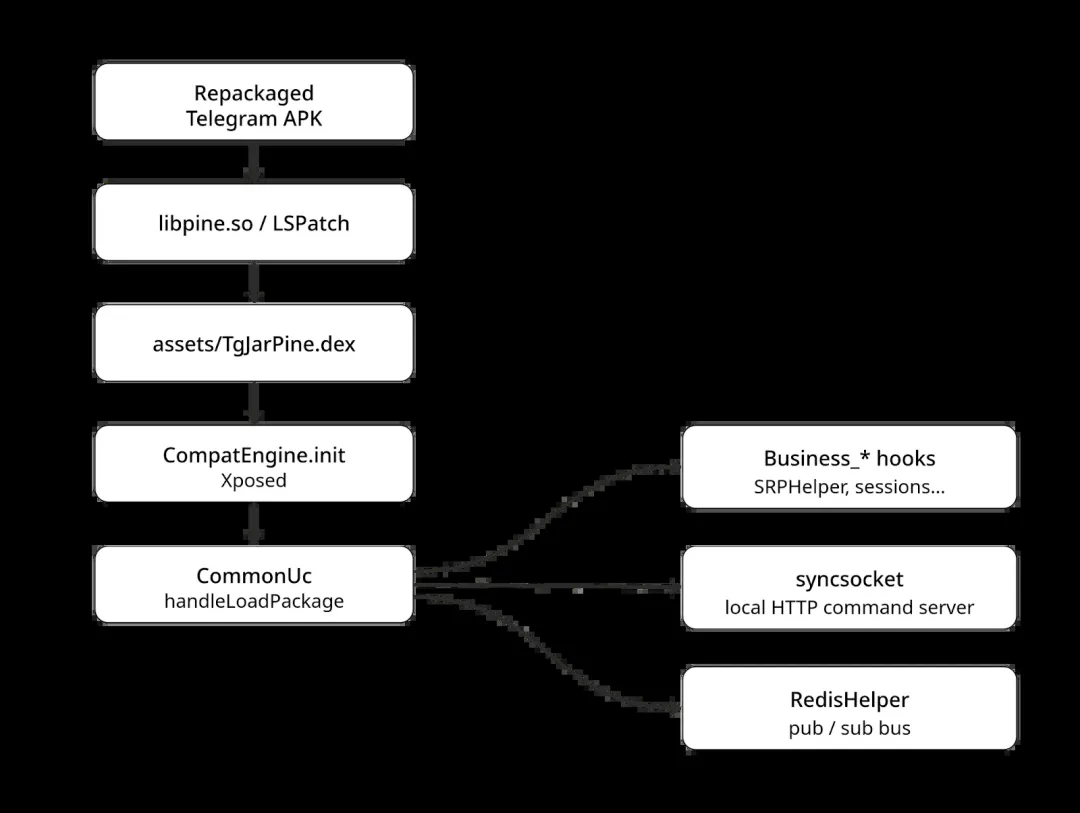
Ovi与另一名研究人员Jurre还在一台自托管GitLab服务器上发现了该工具包的后端代码,这是整个攻击体系中唯一未设置IP白名单限制的组件。
代码显示,工具包提供供代理商和分销商租赁的云控制台,每条指令都携带客户ID,不同客户可控制各自的感染设备集群,针对自行选择的目标发起攻击。
指令会同时下发到运营方控制的"手机农场"设备和受害者手机上,工具包可在这些设备上捕获登录授权、批量添加好友、收集联系人与个人资料数据、备份完整账号数据。
工具包内置的调度器可设置操作时间窗口、随机每日操作上限、单账号操作预算,让攻击行为看起来更像真人操作,绕过平台的风险检测。Ovi翻译代码注释时提到,开发者将这一机制称为"养号"。
代码提交历史显示,约有36名开发者参与项目,全部按照中国时区作息,截至2026年10月仍有人在提交代码更新。
此次泄露的后端代码覆盖个人微信和企业微信账号,未发现针对Telegram的相关模块,且暴露的服务器只是多个GitLab服务器中的一台。
Part04
运营线索指向多家企业
通过分析相关基础设施和程序签名,Ovi发现该工具包的运营活动可能与三家企业存在关联。其中一家涉及工具包的品牌官网及服务器证书,另一家与命令控制服务器的备案信息有关,第三家的数字签名则出现在工具包的Windows控制程序中。
现有线索表明,这三家企业可能存在共同所有者,但这一关联尚未得到进一步证实。
开发者在内部将该产品命名为YingGai,相关产品线的公开记录最早可追溯至2021年9月,而此次分析涉及的样本覆盖2024年至2026年7月。
从工具包针对移动钱包和一次性验证码的功能设计来看,其主要用途可能是开展以经济利益为目的的网络犯罪活动。此外,Doctor Web还将Baohuo描述为一款用于增加Telegram频道订阅量的工具。
Part05
失陷特征明确可排查
Ovi指出,该工具包会在手机上留下两类可靠排查痕迹:一类是部分篡改版Telegram安装包assets目录下的TgJarPine.dex代码文件;另一类是现成补丁工具LSPatch在cache/lspatch/origin/*.apk路径下留下的原始应用副本。
第二类痕迹是LSPatch工具本身运行时生成的,因此其他使用该工具修补的合法应用也可能出现相同痕迹,不能单独作为感染判定依据。
2026年10月23日,The Hacker News核查DNS记录时发现,该工具包的多个服务器和下载域名已无法解析,仅版本上传服务器域名仍指向121.37.194[.]194。
该工具包的完整失陷指标如下:
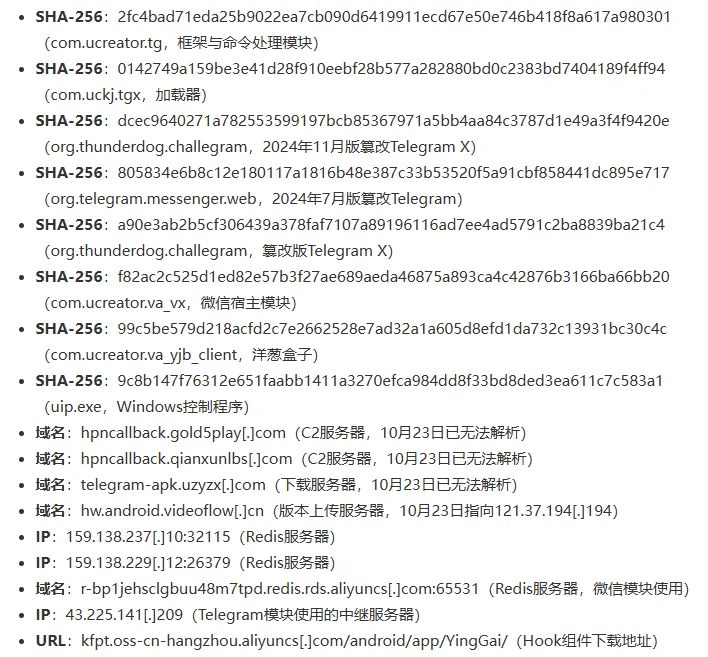
Doctor Web也已单独发布Baohuo对应的失陷指标。
参考来源:
uCreator Android Spyware Can Steal Telegram 2FA Passwords and Clone WeChat Accounts
https://thehackernews.com/2026/10/ucreator-android-spyware-can-steal.html
推荐阅读
电报讨论