ARTICLE · 1311392
IDOR检测插件-AuthKit
75
书站的未授权漏洞,忆校园青春阅edu证书站的未授权漏洞,忆校园青春
点击蓝字 关注我 共筑信息安全

免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任!
1
背景
本次实战的案例,源于某高校的人脸采集系统,听着都感觉危害很大,因为全是敏感信息,如身份证、人脸等,拿到就是高危漏洞。从无账号到登录系统,靠的就是fuzz,详细的过程见实战过程。
2
实战过程
通过一系列的信息收集,高校的人脸采集系统引起了作者注意,为什么?因为有敏感信息。
连Hunter、Fofa都没索引到这个系统,作者靠灯塔拿到了,灯塔确实好使,关键还免费,需要的师傅可以文末获取下载链接!
系统的首页如下图,可以看到,只用一个登录按钮。

看下findsomething,也没有找到“注册”功能相关的关键字,同时也跑了下接口,并无接口未授权问题。

本次案例的关键操作来了,首先抓包观察下登录系统的数据包情况,随意输入账号密码,点击登录。

可以看到登录的数据包中有个login关键字,秉着试试的心态!
作者将login改为register,惊喜时刻,注册账号成功。

使用注册成功的账号登录系统。

可以看到获取到了身份凭证。

登录到了个人信息首页。

任意用户注册账号漏洞拿下,这个fuzz操作确实有点妙。都登录系统,肯定得把全量的功能测一遍,一般可以测试sql注入、越权、文件上传等漏洞。
co
点击蓝字 关注我 共筑信息安全
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息、工具等造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任!
1
工具概述
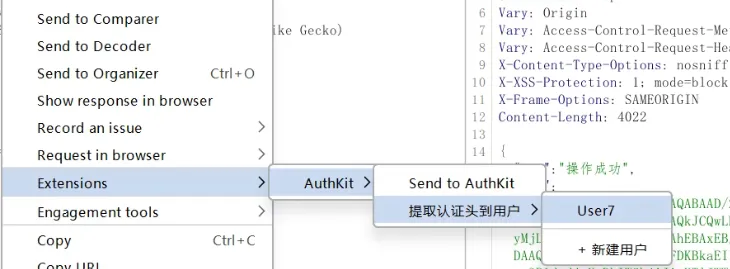
AuthKit 是一款 Burp Suite 越权漏洞检测插件,定位为首个多维度、UI/UX 友好的鉴权安全辅助检查工具。它面向渗透测试人员和安全工程师,核心目标是把一条普通的业务请求快速扩展为多身份对比样本,从而辅助发现未授权访问、水平越权、垂直越权以及对象级授权缺失等鉴权类风险,减少重复手工发包和肉眼比对的工作量。
主要功能
核心机制
工具的核心机制是多身份重放与多维度响应对比。当一条请求进入 AuthKit 后,插件会自动生成原始请求、Unauthorized移除认证头后的请求以及若干自定义用户身份如 UserA、UserB、Admin 等的变体并分别重放,输出并排的响应结果。
在响应差异的呈现上,AuthKit 引入了风险评分 Rank,通过对响应做归一化处理来削弱动态噪声的干扰,再结合长度、状态码、响应哈希和业务属性数量等指标,帮助测试者从大量接口中筛选出可疑目标。插件还提供了表格差异染色和 Response Diff 对比视图,使不同身份之间的响应差异一目了然。
附加特性
内置了 403 Bypass 扫描、IDOR 扫描、JWT 相关扫描以及 AI 越权扫描等专项模块,并附带一个独立的 JWT 工具,支持解码、编码、签名校验与弱密钥测试,且集成在 Burp 的请求和响应编辑器中使用。
AI 辅助分析是 2.0 版本的重点增强方向:工具可以按需读取数据包、发起对话式分析,并在用户批准后完成发包验证,检测会话也可以保存下来以便回溯。AI 功能属于可选模块,需要在配置中接入模型服务后才能启用,不依赖 AI 的用户完全可以仅使用本地对比功能完成检测。
适用场景
AuthKit 覆盖了鉴权测试中最常见的几类判断需求。用 Unauthorized 身份快速排查未授权访问;用 UserA 与 UserB 对比判断水平越权;用普通用户与管理员身份对比识别垂直越权;通过替换资源 ID、租户 ID、用户 ID 等参数来验证对象级访问控制是否缺失。
相较于 Burp 生态中较早的同类插件 Autorize,AuthKit 在操作简化和界面呈现上有明显改进,同时加入了评分归一化、AI 辅助和专项扫描等更贴近现代测试流程的能力。
下载方式见文末!!!
期待你的关注
往期好文推荐
下载方式:关注公众号,回复“261105”获取下载链接。