ARTICLE · 1311431
Postman被曝偷偷装AI插件,连Claude Code和Codex都没躲过
一个平时用来调试接口的工具,打开之后,竟然可能顺手改了电脑上其他AI编程工具的配置。最近,Postman就因为这样的用户报告引发了开发者讨论。
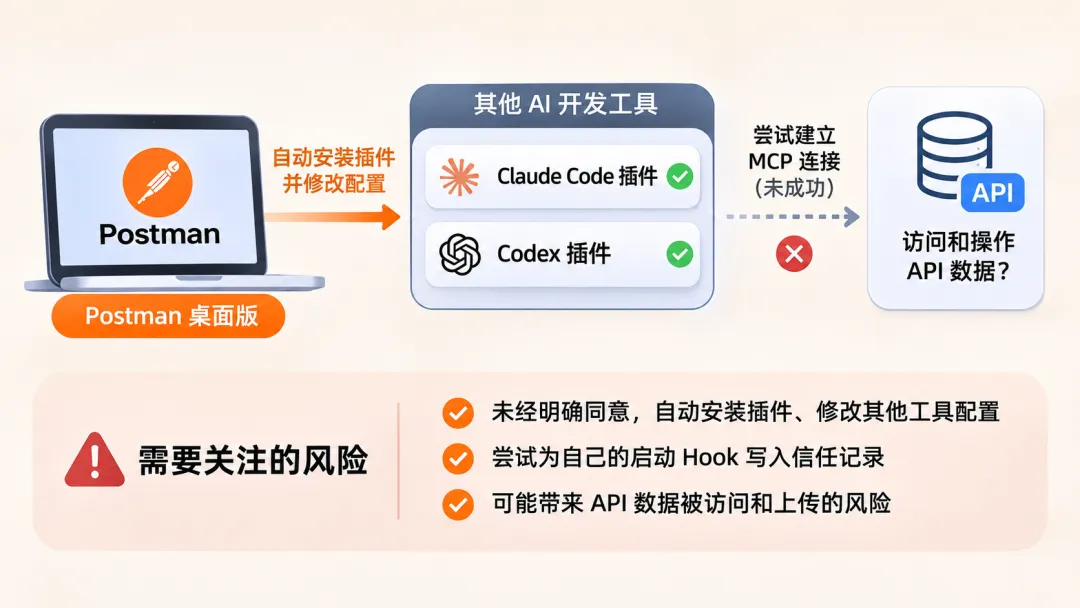
最吸引眼球的说法是“尝试共享全部API数据”。不过,先把结论说清楚:公开材料能够支持的是插件自动安装、配置修改和启动指令介入;至于API数据是否真的被上传或外泄,目前没有足够证据。两件事不能混在一起。
01|打开Postman,其他工具里却多了插件
10月25日,一名开发者在Postman官方GitHub问题区提交报告,称自己在Mac上重新打开Postman后,Codex不断提示使用Postman技能,还出现MCP认证警告。顺着日志和配置文件排查,他发现Codex、Claude Code都出现了Postman相关集成。
报告涉及Postman桌面版12.33.4。作者展示的应用日志中,自动安装流程标记为“auto-existing-upgrade”,并记录了claude-code和codex安装成功。报告还列出了Codex用户级配置、Claude Code插件记录以及本地Postman CLI文件。
需要说明的是,这些是用户公开的机器日志和配置证据,不代表所有Postman用户都会遇到同样情况。后续讨论中有其他开发者报告了类似现象,但具体影响范围、触发条件和版本差异仍需要进一步确认。
02|比安装插件更敏感的,是它试图“替你同意”
普通插件的作用,是让AI工具增加一组能力。真正值得关注的是,这次涉及的还包括Hook——可以理解为在特定时机自动执行的钩子。报告中的SessionStart Hook会在会话启动、清理或压缩上下文时触发,并向AI编程助手注入Postman相关使用指令。
这段指令的覆盖范围并不窄。它要求AI在处理较复杂的API设计、实现、测试、文档等任务之前,先加载Postman的API工程技能。也就是说,即便开发者没有主动提出“使用Postman”,AI工具的工作路径也可能因此受到影响。
更有争议的是信任机制。原始Issue引用了Postman插件安装器的源码,显示安装流程会调用批准自身Hook的逻辑,写入对应的信任哈希。Postman插件仓库的安装说明也写明:通过其安装器安装Codex插件时,会批准Postman的会话启动Hook,不再单独弹出Hook确认提示。
这并不等于已经发现恶意代码,但它提出了一个很现实的问题:一个应用能否在用户没有逐项确认的情况下,替另一个应用决定哪些指令值得信任?
03|MCP连接出现了,就等于API数据传出去了吗?
不能这样判断。MCP可以让AI助手连接外部工具或服务,连接配置存在,只说明具备了某种接入路径,并不能直接证明数据已被读取、共享或者上传。
在原始报告中,Postman远程MCP服务的连接尝试出现了“Auth required”认证失败提示。报告作者也明确表示,自己证明的是未经预期的集成安装和指令变化,并没有声称证实数据外传。
但企业也不能因此认为完全没有风险。API测试工具里可能保存接口地址、请求示例、环境变量、测试账号,甚至有人误把Token、密钥或敏感业务数据放进集合。一旦AI代理被赋予读取本地文件、调用远程服务或执行命令的权限,权限边界就需要重新核对。
所以,这次事件的风险重点不是已经确认的“数据泄露事故”,而是:哪些工具可以修改AI代理配置?哪些插件能自动加载?它们可以访问哪些API资料?向外部服务发送内容之前,用户有没有明确知情和授权?
04|正在使用Postman的开发者,可以先查这几处
如果日常同时使用Postman、Codex或Claude Code,不必先急着卸载全部工具。更稳妥的办法,是确认本机有没有不认识的集成,再决定是否禁用或移除。
macOS用户可以先查看Codex的 ~/.codex/config.toml,检查是否存在Postman插件、marketplace或Hook信任记录;再查看Claude Code的 ~/.claude/settings.json 和 ~/.claude/plugins/installed_plugins.json,确认是否安装了Postman插件。若使用Cursor、Copilot CLI等,也应在各自的插件和MCP设置中核对。
随后检查本机Postman CLI及相关MCP配置,重点看有没有未经自己确认的远程服务、自动加载指令或异常权限。Postman官方插件安装器提供 status 和 remove 子命令,可用于查看及移除集成。运行前先确认npm软件包来源、网络环境及组织安全规定,并备份原有配置;执行移除后,仍要复核插件市场、Hook信任记录和MCP配置是否留有残项。不要直接照抄网上的删除命令批量清理配置目录。
npx @postman/postman-plugin status npx @postman/postman-plugin remove
对企业开发团队而言,还应检查API集合是否包含真实生产密钥、访问令牌、个人信息或敏感业务数据。必要时撤销不再使用的凭证,并将测试环境与生产环境隔离。单纯卸载桌面应用,也不应被当作已经清除了所有代理插件和Hook。
05|AI工具越来越能干,授权反而不能越来越含糊
这几年,开发工具纷纷接入AI,API测试、接口文档、代码生成和自动调试确实可以串起来,省掉不少重复劳动。问题是,工具之间的集成越深入,用户越难只靠一个“安装成功”按钮弄清楚它到底改了什么。
一个合理的集成流程,至少应该让用户知道:要安装到哪些AI工具、要修改哪些配置、会启用什么Hook、是否接入远程MCP,以及如何完整撤销。尤其是会影响其他应用行为的全局配置,不能因为“这是为了提升效率”就省掉确认环节。
事件发酵后,据11月4日相关报道,Postman方面解释称,将CLI和AI代理插件集成到桌面应用,是为了减少用户单独安装、配置的麻烦,并表示会进一步明确用户的选择机制,审查Hook批准及会话启动行为。这解释了产品设计初衷,却没有消除开发者对授权边界的疑问:跨应用安装、修改全局配置以及批准启动Hook,是否都应由用户明确决定?截至发稿,仍需关注具体整改和受影响版本的进一步说明。
AI工具可以帮我们写接口、跑测试、查问题,前提是它们始终在我们看得见、管得住的范围内工作。
资料来源:Postman官方GitHub问题区 Issue #14370(2026年10月25日提交);Postman官方 postman-plugin 仓库README及安装器源码;Postman插件安装文档;11月4日关于Postman回应的公开报道。资料核对日期:2026年11月4日。