ARTICLE · 1322536
安全灾难:黑客开始利用iOS和安卓旧漏洞发起攻击 用户访问挂马网站就会被感染
此前 NS 社区上有黑客冒充某云服务器商要免费赠送服务器,用户访问黑客发布的网站并填写邮箱即可报名,但该网站暗藏 DarkSword 系列漏洞利用工具,用户使用 iPhone 访问该网站就可能被植入后门程序。
相关漏洞早已被苹果修复,但很多用户停留在 iOS 旧版本导致漏洞可以被利用。而以前针对 iOS 设备的攻击通常都是小范围、具有针对性的,DarkSword 系列漏洞利用工具让这类攻击变成广泛撒网。
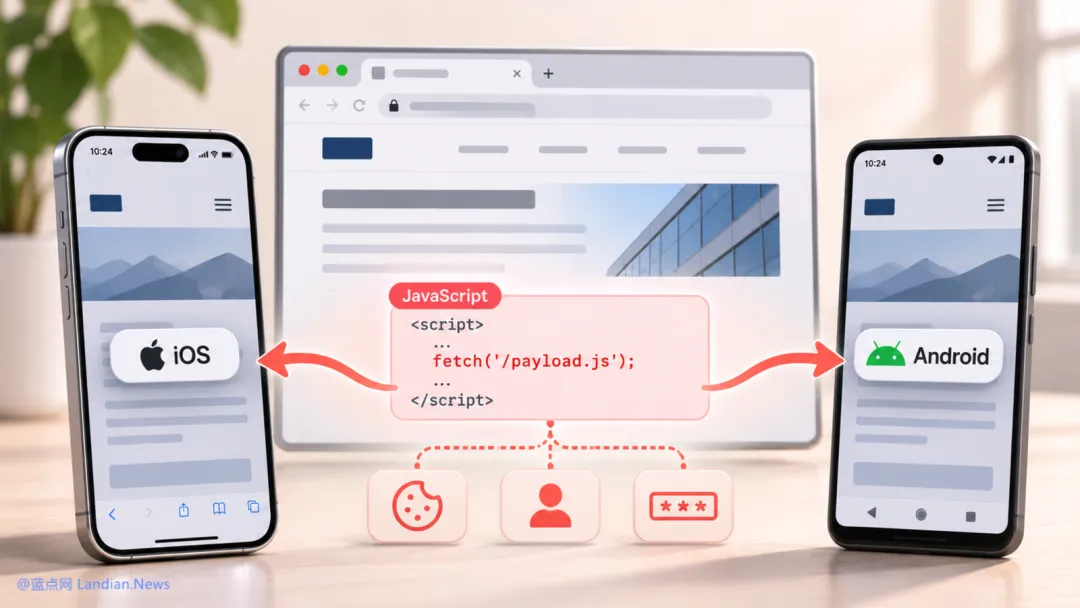
网络安全公司 SEKOIA 日前发布的报告显示,从 10 月中旬开始代号为 APT29 的黑客组织通过攻击大量知名网站进行挂马,这些网站上暗藏的脚本会向安卓和 iOS 设备投递漏洞利用代码。
用户只要访问被挂马的网站就会激活恶意脚本,恶意脚本会在不需要用户交互的情况下向设备植入后门程序,用户全程没有任何感知。接下来后门程序会连接 C2 服务器接收攻击者配置的指令,例如收集设备上的敏感信息。
研究发现 APT29 的此次攻击没有特定的目标,黑客通过被入侵的网站、钓鱼网站和被篡改的网站统计脚本,向很多用户批量投毒。被挂马的网站包括乌克兰某天然气企业、美国化工行业协会网站、保加利亚军事领域相关的网站。攻击者还建立模仿美国独立 250 周年的钓鱼网站。
其中被篡改的网站统计分析脚本来自乌克兰网站分析服务 Plerdy,攻击者在 8 月 27 日到 9 月 3 日期间篡改该服务的统计脚本,这导致数千个使用 Plerdy 统计工具的网站被挂马。
恶意页面加载后,脚本会收集浏览器和设备信息,随后根据系统版本选择攻击链。用户访问页面后,后续漏洞利用可以自动进行。而受影响的 iOS 版本和此前 NS 钓鱼活动中相同,安全公司也确认攻击者使用的是 DarkSword 漏洞利用工具。
iOS 16.7 版:攻击代码主要针对浏览器 Cookie
iOS 18.5 版:攻击者使用 DarkSword 漏洞利用工具
Chrome for Android:涉及 139 到 145 版但排除 143 版
恶意脚本在成功向设备植入后门程序后,会收集多种敏感数据,包括但不限于:浏览器 Cookie、登录数据、浏览记录、WiFi 凭证、WhatsApp 和 Telegram 数据库、iOS 钥匙串凭据、设备位置和照片等数据。
对于 iPhone 用户,即便用户使用的 iPhone 无法升级到 iOS 27.x 版,苹果也在继续向旧版本分支提供维护更新,像是 iOS 16.x 和 iOS 18.x 都有漏洞修复版本,因此用户需要升级到最新修复版本,不要长期使用旧版本。
对于 Chrome for Android 那情况就比较简单了,正常来说使用 Google Play 后可以实现浏览器自动更新,若使用其他应用商店也应该及时升级 Chrome,旧版 Chrome 随着时间推移被发掘的漏洞越来越多,相关漏洞被利用也是迟早的事儿。
活动推荐:点击图片查看
 蓝点网账号更换说明:
免责声明:以上内容来源于互联网,如有问题请联系本公众号删除,联系方式见公众号主页菜单。
创作声明:本文配图由 AI 生成,仅做示意使用。