ARTICLE · 1344443
关掉GPS也没用!安卓底层源码曝光“0x40幽灵短信”:手机黑屏也在出卖你
凌晨两点
你的手机静静躺在床头柜上
屏幕全黑,机身安静,桌面一片空白
早上醒来,你解锁屏幕,收件箱里空空如也。
你以为昨晚无事发生
但就在凌晨两点零三分,你的手机不仅被人精准呼叫了一次,还老老实实地向空气中发射了一串无线电波,把你当时所在的街区位置,双手奉上。
没人动用好莱坞大片里的零日漏洞,也无需耗费几百万美元购买商业监控软件。
它是一条写进全球移动通信标准里的合法指令,Short Message Type 0(0类短消息)。
在安全圈和欧洲公开档案里,它有一个更让人不寒而栗的名字:Silent SMS(静默短信,或称“幽灵短信”)。
近日,安全研究者 Zoe(@zoecyber001)在社交平台上扒开了这层存在了三十年的技术黑箱,瞬间在技术圈掀起热议。
当所有人都以为关掉系统定位权限、挂上加密工具就能隐身时,底层通信协议正在用最礼貌的方式,完成最冷酷的背叛。
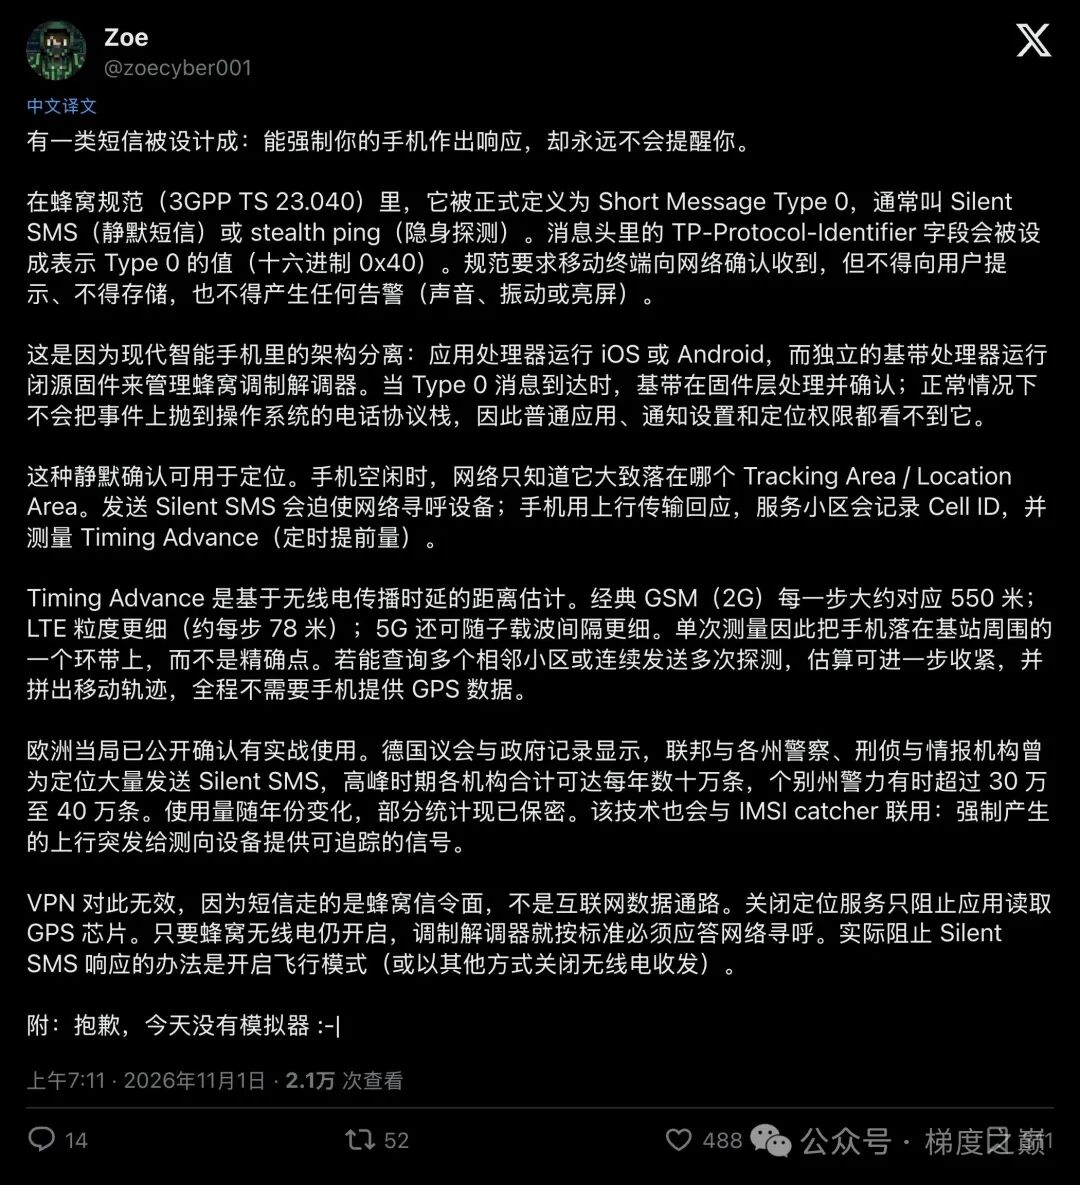
▲ 安全研究者 Zoe 拆解 Type 0 静默短信的底层机制与硬件路径
01藏在安卓源码里的“吞噬指令”
要追踪一部处于待机状态的手机,追踪者面临的第一个目标很明确:必须让目标手机主动开口说话,而且绝对不能惊动手机的主人。
但这立刻撞上了一个看似无解的障碍:在正常认知里,只要你给别人发短信或打电话,对方的屏幕就会亮起,铃声就会响起。
怎么可能既让手机回传信号,又让机主毫无察觉?
答案藏在 3GPP TS 23.040 通信规范的第 9.2.3.9 节里。
这是一套从 2G(GSM)时代一路继承到 4G、5G 的底层法典。
每一条短信在空中传输时,头部都带着一个仅占 1 字节(8个比特)的协议标识符字段,名叫 TP-PID(TP-Protocol-Identifier)。
平时我们互发普通短信,这个字节的值是 0x00。
但当高两位比特被设为 01(即十六进制的 0x40 到 0x7F 区间)时,短信就瞬间变成了控制手机底层的“特种指令集”。
在这个隐秘家族里,藏着许多不为人知的后门级功能:比如 0x41 到 0x47 是“替换型短信”,发件人可以用一条新短信直接覆盖掉你收件箱里的旧短信;0x7F 是直接跳过手机系统、同 SIM 卡秘密对话的数据下载指令。
而排在第一位的 0x40,就是“0类短消息”(Type 0)。
通信规范对它的有着近乎冷血的强制规定:移动终端必须确认收到,必须丢弃内容,不得向用户发出任何提示,也不得存入 SIM 卡或手机内存。
很多人容易把它和俗称“闪信”的 Class 0 短信搞混。
其实两者截然不同:闪信改写的是相邻的另一个字节(TP-DCS 数据编码方案),目的是强制弹窗显示;
而 0x40 静默短信的目的,则是强制彻底隐身。
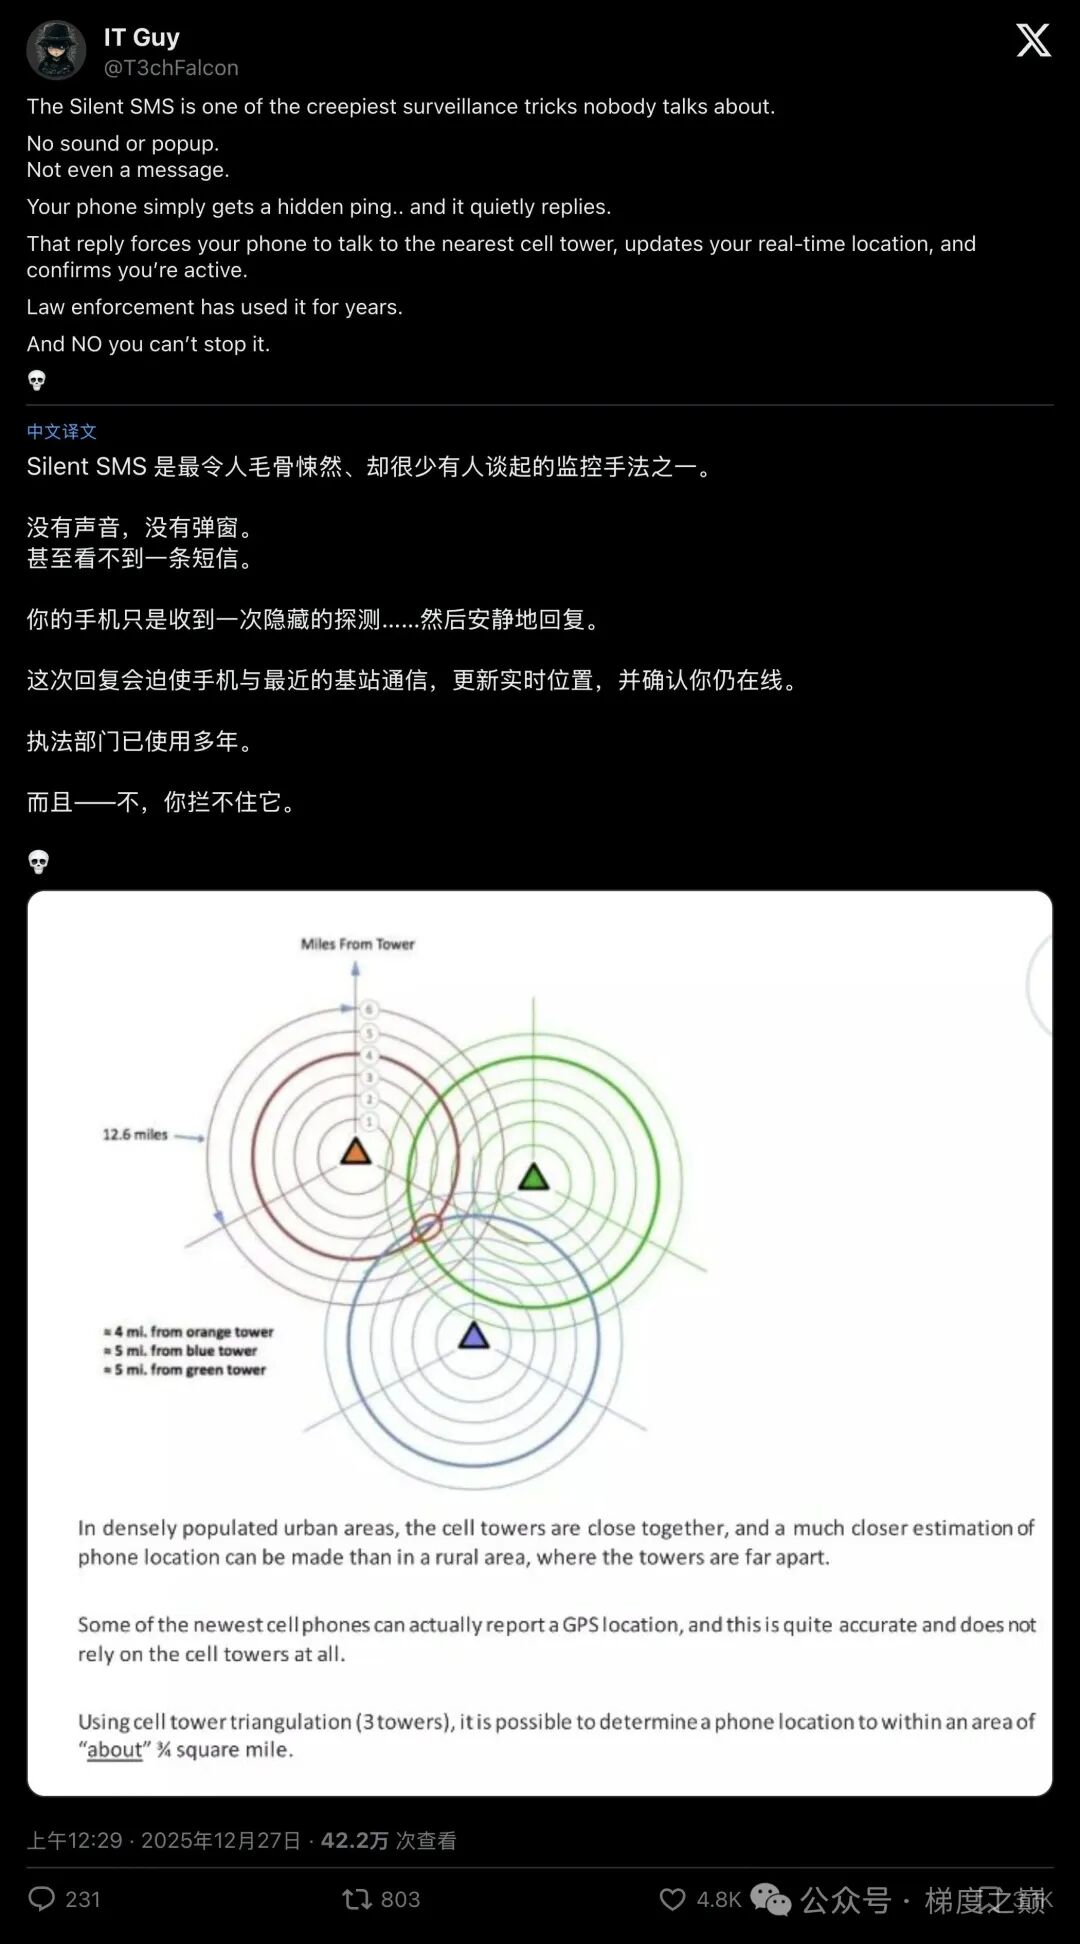
▲ 技术博主绘制的静默短信信息图:无声音、无弹窗,却强制手机与基站握手
为了配合这条国际标准,手机厂商在代码层采取了极其彻底的行动。
翻开安卓开源项目(AOSP)的底层电话框架源码 GsmInboundSmsHandler.java,你会看到令人瞠目结舌的一幕:当一条短信从无线电接口传上来,系统进入分发函数后的第一优先级判断,就是调用 if (sms.isTypeZero())。
一旦发现 TP-PID 等于 0x40,安卓系统只做三件事:第一,顺手检查一下是不是运营商发来的可视语音信箱(Visual Voicemail)同步信令;
第二,在普通用户根本看不见的底层无线电缓冲区里,悄悄写下一行英文日志:Received short message type 0, Don't display or store it. Send Ack(收到0类短消息,不显示不存储,发送确认);
第三,直接返回“处理完毕”,向基站回送成功接收确认(ACK)。
整个过程被彻底截胡
这条短信不会写入系统的 mmssms.db 短信数据库,更不会向手机里的任何短信 App 发出广播。
在操作系统的配合下,它像一滴水落入大海,连一丝涟漪都没留下。
02手机里的“双脑结构”与 78 米距离环
既然知道了静默短信的存在,注重隐私的用户自然会产生第二个目标:我要在系统设置里关掉 GPS 定位权限,打开加密网络通道,彻底锁死位置泄露。
然而,物理规律与硬件架构筑起了第二道无法逾越的障碍:绕过手机操作系统、直接在幕后出卖你的,是焊在主板上的另一颗独立大脑。
现代智能手机内部其实运行着“两套大脑”。
你平时滑动屏幕、刷短视频、管权限的 iOS 或 Android,跑在应用处理器(AP)上,它相当于站在台前的“管家”;
而在它旁边,还有一颗专门负责蜂窝无线电通信的基带处理器(Baseband Modem),它相当于关在地下室里的“发报员”,运行着高度闭源的专有固件。
平时你的手机揣在兜里不亮屏,处于“空闲态(Idle)”。
这时候,移动网络只知道你大致落在哪个“位置区(Location Area)”或“跟踪区(Tracking Area)”里,这可能涵盖了好几个街区甚至半座城市,颗粒度非常粗。
要精准揪出你在哪栋楼,追踪者采取的行动就是:发射一条 0x40 静默短信。
当短信中心寻找你时,基站会在整个区域内发起“寻呼(Paging)”。
就像有人在黑暗的体育馆里用人类听不见的超声波吹了一声口哨,台前的“系统管家”还在呼呼大睡,地下室里的“基带发报员”却必须按通信铁律,条件反射般地大喊一声:“到!”
这一声回答,直接触发了手机的上行无线电传输。
首先,你当前连接的最近一座基站(Cell ID)瞬间暴露。
其次,因为无线电波以光速传播,基站会精准测量信号往返的微秒级时延,算出一个叫 Timing Advance(定时提前量) 的物理参数。
在 2G 时代,这能把你的距离锁定在基站周围约 550 米宽的圆环内;
到了 4G(LTE)时代,精度飙升到了每步约 78 米!
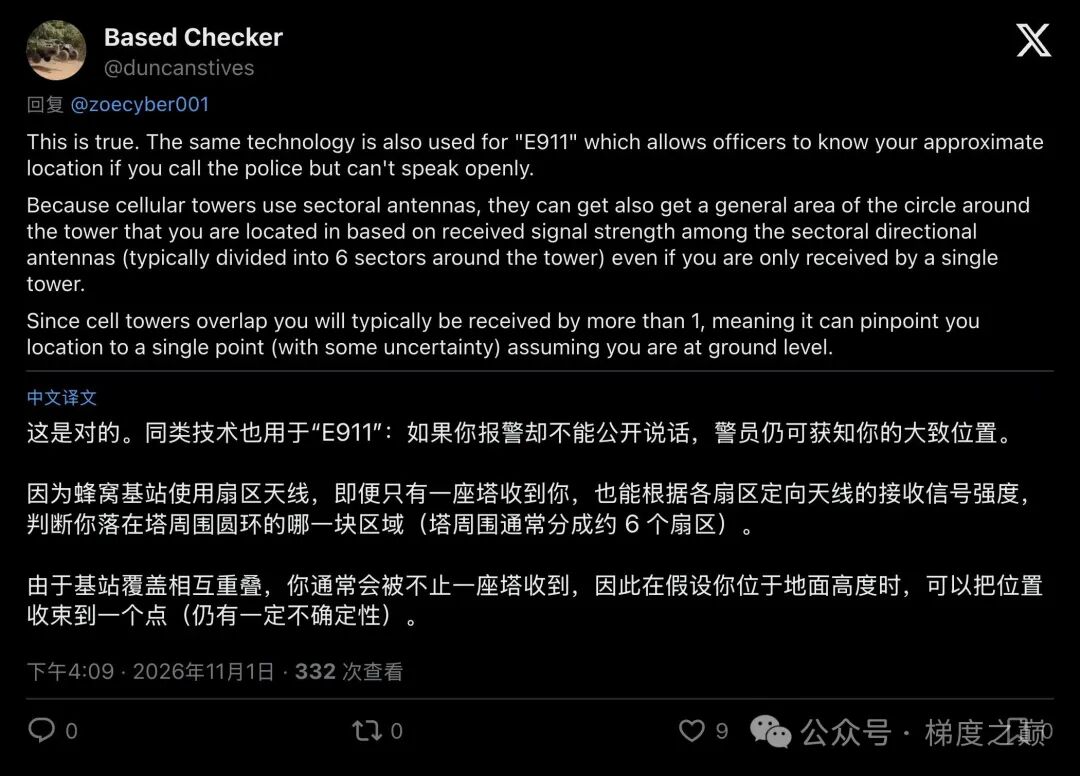
▲ 网友 @duncanstives 补充:结合 6 扇区定向天线与多基站重叠,圆环会被迅速收紧为精准坐标点
正如通信从业者 @duncanstives 在评论区指出的那样:现代基站通常配有 6 个方向的扇区定向天线(像切披萨一样把周围分成 6 块),再加上城市里多座基站的信号相互交叠,原本 78 米宽的“圆环”一经交叉比对,瞬间就会坍缩成地面上的一个精确小点。
这套打法在欧洲的执法记录里早已不是秘密。
根据德国联邦政府最新公开的议会答复数据,仅在 2025 年下半年,德国联邦警察就在 33 起刑事案件中发送了 6605 条静默短信;
而在高峰期的 2021 年,德国联邦警察与联邦刑事警察局(BKA)一年发送的静默短信更是高达十万条以上。
警方不仅用它来刷新嫌犯的实时基站位置,更常把它当作“诱饵弹”,在嫌疑人住所附近架设伪基站(IMSI Catcher),然后连续狂发静默短信,逼迫嫌犯原本安静的手机不断发射上行无线电波,从而让门外的测向天线一举锁定房间位置。
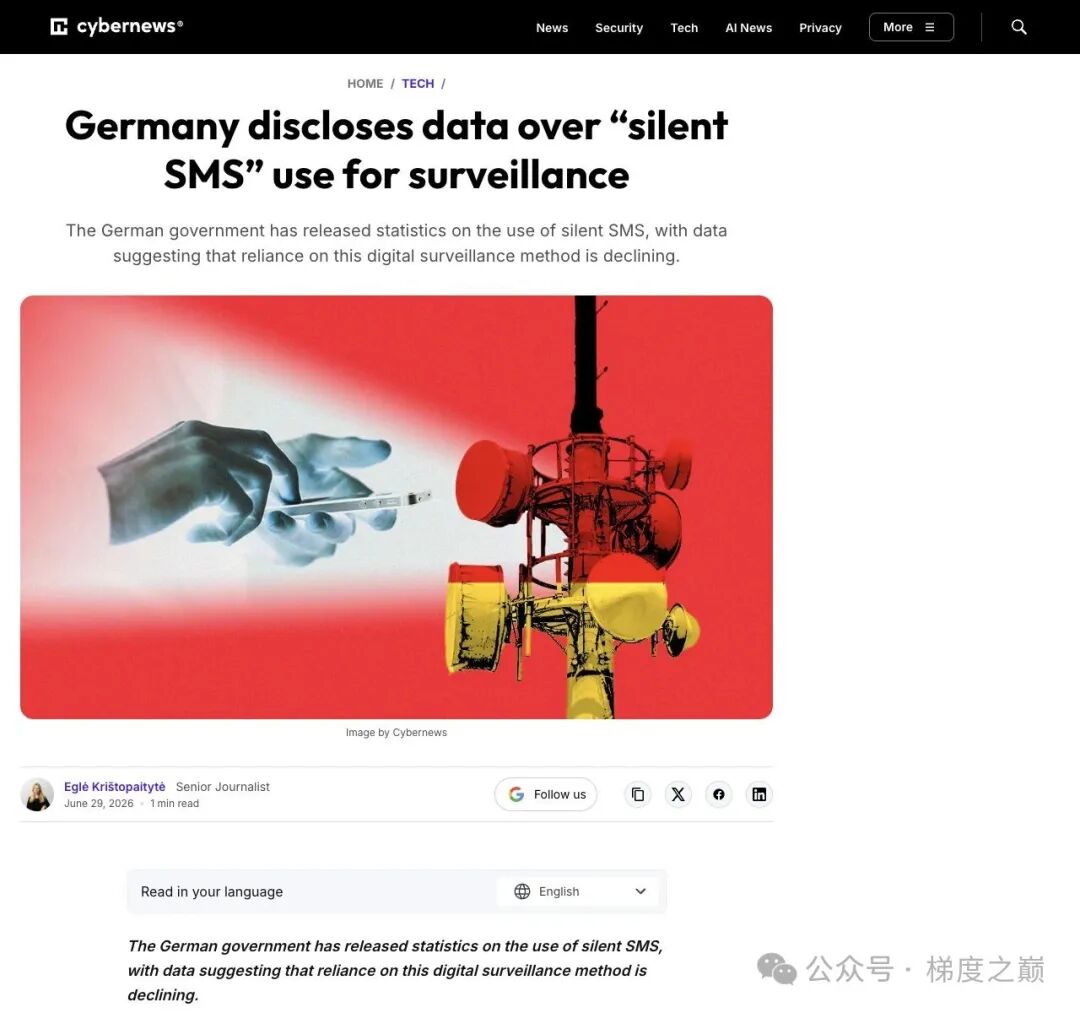
▲ 欧洲媒体披露德国警方静默短信使用统计:虽较早年高峰回落,但仍在高频实战使用
03细思极恐的升级:没有运营商权限,黑客照样定位你
看到这里,你可能会松一口气:既然位置数据记在运营商的后台账本上,那只要普通黑客进不去运营商核心网,我就是安全的吧?
这正是近年来安全界最让人冷汗直流的转折。
攻击者的第三个目标,就是在不具备运营商和警方特权的前提下,仅凭一台普通设备,强行榨取出你的位置。
面对“看不到运营商后台数据”这个巨大障碍,黑客与密码学家们展现出了惊人的创造力,开辟出了两条堪称降维打击的行动路线。
第一条路线,叫“空口听风”
2023 年,安全研究员 Mandomat 公开了一套针对 4G(LTE)网络的定位概念验证(PoC),并被知名安全账号 Mobile Hacker 广泛传播。
攻击者根本不需要入侵运营商,只需要准备一套软件定义无线电(SDR)、几张普通 SIM 卡,以及开源嗅探软件 LTESniffer。
攻击者用自己的手机,按固定节奏(比如每间隔几秒)向目标号码发送 0x40 静默短信;
同时用 SDR 监听周围基站的空口寻呼流量。
只要空口无线电里出现了与发信节奏完全吻合的寻呼响应波形,就能铁证如山地确认:目标此刻就在这片区域内!
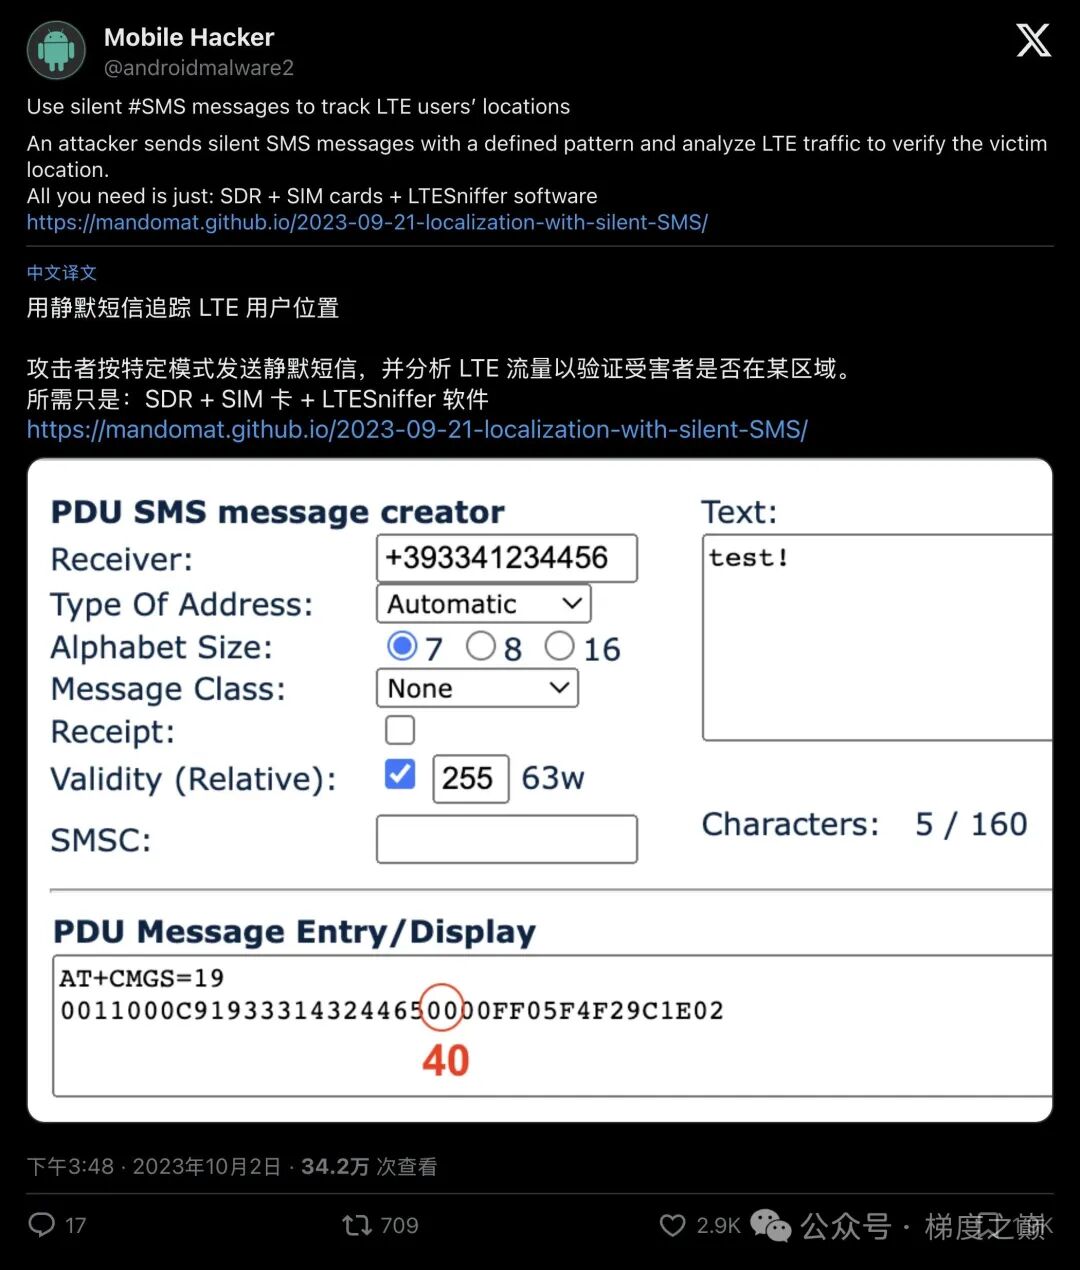
▲ 仅需 SDR 硬件与开源嗅探软件,就能通过固定节奏的静默短信验证目标所在小区
如果说第一条路线还需要攻击者带着天线去目标附近晃悠,那第二条路线则彻底打破了空间限制,隔着半个地球,也能猜出你在哪。
在顶级安全会议 USENIX Security 2023 上,一篇名为《Freaky Leaky SMS》的论文直接震动了学术界。
研究者发现了一个致命的侧信道漏斗:短信送达报告(Delivery Report)的时间差。
当你给别人发一条静默短信并请求“送达回执”时,对方的手机在静默确认后,网络会把一张“已送达”回执传回你的手机。
这张回执走完整个网络路径需要多长时间?
几十毫秒到几秒不等
奇妙的事情发生了:由于不同国家、不同城市、不同基站路由的物理距离和网络拓扑结构是固定的,这短短几百毫秒的回执往返时延(Timing),竟然带着鲜明的“地理指纹”!
论文作者在实验中使用机器学习算法,仅凭在远程不断发送静默短信并掐表计算回执返回的时间模式,就能以 96% 的惊人准确率判断目标身处哪个国家或地区;
即便是在比利时国内的两个不同地点之间盲猜,准确率也高达 86%!
全程不需要运营商配合,不需要植入木马,目标的手机屏幕甚至连亮都没亮一下。
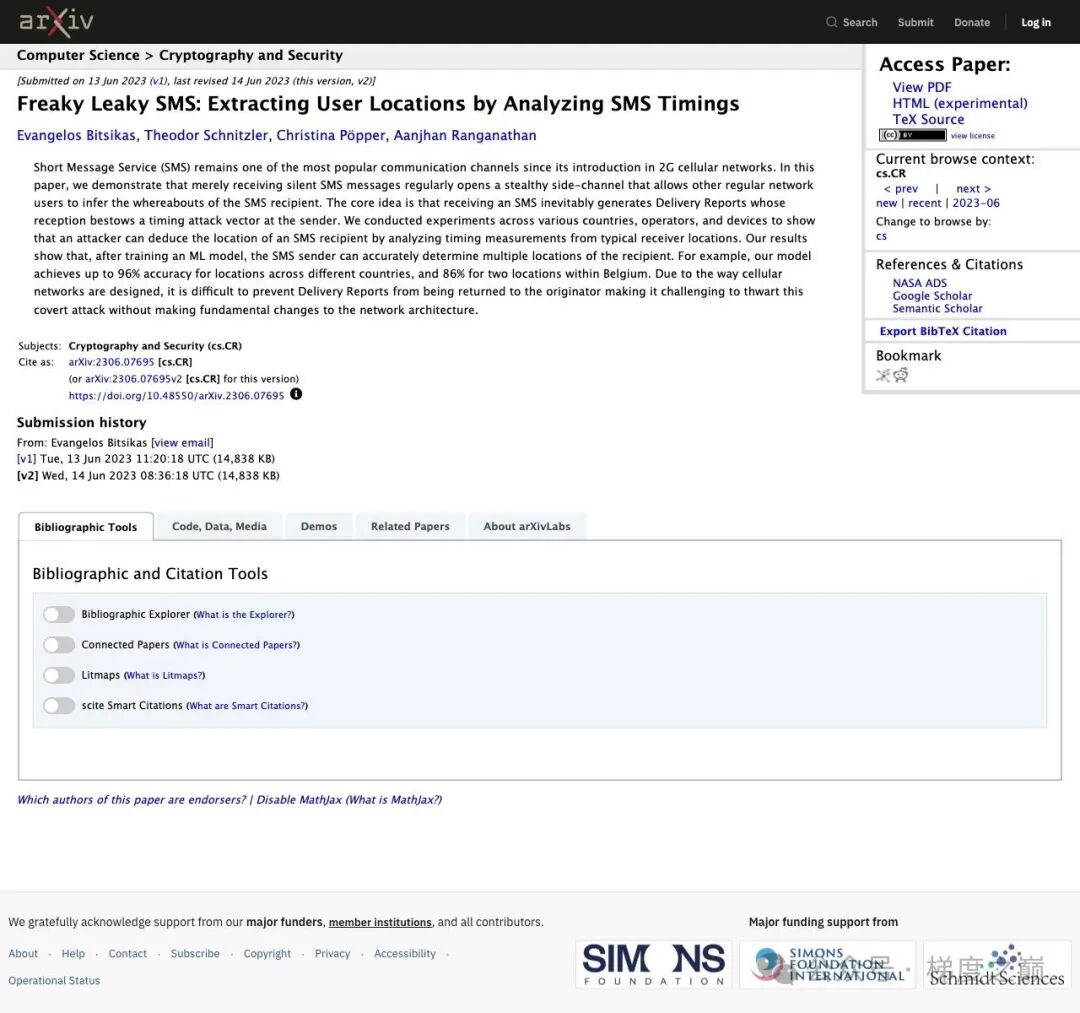
▲ USENIX Security 2023 论文证明:仅凭测量静默短信送达报告的时序特征,即可高准确率推断目标位置
04终极对决:这是漏洞,还是蜂窝网络的宿命?
当静默短信的底裤被扒得干干净净,恐慌的公众自然提出了最后一个目标:能不能装一个防身 App 揪出这些幽灵短信,或者让苹果和谷歌发个系统补丁把它封死?
残酷的现实再次给出了否定的障碍
首先是难以检测
虽然十多年前曾有过像 SnoopSnitch 或 silent-sms-ping 这样的开源研究项目,但它们往往要求手机获取最高 Root 权限,且必须搭载特定型号的高通芯片才能读取基带诊断日志。
在 2026 年的今天,现代 iPhone 与未解锁的 Android 手机把基带隔离得严严实实,市面上根本不存在普通人下载安装就能用的“幽灵短信报警器”。
其次是无法靠系统补丁封杀
为什么?
因为在这场争论中,以主打极致隐私的操作系统 GrapheneOS 为代表的硬核技术派,泼出了一盆极其清醒的冷水:
“静默短信根本不是一个额外的隐私漏洞。
只要你的手机连着蜂窝移动网络,运营商和基站本来就时刻知道你在哪,根本不需要发短信来查。”
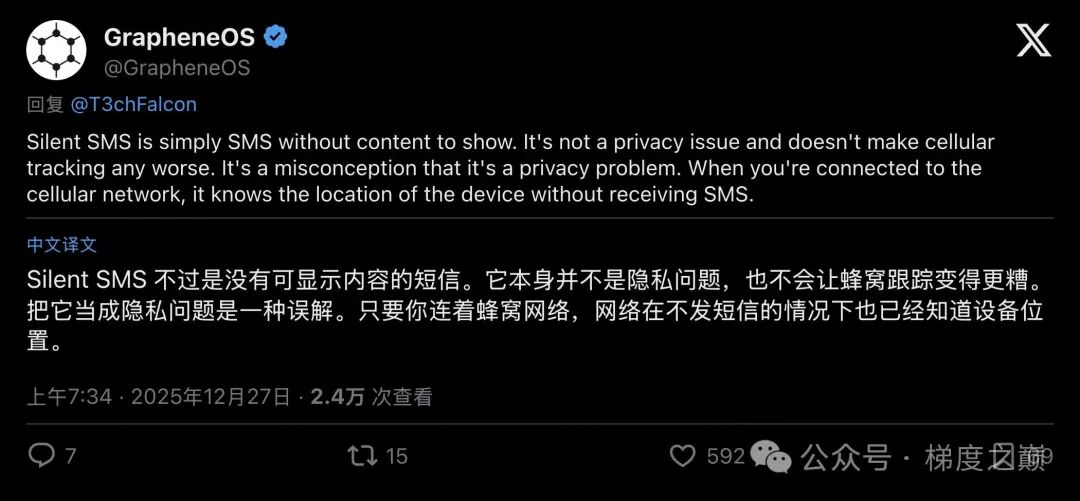
▲ 隐私系统团队 GrapheneOS 直言:只要连着移动网,位置本就暴露在网络侧
评论区另一位网友 @trollied 也一针见血地指出:Type 0 短信在日常通信中大量用于运营商后台信令交互、检查设备在线状态以及与 SIM 卡处理各种“无聊的日常账务”。
如果手机厂商敢违背 3GPP 标准强行不回 ACK,你的手机就会在运营商网络里被判定为失联或故障,连正常的电话都接不进来。
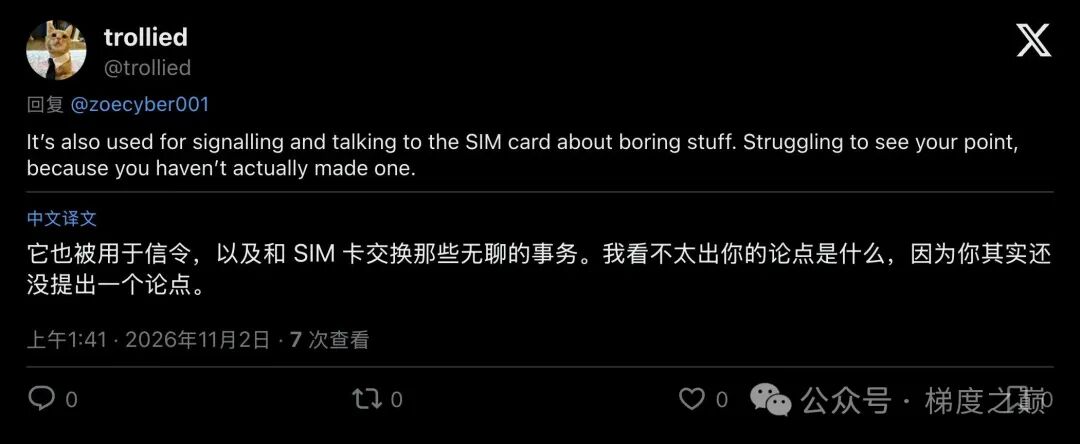
▲ 网友提醒:Type 0 同样承担着枯燥但必要的日常网络信令维护
把双方的观点拼在一起,我们才能看清这场风暴最毒辣的本质:
GrapheneOS 说得没错,蜂窝网络的物理天性决定了“入网即暴露”;
但安全研究者的警告同样振聋发聩,因为静默短信把“被动记录”变成了“主动狩猎”。
它能把粗颗粒度的待机位置瞬间刷新成高精度的基站坐标,能为门外的无线电测向车提供靶标,还能通过回执时间差把位置侧信道暴露给远方的陌生人。
那么,当亟需切断这种物理级追踪时,普通人唯一有效的行动是什么?
关掉下拉菜单里的“位置信息”、卸载软件或开启加密代理都无济于事。
唯一管用的办法是直接点开那个小飞机图标,开启飞行模式(Airplane Mode),或者干脆拔卡关机。
正如 GrapheneOS 团队在技术澄清中所确认的:在现代合规设备上,开启飞行模式会由操作系统直接切断蜂窝基带芯片的射频收发电源。
当地下室里的“发报员”被彻底拔掉电源线,哪怕空中有再多 0x40 幽灵口哨呼啸而过,你的手机,才算彻底学会了闭嘴。