ARTICLE · 1351465
JAVA老年人交友老年人社交系统源码支持小程序
适老化社交 · 有温度的连接 JAVA老年人交友老年人社交系统源码支持小程序9 大模块,把「找朋友」做成安全、可监护、可运营的社区服务。 SpringBoot · MyBatis-Plus · MySQL · uni-app · Vue + ElementUI |
产品拆解 / 技术实现 / 合规边界 · 建议阅读时间 12 分钟
如果你正在寻找一套覆盖亲友监护、附近的朋友、一键速配、动态管理、消息管理、黑名单管理、同城交友、便民工具、社群管理的 JAVA老年人交友老年人社交系统源码,这篇文章会把产品逻辑、技术架构、数据库设计和核心代码一次讲清。
这套系统支持小程序:用户端用 uni-app(Vue 语法)编译到微信小程序,管理后台用 Vue + ElementUI,服务端用 SpringBoot + MyBatis-Plus + MySQL。它适合社区养老服务机构、老年大学、街道与社工组织搭建本地化社交平台,也适合软件团队做适老化产品的二次开发。
先给结论:老年人社交不是把年轻人的 App 换个字号。它要同时解决三件事——敢不敢用、信不信得过、出了事找不找得到人。所以这套系统把「亲友监护、实名认证、黑名单、紧急求助」放在和「速配、动态、社群」同等重要的位置。
合规提示:老年社交平台的用户多为中老年人,应做好实名与年龄核验、反诈提醒、隐私与位置授权、内容审核;紧急求助功能不能替代 110 / 120,需在页面明确说明;不得以交友为名诱导充值、打赏或购买理财,涉及支付的场景必须接入持牌支付并保留完整凭证。
9 功能模块 | 3 端协同 | 小程序 用户入口 | 1 套源码 |
01 适老化社交,先解决「不敢用、不信人、找不到人」
很多老年社交产品失败,不是功能少,而是把年轻人那套「滑动匹配、陌生人聊天、礼物打赏」直接搬过来。对 60 岁以上的用户来说,字小、流程长、验证码多,第一步就劝退;陌生人一上来就借钱、推销保健品,第二次就不敢再用。
这套 JAVA老年人交友老年人社交系统源码的设计顺序是反过来的:先做实名与亲友监护,再做附近与速配;先做黑名单和举报,再做动态与社群。用户端负责「看得清、点得动」,服务端负责「身份真、状态准、可追溯」。
02 九大功能模块:从认识到结伴的完整链路
亲友监护、附近的朋友、一键速配、动态管理、消息管理、黑名单管理、同城交友、便民工具、社群管理,这 9 个模块不是功能堆叠,而是围绕「发现—连接—安全—留存」组织的一条链路。对一套 支持小程序的老年社交系统来说,入口可以轻,身份、关系与安全边界必须由服务端统一管理。
01 亲友监护 子女绑定父母,紧急情况一键通知。 | 02 附近的朋友 按距离和兴趣找到身边同频的人。 | 03 一键速配 选年龄、距离、爱好,系统推荐。 |
04 动态管理 发布生活动态,熟人/附近双信息流。 | 05 消息管理 私聊、社群、系统通知统一收口。 | 06 黑名单管理 拉黑、举报、内容隔离,防止骚扰。 |
07 同城交友 同城活动、兴趣小组、线下结伴。 | 08 便民工具 活动报名、防骗指南、生活服务入口。 | 09 社群管理 建群、入群审核、公告与成员管理。 |
02.1 亲友监护:让子女放心,让老人有退路
亲友监护解决的是「出了事找谁」。老人可以在小程序里绑定子女或亲属为监护人,绑定关系需要对方确认后才生效;老人发起紧急求助时,系统把位置、时间和求助信息推送给全部已绑定监护人,并在页面明确提示「紧急情况请同时拨打 110 / 120」。
监护不是「随时查看聊天记录」。系统只开放必要的信息范围:紧急求助通知、活动报名安全提醒、异常登录提醒;涉及聊天内容、动态浏览等隐私数据,默认不对监护人开放。权限边界要在代码里写死,而不是靠运营口头承诺。
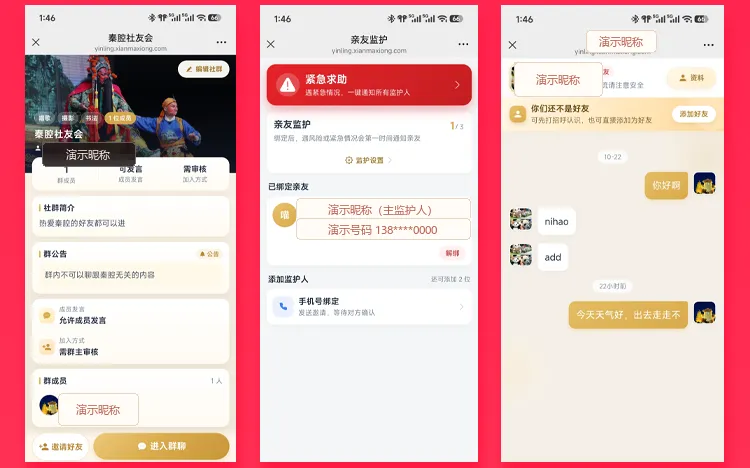
JAVA老年人交友系统实拍 01|社群主页、亲友监护与一对一消息。截图数据为演示数据。
02.2 附近的朋友:用距离降低破冰成本
附近的朋友按行政区、距离、年龄段筛选,展示昵称、年龄和兴趣标签,提供「打招呼」和「加好友」两个动作,避免一上来就要手机号。距离只展示到公里级或区域级,精确坐标不下发到前端,防止被恶意定位。
02.3 一键速配:把「不知道怎么选」变成三个滑杆
一键速配让老人只做三件事:拖年龄范围、选距离、点兴趣爱好,系统按匹配度推荐候选人。每天速配次数由服务端配额控制,既防止刷接口,也避免「无限滑」带来的疲劳。匹配结果不等于好友关系,仍需对方同意后才能聊天。
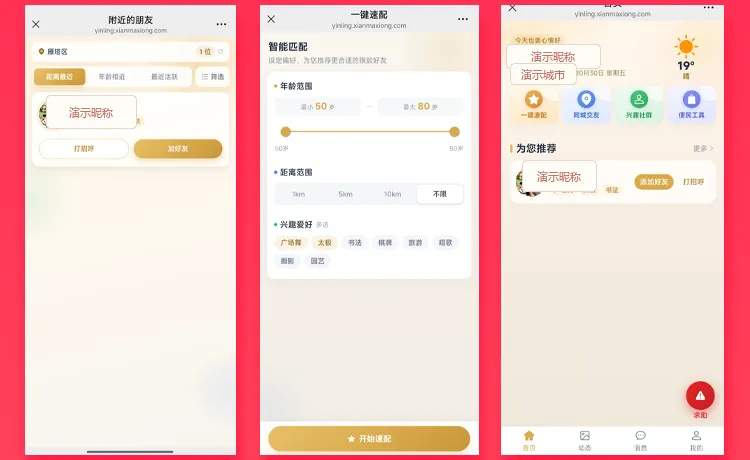
JAVA老年人交友系统实拍 02|附近的朋友、一键速配与同城入口。截图数据为演示数据。
02.4 动态管理:让生活被看见,也让内容可控
动态管理支持图文发布、浏览「熟人朋友」与「附近的人」两条信息流,发布前经过敏感词与图片审核,发布后可设置可见范围。对老年用户来说,动态是展示生活、建立信任的窗口;对平台来说,它也是内容风险最集中的地方,必须先审后发或先发后审 + 快速下架。
02.5 消息管理:私聊、社群、系统通知统一收口
消息管理把私聊、社群消息、活动报名通知和系统公告放在同一套会话体系里。陌生人消息默认进入「陌生人盒子」,未互加好友时限制图片、链接和收款码;敏感词、频繁加好友、诱导转账等行为触发风控提醒。消息只做通道,真正的安全策略在服务端。
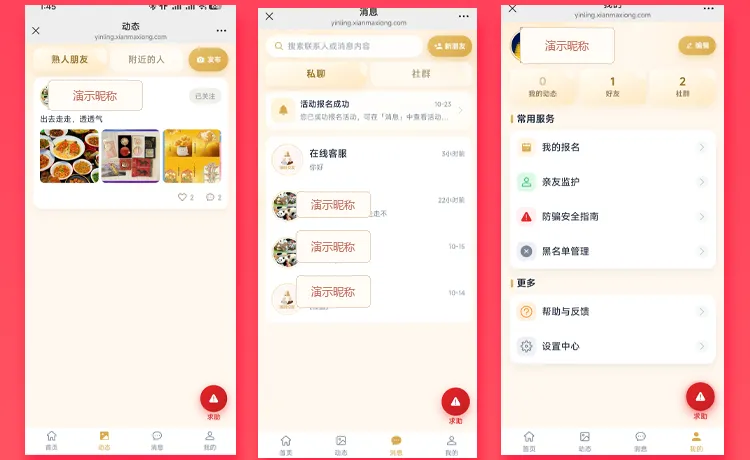
JAVA老年人交友系统实拍 03|动态、消息列表与个人中心。截图数据为演示数据。
02.6 黑名单管理:把「不想再联系」做成一键操作
黑名单管理支持拉黑、取消拉黑、举报和屏蔽动态。拉黑后双方不能互发消息、不能查看彼此动态、不会在推荐和附近列表中出现;举报记录进入后台审核队列,运营方可追踪处理结果。对反复骚扰、诱导转账的账号,支持限制登录与封禁。
02.7 同城交友:从线上聊天走到线下结伴
同城交友把「附近的人」升级为「同城的活动」:同城兴趣小组、线下活动、结伴出行。活动有报名上限、时间地点、组织者和安全须知,报名成功后进入活动群;涉及线下见面的场景,建议平台提供安全提示与紧急联系人机制,而不是只做流量撮合。
02.8 便民工具:让小程序不只是「聊天软件」
便民工具聚合活动报名、防骗安全指南、生活服务入口等高频功能。老年人打开小程序的理由越多,社交关系就越稳定;但工具入口要克制,避免做成什么都塞的「万能 App」,每个入口都要能说清解决什么问题。
02.9 社群管理:让兴趣小组自己长出来
社群管理支持创建兴趣社群、设置入群方式(自由加入 / 需审核)、发布群公告、管理成员与群主权限。社群是老年社交留存的关键:广场舞、书法、摄影、戏曲这些兴趣,比「陌生人速配」更容易形成稳定关系。平台要做的是提供工具和审核,而不是替用户经营每一个群。
03 技术架构:三端分工与边界
这套 JAVA老年人交友老年人社交系统源码采用经典分层:小程序负责交互与展示,管理后台负责审核与运营,SpringBoot 服务端负责身份、关系、消息和安全策略。所有涉及权限、状态流转、配额扣减的逻辑都在服务端完成,前端只做展示和请求发起。
哪些必须放服务端:好友关系、监护关系、黑名单、速配配额、消息可达性、举报状态。哪些可以在前端做:字体大小、按钮布局、表单校验提示、图片压缩。前端可以「看起来简单」,但不能「决定权限」。
04 数据库设计:六张核心表
老年社交的核心关系可以归纳成三组:谁和谁是好友、谁监护谁、谁不能联系谁。下面保留用户、监护关系、好友关系、动态、速配记录、黑名单六张核心表,省略了消息明细、活动、举报等扩展表。以下为示例实现,生产环境需补充参数校验、权限、日志、监控、限流、支付验签等。
MYSQL · 用户、监护、好友、动态、速配、黑名单
-- 1. 用户:老年人档案与实名状态CREATE TABLE `user` ( `id` BIGINT UNSIGNED NOT NULL AUTO_INCREMENT, `nickname` VARCHAR(64) NOT NULL COMMENT '昵称', `birth_year` SMALLINT DEFAULT NULL COMMENT '出生年份,用于年龄段', `city_code` VARCHAR(12) DEFAULT NULL COMMENT '城市编码', `phone` VARCHAR(20) DEFAULT NULL COMMENT '脱敏存储', `avatar` VARCHAR(255) DEFAULT NULL, `real_name_status` TINYINT NOT NULL DEFAULT 0 COMMENT '0未认证 1审核中 2已认证 3驳回', `match_quota` INT NOT NULL DEFAULT 3 COMMENT '每日速配剩余次数', `status` TINYINT NOT NULL DEFAULT 0 COMMENT '0正常 1禁言 2封禁', `create_time` DATETIME NOT NULL, PRIMARY KEY (`id`), UNIQUE KEY `uk_phone` (`phone`), KEY `idx_city` (`city_code`)) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4 COMMENT='用户';-- 2. 亲友监护:老人与监护人,多对多,需确认CREATE TABLE `guardian_relation` ( `id` BIGINT UNSIGNED NOT NULL AUTO_INCREMENT, `elder_id` BIGINT UNSIGNED NOT NULL COMMENT '被监护人', `guardian_id` BIGINT UNSIGNED NOT NULL COMMENT '监护人', `relation` VARCHAR(32) NOT NULL COMMENT '父子/母女/亲属', `status` TINYINT NOT NULL DEFAULT 0 COMMENT '0待确认 1已绑定 2已解绑', `bind_time` DATETIME DEFAULT NULL, `create_time` DATETIME NOT NULL, PRIMARY KEY (`id`), UNIQUE KEY `uk_pair` (`elder_id`, `guardian_id`), KEY `idx_guardian` (`guardian_id`)) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4 COMMENT='亲友监护关系';-- 3. 好友关系:双向记录,便于查询与拉黑判断CREATE TABLE `friend_relation` ( `id` BIGINT UNSIGNED NOT NULL AUTO_INCREMENT, `user_id` BIGINT UNSIGNED NOT NULL, `friend_id` BIGINT UNSIGNED NOT NULL, `status` TINYINT NOT NULL DEFAULT 0 COMMENT '0申请中 1已通过 2已拒绝', `create_time` DATETIME NOT NULL, PRIMARY KEY (`id`), UNIQUE KEY `uk_friend` (`user_id`, `friend_id`), KEY `idx_friend` (`friend_id`)) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4 COMMENT='好友关系';-- 4. 动态:先审后发,保留可见范围CREATE TABLE `moment` ( `id` BIGINT UNSIGNED NOT NULL AUTO_INCREMENT, `user_id` BIGINT UNSIGNED NOT NULL, `content` TEXT, `images` VARCHAR(1000) DEFAULT NULL COMMENT '图片URL逗号分隔', `visible` TINYINT NOT NULL DEFAULT 0 COMMENT '0公开 1好友 2仅自己', `audit_status` TINYINT NOT NULL DEFAULT 0 COMMENT '0待审 1通过 2驳回', `create_time` DATETIME NOT NULL, PRIMARY KEY (`id`), KEY `idx_user_time` (`user_id`, `create_time`), KEY `idx_status` (`audit_status`)) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4 COMMENT='动态';-- 5. 速配记录:保存条件与结果,便于复盘与投诉CREATE TABLE `match_record` ( `id` BIGINT UNSIGNED NOT NULL AUTO_INCREMENT, `user_id` BIGINT UNSIGNED NOT NULL, `age_min` TINYINT NOT NULL, `age_max` TINYINT NOT NULL, `distance_km` SMALLINT NOT NULL, `interests` VARCHAR(255) DEFAULT NULL, `matched_id` BIGINT UNSIGNED DEFAULT NULL, `create_time` DATETIME NOT NULL, PRIMARY KEY (`id`), KEY `idx_user_time` (`user_id`, `create_time`)) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4 COMMENT='速配记录';-- 6. 黑名单:双向隔离,拉黑后不再推荐/可发消息CREATE TABLE `blacklist` ( `id` BIGINT UNSIGNED NOT NULL AUTO_INCREMENT, `user_id` BIGINT UNSIGNED NOT NULL COMMENT '发起拉黑的人', `blocked_id` BIGINT UNSIGNED NOT NULL COMMENT '被拉黑的人', `reason` VARCHAR(255) DEFAULT NULL, `create_time` DATETIME NOT NULL, PRIMARY KEY (`id`), UNIQUE KEY `uk_block` (`user_id`, `blocked_id`), KEY `idx_blocked` (`blocked_id`)) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4 COMMENT='黑名单';05 核心业务代码:事务、并发、幂等
老年社交系统里最不能出错的三类操作:绑定监护关系(影响安全通知)、速配次数扣减(影响公平与防刷)、活动报名(影响名额与重复提交)。下面三段代码分别处理。
先看核心事务:绑定监护人既要写关系表,也要发一条确认通知。两步必须在同一事务里,否则会出现「关系绑上了但对方没收到确认」。
JAVA · 绑定亲友监护(事务)
/** * 绑定亲友监护:关系落库 + 确认通知,同一事务。 * 示例实现;生产环境需补充参数校验、权限、日志、监控与限流。 */@Servicepublic class GuardianService { @Resource private GuardianRelationMapper guardianMapper; @Resource private UserMapper userMapper; @Resource private MessageService messageService; @Transactional(rollbackFor = Exception.class) public void bind(Long elderId, Long guardianId, String relation) { User elder = userMapper.selectById(elderId); User guardian = userMapper.selectById(guardianId); if (elder == null || guardian == null) { throw new BizException("用户不存在"); } if (elderId.equals(guardianId)) { throw new BizException("不能绑定自己为监护人"); } GuardianRelation record = new GuardianRelation(); record.setElderId(elderId); record.setGuardianId(guardianId); record.setRelation(relation); record.setStatus(GuardianStatus.PENDING.getCode()); guardianMapper.insert(record); // uk_pair 防重复绑定 messageService.sendSystemMessage( guardianId, "监护绑定申请", elder.getNickname() + " 邀请你成为监护人,请在小程序确认。" ); }}再看并发扣减:一键速配每天有次数限制,必须用「条件更新」原子扣减,不能先查余额再更新,否则并发请求会超用。更新成功后写速配记录,更新失败直接提示次数用完。
JAVA · 速配次数原子扣减
/** * 速配扣次:WHERE 带配额 > 0,原子扣减,防并发超用。 * 示例实现;生产环境需补充参数校验、权限、日志、监控与限流。 */@Mapperpublic interface UserMapper extends BaseMapper<User> { @Update("UPDATE user SET match_quota = match_quota - 1 " + "WHERE id = #{userId} AND match_quota > 0") int consumeMatchQuota(@Param("userId") Long userId);}@Servicepublic class MatchService { @Resource private UserMapper userMapper; @Resource private MatchRecordMapper matchRecordMapper; @Transactional(rollbackFor = Exception.class) public MatchRecord match(Long userId, MatchQuery query) { int rows = userMapper.consumeMatchQuota(userId); if (rows != 1) { throw new BizException("今日速配次数已用完"); } MatchRecord record = buildRecord(userId, query); matchRecordMapper.insert(record); return record; }}最后是幂等:活动报名、紧急求助这类操作,老人可能因为网络慢连点多次。用「活动 + 用户」唯一键兜底,重复提交返回第一次结果,不重复占名额、不重复通知监护人。
JAVA · 活动报名幂等
/** * 活动报名:唯一键 uk_activity_user 防重复,重复请求返回原记录。 * 示例实现;生产环境需补充参数校验、权限、日志、监控与限流。 */@Servicepublic class ActivitySignupService { @Resource private ActivitySignupMapper signupMapper; @Transactional(rollbackFor = Exception.class) public ActivitySignup signup(Long activityId, Long userId) { ActivitySignup existed = signupMapper.selectByActivityAndUser(activityId, userId); if (existed != null) { return existed; } try { ActivitySignup signup = new ActivitySignup(); signup.setActivityId(activityId); signup.setUserId(userId); signup.setStatus(SignupStatus.CONFIRMED.getCode()); signupMapper.insert(signup); return signup; } catch (DuplicateKeyException e) { return signupMapper.selectByActivityAndUser(activityId, userId); } }}06 权限与多端请求:监护关系必须服务端校验
亲友监护最容易出的安全问题是「前端传个 elderId 就能看别人数据」。正确做法是每次请求都从登录态取当前用户,再查监护关系表,确认「本人 / 已绑定监护人 / 管理员」三者之一才放行。下面用注解 + 服务层校验实现。
JAVA · 监护数据访问校验
/** * 监护数据访问校验:本人、已绑定监护人或管理员才可查看。 * 示例实现;生产环境需补充参数校验、权限、日志、监控与限流。 */@Servicepublic class GuardianPermissionService { @Resource private GuardianRelationMapper guardianMapper; public void assertCanView(Long elderId, LoginUser current) { if (current.isAdmin()) { return; } if (current.getUserId().equals(elderId)) { return; } GuardianRelation relation = guardianMapper.selectBound(elderId, current.getUserId()); if (relation == null) { throw new BizException(403, "你无权查看该用户信息"); } }}@RestController@RequestMapping("/api/guardian")public class GuardianController { @Resource private GuardianPermissionService permissionService; @GetMapping("/elder/{elderId}/sos") public Result<List<SosRecord>> sosList(@PathVariable Long elderId, @RequestAttribute LoginUser current) { permissionService.assertCanView(elderId, current); return Result.ok(sosService.listByElder(elderId)); }}用户端是 uni-app(Vue 语法),统一请求封装把 token、401 跳登录、错误提示收口,避免每个页面各写一套。小程序只能做展示和发起请求,真正的权限判断仍以服务端返回为准。以下为示例实现,生产环境需补充参数校验、权限、日志、监控、限流、支付验签等。
JAVASCRIPT · uni-app 统一请求封装
// utils/request.js —— 用户端 uni-app(Vue 语法)统一请求封装// 小程序通过 uni.request 访问 SpringBoot 接口,自动携带 tokenconst BASE_URL = 'https://api.example.com'; // 生产替换为 HTTPS 正式域名export function request(options) { return new Promise((resolve, reject) => { uni.request({ url: BASE_URL + options.url, method: options.method || 'GET', data: options.data || {}, header: { 'Content-Type': 'application/json', 'Authorization': 'Bearer ' + uni.getStorageSync('token'), }, success: (res) => { if (res.statusCode === 200 && res.data.code === 0) { resolve(res.data.data); } else if (res.statusCode === 401) { uni.navigateTo({ url: '/pages/login/login' }); reject(new Error('登录已过期')); } else { uni.showToast({ title: res.data.msg || '请求失败', icon: 'none' }); reject(new Error(res.data.msg)); } }, fail: reject, }); });}07 管理后台:实名认证审核表格
管理后台用 Vue + ElementUI 构建,实名认证审核是高频操作。列表分页展示申请,状态用标签区分,审核人员可以直接通过或驳回;所有操作记录审核人与时间,方便追溯。以下为示例实现,生产环境需补充参数校验、权限、日志、监控、限流、支付验签等。
VUE · ElementUI 实名审核表格
<template> <div class="verify-list"> <el-table :data="list" v-loading="loading" border stripe> <el-table-column prop="userId" label="用户ID" width="100" /> <el-table-column prop="realName" label="姓名" width="100" /> <el-table-column prop="idCardMask" label="证件号" width="180" /> <el-table-column label="认证类型" width="120"> <template #default="{ row }"> <el-tag size="small">{{ row.type === 1 ? '老人实名' : '监护人认证' }}</el-tag> </template> </el-table-column> <el-table-column label="状态" width="110"> <template #default="{ row }"> <el-tag :type="statusType(row.status)" size="small">{{ statusText(row.status) }}</el-tag> </template> </el-table-column> <el-table-column label="操作" width="180" fixed="right"> <template #default="{ row }"> <el-button size="mini" type="success" @click="audit(row, 2)">通过</el-button> <el-button size="mini" type="danger" @click="audit(row, 3)">驳回</el-button> </template> </el-table-column> </el-table> <el-pagination style="margin-top:16px;text-align:right;" :current-page="page" :page-size="size" :total="total" layout="total, prev, pager, next" @current-change="load" /> </div></template><script>export default { data() { return { list: [], page: 1, size: 10, total: 0, loading: false }; }, methods: { async load() { this.loading = true; try { const { data } = await this.$http.get('/api/admin/verify/page', { params: { page: this.page, size: this.size }, }); this.list = data.records; this.total = data.total; } finally { this.loading = false; } }, statusText(s) { return ['待审核', '审核中', '已通过', '已驳回'][s] || '未知'; }, statusType(s) { return ['warning', 'primary', 'success', 'danger'][s] || 'info'; }, audit(row, status) { this.$http.post('/api/admin/verify/audit', { id: row.id, status }).then(() => { this.$message.success('操作成功'); this.load(); }); }, }, mounted() { this.load(); },};</script>08 合规与上线检查:老年社交的安全底线
老年社交平台面对的是更容易被诱导、也更需要保护的用户群体,上线前建议逐项核对:
另外,老年社交常被黑产盯上。建议接入设备指纹、频率限制、异常登录提醒,并对「短时间大量加好友、频繁发送联系方式、诱导转账」设置风控规则。技术只能降低风险,运营审核和用户教育同样重要。
09 这套源码适合谁
社区养老 / 社工机构 做本地化老年社交、活动报名与社群运营。 | 老年大学 / 兴趣组织 用社群和动态沉淀学员关系,组织线下活动。 |
软件团队 / 创业者 基于源码做适老化二次开发,叠加本地服务。 | Java / Vue 学习者 学习事务、幂等、权限、多端联调的完整业务样本。 |
10 常见问题
Q1:这套系统支持小程序吗?
支持。用户端用 uni-app(Vue 语法)开发,可编译到微信小程序;管理后台独立用 Vue + ElementUI,服务端用 SpringBoot + MyBatis-Plus + MySQL。
Q2:亲友监护会不会侵犯老人隐私?
系统只对监护人开放紧急求助、安全提醒等必要信息,聊天内容和动态默认不开放;所有查看行为都做权限校验和日志记录,老人可随时解除绑定。
Q3:一键速配次数为什么服务端控制?
前端计数可以被绕过,必须在服务端用原子扣减控制每日配额,既保证公平,也防止接口被刷。配额可在后台按用户等级调整。
Q4:能直接上线商用吗?
作为项目起点可以,但上线前需补充参数校验、权限、日志、监控、限流,以及实名认证、内容审核、反诈提示与隐私合规配置;涉及支付时还要接入持牌支付并做验签对账。
结语:让技术替老人多走一步
老年社交产品的价值,不在于匹配了多少人,而在于让老人敢迈出第一步、让子女愿意把父母交给平台。这套 JAVA老年人交友老年人社交系统源码把亲友监护、附近的朋友、一键速配、动态管理、消息管理、黑名单管理、同城交友、便民工具、社群管理做进同一条链路,并且 支持小程序,让「找朋友」这件事变得更简单、更安全。
如果你正在做社区养老、老年大学或本地社交平台,或想基于 SpringBoot + uni-app + Vue 技术栈做一套可二开的老年社交系统,欢迎找我领取演示资料和部署说明。