ARTICLE · 1358134
牛哇,AI 现在能指出哪个 App 把你的数据发出去了
牛哇,AI 现在能指出哪个 App 把你的数据发出去了
AI智管局 · 小王
一句话说清
手机上那些 App 到底把你的什么数据发出去了,以前没人查得清。现在有个六十秒的玩法,录下来丢给 AI,它指到具体那行代码。
你手机上那些 App,到底把你的什么数据发出去了,发给了谁。以前没人查得清。
现在有人给出了一个六十秒的玩法。
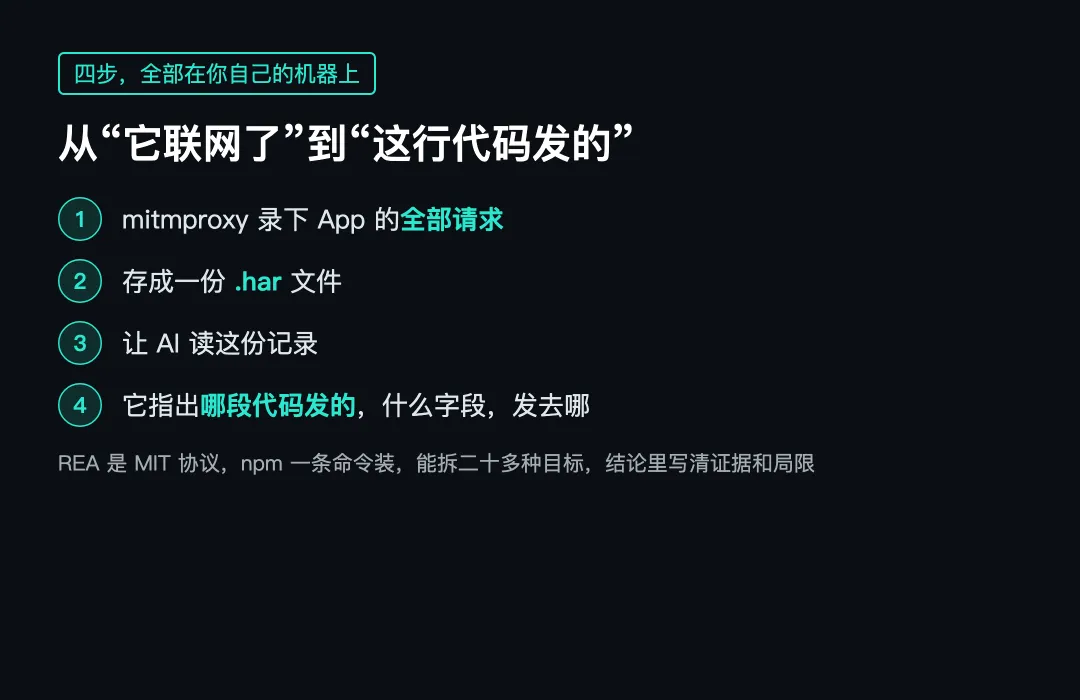
先用 mitmproxy 把 App 的网络请求录下来,存成一份文件。再把这份记录丢给 AI,让它告诉你,是哪段代码发的。
不是“有人在联网”这么模糊。它能指到具体的函数,说清发出去的字段是什么,去的是哪个地址。
工具叫 REA,在 npm 上,一条命令注册进 Claude Code。MIT 协议,四十五万九千个 star,今年四月才建的仓。
▲ 四步走完,全在你自己的机器上
它能拆的东西比想象的杂。原生二进制、Electron 应用、.NET、网页、安卓包、Go 程序、Rust 程序,连 GGUF 模型文件和 Unity 的元数据都能看。
原生那部分要配 Hopper、Ghidra 或者 IDA。纯网页和 JavaScript 不用装这些,直接上。
最关键的是它给结论的时候带证据,还写清楚局限在哪儿。分析和记录都在你自己机器上跑。
泼点冷水。
它只能看你自己这台机器上的东西。别人手机上的 App,它管不了。
很多 App 有证书固定,mitmproxy 根本解不开,只能看到连了哪儿,看不到内容。
二进制分析那一步门槛不低,装 Hopper 那套就够折腾半天。
它给的是线索,不是判决书。看到某个请求可疑,还得自己去读代码确认。
我的结论。拿它跑一遍你自己天天用、又最信任的那几个 App。看完之后有些人会不安,这很正常。
泼点冷水
只能看自己的机器 别人手机上的 App,它管不了。
证书固定拦得住 不少 App 有证书固定,mitmproxy 只能看到连了哪儿,看不到内容。
原生分析门槛不低 拆二进制要配 Hopper、Ghidra 或者 IDA,光装这一套就够折腾半天。
给的是线索 不是判决书。看到可疑请求,还得自己读代码确认。
我的结论
拿它跑一遍你自己天天用、又最信任的那几个 App。看完会不安,这很正常。
参考
仓库 https://github.com/morluto/rea
官网 https://rea.tools/
mitmproxy https://mitmproxy.org/
你敢查自己手机里最信任的那个 App 吗👇
关注 AI智管局
实测 AI 硬件,说人话,不忽悠
下一篇写什么,评论区给个方向