ARTICLE · 1381581
日本大瓜|三越伊势丹评论插件被攻破,会员资料从 2014 年起挂了 12 年(11月18日)
日本大瓜真事
一个评论插件
挂了 12 年会员资料 😱
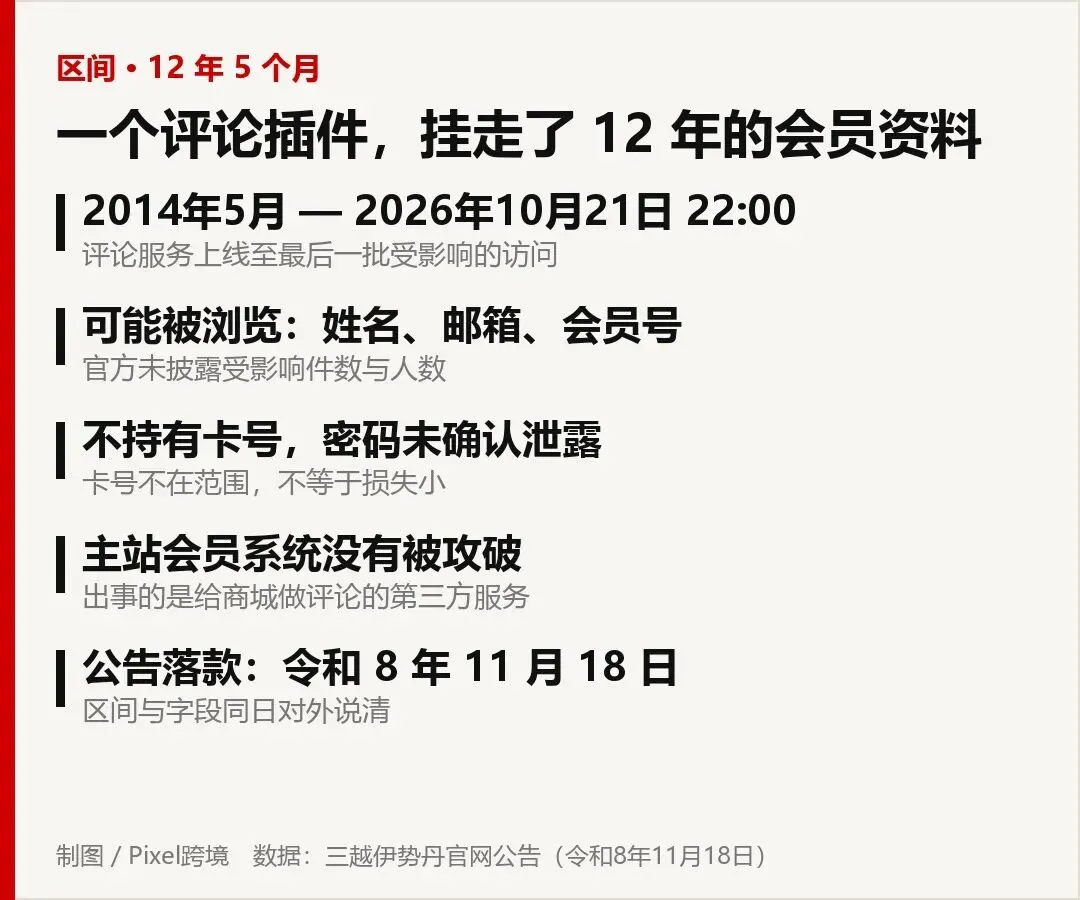
事情是这样的:11 月 18 日,三越伊势丹在官网挂出一则公告,落款令和 8 年 11 月 18 日。线上商城用的第三方商品评论服务,遭第三方未授权访问。客户姓名、邮箱地址、会员号等,有可能被别人浏览过。时间区间从 2014 年 5 月服务开始,一直到 2026 年 10 月 21 日 22:00 前后。
事件速览|泄了什么,没泄什么
• 出了什么事:线上商城使用的第三方商品评论服务,遭第三方未授权访问。
• 可能被浏览:客户姓名、邮箱地址、会员号等。
• 不在范围:评论服务不持有信用卡号,卡号不在这条线上;密码未确认泄露。
• 时间跨度:2014 年 5 月(服务开始)至 2026 年 10 月 21 日 22:00 前后访问过的部分客户。
• 件数:官方公告未披露受影响人数或件数。
事情经过
时间轴
• 2014年5月 评论服务上线,会员资料开始流进这个组件
• 2026年10月21日 22:00 前后 最后一批受影响的访问
• 2026年11月18日 官方公告,把区间与字段对外说清
反转一刻:被攻破的不是会员系统
但是!三越伊势丹自己的会员系统没被攻破。出事的,是给商城做商品评论的那家第三方服务。
原理不复杂:评论组件要显示「你是会员」「你买过这件」,就得读会员信息。而这类组件通常由第三方托管、跑在自己域名外,常年不在 IT 的资产清单里。谁在维护它、它存了哪些字段、留多久,总部往往说不清。
所以这类事件有个共同特征:主站没被攻破,公告照样得自己发。顾客不会区分「你的系统」和「你用的组件」——他们只认那个牌子。
算账:12 年,是多大的一个池子
2014 年 5 月到 2026 年 10 月,跨度 12 年 5 个月。一个运营了 12 年的会员组件,里面不是「最近注册的人」,是十几轮促销、十几个品牌、几十次改版累积下来的人。
假设一家百货 12 年积累会员 300 万(假设),本次区间只覆盖「部分客户」,按 10% 到 30% 取,就是 30 万到 90 万人的资料进入潜在暴露面(假设)。
日本市场的客服成本:按每 1 万人配 1 名临时客服、每人月成本 30 万日元算(假设),30 万人就是 30 人、900 万日元一个月;90 万人是 2,700 万日元一个月。
真正贵的是「没写清」:公告没给件数,顾客只会按最坏情况想。而姓名、邮箱、会员号三件套,足够做一次精准钓鱼——这比卡号更耐用,卡可以换,邮箱和会员号换不掉。
卖家视角:把你站点上的组件盘一遍
• 列组件:评论、晒单、会员积分、客服机器人、推荐位,哪些在第三方域名下、能读到会员字段,一张表写完。
• 问三句:存了哪些字段、保留多久、出事谁负责通知顾客。答不上来的,就是风险点。
• 做减法:评论组件只给「昵称 + 评分」,不传邮箱与会员号;能按需查询的,不要整库同步。
• 写进合同:泄露通知时限、公告由谁发、赔偿上限。这三条不写,出事全是你扛。
• 备话术:公告模板、客服 FAQ、补偿方案,出事当天就能发,不用现写。
我们判断:会员资料的价值不在「有多少条」,在「能不能对上人」。日本顾客对「谁拿走了我的信息」比价格敏感,12 年这个数字会被记很久。
这个瓜你怎么看?评论区聊聊。🍉