ARTICLE · 1393259
手机 App 拿了什么权限、连向哪里?一份报告查清
一台小米 17 Pro Max,装了 501 个应用,其中 256 个同时拿到了网络权限和敏感权限。这是 NOIR 扫完的第一屏:哪些应用能拿到你的位置、通讯录、短信,它们各自的 APK 里又写了哪些上报域名,两样东西一对,就知道哪类数据可能流向哪里。
它跑在电脑上,用 adb 连手机,不联网、不要账号、不需要 root,默认什么也不改。
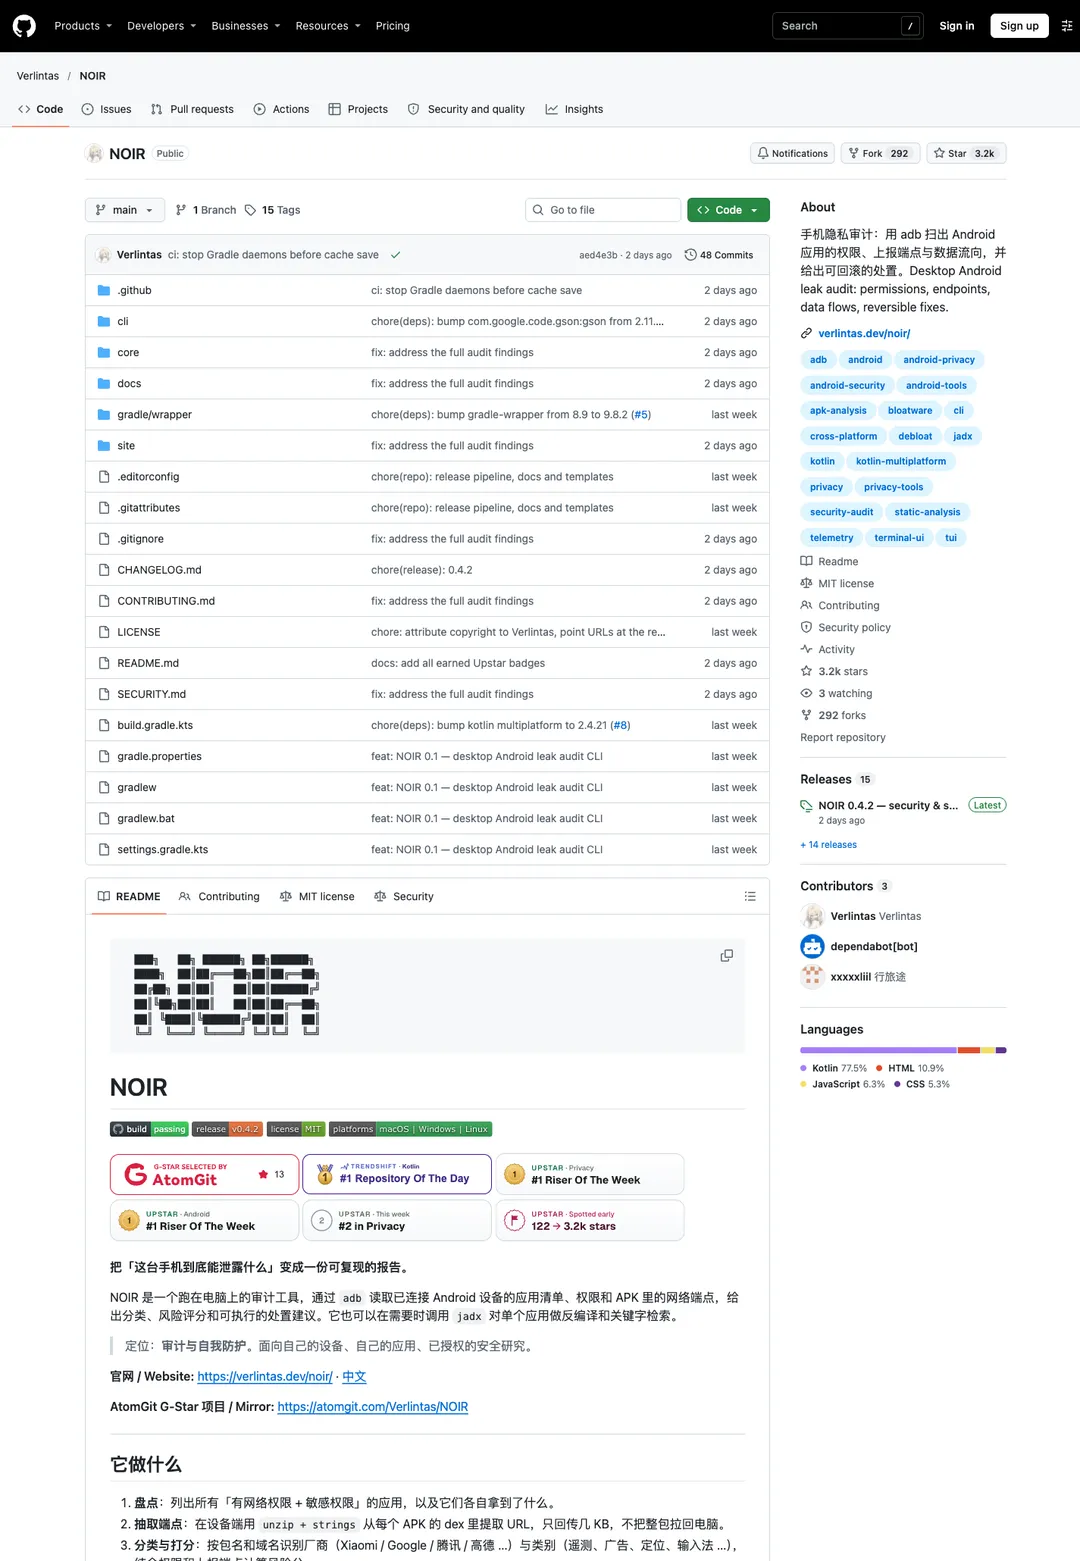
NOIR
一个跑在电脑上的安卓隐私审计工具。通过 adb 读出手机里应用的权限和 APK 里的上报端点,算风险分,给出可回滚的处置建议。
macOS / Windows / Linux · 需要 adb,深挖才要 jadx · MIT
端点不用把包拉回电脑
扫描分两步。先用 pm 和 dumpsys 把应用清单和权限读出来,再用 unzip | strings | grep 在手机上直接读 APK 的 dex,只把提取到的 URL 传回电脑,几 KB 而已。
这一步很关键:几百个 APK 动辄几十个 G,全拉回本地不现实。手机上缺 unzip 或 strings 的时候,它才退回本地解析。
拿到端点之后按包名和域名认厂商、认类别,遥测、广告、定位、输入法各算一类,再结合权限打分。仪表盘上那 256 个就是按分数排下来的。

共享 UID 那段最容易漏
安卓上有一批应用跑在 android.uid.system 底下,作者说常见 50 多个。它们的权限不记在自己名下,而是塞在 dumpsys package 尾部的 Shared users 段里。
不处理这段,最该被看见的那批系统应用反而会从报告里消失。NOIR 的解析器会把这些权限合并回每个包,所以你会看到 com.miui.securitycenter、com.miui.powerkeeper 这类排在前面。
除了权限,它还会解析 AndroidManifest.xml 的二进制格式,挑出没有权限保护的导出组件、允许明文流量、开了备份、debuggable 为真这些配置问题。
处置分三档,动手前先把回滚写好
它给的每条动作都标了等级:可以自动执行的、需要你人工确认的、不建议动的。
自动那档只到 appops 级别,比如禁掉某个应用的录屏、读取剪贴板、后台弹窗。执行前会先查一遍原来的模式,跑完把修改前的值写进 rollback.txt,一条条能照着恢复。实际执行的命令、退出码、完整输出记在 applied.txt 里。
卸载是单独一档,必须显式加参数才做,而且只是 --user 0 级别的卸载,APK 还在系统分区里,pm install-existing 能装回来。系统应用干脆不建议卸载,OTA 或恢复出厂会给你装回去。
域名清单分三份,功能域名标了不许拦
扫描会导出四个文本文件:domains-trackers.txt 是统计、广告、崩溃上报,可以整份导入拦截;domains-other.txt 用途不明,得一条条看;domains-functional.txt 是推送、登录、更新、支付、应用商店、云同步,拦了会掉功能。
它只导出,不替你改 DNS。作者在 README 里写了原因:跨平台改 DNS 很容易把设备网断掉,他们开发时踩过。
IP、localhost 和带 test、staging 的域名会被自动剔掉,免得清单里混进内网地址。
隔一段时间再扫一遍
noir diff 读两份 report.json,把应用分成新增、移除、变化三类,标出这期间多出来的权限和端点。加 --fail-on-regression,一旦有新应用、分数上涨、多出权限或多出端点就返回退出码 1,塞进定时脚本里就能当监控用。
报告本身是三个文件:report.json 给脚本读,report.md 给人看,report.html 是单文件离线版,浏览器直接打开。反编译过的应用按包名和 APK 路径缓存,第二次扫同一个应用直接复用,不会重复跑 jadx。
它证明什么,不证明什么
这条得说清楚:报告给的是静态证据,也就是这个应用具备这个能力,代码里有这个端点。它证明不了某次传输真的发生过。
要坐实,得再拿网络层的东西对。作者自己也在免责声明里写了这一句,没往「你的数据正在被偷」上引。
另外它不联网、没有遥测、不做版本检查;扫描结果只写在你指定的目录里。唯一的外部请求是 noir setup 下载 adb 和 jadx。
装起来
下载对应平台的 portable 包,解压双击启动器就行,包里自带运行时,不用另外装 Java。adb 和 jadx 不在包里,第一次跑会问你要不要自动下到 ~/.noir/tools。
第一次运行不带参数会进向导:查 adb、查设备、等你插线(最多 180 秒),扫完出仪表盘,最后问一句要不要执行安全处置。中间只会问两三个 y/n。
# 用 adb 扫安卓应用的权限和上报端点,处置可回滚https://github.com/Verlintas/NOIR往日推荐👇👇👇
●让 Agent 告别 Grep!swarm-slice 把代码库切给模型,省下 99% 的 Token
●4090 有一半算力被锁着!gpu-unlock-ada 把它打开了
●开个窗口就能管 S3!hoistbay 把上传、权限和分发收在一处
●想让 AI 写代码的过程看得见!Thinkrail 把每一步摊开给你
转给那个手机里装了一堆来路不明 App 的朋友。你手机上装了多少个应用,评论区说说。