ARTICLE · 1038883
一体化办公App,反而让行政更忙了
以下内容来自久谦中台 · 全域商业大数据AI研究平台
文末点击阅读原文申请试用
把访客、门禁、会议室揉进一个App,让员工和访客“一脸通”,这听起来是智慧办公的标配。它承诺了更高的效率和更低的成本,逻辑上无懈可击。
但现实往往相反。这些所谓的一体化产品,不仅没让事情变简单,反而让行政人员的工作量平均上升30%,访客单次通行的准备时间从5分钟拉长到15分钟。
一个本该提效的工具,怎么成了新麻烦?
不是真打通,只是功能搬家
今天市面上绝大多数的“一体化”产品,都走错了路。
它们的核心思路是功能打包,以为把访客邀约、会议签到、门禁权限都塞进一个软件里,就是解决了问题。行业也一度认为,谁覆盖的场景多,谁就更有竞争力。
结果呢?事与愿违。
这些产品本质只是功能的简单打包,并未解决跨主体身份互认的核心痛点。
对企业行政来说,麻烦不减反增。访客要去集团旗下的另一个园区,或者拜访上下游的伙伴公司,行政依然要重复核验资质,手动开通权限。相比过去各自独立的系统,反而平白多出两三道操作,费时费力。
对访客而言,体验更是糟糕。每次去一家新公司,都要重新提交身份证、扫脸验证。管理严格的园区,甚至还要提供在职证明和邀约函。一个共享办公的用户抱怨,哪怕是约了同一品牌在不同城市的会议室,到了地方还得去前台再走一遍身份核验流程。
所谓的“一体化”,不过是把三个孤立的功能放进了同一个App界面。底层的身份和权限数据,依然是老死不相往来的孤岛。
这是一种“伪一体化”。它只解决了单一企业内部的操作入口统一,却在企业与企业之间,园区与园区之间,制造了新的壁垒。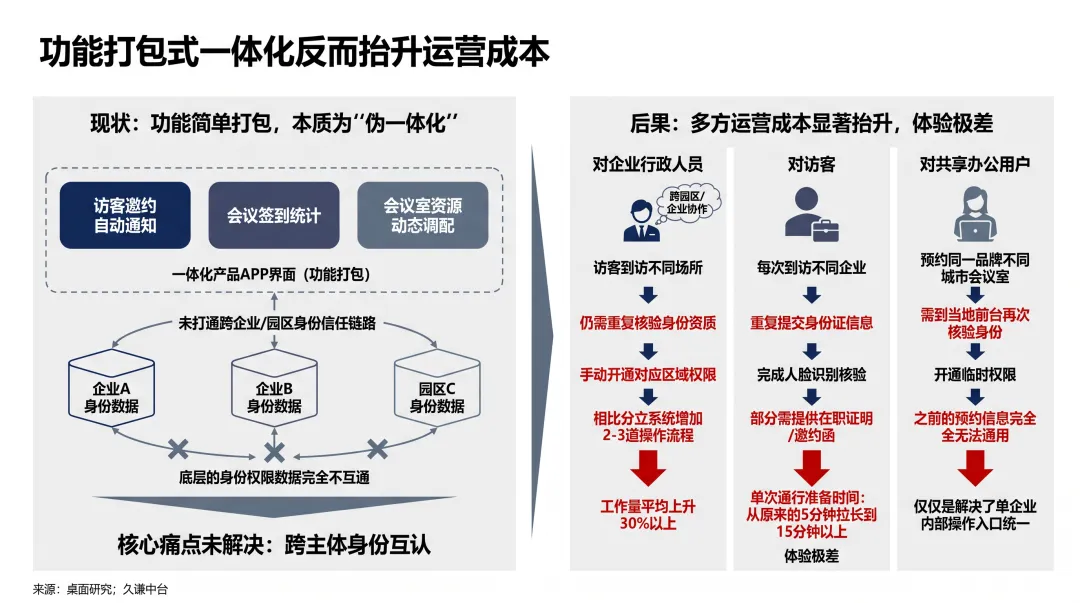
真正的基建:是国家可信身份
要让办公空间的数字身份真正“通”起来,靠厂商自己做功能集成是行不通的。
唯一的出路,是接入国家可信数据空间的统一身份认证体系。
这听起来有点抽象,但逻辑完全变了。它不再是让每个企业、每个App去建立自己的身份数据库,而是把身份认证这件事,交给一个权威的、中立的“第三方”。
2024年发布的《可信数据空间发展行动计划(2024—2028年)》已经指明了方向:到2028年,要建成100个以上的可信数据空间,覆盖全国主要的产业园区和商业办公楼。
头部的厂商已经率先跑通了这条路。
它的运行机制是这样的:
访客第一次使用时,在政务端完成一次实名认证。之后,他的身份数据就安全地存放在国家的可信数据空间里。注意,是存放在“国家”那里。
当他再去任何一个接入了该体系的企业或园区时,系统要做的不是重新验证他是谁,而是自动匹配他已有的权限——比如提前预约好的会议室。然后,直接刷脸或扫码通行。
全程无需再次提交任何材料,行政也无需手动审核。
厂商侧仅能获取“核验通过”的结果,无法接触或留存原始的敏感数据。这从根本上解决了信任问题。
实测数据很惊人:对接国家体系后,访客通行效率能提升80%以上,行政的核验工作量骤降90%。
更关键的是,这种模式可以无限复制。厂商只要完成一次与国家标准的对接,就能在全国所有接入可信数据空间的区域快速落地。它的边际拓展成本几乎为零。
这才是真正的基础设施。而那些还在埋头做功能打包的产品,每换一个客户就要重新做一次系统适配,成本高昂,永远无法形成一张全国通用的网络。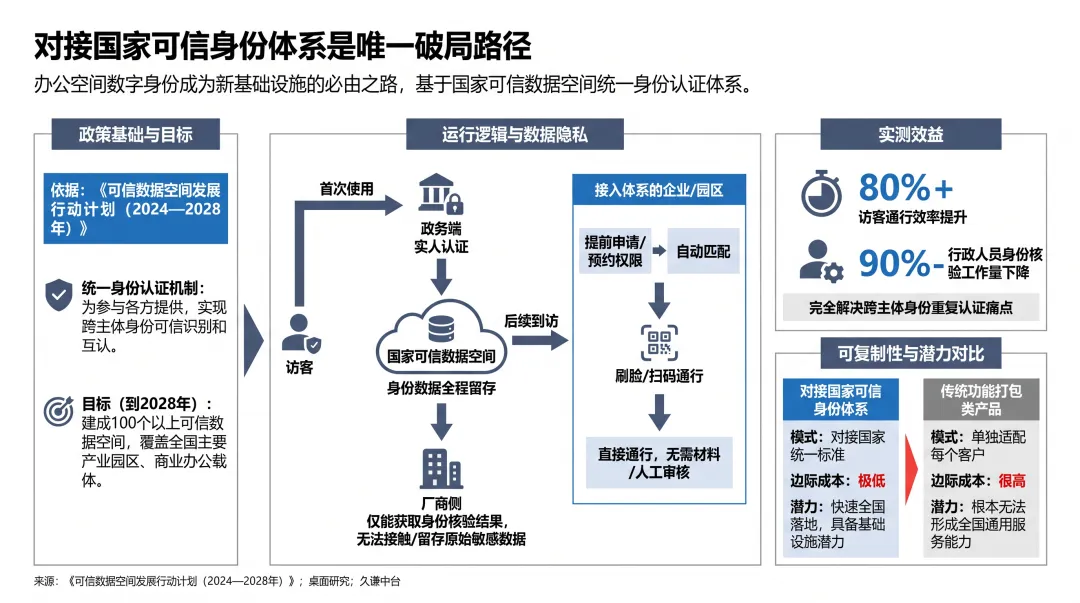
真正的门槛:是一张合规牌照
很多人会想,不就是对接一个国家级的API接口吗?技术上应该不难吧。
这是最大的误解。
对接国家可信身份体系,核心门槛根本不是技术,而是合规能力和政务对接资质。
做接口开发,可能只占总成本的20%。剩下的80%,都花在了拿到“准入牌照”这件事上。
首先,你得有一个专业的合规团队。这个团队什么都不干,就是专门研究《个人信息保护法》、可信数据空间管控规则、数据安全法等一系列文件,确保从数据采集、传输到销毁的每一个环节都滴水不漏。单是养这个团队,一年就至少是百万级的成本。绝大多数中小SaaS厂商根本烧不起这个钱。
其次,你需要申请政务数据对接资质。这需要满足一连串硬性要求:信息系统安全等级保护三级认证、过硬的数据安全防护能力、没有数据泄露的“黑历史”等等。整个审批周期通常超过一年,还需要投入大量资源与政务部门沟通。
没有深厚的资源和背景,连门都摸不到。
这就是为什么大量SaaS厂商只能停留在功能打包的浅水区,无法进入真正一体化身份管理市场的核心原因。
目前,国内拿到这张“合规牌照”的办公空间身份管理厂商,不超过10家。对后来者而言,就算技术再强,也至少要花一到两年时间去补合规、跑资质。
窗口期,基本已经关闭了。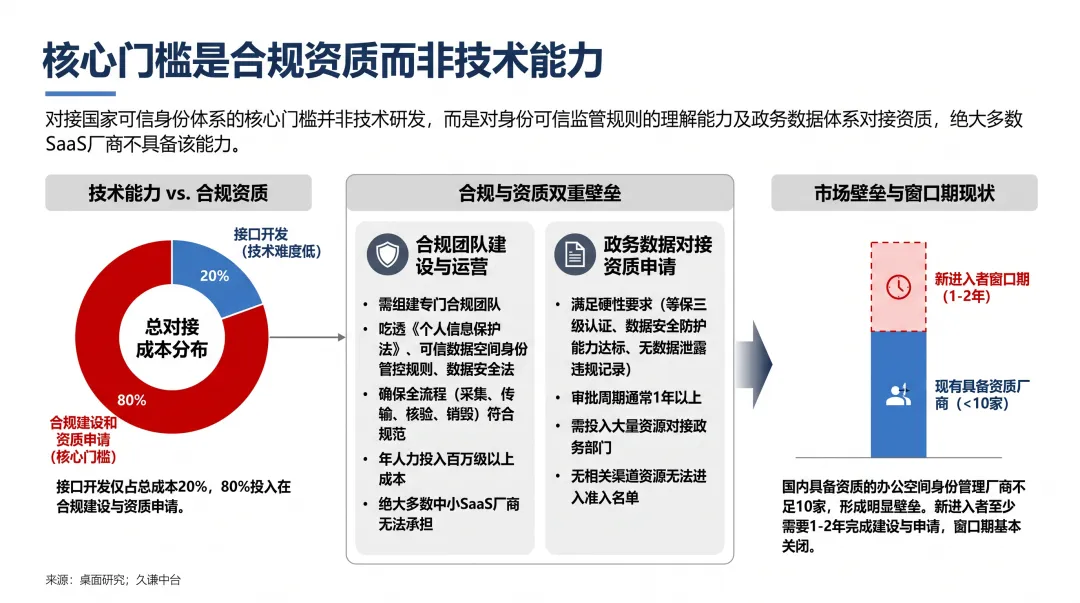
产品的天花板:是合规深浅
过去,很多产品为了追求所谓的“极致体验”,会过度收集用户的生物信息,比如人脸、指纹,甚至是行程轨迹。
然后,把这些数据用在别处,比如卖给营销机构做精准推广。
这种做法无疑是在悬崖边跳舞。近年来,多地都出现了相关企业因违反《个人信息保护法》被重罚的案例。这也导致企业和用户对这类产品充满了不信任,主动采购的意愿不到20%。
办公数字身份的落地天花板,从来不是技术能实现什么,而是合规允许你做什么。
对接国家可信身份体系的产品,恰好完美解决了这个问题。
它采用“数据可用不可见”的模式。厂商不需要保存任何用户的敏感信息,所有身份核验都在国家的可信数据空间内完成。厂商能拿到的,只是一个“通过”或“不通过”的结果。
这不仅完全符合监管,也极大地赢得了企业和用户的信任。在已经落地的试点项目中,企业的采购意愿超过70%,用户的接受度也超过了80%。
普及速度,远非传统产品可比。
当然,即便拿到了“牌照”,厂商也必须时刻保持对合规的敬畏。不能为了增加某个新功能,就随意申请额外的用户数据权限。任何越过合规边界的行为,都会立刻触发用户的抵制和监管的处罚。
未来的竞争,本质上是合规能力的竞争。
所以,判断一个办公身份产品的未来,别再看它集成了多少花哨的功能,要看它拿到了哪张“牌照”,以及它对合规边界的理解有多深。
对于只有一个办公楼的单体公司,传统的功能打包或许够用。
但只要企业开始跨区域、跨主体协作,接入国家可信身份体系就不是选择题,而是必答题。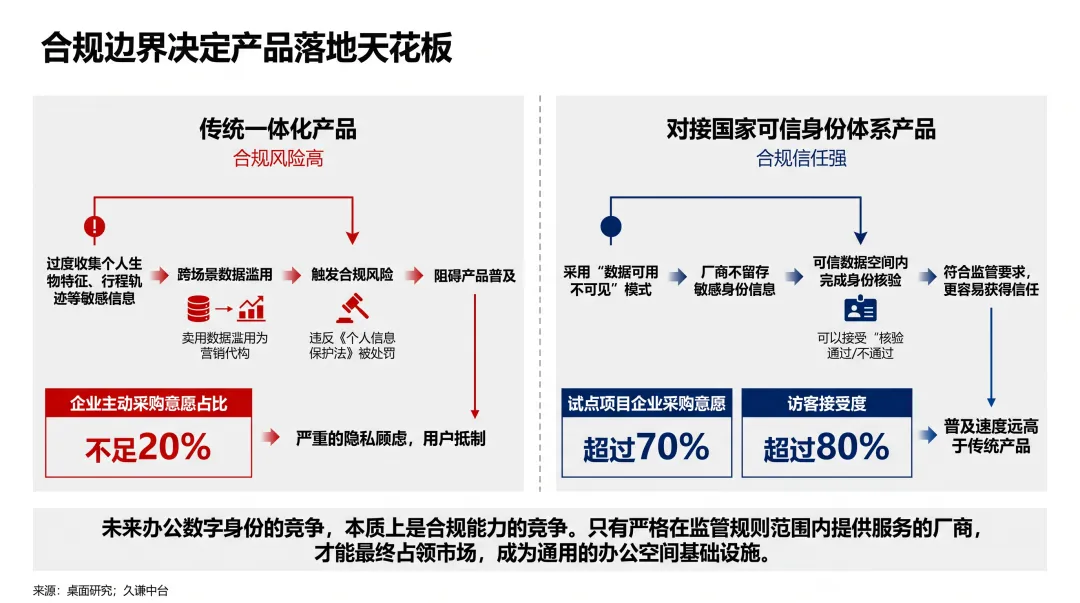
对于办公空间解决方案的提供商与采购方而言,市场的评判标准正从功能丰富度转向合规深度,这无疑是一个关键的战略拐点。无论是供应商决定是否投入重资换取“准入牌照”,还是企业客户选择能穿越周期的技术伙伴,决策的核心都不再是简单的功能对比。它要求决策者能持续追踪政策动向、识别少数合规玩家的真实市场表现、并洞察头部企业采购标准的变化,这需要一种超越产品手册的系统性市场洞察能力。
要建立这种洞察,企业需要将分散的行业信息、政策文本、招投标数据与竞品动态整合分析,以形成可靠的判断。久谦中台能够为这一过程提供支持,其行业智能研究模块内置了对赛道与竞争格局的分析框架,可帮助企业梳理具备合规资质的核心厂商及其战略布局。结合自然语言交互能力,决策者无需进行复杂操作,只需提出如“分析主流办公身份管理方案商在大型企业客户中的渗透率”等问题,即可获得结构化的分析结论,为战略规划或供应商选择提供依据。
点击阅读原文,主页联系客服,获取产品试用
关于久谦中台
I
十五年的研究沉淀
三百个行业领先客户 + 四百位全职研究员
中国最领先研究机构 + 累计执行五千个项目
II
全面且独特的数据集
融合线上线下 + 兼容定量定性 + 覆盖广泛行业
十年固定成本沉淀 + 支撑多层次分析推理
III
商业级大模型智能引擎
通用基座 + 垂直领域精调 = 深度商业智能计算
趋势洞察 + 创新发现 = 复杂商业决策支持
+
科技驱动专业服务进化
赋能行业先行者 & 破解时代级命题
持续进化的专业主义 + 务实落地的工程文化
更多内容点击下方关注