ARTICLE · 1044932
30款App被点名,没有一个是熟的:这才是个人信息泄露最危险的地方
Flow Fit、滑板车背诵、iNAP Care、中英翻译通、GPS测亩仪、ROI计算器、红卷乐读、道臣智运……你听说过几个?
大概率一个都不认识。而这恰恰是这件事最值得关注的地方。
这30款App分四类问题:6款连隐私政策都没有公开,用户根本不知道自己被收集了什么;4款强制或频繁索要非必要权限,一个翻译软件非要你的定位,一个健康管理App死活要你的通讯录;9款收集了个人信息却不完整准确说明用途;11款不提供有效的账号注销功能——你想走?没门。
手机App隐私安全
这不是什么大厂翻车。通报名单里没有一个是你天天用的微信、抖音、淘宝。它们全是应用商店里的"小透明"——工具类、教育类、健康类、物流类的小App,可能你用完一次就忘了它的存在,但它的服务器里,你的信息可能还在。
这才是个人信息泄露最真实的场景。
我们平时讨论隐私安全,焦点永远在头部平台:微信会不会读我的聊天记录?抖音会不会偷听我说话?淘宝是不是在给我杀熟?大平台确实值得盯,因为它们掌握的数据量大、影响面广。但你有没有想过,你手机里那个用了一次就扔在那的"GPS测亩仪"、那个帮孩子背课文的"滑板车背诵"、那个算投资回报率的"ROI计算器"——它们也在收集你的信息,而且做得比大平台更隐蔽、更粗放、更没人管。
大平台至少有法务团队、有合规审查、有舆论监督。这些小App呢?可能就三五个人开发,上线的时候连隐私政策都懒得写。但它们要的权限一点都不客气——定位、通讯录、存储、麦克风,能要的全要。你拒绝,它就不让你用。你同意了,它就开始后台收集。收集完之后去了哪里?没人知道。
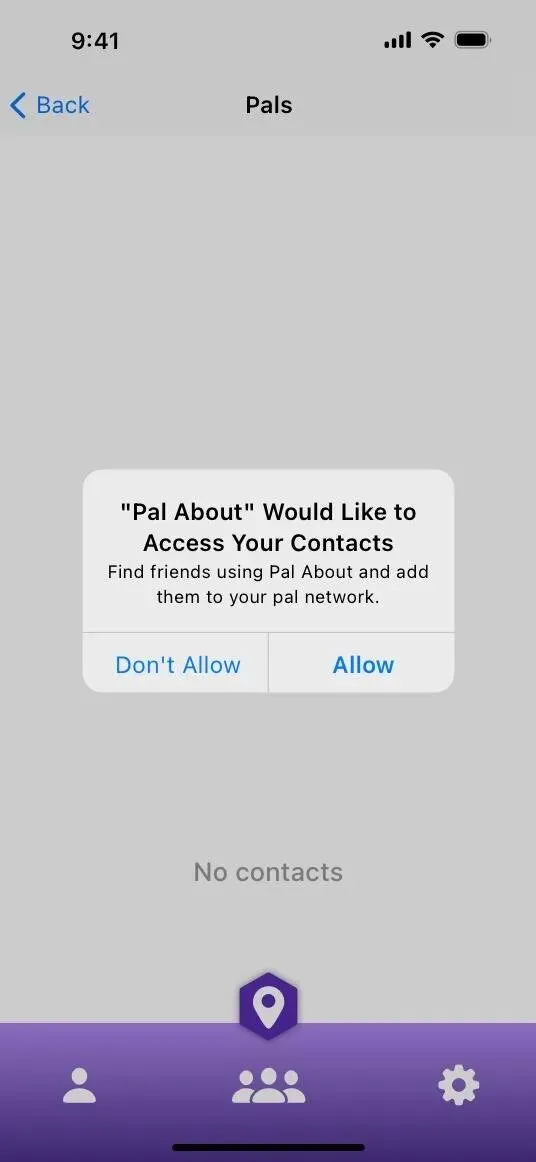
App权限弹窗
网信办这次行动的法律依据很硬:《网络安全法》《个人信息保护法》《网络数据安全管理条例》《App违法违规收集使用个人信息行为认定方法》,四个法规一起上。执法主体也不含糊——中央网信办、工信部、公安部三部门联合。这说明什么?说明个人信息保护已经不是"某部委的单项工作",而是国家级的专项行动。
更值得注意的是,这只是一系列行动中的一环。2026年以来,公安部"护网"专项工作已经公开曝光违规收集个人信息的移动应用652款,侦办相关行政案件3.8万起。国家计算机病毒应急处理中心9月14日刚通报了75款移动应用。加上网信办这次的30款——光是最近一周,你就能看到上百款App被点名。这还只是被检测到的。
数据安全法规
问题的根子在哪?在应用商店。
你想想,这30款App是怎么到你手机上的?是通过应用商店下载的。应用商店作为分发渠道,有没有审核这些App的隐私政策是否完整?有没有检测它们索要的权限是否合理?有没有在用户下载前给出安全提示?
目前来看,应用商店的审核责任几乎是空白的。一个开发者注册个账号、上传个安装包,只要不涉及政治敏感内容,基本就能过审上架。至于这个App要了什么权限、收集了什么数据、有没有注销功能——商店不管。出了事,锅全是开发者的,商店一个"平台中立"就把自己摘干净了。
这合理吗?
《个人信息保护法》第五十八条明确规定了"提供应用程序分发服务的平台"的义务,包括对App进行安全技术检测、对违法违规App采取不予上架、警告、下架等措施。但实际执行中,多数应用商店的"安全技术检测"基本停留在形式审核层面——有没有隐私政策文本?有。格式对不对?对。但政策里写的和App实际做的是不是一致?权限要得合不合理?这些实质性问题,没人深究。
网友的反应也很有意思。有人说"还好我一个都没下载过",有人说"这些App听都没听过,谁会去下"。但事实是,你可能没用过"GPS测亩仪",但你有没有下载过一个用了一次就卸载的小工具?有没有给孩子装过一个学习类的App?有没有在某个办事场景下被迫装过一个App?这些场景里,你可能就中过招。
手机安全防护
网信办给了15个工作日的整改期限,逾期将依法处置处罚。这个时间不长也不短,但关键问题不在时间长短,而在后续的核查力度。以往的经验告诉我们,很多被通报的App要么整改一阵子又故态复萌,要么换个名字重新上架。真正要从源头解决,得让应用商店承担起实质审核责任——上架前检测权限合理性,运营中定期复查,发现违规立即下架并公开。否则通报一批、整改一批、再冒出一批,永远在打地鼠。
个人信息保护法实施已经快五年了。法律条文很完善,但执行链条最薄弱的一环,不是开发者,不是用户,是中间那个"守门人"——应用商店。30款App被点名只是表症,应用商店审核机制的缺位,才是真正的病灶。
下次下载App之前,先看看它要什么权限。一个背课文软件要你的定位?一个测面积的工具要你的通讯录?别犹豫,直接卸载。你的信息值钱,别让"小透明"白白拿走。