ARTICLE · 1049368
经典黑吃黑!两个勒索软件团伙干起来了
最近安全圈上演了一出好戏,连电视剧都不敢这么拍。
两个全球知名的勒索软件团伙——Clop和ShinyHunters——打起来了,而且不是小打小闹。
01
先说说这两个团伙是谁
Clop是个老牌勒索团伙。2025年,他们利用Oracle数据库的漏洞,从全球一堆大公司里偷了大量数据,靠威胁公开数据来敲诈。在勒索圈里算是“行业前辈”。
ShinyHunters是另一个知名数据勒索团伙,专门偷数据、卖数据,2020年就干过入侵知名黑客论坛的事儿。
这俩本来井水不犯河水,直到2025年,双方因为Oracle攻击的“分赃”问题结下了梁子。
02
一句嘴炮成为导火索
据ShinyHunters的说法,在2025年Oracle攻击行动期间,Clop的一个代表私信威胁他们,原话被翻译成英文大概是:“我的钱比你和你的所有人加起来都多,我很快就会杀了你。”
叔可忍,婶不可忍!
于是,2026年9月18日,ShinyHunters动手了。他们发现Clop的暗网泄露网站存在一个文件上传漏洞。ShinyHunters利用这个漏洞,往Clop的网站上直接上传了一个嘲讽文件:
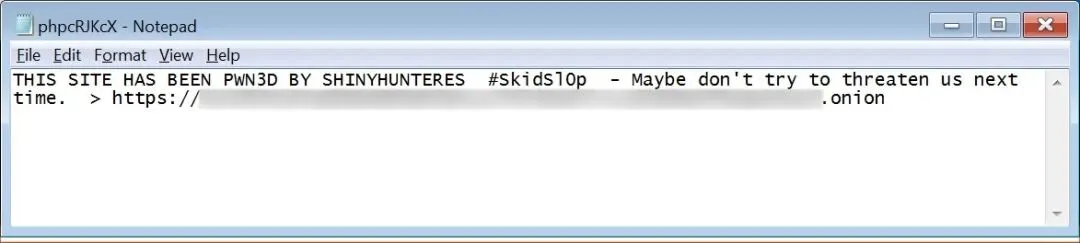
“这个网站已经被ShinyHunters拿下了。下次别来威胁我们。”
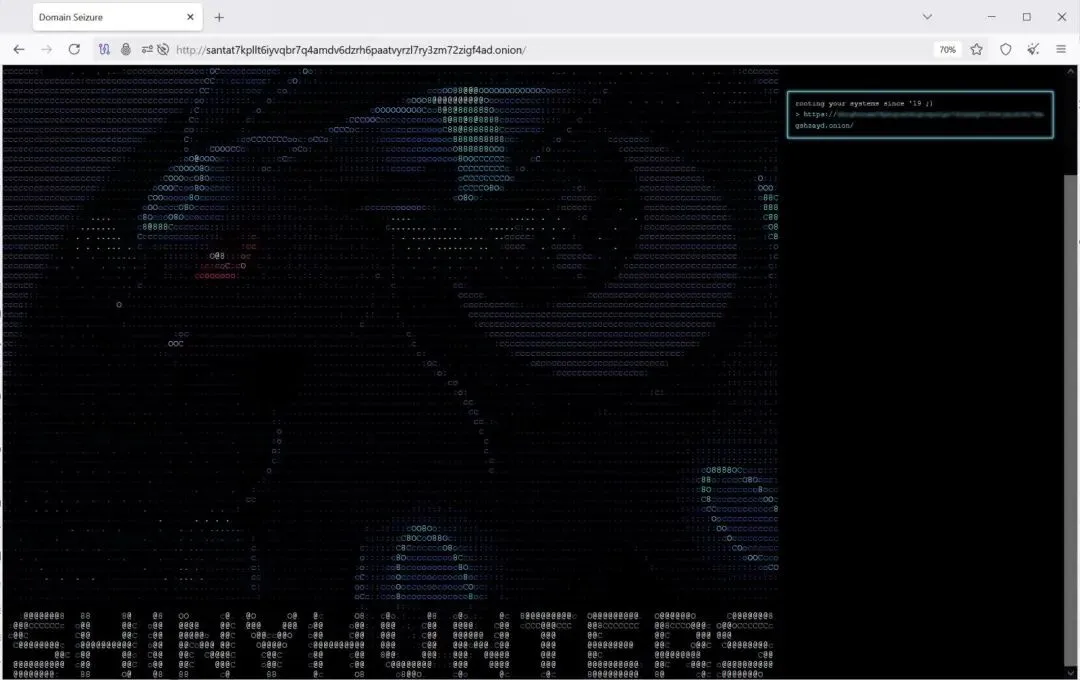
然后,他们直接把Clop的整个暗网主页给替换成了自己的LOGO,还配了一句:“从2019年就开始root你们的系统了 ;)”
03
更狠的还在后面
换LOGO只是开胃菜。ShinyHunters声称,他们拿到了Clop服务器的完全访问权限,偷走了:
· 源代码
· 插件
· 系统日志
· Clop暗网服务的私钥
最后这一项最要命。暗网服务的私钥就相当于Clop的“房产证”,有了它,ShinyHunters甚至可以用Clop原来的暗网地址来运营自己的网站。等于把人家房子占了,还把门锁换了。
ShinyHunters最后放话:“我们要反过来勒索他们。” 给Clop72小时联系他们,否则后果自负。
04
安叔说句实在话
看到这两个团伙互撕,很多人可能觉得挺爽。但安叔得提醒你一句:他们互撕是他们的事,你的安全才是你的事。
这次事件暴露了一个关键信息:连勒索团伙自己的网站都有漏洞。 一个做勒索的团伙,自己的暗网泄露站被人用文件上传漏洞给端了。这说明什么?说明没有任何系统是绝对安全的,哪怕你是专门干网络犯罪的。
所以,勒索病毒防范还是要最到位:
①备份,备份,还是备份。遵循“3-2-1”原则:至少3份副本,2种不同介质,1份异地离线存放。而且备份要定期测试恢复,确保真的能用。
②补丁,补丁,还是补丁。所有面向互联网的系统,及时更新、及时打补丁。
③不付钱,不妥协。付了钱也拿不回数据,还助长了犯罪。把精力和资源放在事前防范和事后恢复上,比放在赎金上划算得多。
另外,如果真的不幸中招一定要及时采取应急措施:
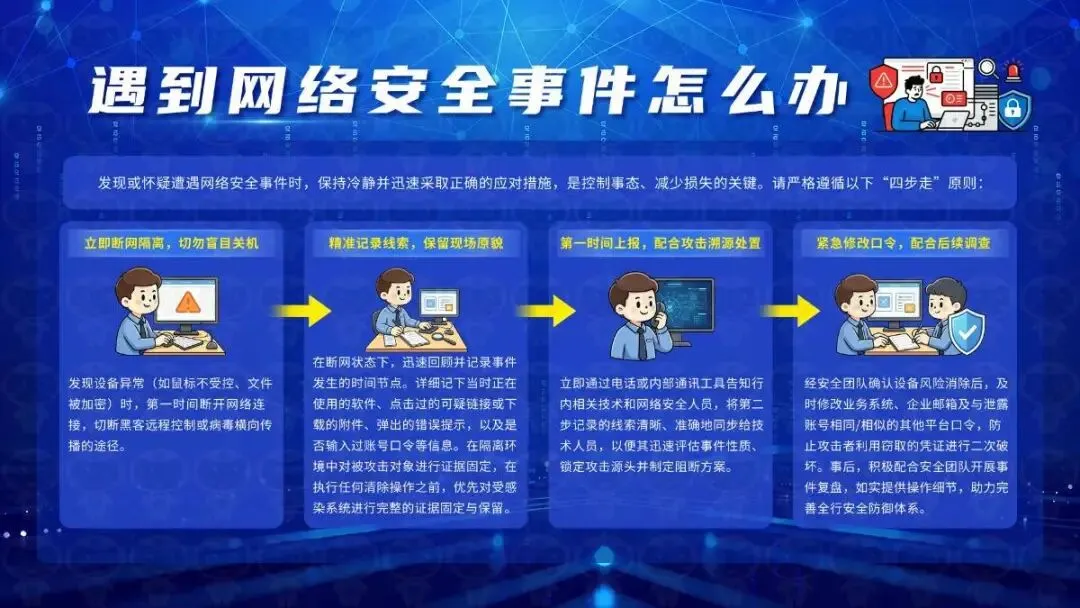
这场“黑吃黑”的大戏,看个热闹就行了。但热闹看完,安全防护该做的事,一件都不能少。