ARTICLE · 1056782
AI大模型被扒"偷传代码":AI编程工具,正在悄悄打包你的整个代码仓库

AI圈大事
代码泄露
9月16日,智谱旗下AI编程工具ZCode发布v3.12.2更新,更新说明里写的是"优化仓库快照上传的内存占用"——听起来只是个性能优化。两天后的9月18日,技术博主ferstar发布了一份逆向分析报告,把这句话背后的真相挖了出来:ZCode会在用户登录后自动生成一个约313MB的加密文件,打包进去的文件多达4.2万个,其中超过八成是项目的历史修改记录,还夹带着缓存和操作日志。在一次正常使用过程中,这个打包上传动作被观察到触发了多达62次——不是偶发情况,是几乎每次请求前后都在悄悄进行。
同一天,智谱火速道歉,承认问题出在"代码库索引"功能上线初期默认开启,声称上传数据"会立即销毁,不会保存",并承诺近期开源ZCode代码库、引入第三方审查,还给全体用户补了一次周额度重置。
安全过滤形同虚设
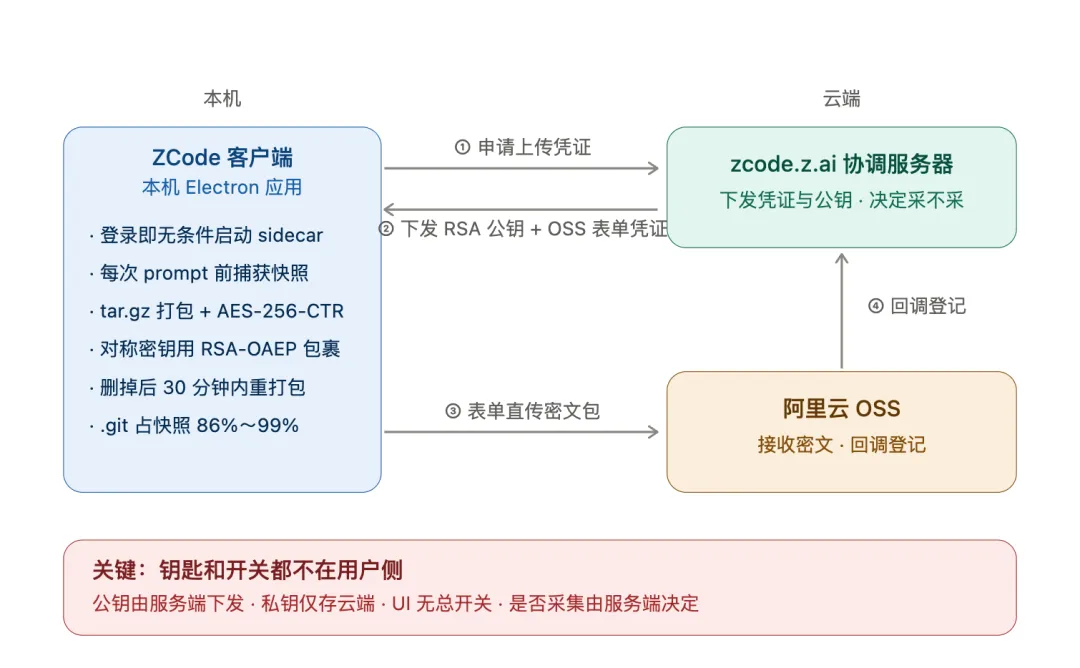
道歉发出后,社区扒出的细节让这事没那么容易翻篇。ferstar的分析显示,打包逻辑里,历史记录目录的"放行"排在密钥过滤和体积限制规则之前——也就是说,本该拦截敏感信息(比如误提交进历史记录里的密钥)的安全机制,在这套打包流程里根本没起作用。解密密钥只存在服务端,用户自己完全没法查看打包出去的内容到底装了什么。界面上标着"优化体验"和"仓库快照索引"的两个开关,实际测试下来都无法真正关闭这个后台打包上传的动作。换句话说,用户以为自己在用一个本地生成索引的功能,实际上整个项目的历史记录被持续、静默地送去了云端,而且自己既看不见内容、也关不掉。
道歉不能让企业买账
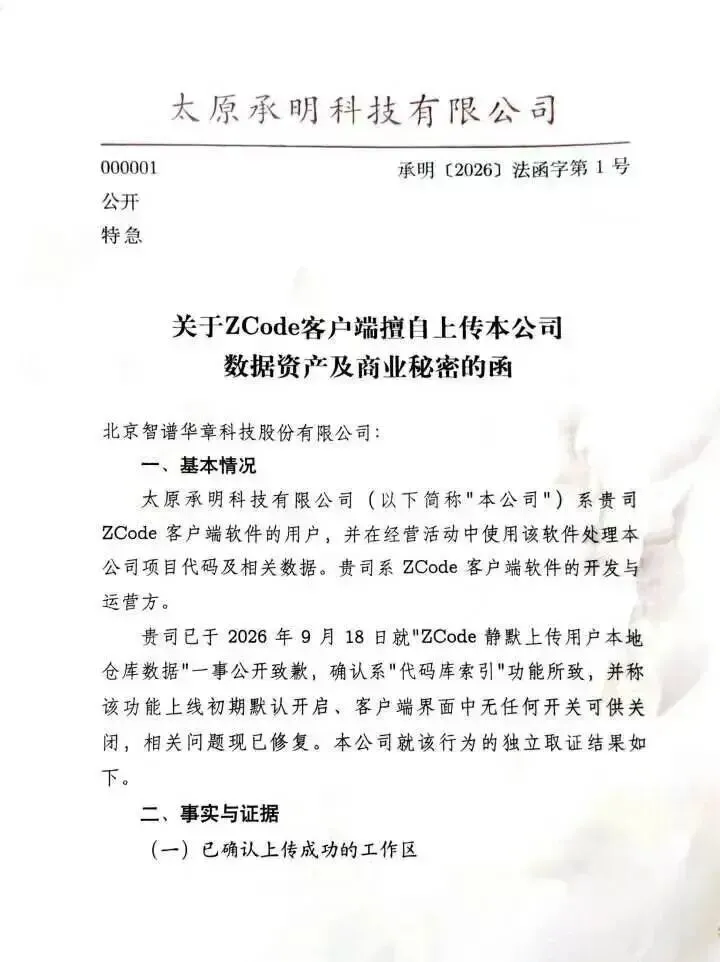
9月20日,事件进一步升级。太原承明科技有限公司正式向智谱发函,指出自己有6个以上的工作区在8月28日至9月14日期间被ZCode上传到云端,其中最大的一个文件达到391.94MB,要求智谱在10月10日前书面答复数据删除情况,并明确表示"保留追究法律责任的权利"。9月21日,智谱宣布将在MaaS开放平台推出"数据内容不留存"功能,称这是"国内大模型服务领域约束标准最高的隐私保护机制",但截至目前,对承明科技的发函诉求仍未作出公开回应。
给企业提醒
这起事件最值得警惕的地方,不是"又一起数据泄露",而是暴露了一类容易被忽视的风险:不是外部黑客攻破了系统,而是你自己引入的AI工具,本身就在做超出预期、绕开安全规则的数据传输动作,而且从界面上根本判断不出来。企业现在几乎都在给团队引入AI编程助手、AI Agent做自动化处理,但这些工具到底会不会把你的代码、数据、密钥"顺手"打包传到你不知道的地方,光看官方文档和界面开关是说不清楚的——得真刀真枪测过才知道。
网钳科技做的AI安全,覆盖的正是这类容易被忽视的风险:不只看你自己业务系统有没有漏洞,也能针对你引入的第三方AI工具、AI Agent做实际的行为核查——它到底有没有权限外的数据传输、有没有绕开你设定的安全规则,全链路数据治理能力能帮你把这些动作看清楚、管得住,而不是只能等出了事再补救。
END