ARTICLE · 1068246
那些爆火的微信 CLI,到底在你的电脑里做了什么?
大家好,我是Bob。
一行命令,凭什么能读微信?
这段时间,我在 GitHub 上看到不少微信 CLI、聊天记录导出和微信机器人项目,有些已经积累了几千甚至上万关注。
宣传都很直接:装好工具,输入一条命令,AI 就能读微信、回消息,甚至把几年的聊天记录一次性导出来。
我第一反应是方便,第二反应是奇怪:微信什么时候开放了这样的接口?
我顺着几个热门项目的说明和代码往下翻,慢慢发现了一个反差:功能列表通常写得很长,风险说明却很短。
很多项目并不是完全不提风险。有些放了一段免责声明,有些写着“仅供学习”“后果自负”,也有少数项目专门回答过封号问题。但真正重要的几件事——程序进入了微信的哪一层、拿到了多大权限、明文数据会留下在哪里、账号到底可能受到什么影响——很少被完整讲清楚。
那条看起来很轻巧的命令,背后可能一点也不轻。
有些工具确实比较直白。它们找到微信窗口,读取屏幕上能看到的文字,再模拟搜索、点击、复制和发送。wxauto 的文档就明确说,它使用的是 UI Automation,相当于让程序代替人在窗口里操作。
这种方式没有直接解开整个聊天数据库,但它依赖窗口状态。微信改个界面、焦点被别的软件抢走,或者搜索结果里出现两个同名联系人,程序都有可能找错地方。接上 AI 以后,最麻烦的情况不是它报错,而是它没有报错,顺利把话发给了错误的人。
再往下看,有些项目已经不满足于模拟点击了。
它们会把模块放进正在运行的微信进程,找到客户端内部的收消息、查联系人和发文件等能力,再开放一个本地接口给其他程序使用。比如 WeChatFerry 的公开功能就包括接收消息、查询联系人、发送文件和查询数据库。项目说明
还有一类聊天导出工具,会在微信登录时读取进程内存,寻找本地数据库使用的密钥。拿到密钥后,再解密数据库,解析联系人、群聊和历史消息。腾讯公开的 WCDB 框架基于 SQLite,并支持 SQLCipher 加密和 Zstd 压缩。WCDB项目
到这里我才意识到,很多人理解的“一行命令”,其实不是微信提供了一个方便的官方接口。
它更像是把窗口控制、进程访问、内存读取、数据库解密和消息发送等一连串能力,包装成了一条命令。
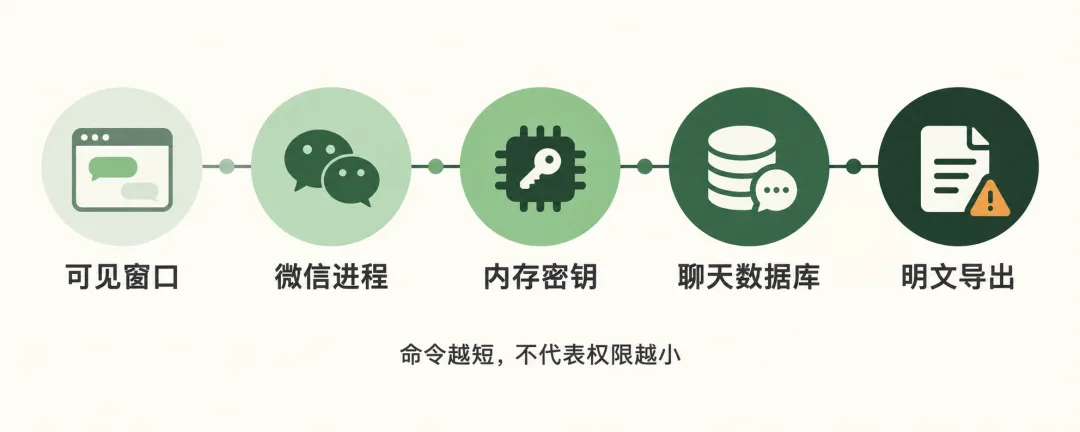
真正危险的,不只是封号
我后来专门回到这些项目的 README 里找“封号”两个字。
结果并不理想。大部分篇幅都在教用户如何安装、如何收消息、如何接 AI;到了账号风险,往往只剩下一句概括性的免责声明。
封不封号很难给出一个确定概率,微信也不会公开完整的风控逻辑。但有一点很确定:任何第三方项目作者,都无法代替平台向用户承诺“绝对不会封号”。只要工具依赖模拟批量操作、进程注入、未公开接口或持续自动收发,用户就应该把账号受限视为真实风险,而不是 README 最下面的一行小字。
而且封号反而是最容易理解的一种风险。
你原本可能只是想让 AI 总结一个群,安装的程序却同时拥有读取联系人、下载文件和发送消息的能力。你只用了其中一个功能,不代表程序只获得了一个功能的权限。
数据库成功解密以后,新的问题才刚开始。
终端里显示过的密钥、剪贴板里的内容、导出的 HTML、Excel 和 Markdown,通常都只是普通文件。它们可能留在下载目录,被系统搜索收录,被网盘自动同步,或者在调用 AI 时一起发给第三方。
很多时候,真正泄露聊天记录的并不是解密那一刻,而是几个月以后,你已经忘了电脑里还躺着一份完整的明文副本。
“开源”也不能直接等同于“安全”。代码可以公开检查,但普通用户下载的往往是编译好的 EXE 或 DLL。这个文件是否与公开代码完全一致、是否连接外部服务器、是否留下没有鉴权的本地端口,不会因为项目放在 GitHub 上就自动有答案。
我不认为这些项目的作者一定有恶意。问题是,它们使用的技术天然扩大了攻击面,而风险说明往往没有跟上功能扩张的速度。一个工具能读取全部联系人、查询数据库并代替你发消息,就不应该只用一句“风险自负”结束说明。
2026 年 7 月,GitHub 公布了一份针对 wx-cli 的 DMCA 通知。权利方认为,该项目通过定位和提取微信数据库密钥,绕过了相关技术保护。GitHub 说明,这次处理波及整个派生网络,共 1464 个仓库。
这是一份权利方通知和平台处理记录,看到这里,我确定了一件事:当项目需要读取内存密钥、绕开数据库保护或者进入微信进程时,使用者承担的不只是封号风险,还有隐私、系统安全、软件许可和项目随时停止维护的问题。
我的需求,其实没有那么复杂
我后来重新问了自己一个问题:我到底想要什么?
我的需求不是让 AI 替我经营微信,也不是实时监听每一条消息。我只是想把自己账号中的某段聊天记录保存下来,用于个人备份、整理和检索。
既然只是离线归档,就没有必要为了“实时”,让一个程序长期进入微信进程,更没有必要顺便获得发送消息、操作联系人和管理群聊的能力。
不碰微信进程,聊天记录照样能导出
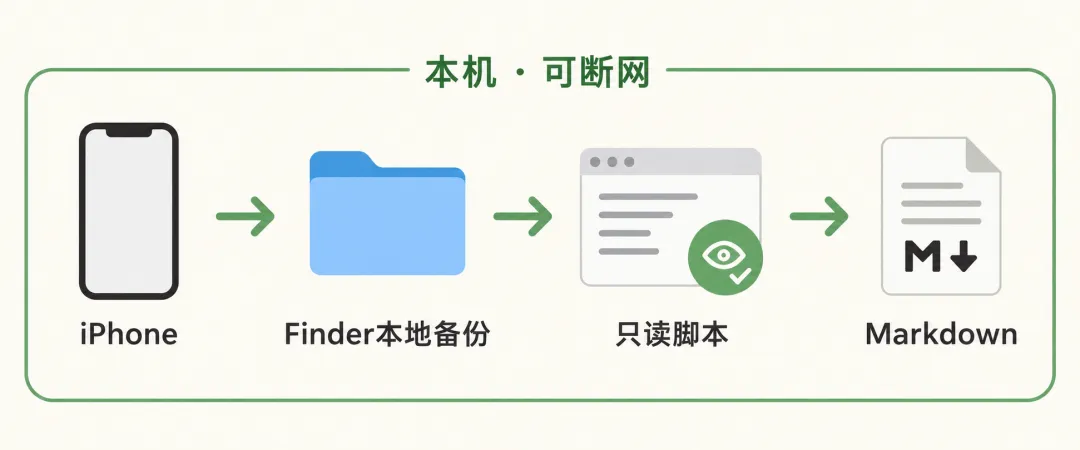
所以我换了个思路:不碰正在运行的微信,直接从自己的 iPhone 本地备份里找数据。
Apple 允许用户通过 Finder 把 iPhone 备份到 Mac。官方说明
我真正意外的是另一件事:至少在我测试的微信版本和未加密本地备份中,iPhone 微信聊天数据库本身可以直接离线解析。它并不像电脑版微信数据库那样,还需要先进入正在运行的微信、从内存里寻找密钥,再把数据库解开。换句话说,手机上的数据平时受到 iPhone 系统保护;但一旦被写进未加密的本地备份,聊天内容并没有再套一层只有微信才能打开的独立加密。
这也是为什么我完全不需要碰微信进程。脚本只做几件事:在备份中寻找微信数据,定位指定联系人或群聊,只读提取时间、发送人和消息正文,最后整理成 Markdown。
它不向微信电脑版注入模块,不读取微信桌面进程里的密钥,也没有发送消息的能力。整个过程可以断网完成,代码也不长,至少使用者有机会看清它读了什么、写了什么。
这条思路并非首创,早期的 WechatExporter 也读取过 iPhone 备份。我重新完善它,是因为新版微信的数据结构和压缩方式发生了变化,同时我希望工具更小,权限边界更清楚。
我把脚本源码和打包后的程序一起放到GitHub。假如你:
1.希望把和男/女朋友的聊天完整导出来,它可以帮你做到整理成markdown格式。
2.希望把群聊记录里的每个人的需求、喜好搞清楚,让Agent直接运行它,可以马上分析。
3.希望把工作群里领导安排过哪些工作,让Agent直接运行它,可以马上得到结果。
【GitHub 项目地址 https://github.com/liulei53/wechat-chat-export】。
这条路也不是零风险
为了让当前脚本直接读取数据,需要使用未加密的 iPhone 本地备份,而整机备份里远不只有微信。一旦备份目录泄露,后果可能比丢失一份聊天导出文件严重得多。Apple 也明确建议用密码和加密功能保护电脑上的设备备份。官方说明
所以我的做法是:只在自己控制的电脑上操作,不上传整机备份,尽量使用开启磁盘加密的 Mac 或加密外置盘;一次性导出完成后,删除不再需要的未加密备份,再单独加密保存最终文件。
它也不实时。你拿到的只是最近一次备份时点的数据。部分新版压缩消息暂时解不开,我宁愿老老实实标成“待补”,也不想让一个看起来百分之百成功的结果掩盖缺失。
欢迎各位看官老爷评论,让我了解最迫切的需求并解决它,写出来给你!