ARTICLE · 1068254
五角大楼为AI辅助软件开发制定流程
关于"加速任务软件"(Accelerated Mission Software)的指南由国防部首席信息官克尔斯滕·戴维斯于8月31日签署,并于9月8日生效。
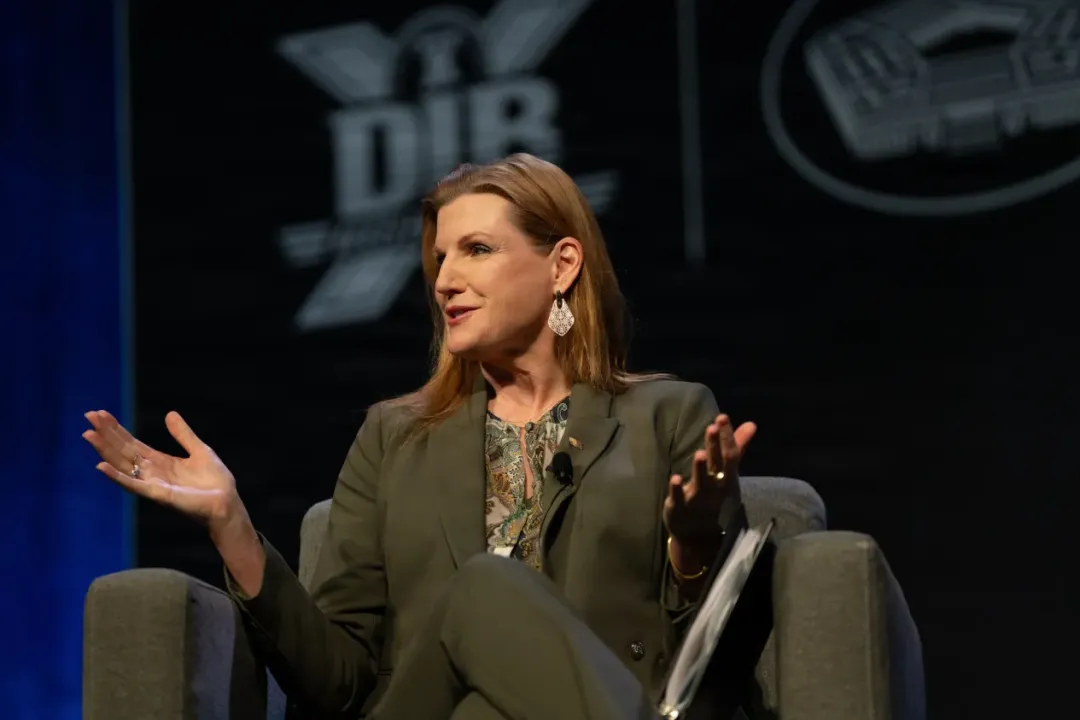
在炉边谈话"当数学算不通时:重塑CMMC,以切合时宜的速度交付"(When the Math Doesn't Math: Reframing CMMC to Deliver at the Speed of Relevance)中,战争部(Department of War)首席信息官克尔斯滕·戴维斯与负责工业基础增长的战争部副助理部长詹姆斯·米斯马什,讨论了该部门为实现数字基础设施现代化、降低合规摩擦、并构建一个更安全敏捷的生态系统所做的努力,以便让业界更快地向作战人员交付能力。照片摄于2026年8月26日。(供图)
随着国防部为"软件定义战争"时代作出调整,由五角大楼首席信息官克尔斯滕·戴维斯批准的一项新指令,涵盖了AI辅助软件开发的相关流程。
关于"加速任务软件"的指南由戴维斯于8月31日签署,并于9月8日生效。
这份影响深远的文件为部门内部的软件现代化与管理确立了政策、职责与流程,并鼓励在全军范围内实现软件复用。
"DoW认识到,AI辅助软件开发是交付速度与质量的重要力量倍增器,"官员们在这份37页的文件中写道。文件使用缩写DoW指代战争部——这是特朗普政府对国防部偏好的称呼。
该指令指出,国防部各组成部分应采用AI技术实现软件系统现代化、提升运行效率并加速能力交付,并指出该技术可用于自动化软件开发流程、优化系统集成,以及提升韧性与安全性。
这份新指令出台之际,科技界及其他领域正对AI发展速度以及这些进步给人类带来的风险表示担忧。
官员们写道,国防部发布该指令,是为了"确立安全、问责与透明的基本标准,使各团队能够在任务关键型软件开发场景中放心采用AI,同时对相关风险加以管理"。该文件暗示,一旦出现严重问题,相关人员可能要承担责任。
"开发人员和开发团队对使用AI生成或修改的任何代码的安全性、功能性和完整性负有完全责任,"官员们写道。
他们指出,AI对安全或安保关键功能所做的更改,必须经过人工审核与批准。
"AI生成的代码将被视为未经验证的输入,使用这类代码并不能免除开发人员或政府对最终工作成果的责任,"指令如是规定。
文件指出,所有"由AI建议或生成"的代码,同样要接受与人工编写代码相同类型的审查和安全测试流程。
"在将代码整合进代码库之前,必须对其进行明确审查,检查是否存在安全漏洞、安全隐患、逻辑错误、细微缺陷、潜在知识产权侵权、许可义务,以及安全控制措施是否得到妥善实施,"指南写道。
国防部各组成部分的任务是:针对每一项AI赋能能力确定具体用例的风险与缓解要求,在部署前确认性能基准和风险补救措施是否充分,并确保在这些能力运行期间持续监测性能基准。
"为确保使用AI时的透明度,软件工作将保留所用模型、版本及重要数据集的记录,以用于生成或测试软件。这些信息将作为综合软件证据包的一部分——类似于SBOM(软件物料清单)——纳入其中,以便对AI驱动的组件进行风险评估与溯源,"官员们写道。
该指南还呼吁使用能够检测并标记AI系统中"非预期偏见"的数字化能力,供人员加以处理。
这份新指令反映出五角大楼官员的担忧:在商用生成式AI工具蓬勃发展的背景下,敏感信息可能存在网络泄露风险。根据该指令,非公开的国防部代码、配置脚本、基础设施定义、原理图或文档等,不得输入或交由那些不运行在国防部信息系统之上、或未经五角大楼人员批准使用的生成式AI应用或服务处理。
对于获准用于国防部专有软件开发的应用或服务,官员们要求在合同上作出保证:政府数据和用户提示词不会被共享或用于训练任何公共的或"DoW外部的模型"。
国防部各组成部分须确保"开发团队中的适当成员"就该指令中概述的AI赋能软件开发原则接受培训,并确保他们"了解常见的AI生成漏洞模式、掌握通过提示词工程获取安全代码的最佳实践,并理解知识产权与许可污染的风险"。