ARTICLE · 1073860
安卓10年酷刑终结!Google被曝史诗级更新:忘记PIN码不用再清空手机
很多人都有过这种心头一紧的经历
新手机刚到手时,你兴致勃勃地设了一串高强度 PIN 码。随后的几个月里,你每天靠指纹秒解、靠人脸刷进,那串数字早就被抛到了九霄云外。
直到某个深夜,手机自动完成了一次系统更新。
当你睡眼惺忪地按亮屏幕,冰冷的系统弹出一行大字:“设备重启后,请输入 PIN 码”。指纹失效,人脸罢工你连续试了三次、五次、十次,脑子里一片空白。
在今天的安卓世界里,这一刻基本等于宣判了手机的“数字死刑”。
官方给你的唯一出路,就是按住音量键和电源键,进入黑漆漆的工程模式,强制恢复出厂设置。你拍下的未备份照片、重要的聊天记录、单机游戏存档,瞬间灰飞烟灭。哪怕你手里握着当初绑定的 Google 账号,也只能在手机被彻底抹成“白板”之后,跨过防盗锁(FRP)把它当成一台新机重新激活。
为了一个记不起的 6 位数,用户不得不亲手按下一颗“核按钮”。
但这一持续了整整十年的残酷法则,终于要被打破了。
01沉睡十年的开关,在代码深处复活
知名外媒 Android Authority 与爆料大神 AssembleDebug 在最新的 Android 17 QPR2 Beta 5 测试版中,挖出了一个重磅隐藏功能:“Unlock with Google Account”(使用 Google 账号解锁)。
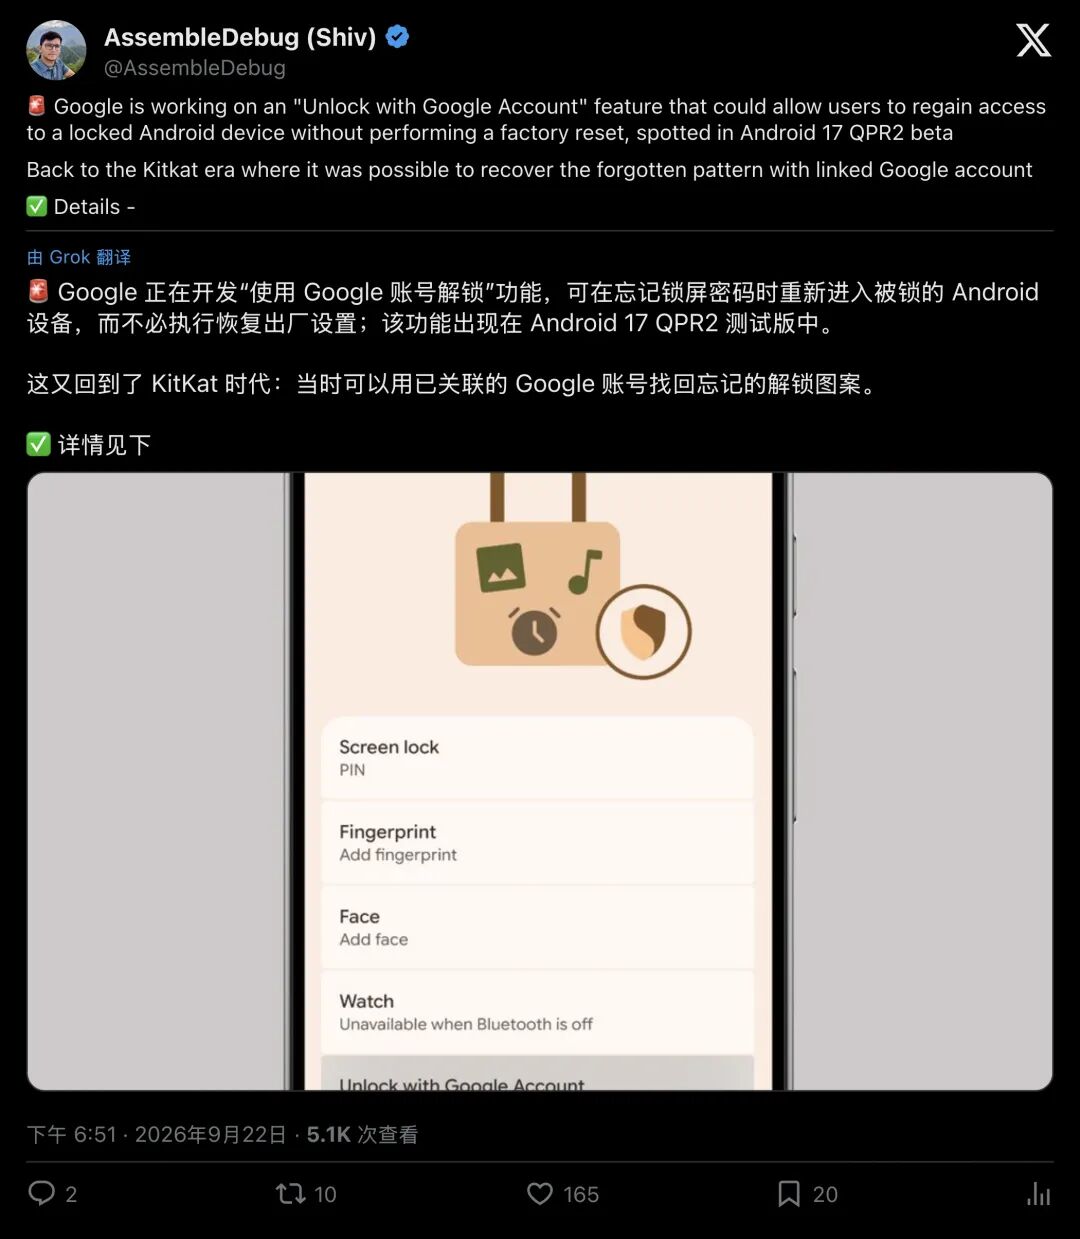
▲ AssembleDebug 曝光的设置页截图,显示了全新的账号解锁开关
系统设置页里的说明写道:
“如果你忘记了 PIN 码或密码,可以使用已关联的 Google 账号解锁你的设备。”
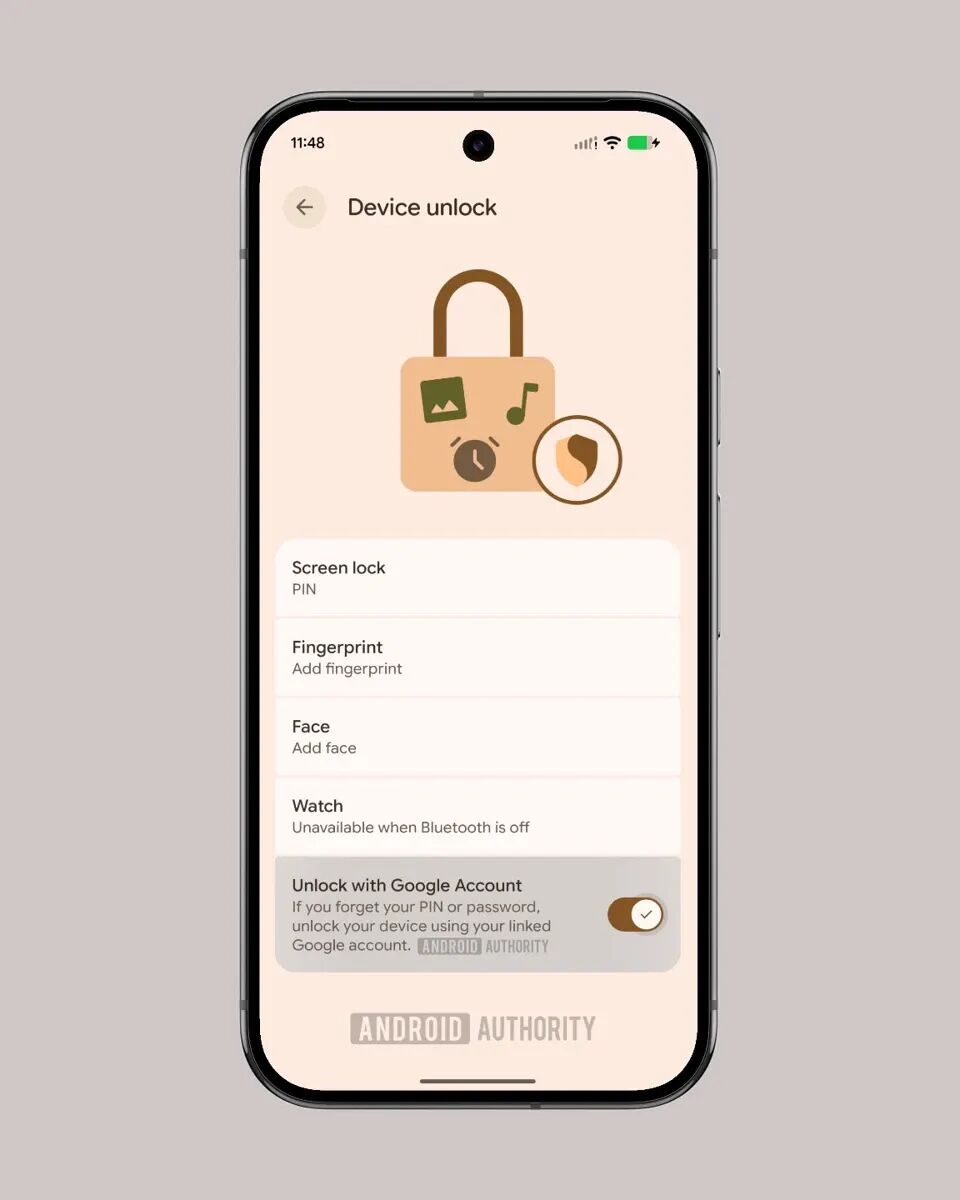
▲ Android 17 设置中与屏幕锁、指纹并列的“Unlock with Google account”选项
不用清空数据,不用格式化手机,直接保留全部资料原地复活。
这个新选项被直接塞进了系统的“设备解锁”(Device unlock)设置页,与锁屏密码、指纹识别、人脸识别平起平坐。
资深安卓老玩家看到这一幕,恐怕会瞬间泪目。
对熟悉安卓的老玩家而言,这是一场迟到了十年的“文艺复兴”。
02一段横跨12年的安卓残酷进化史
早在 2013 年的 Android 4.4 KitKat(奇巧巧克力)时代,系统逻辑与今天大不相同。
那时的安卓系统充满了一种质朴的温情。如果你连续 5 次画错了图案锁,屏幕下方就会弹出一个小小的按钮:“忘记图案?”
点进去,输入你的 Google 账号和密码,锁屏应声而解,桌面上所有的相片和短信完好无损。
▲ 社区老玩家感叹:“这真是一记来自过去的重击!”
然而,转折点在 2014 年底的 Android 5.0 Lollipop(棒棒糖)降临。
随着智能手机成为偷窃和黑产的重灾区,Google 决定痛下杀手。为了彻底断绝小偷“捡到手机直接破解转卖”的可能,Google 移除了账号直接解锁的通道,并在随后的 Android 5.1 引入了声名赫赫的 FRP(恢复出厂设置保护)。
从那一刻起,安卓的逻辑变成了铁血无情的单向门:
只要你忘了锁屏密码,系统默认你可能是潜在的攻击者; 想要重新使用硬件?必须先强制抹除全部本地数据; 开机后跳出 FRP 验证,输入原账号密码证明所有权,才能进入激活向导。
小偷确实没办法白嫖一台偷来的手机了,但无数粗心的合法机主,也成了这项铁血政策的陪葬品。
在过去近十年里,只要你忘了 PIN 码,不管你手机里存着多么珍贵的记忆,唯一的结局就是接受数据清零的惩罚。
如今在 Android 17 上出现的这项改动,表明 Google 终于做出调整:为什么不能把“用账号证明你是主人”这件事,从抹机之后,重新前移到抹机之前?
03三大巨头的“救命暗战”
面对“人类总是会忘掉密码”这个人性弱点,科技巨头们在过去几年里其实展开了一场心照不宣的暗战。
1. 苹果的方案:72小时“后悔药”
苹果在 iOS 17 中引入了 Passcode Reset(密码重置) 机制。如果你在更改锁屏密码后的 72 小时内 突然忘记了新密码,系统允许你输入上一套旧密码临时进入设备并重新设定。
但如果超过了 72 小时,或者你根本没有改过密码?苹果依然非常冷酷:直接进入“安全锁定”(Security Lockout),允许你在屏幕上直接用 Apple ID 抹掉所有内容,依然以“丢数据”为代价换取手机重生。
2. 三星的方案:多重保险与极端防线
三星在 One UI 6.1 上同样借鉴了 72 小时旧密码救砖机制;同时,三星还允许用户在提前授权的情况下,通过云端的 SmartThings Find(查找我的手机) 远程解除屏幕锁并保留数据。
但三星在另一头走得极绝,在最新的系统规划中,三星大幅加码了防暴力破解策略,连续输错密码多次后会直接触发永久锁定,强行把用户推向售后或清机。
3. Google 的终极大招:云端身份降维打击
相比于苹果和三星卡死“72小时旧密码”的局部修补,Google 这次在原生 Android 17 上的尝试要激进得多。
它不看你是什么时候改的密码,也不要求你记住上一个密码是什么。只要你能当场证明你是这个 Google 账号的主人,你就拥有对这台物理设备的最高赦免权。
根据外媒分析,一旦这一功能在 Android 17 季度更新(QPR2)中正式实装,后续三星基于同代底层的 One UI 9.5 以及各大国产厂商的海外机型,都极有可能跟进这一特性。
04灵魂拷问:把灵魂交给云端,真的安全吗?
消息一出,极客社区除了狂喜,也迅速响起了极其尖锐的质疑声。
网络安全从业者 AriBlockchain 在推特上提出了尖锐质疑:
“所以,只要一个 Google 账号被钓鱼盗走,小偷顺便连你的手机也能当场解锁了?我花了一辈子告诫大家不要把所有鸡蛋放在同一个登录入口里……Google 刚刚给我的观点送上了最佳反面教材。”
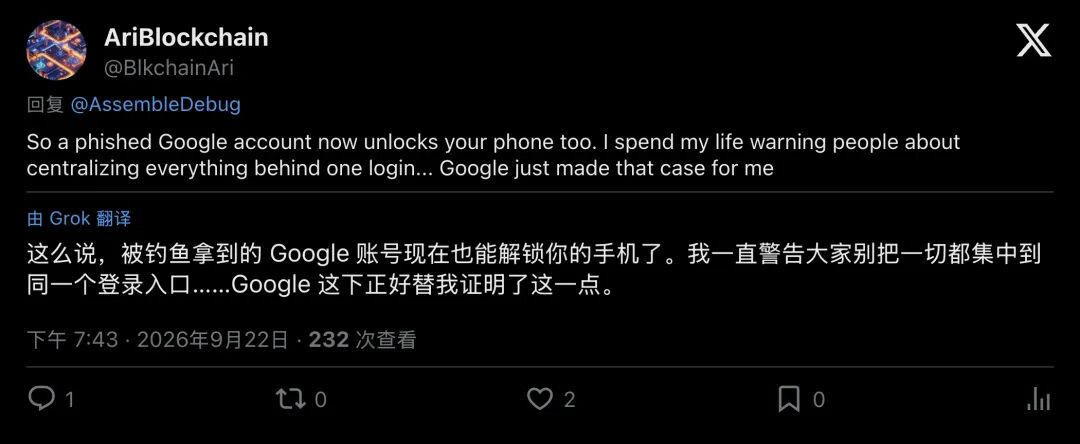
▲ 用户质疑:云端账号被盗是否会导致本地手机彻底失守?
这击中了现代数字安全最核心的痛点:云端与本地的物理隔离,正在被彻底打破。
细想一下过去几年的荒诞现实:过去,黑客如果拿到了一台已经解锁的安卓手机,往往能靠本地锁屏 PIN 码直接去重置 Google 账号的密码,本地权限反噬了云端身份;而现在,Google 又准备开辟一条反向通道:靠云端账号密码直接攻破本地锁屏。
两道原本独立的防线,被彻底死死焊在了一起。如果你的 Google 账号遭遇了 SIM 卡劫持、钓鱼欺诈或撞库攻击,而手机恰好又被同一伙人盗走,你的最后一道物理马奇诺防线将不复存在。
面对这种担忧,爆料人 AssembleDebug 给出了两点关键回应:
- 实体设备是硬门槛
:攻击者光靠网络远程盗号是解不开手机的,他必须肉身拿到你的手机实体; - 开关默认保持关闭
:从测试版代码来看,该选项属于需要用户主动开启的默认关闭(Toggle Off)特性,系统并未强行默认启用。
这种设计展现了 Google 极其精妙的安全权衡:
- 对于安全极客
:你可以永远不打开这个开关,继续坚守“忘了密码就玉石俱焚”的绝对零信任原则; - 对于普通小白
:只要你主动开启了这扇备用窗,下一次你被锁在系统门外时,就不必再承受失去几年人生回忆的灭顶之灾。
05在人类记忆退化的时代,如何与手机和解?
生物识别技术的飞速普及,带来了一个意想不到的人类学副产物:我们的大脑正在迅速退化。
在过去,每天几十次的按键输入把密码刻进了我们的肌肉记忆;而在今天,我们几个星期甚至几个月都不用输一次密码。我们以为科技让我们更自由,但现实是,我们越来越容易成为被自己手机锁在门外的陌生人。
Google 在 Android 17 中带回这项经典逻辑,正是现代操作系统照顾人类真实记忆弱点的一种务实选择。
当然,必须明确的是:这依然是一项处于开发阶段的测试版代码,正式版是否上线、上线时是否会加入面部自拍核验或双重认证,依然存在变数。
同时,无论系统未来提供多少种免清机的救援通道,永远不要把希望寄托在单一的救命稻草上。定期进行云端与本地冷备份,保护好你的核心主账号,开启高强度的双重验证,依然是数字时代每一个人无法逃避的必修课。
当科技巨头终于开始把“拯救数据”放在“冰冷防盗”的前面时,留给我们的终极命题依然没有变:
在便利与安全的天平上,这一次,你愿意为自己的记忆保留那扇后门吗?