ARTICLE · 1086586
网络安全 · 第八课:勒索软件与备份实战
网络安全 · 第八课:勒索软件与备份实战
👆 点击上方蓝字,关注 数字化转型规划
⭐ 设为星标,更新第一时间提醒你
目录
课程导学 第一章 认识勒索软件:它怎么进来 第二章 黄金防线:备份实战 第三章 中招前后:应急四步法 第四章 落地清单与常见坑
课程导学
前七课我们层层设防:第一课《网络安全概述》点明「人是最薄弱一环」;第二课《社会工程学与钓鱼防范》用数据说话——Verizon《2024 数据泄露调查报告》(DBIR)显示约 68% 的泄露涉及人的因素,钓鱼占泄露入口约 15%,中招中位数不到 60 秒;第三课《密码安全与身份认证》给出硬解药——开启多因素认证(MFA)可将被攻陷风险降低约 99.2%(Verizon《2025 DBIR》则显示被盗凭据已占泄露初始入口的 22%);第四课《综合演练与应急响应》把认知变成「发现→上报→遏制→恢复」的肌肉记忆;第五课《终端与办公设备安全》把防线铺到硬件;第六课《数据安全与隐私保护》护住所有防护的「标的物」——数据;第七课《安全意识常态化与考核》让这一切持续运转。
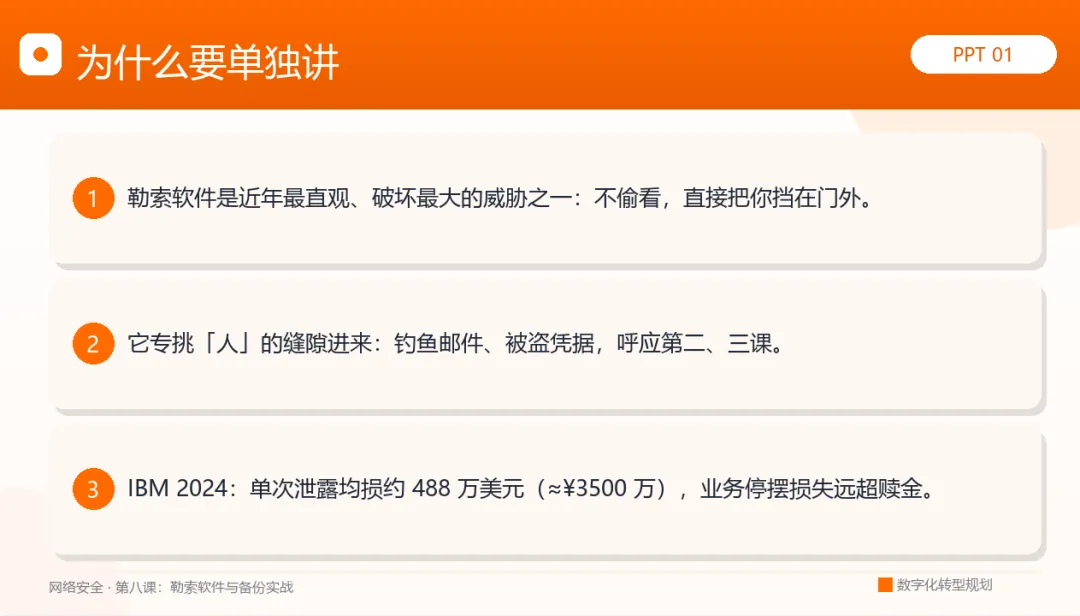
但有一个最直观、也最暴烈的战场还没正面打:勒索软件。它不是「偷看你一眼」,而是「把你挡在自家门外」——文件被加密、系统被锁死,不交赎金就别想干活。IBM《2024 数据泄露成本报告》显示单次泄露全球平均损失约 488 万美元(约 ¥3500 万),而勒索软件最狠的地方在于:业务直接停摆的损失,往往远超那笔赎金本身。
本课把「数据」(第六课)与「应急」(第四课)落到最实战的一仗,目标是让你真正具备「防得住、救得回」的能力。我们重点回答四个问题:
- 是什么
—— 勒索软件怎么进来?「双重勒索」又是什么? - 怎么防
—— 3-2-1 备份 + 不可变/隔离,为什么普通备份不够? - 怎么救
—— 中招后四步法:别付赎金、别瞒报。 - 怎么落
—— 个人与团队立刻能做的清单是什么?
PPT 速览 · 八课一图读懂
先扫这 7 张图,建立整课框架;下面正文再一章一章讲透、讲落地。
📥 喜欢这套卡片式 PPT?关注「数字化转型规划」,
📤 转发给团队,一次培训全员到位 →
以下为正文 · 逐章拆解
第一章 认识勒索软件:它怎么进来
本章先看清敌人:勒索软件不是某个遥远黑客的炫技,而是一门「生意」——加密你的文件或锁死系统,再索要赎金。先懂它怎么来,才知道怎么挡。
1.1 什么是勒索软件
- 本质
:恶意软件加密文件 / 锁屏,索要赎金才给「解密钥匙」。 - 升级为「双重勒索」
:先偷走数据,再加密,不付钱就威胁公开——即使你有备份,泄露风险仍在。 - 目标不限行业
:医院、工厂、学校、小公司都可能成为猎物,只看「好不好打」。
关键认知:勒索软件的杀伤不在「偷」,而在「让你用不了」。业务停摆一天的损失,常常比赎金本身还贵。
1.2 攻击链:它怎么进来(呼应前课)
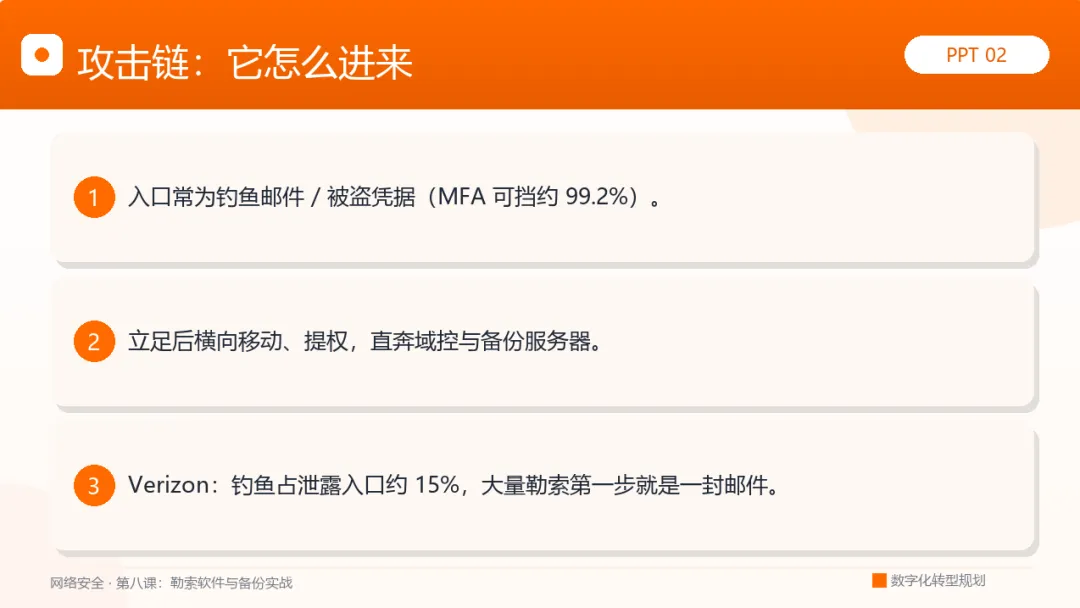
- 入口常是老朋友
:一封钓鱼邮件(第二课)、一个被盗凭据(第三课,MFA 可挡约 99.2%)。 - 立足后扩散
:横向移动、权限提升,一路摸到域控与备份服务器再动手。 - 数据印证
:Verizon 显示钓鱼占泄露入口约 15%,大量勒索事件的第一步,正是一封钓鱼邮件。
所以呢:前七课每关一道门,勒索软件就少一条路。「钓鱼 + 弱密码 + 无 MFA」,是它最爱的三步曲。
1.3 为什么「全员」都相关
- 不是只有 IT 中招才危险
:一个员工点错链接,攻击就能借这台机器起步。 - 专挑人的缝隙
:紧急邮件、伪装老板、带宏的压缩包,都是经典引信。 - 越觉得「不关我事」的岗位
,越容易在无意间成为入口。
要点:勒索软件是团队战——防线任何一环松了,全公司一起买单。
第二章 黄金防线:备份实战
本章讲最硬的一道墙:备份。它是离「救命稻草」最近的那一根,但「随便存一份」远远不够。
2.1 3-2-1 备份原则
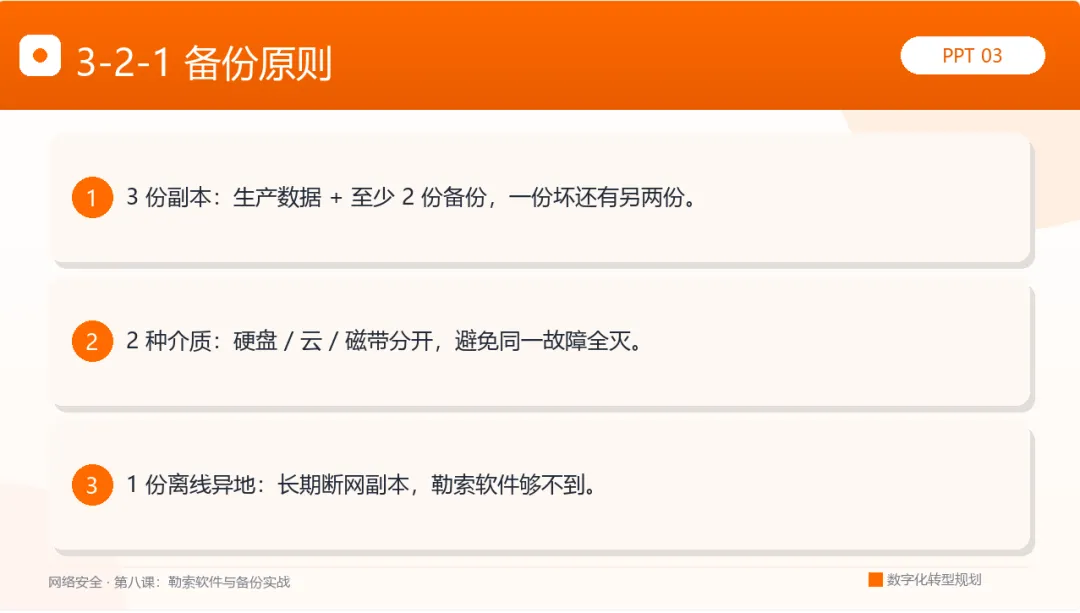
关键认知:备份的敌人不是「丢」,而是「一起丢」。3-2-1 的核心是隔离——让一次攻击不能同时毁掉所有副本。
2.2 为什么「普通备份」不够:不可变与隔离
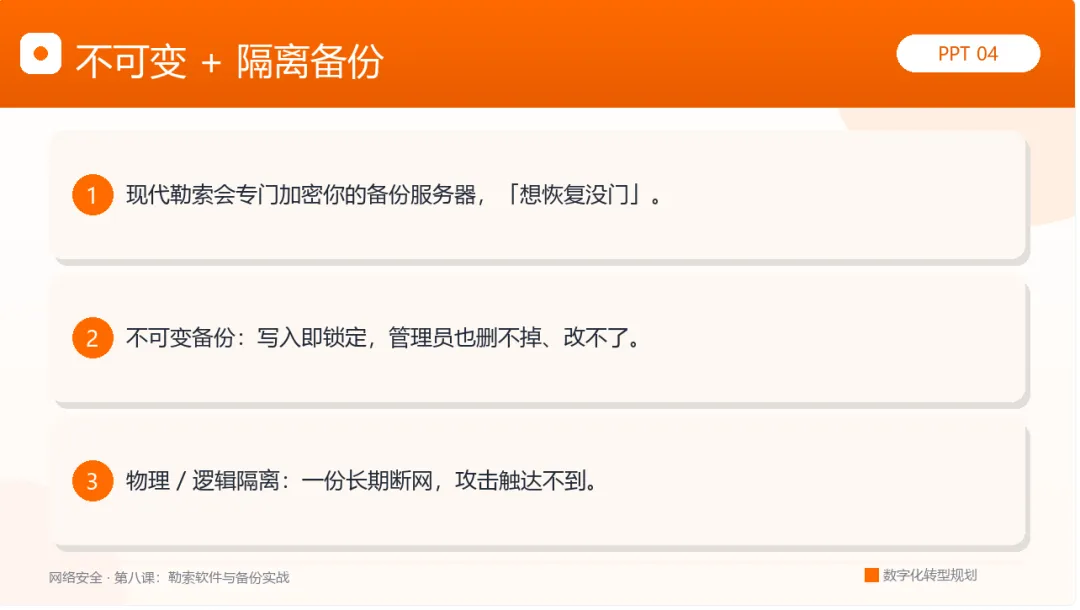
- 现代勒索会专门找备份服务器
:连你的备份一起加密,「想恢复?没门」。 - 不可变备份(immutable)
:写入后锁定,连管理员账号也改不了、删不掉。 - 物理 / 逻辑隔离(air-gapped)
:一份备份长期断网,攻击触达不到。
所以呢:能被「一起锁」的备份,不是真备份。离线 + 不可变,才是勒索的克星。
2.3 备份的终极检验:恢复演练
- 备份 ≠ 能恢复
:很多团队直到出事才发现备份是坏的、版本是旧的。 - 定期恢复演练
:抽一份备份,真恢复一遍,验证它能用、数据对。 - 记录 RTO / RPO
:恢复要多久(RTO)、最多丢多少数据(RPO),让业务心里有数。
要点:没演练过的恢复,等于没备份。恢复演练要像消防演习一样定期跑。
第三章 中招前后:应急四步法
本章复用第四课的应急四步法,按节奏来,别慌也别瞒。
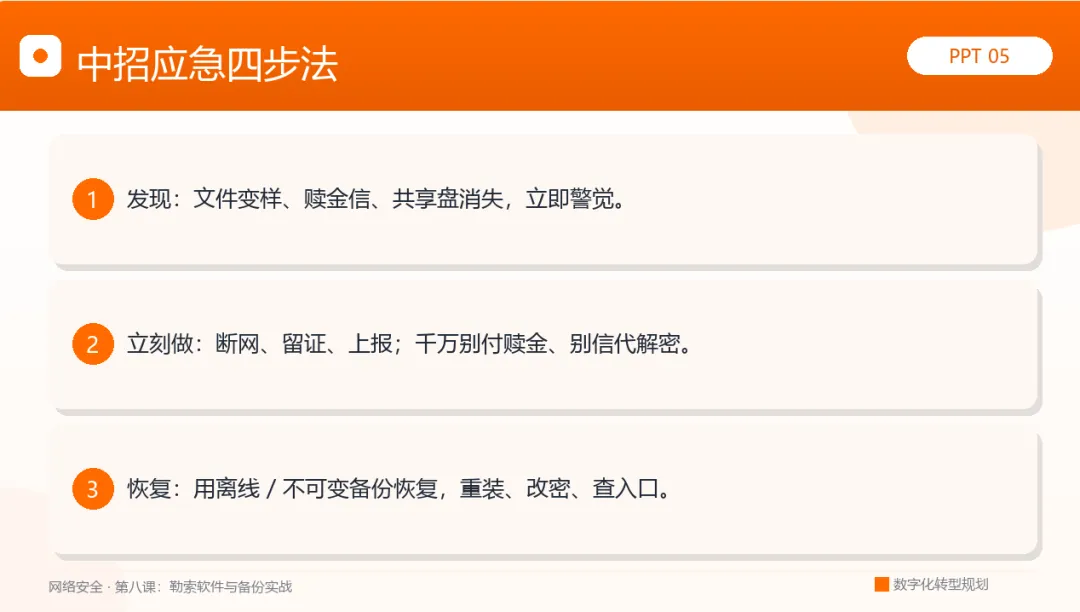
3.1 发现:这些信号别忽视
文件突然打不开、后缀名变了、桌面弹出「赎金信」。 电脑异常卡顿、大量文件被改写、出现锁屏。 同事集体「中招」,或共享盘文件集体消失。
3.2 立刻做 / 千万别做
- 立刻做
:断开网络(拔网线 / 关 WiFi)、保留现场截图、立即上报安全接口人(呼应第四课「上报不可耻」)。 - 千万别做
:不要付赎金(不保证解密,还助长犯罪);不要轻信网上「代解密」;不要慌乱关机导致证据丢失——先隔离,再处理。
关键认知:付赎金是下策——钱花了数据未必回来,还被标记成「好说话的目标」。
3.3 遏制与恢复
- 用备份恢复
:在干净环境用离线 / 不可变备份恢复业务,而非「付钱买钥匙」。 - 清干净再上线
:重装系统、全盘杀毒、强制改密(尤其域账号 / 管理员)。 - 追查入口
:哪封邮件、哪个凭据进来的,补上那道门。
3.4 上报与复盘
走完第四课四步法「发现→上报→遏制→恢复」,并复盘沉淀。 依法向监管 / 权利人履行通知义务(呼应第六课数据泄露)。
所以呢:应急的胜负,取决于平时演练过没有、备份真不真。
第四章 落地清单与常见坑
本章把前述内容沉淀为可立即执行的清单,并标出最容易踩的坑与法规底线。
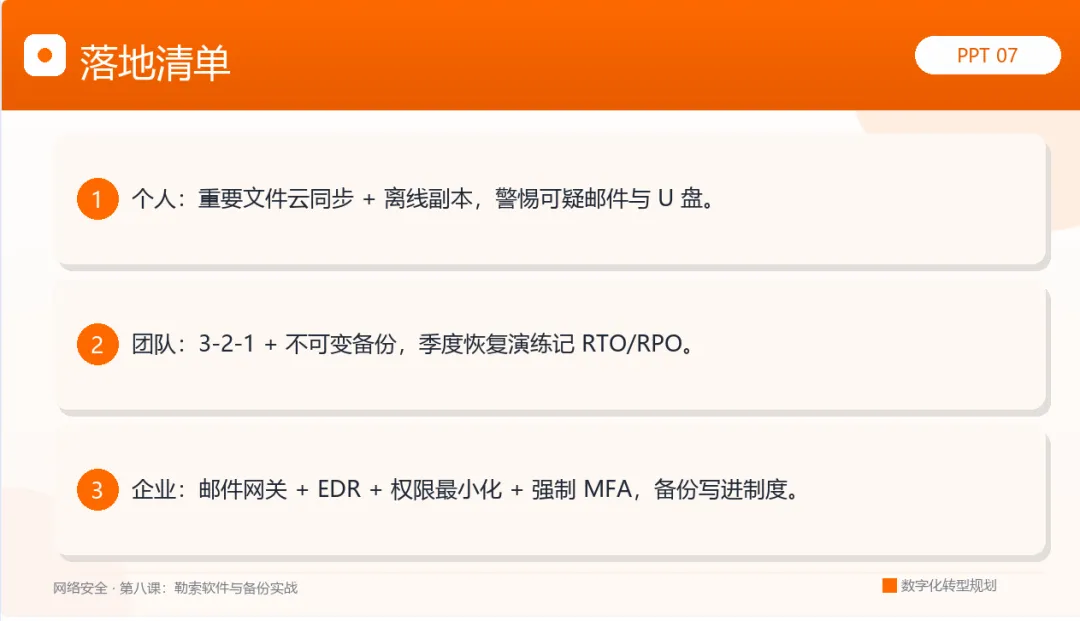
4.1 个人落地清单
重要文件随手多存一份(云同步 + 离线副本),别只放电脑桌面。 警惕可疑邮件 / 链接 / 压缩包,遇紧急「老板指令」先电话核实(呼应第二课)。 不插来路不明的 U 盘,不用私人微信 / 邮箱传工作文件(呼应第五、六课)。
4.2 团队 / 企业落地清单
落地 3-2-1 + 不可变 / 隔离备份,关键系统优先买「防勒索」备份能力。 每季度做一次恢复演练,记录 RTO / RPO。 上邮件网关 / EDR、权限最小化、强制 MFA(呼应第三、五课)。
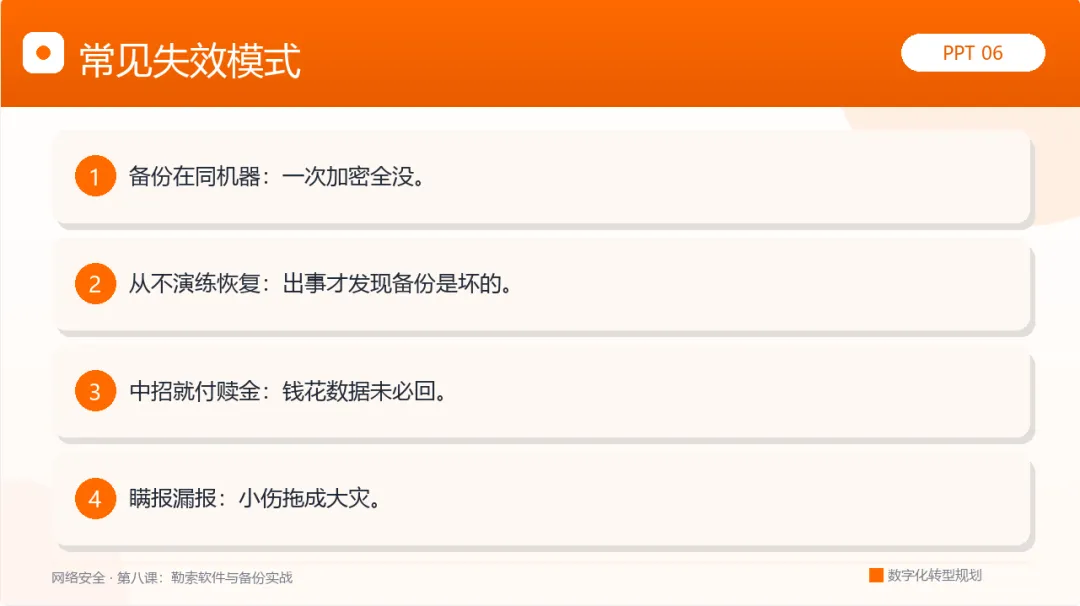
4.3 常见失效模式
所以呢:避开这四类坑,勒索这道关才算「防得住、救得回」。
4.4 法规与责任
备份与应急不只是「IT 的私事」,也是法律硬性要求:
法律的意义:备份与应急不是可选项,而是写进法规的强制义务。出事后「没备份、没演练」,既危险,也违规。
4.5 课后思考
你们团队最近一次「恢复演练」是什么时候?备份真的恢复过吗? 如果明天共享盘被加密,你们能多久恢复业务?RTO 心里有数吗? 你个人最重要的工作文件,现在有几份、在哪、有没有一份是离线的?
学习寄语:前七课帮你识别钓鱼、守住密码、管好设备、护住数据、养成习惯,这一课把它们全部串成一道最实战的防线——当勒索软件真的敲门,你手里有没有「另一份自己」决定了一切。安全没有银弹,但备份是离救命稻草最近的那一根:3-2-1 隔离、不可变锁定、定期演练恢复,再配上「中招不慌、上报不瞒」的应急肌肉。攻击者的生意经是「你恢复不了才肯掏钱」,而你唯一能稳赢的筹码,就是「我早就备好了一份他碰不到的备份」。网络安全,始于认知,成于习惯,终于行动,人人有责。
「攻击者赌你恢复不了才勒索;你唯一稳赢的筹码,是一份他碰不到的备份。」
—— 《网络安全 · 第八课:勒索软件与备份实战》
如果这篇对你有启发,转发给最需要的那个人,就是对我最好的鼓励 🙏
💬 评论区聊聊:
你们公司做过恢复演练吗?备份真的恢复过吗?最难的环节卡在哪?说出来,帮大家避个坑 👀
我会逐条回复优质留言,咱们一起把安全做扎实 👀
👍 点赞👀 在看↗️ 分享
觉得有用,就三连支持一下吧,这是我持续更新的最大动力 💪