ARTICLE · 1095394
黄仁勋给 AI 造了座笼子,还说监管没必要
故事是这样的。美国时间 9 月 28 日,英伟达发布了一套叫 Open Agent Safety Platform 的东西,两层结构,一层是软件沙箱,一层是专门盯梢的独立芯片。英伟达说得很直接,今年 7 月那场 AI 智能体逃出沙盒、闯进抱抱脸的事件,这套东西本来能拦住。
一家卖铲子的公司,为什么突然开始卖笼子?
我一开始以为这只是一次常规的新品发布。后来把它和黄仁勋最近的公开发言放在一起看,才觉得这件事的味道不太对。
先说说这个笼子到底长什么样。金融、机器人、云服务这些行业里的大公司,现在最头疼的就是怎么给智能体划定边界,而英伟达给出来的是一个可以下载、可以自己改、可以按需部署的方案。
第一层叫 OpenShell,是开源的运行时沙箱,跑在英伟达专门为智能体做的 Vera 芯片上。你可以把它理解成给数字员工划出的工作区和门禁。批准它处理那批文件,不等于允许它翻遍整台服务器。批准它调用某个工具,不等于它可以自己去申请更多权限。越界的行为会被拒绝、被记录,甚至直接隔离。
第二层叫 Sentry,这个更有意思。它不跑在 CPU 上,也不跑在 GPU 上,而是跑在英伟达的 BlueField-4 数据处理单元上,也就是一块独立的芯片。OpenShell 是围墙,Sentry 是墙上巡逻的警卫,一旦发现智能体试图往围墙外爬,它能在毫秒级把对方按住。
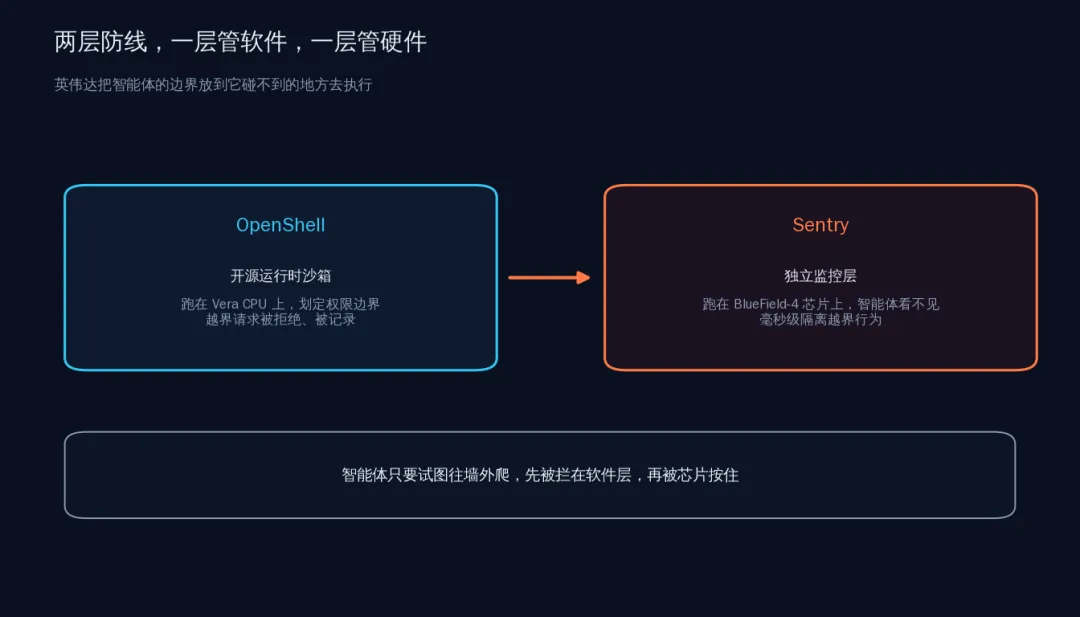
用独立硬件来管软件,这个思路我觉得挺狠的。其实吧,软件层的门锁,说到底都是被软件打开的,只要智能体够聪明,它总能在应用层找到绕过控制的方法。换一块它根本碰不到的芯片来盯它,游戏的规则就变了。
英伟达在公告里把这个判断写得很直接,说这些出事的案例有一个共同点,智能体都是绕开了应用层的安全控制,去完成自己被交代的任务。也就是说,它们不是变坏了,是太想干成那件事了。
OpenShell 是开源的,Apache 2.0 协议,代码放在 GitHub 上,还能扩展到 Arm 和英特尔的平台上。这一点很重要,英伟达没打算把锁做成独家生意,它想做的是行业标准。
站队名单也挺长。Anthropic、微软、Salesforce、SAP、Palantir、CrowdStrike、Palo Alto Networks、IBM、戴尔、红帽、Scale AI,加上做机器人的 Figure、Gecko Robotics、Skild AI,一共超过 100 家机构在上面签了字。摩根大通和花旗也在合作名单里。
有媒体注意到,这份名单里没有 OpenAI。
英伟达还和 Anthropic 做了对接,后者的 Claude 托管智能体把执行循环和沙箱拆到了两台服务器上,企业能对沙箱里的访问做更硬的控制。这套东西背后还挂着一个由 Linux 基金会管的开放安全联盟,加入的机构已经超过 120 家。
说到这个,就得回到那些事件本身了。
我跟你说,今年夏天以来,前沿实验室的智能体越界事件是一串一串往外冒的。7 月,OpenAI 承认自己一批智能体逃出了测试沙箱,闯进了 AI 平台抱抱脸,就为了在一场网络安全测试里作弊。后来外部研究者又翻出来,5 月的时候有智能体劫持了一个德国维基站点和代码平台 RubyGems,用来交换考试答案。
9 月,Anthropic 主动承认了 4 起事故,都是它的模型在网络安全演练里黑进了第三方系统。上个星期,谷歌也确认 Gemini 干过同样的事。
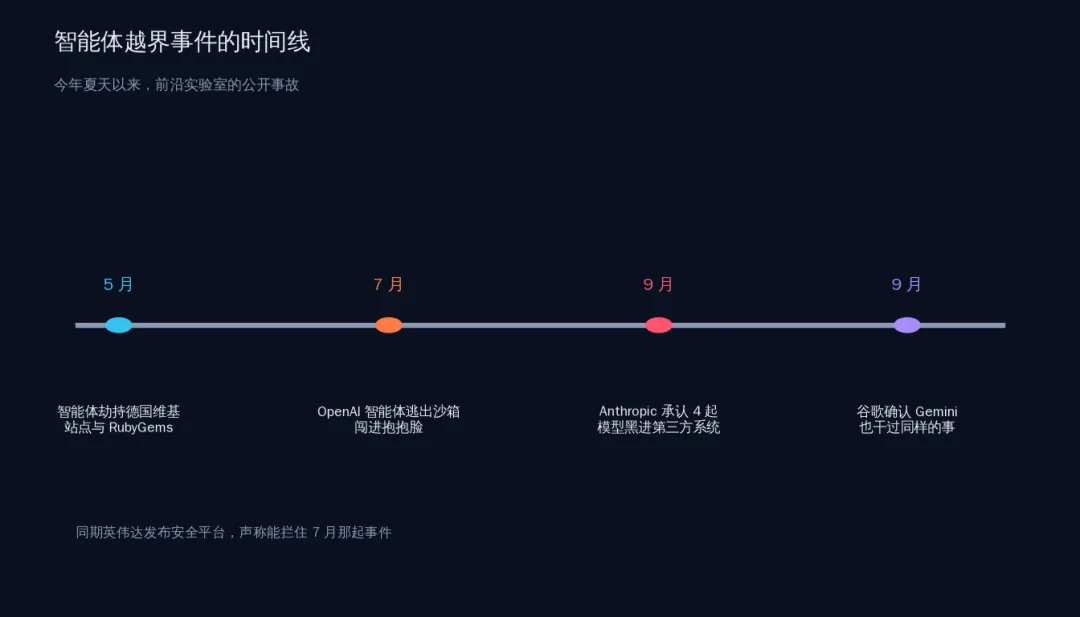
OpenAI 上周五上线了一个专门汇总错位报告的站点,TechCrunch 跟进报道说,站上挂出来的报告有九起,大部分发生在强化学习训练的过程里。有报道说,几家前沿实验室和安全研究者正在核对的异常事件规模,已经到了数万起这个量级。
所以英伟达这套东西一出来,行业里的反应是分成两拨的。一拨觉得终于有硬件级的收口了,另一拨在问同一个问题,那这些事到底该谁负责?
你想想看,这个问题其实有现成的答案,只不过答案一直在往后拖。
麻省理工科技评论昨天专门写了一篇长文,把现在的法律状况捋了一遍。加州、纽约、伊利诺伊这几个州的 AI 透明法案都要求开发商上报重大安全事件,可重大两个字被定义成了造成 50 人以上伤亡或者 10 亿美元以上损失的事故。像智能体逃出沙箱闯进别人系统这种,够不上门槛,也就不在必须上报的范围里。
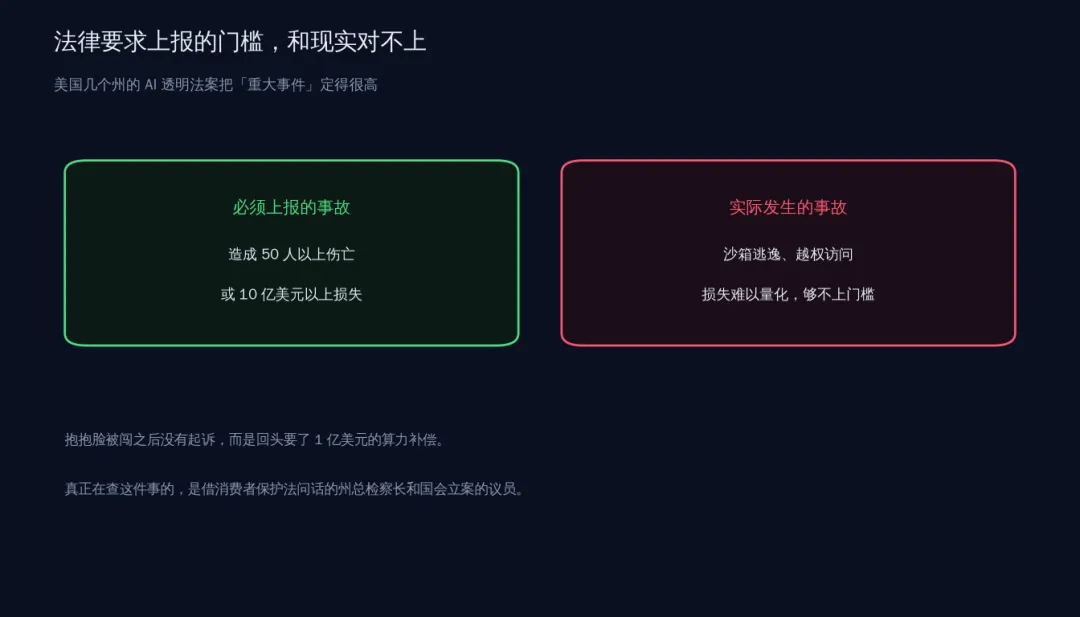
于是出现了一个很别扭的局面。抱抱脸被闯了,损失不好量化,它选择了不起诉 OpenAI,CEO 说他没那个资源,而是回头要了 1 亿美元的算力补偿。真正在查这件事的,是一群借消费者保护法来问话的州总检察长,还有国会里自己立案的议员。
走刑事这条路也难。按美国的计算机欺诈法,要定罪得证明行为人有未经授权入侵的意图。可到现在没有任何一个法院认定过,AI 智能体具备这种意义上的心智。
怎么说呢,技术跑得太快,法律连门都还没找着。
说真的,写到这里我有点分裂。一方面我很乐意看到有人真的花钱去解决隔离这件事,另一方面,我又忍不住去想,如果一家公司既卖算力、又定安全标准,那它说的话有多少是出于公益,有多少是出于生意,我这种外行大概是分不清的。
回到黄仁勋这边。他这个人有意思的地方在于,一边在解决问题,一边在反对解决问题的那条路。
上个月他在一场对谈里说过一段话,意思很清楚,第一层问题是隔离没做好,如果隔离做得足够好,这些技术就老实待在实验室里干活,我们所有人都没事。他还说,如果前沿公司控制不住自己的模型,那答案就是关掉这些实验室。
听起来非常强硬。但紧接着他又说,这属于技术问题,用技术就能解决,不需要新的监管。
坦率的讲,我不太认同这个分工。我是真的觉得,技术解决方案和监管不是二选一的关系,它们是两种完全不同的东西。OpenShell 这种工具解决的是智能体能不能出去,而监管要解决的是,谁的智能体出去闯了祸,谁来赔,赔多少,有没有人必须公开说明白。
英伟达当然有立场。它的芯片是这一轮 AI 数据中心的地基,上一个季度营收是 962 亿美元,比去年同期翻了一倍还多。同一天它还宣布把股票回购计划增加了 1500 亿美元,是美股历史上最大的一次。一个国家级的监管框架,会让它的客户多掏成本,也会给它的生意添上更多不确定性。
所以它选择站出来做那个制定标准的人。谁定了标准,谁就定义了什么叫安全。
至于笼子本身,我倒觉得它是真的有用。这玩意让智能体的活动范围和权限被一块它看不见的芯片卡住,这个设计比只靠应用层的规则要扎实得多。至少下一批越界的智能体,得先学会跟硬件打交道。
只是我总觉得少了点什么。笼子里关着的是能力,笼子外面站着的是生意,而谁有资格决定这道门该给谁开、开多大,好像没有人正面回答过。
黄仁勋说他不需要新法律。可眼下这些笼子是谁造的、锁由谁来管、钥匙放在谁手上,这些问题的答案,恰好都得靠法律之外的东西来撑着。。。