ARTICLE · 1102985
300+工具 + 7大AI引擎 + 6.8万漏洞库:这款安全工具箱太顶了!
免费加入 | |
≥3年粉丝 | |
星球成员 |
现在只对常读和星标公众号才展示大图推送,建议大家把“Hack分享吧”设为星标,否则可能看不到了!
统领安全工具箱1.1.1版发布:300+安全工具 + AI智能体 + 6万+漏洞库
一款专为运维、安全检查和学习研究设计的 Windows 桌面安全工具箱,类似软件商城的使用体验,内置 AI 智能体实现自动化扫描。
一、项目概览
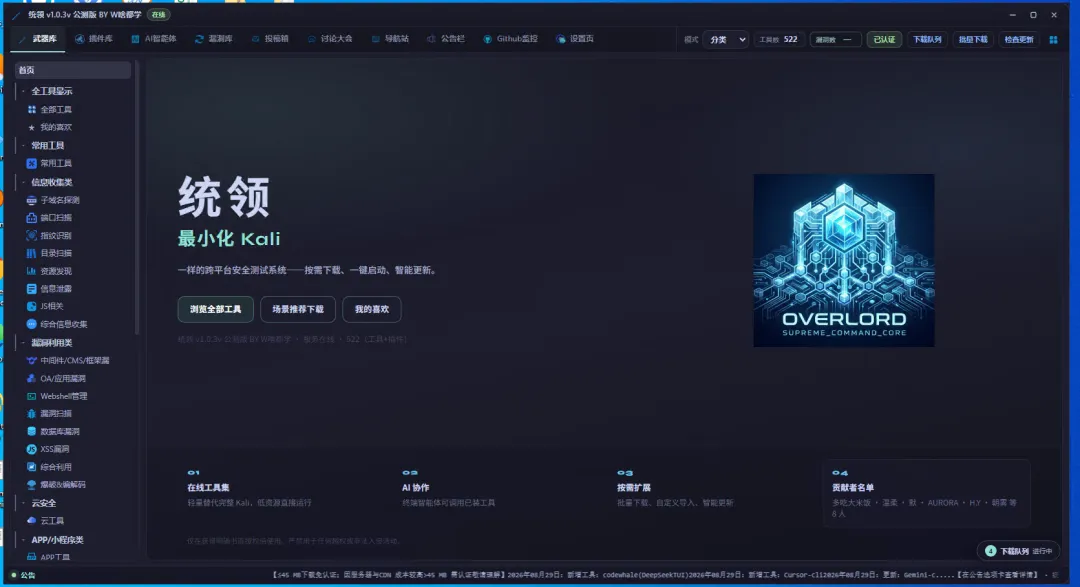
统领(Online_tools) 是一款开源的 Windows 桌面安全工具箱,将渗透测试、漏洞研究中常用的工具和能力高度集成在一个程序里。项目目前在 GitHub 上已获得 1.1k+ Stars,每月持续更新 4-10 个新工具。
不同于零散的工具集合,统领提供了类似"软件商城"的使用体验——工具一键下载、自动安装、即点即用,无需费心配置环境。更重要的是,它内置了 HexStrike-AI,可以通过 AI 调用工具实现自动化扫描,大幅提升安全测试效率。
核心数据速览
二、九大核心模块
2.1 武器库:300+工具一站配齐
武器库是统领的核心功能,内置 340+ 款安全工具,涵盖十大分类,每月持续更新:
🛡️ 运维&防守工具:应急响应、内存马查杀、日志分析、流量抓包、代码审计、反编译/逆向 🔎 信息收集工具:子域名探测、端口扫描、指纹识别、目录扫描、资源发现、信息泄露 💥 漏洞利用工具:中间件/CMS/框架漏洞、OA/应用漏洞、Webshell管理、漏洞扫描、数据库漏洞、XSS漏洞 🧠 综合利用工具:综合利用、爆破&编解码、后渗透&C2控制、免杀 ☁️ 云安全工具:云平台相关工具 📱 移动端工具:APP工具、小程序工具 📡 无线安全工具:无线网络安全测试 🧪 取证分析工具:内存/文件取证、隐写分析、固件分析 ⚙️ 环境工具:实验环境、AI相关、运行环境
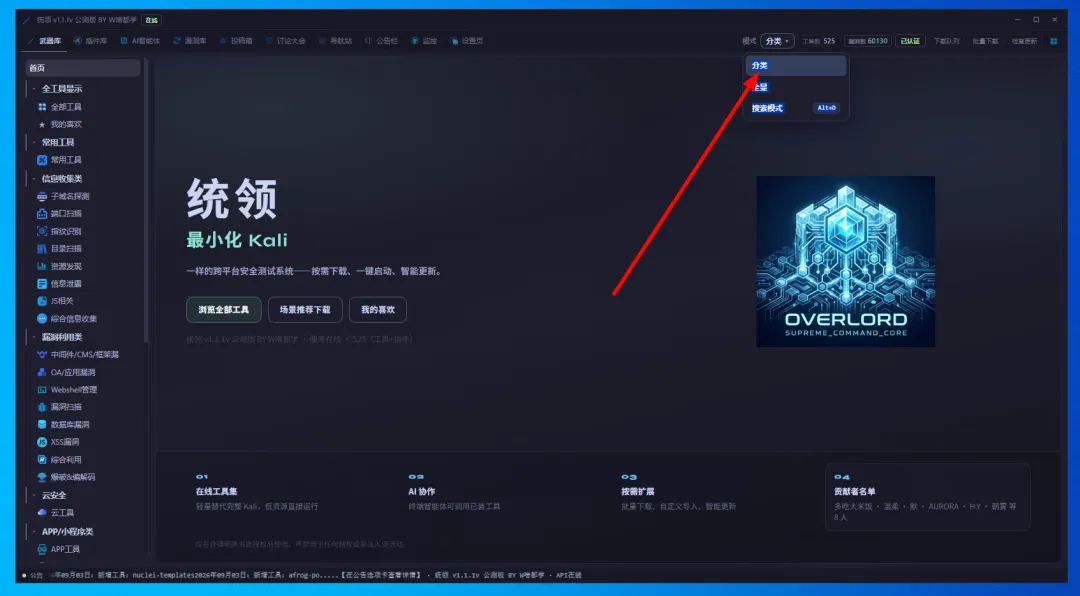
武器库四大功能:
每个工具都自带执行说明,点击启动时界面会给出运行方式。如果工具依赖运行环境(如 Python、Java),下载完成后图标会提示"下载运行环境",内置环境相互独立,不会影响系统已有的运行环境。
2.2 AI 智能体:七大引擎,自动化渗透
AI 智能体是统领 1.x 版本的重头戏,将多种 AI 终端与渗透工具深度集成,支持 七大 AI 引擎:
Claude Code OpenCode Gemini CLI Codewhale Hermes Codex Cursor CLI
首次使用前需下载的核心组件:
三层流量过滤,安全可控
AI 智能体最多可开启三层过滤机制,确保工具调用安全可控:
规则拦截:过滤智能体工具调用时发出的危险命令/参数/URL(如 curl -X DELETE、http_request、改密接口、危险正则等) AI 拦截:只读 GET、普通扫描探测不送审;POST/PUT/PATCH/DELETE、改密码、删库、写配置等危险操作需审核 全流量记录:记录完整的请求与响应流量,包括与大模型的交互流量
智能体交互分析
可抓包分析 AI 智能体的交互过程,还原完整对话链路。例如一个简单的"查询系统是否有 curl 命令"的问题,背后实际是 3 次 HTTP 请求的协作:
{"title": "系统curl命令"} | ||
扫描结果图谱与报告生成
攻击链图谱:读取 Claude Code 会话文件,抽取扫描类工具调用,自动绘制成攻击链图谱 快速报告生成:一键生成测试报告,支持导出 PDF 与 Markdown 格式 文件管理器:支持文件预览、修改、上传,适合服务器部署远程访问场景 MCP 连接:可自行选择并导入想用的 MCP 服务 社交接入:支持 Telegram、钉钉、QQ 等接入终端 内网穿透:基于 NPS,将本地端口映射到公网,方便外部访问调用
2.3 漏洞库:6.8万+ POC/EXP 统一检索
漏洞库基于 AI 智能体接口,将 Nuclei 模板、Afrog POC、Exploit-DB 等内容汇总到一起,方便按关键词、CVE、产品名检索 POC 与 EXP。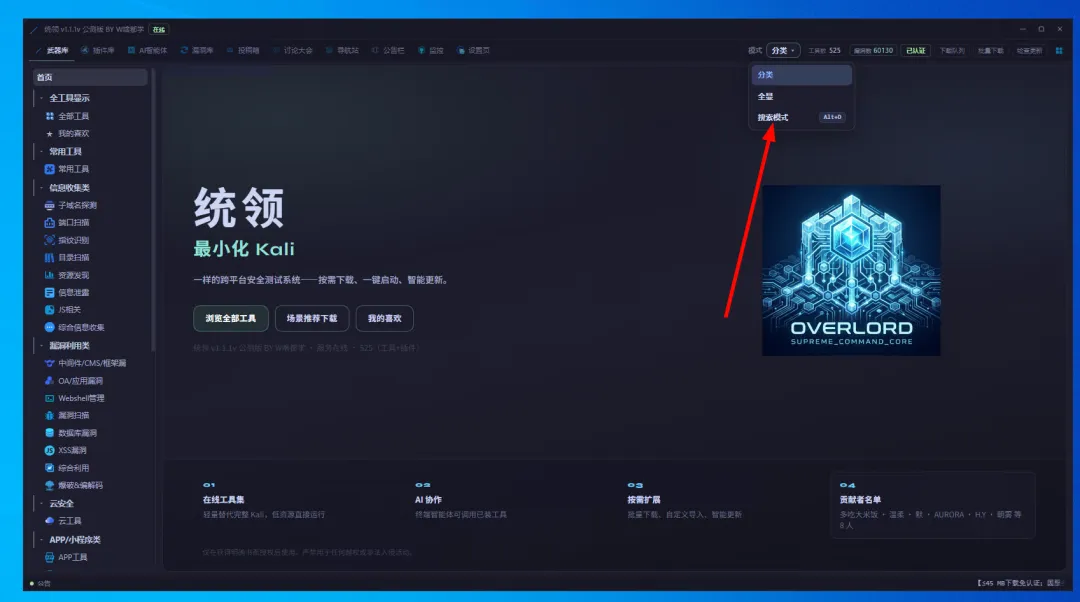
💡 使用漏洞库前需启动 AI 智能体服务,并完成漏洞库 POC 同步。
2.4 插件库
管理 Burp Suite、Cobalt Strike(CS)等安全平台的扩展插件,集中安装和更新。
2.5 投稿箱
如果发现好用的安全工具,希望纳入统领武器库,可通过投稿箱提交。投稿列表会显示 待审核 / 已通过 / 已拒绝 等状态,审核结果会发送到填写的邮箱。
2.6 讨论大会
统领内置社区论坛,用于交流使用经验、反馈问题,目前处于测试阶段。
2.7 导航站
内置 180+ 常用安全网站书签,方便快速访问。
2.8 监控
监控页包含两个标签:
GitHub 监控:自动对比武器库中的工具与其 GitHub 仓库的最新 Release,状态分为"已最新/可能更新/检测失败" AI 日志:查看 AI 智能体相关的运行日志,便于排查终端会话、服务启动等问题
2.9 设置
丰富的个性化设置选项:
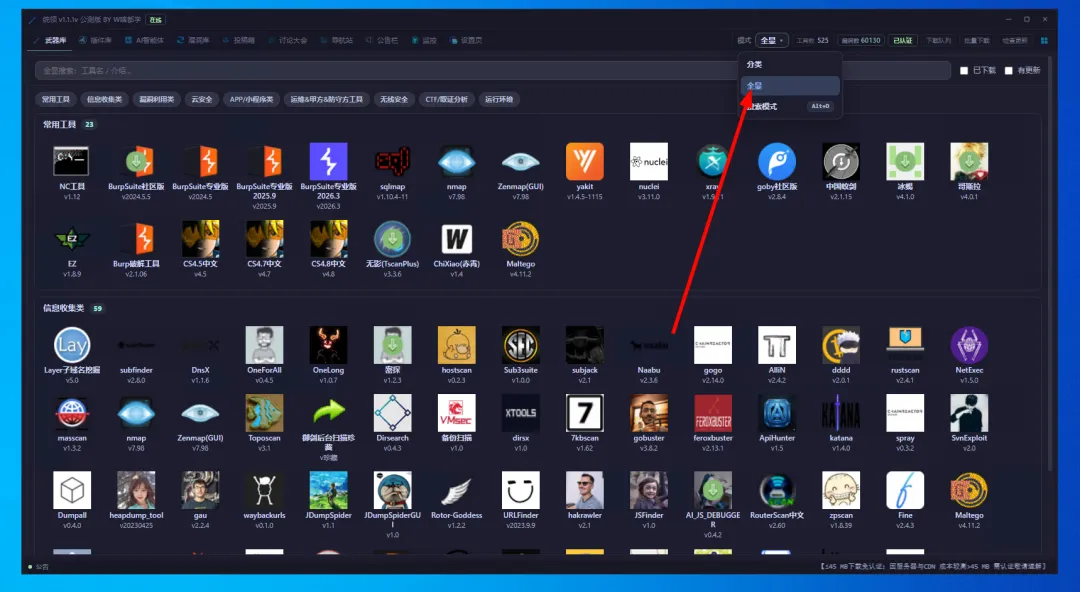
三、三种显示模式
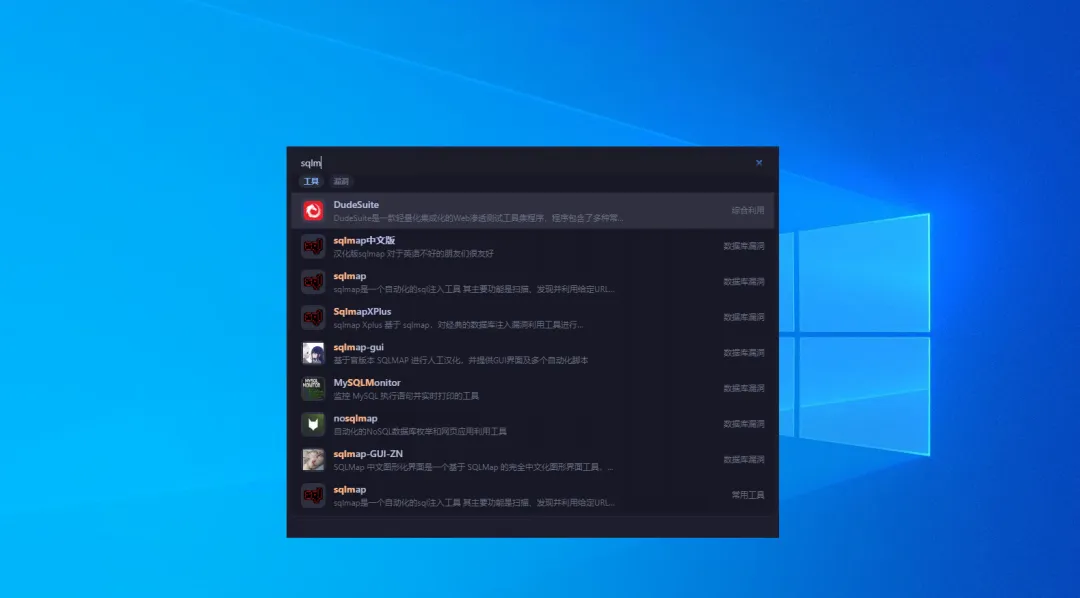
武器库界面支持三种显示模式,可在 设置 → 功能设置 → 显示模式 中切换:
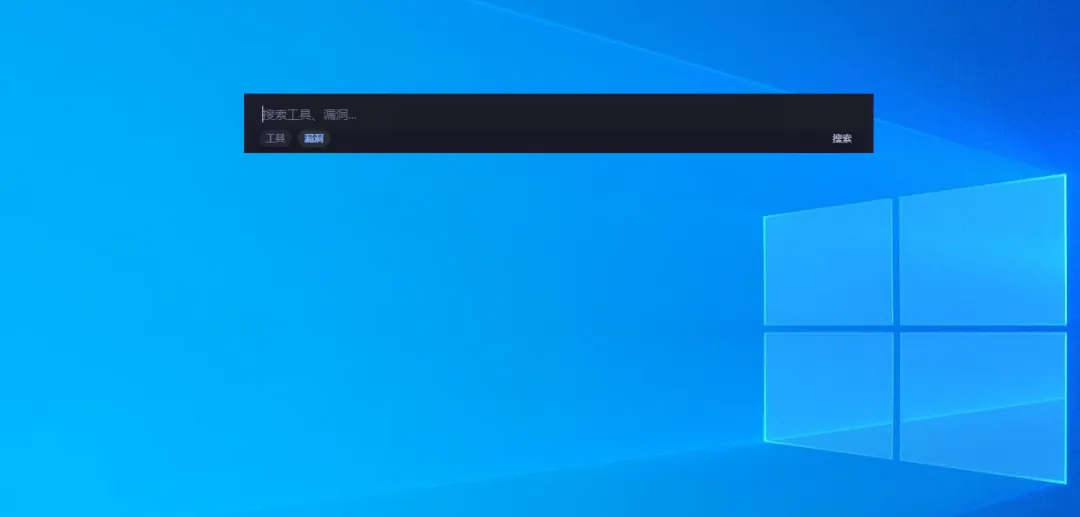
搜索模式(启动器)用法:
按 Alt + D直接进入便捷搜索模式面板可贴边收起为悬浮球,需要时再点开 在搜索框或悬浮球上右键可切换分类 / 全显显示方式
四、自定义工具
适合添加统领武器库中没有、但本机已有的程序:
点击武器库右上角 +,或在武器库空白处右键 选择"添加工具",填写名称、路径、分类等信息 也可以新建自定义分类,方便归类管理
支持格式:.exe、.bat、.cmd、.py、.jar、快捷方式等
五、系统要求
统领为绿色便携版:解压后即可使用,无需安装到系统目录。工具、配置、日志等数据都保存在程序旁边的 storage 文件夹中,方便备份与迁移。
六、数据存放位置
├── main.exe├── resources/ ← 程序本体,请勿手动修改├── storage/ ← 你的数据都在这里│ ├── (各安全工具安装目录)│ ├── nuclei-templates/ ← 漏洞模板│ ├── afrog-pocs/│ ├── exploitdb/│ ├── 配置文件、日志等│ └── …└── …💡 备份建议:定期复制整个
storage文件夹;换电脑或重装系统时,连同统领程序一起拷贝,即可恢复环境。
七、下载方式
官方发布页(最新版本)
GitHub Releases:https://github.com/CuriousLearnerDev/Online_tools/releases
八、免责声明
统领仅供 技术研究与教育用途。使用本软件即表示您理解并同意:
遵守适用法律法规及职业道德规范 遵守《中华人民共和国网络安全法》等相关法律 仅在获得明确书面授权的前提下进行安全测试、漏洞验证等活动 禁止将本软件用于未经授权的入侵、破坏或任何违法用途 用户须自行承担因使用本软件产生的一切风险与法律责任,开发者不承担相关后果 本软件及附带教程仅作学习参考,请在合法授权范围内使用
总结
统领安全工具箱 1.1.1 版本将 340+ 安全工具、七大 AI 引擎、6.8 万+ 漏洞库整合在一个便携的 Windows 桌面程序中。无论是安全研究人员、渗透测试工程师还是 CTF 选手,都能从中受益:
✅ 工具即点即用,无需繁琐配置 ✅ AI 智能体辅助自动化扫描,效率倍增 ✅ 漏洞库统一检索,快速定位 POC/EXP ✅ 绿色便携,数据易备份迁移 ✅ 持续更新,社区共建
如果你正在寻找一款"开箱即用"的安全工具箱,不妨试试统领——它可能就是你一直在找的那款"瑞士军刀"。
知 识 星 球
限时免费 | |
≥3年粉丝 | |
星球成员 |
往期推荐工具