ARTICLE · 1180150
AI开始“拆软件”了:你装的软件,到底在干什么?
点一下“复制”,文字就进了剪贴板;点一下“导出”,文件就出现在电脑上。
按钮背后,数据经过了哪里?哪段代码在处理它?软件有没有做界面上看不到的事?
大多数时候,我们只看得到结果,看不到过程。
Rea (开源项目)想做的,就是让 AI 借助专业工具,帮人看清这个过程。
从看结果,到追原因
“拆软件”不是把程序砸开,而是从现成软件入手,倒推它的工作方式。这类工作叫逆向分析。
Rea 本身不是一个无所不知的模型,更像一座桥:一边接 AI 助手,一边接分析工具,让代码、函数之间的联系和运行线索成为 AI 解释的依据。
目标可以是程序文件、网页脚本或某些桌面应用。底层仍需要相应工具和环境,不是拿来一个软件就能全部看透。
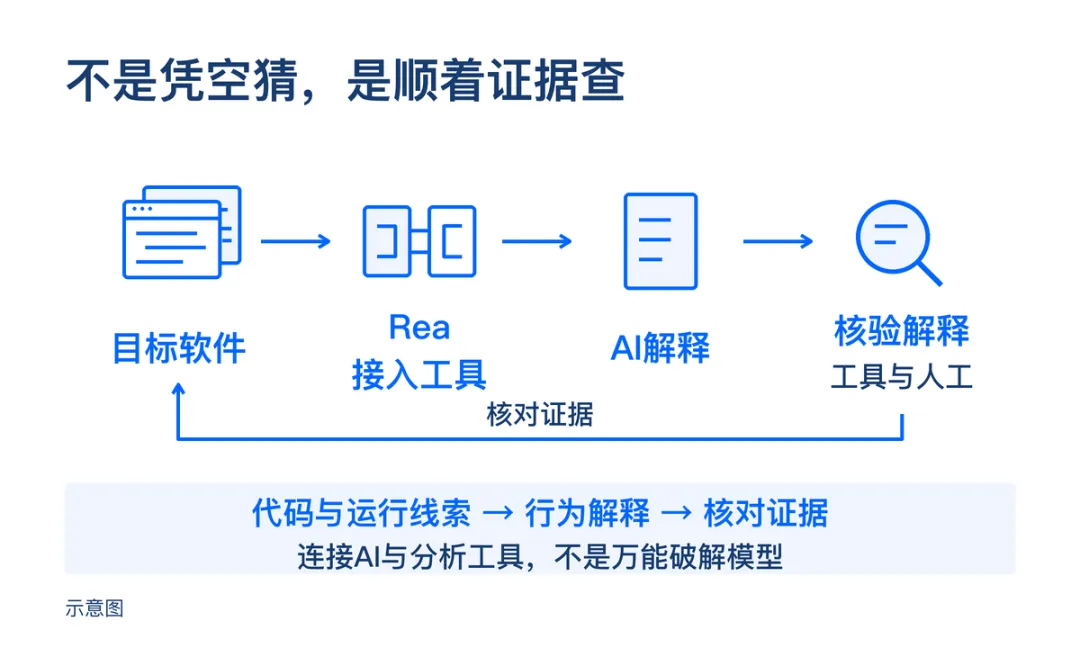
这和让 AI “猜一个类似功能怎么写”不同:它先找线索,再解释正在研究的软件实际上怎么做。
一个百分号,藏着两条规则
Rea 官网用 Windows 计算器做了演示。
200 + 10% = 220,200 × 10% = 20。
同一个百分号,为什么答案差这么多?加法里,它先取 200 的 10%;乘法里,它先把 10% 变成 0.1。
工具找到相关代码,AI 解释分支,再核对计算结果。一个原本藏在按钮后的规则,就这样被摆到了眼前。
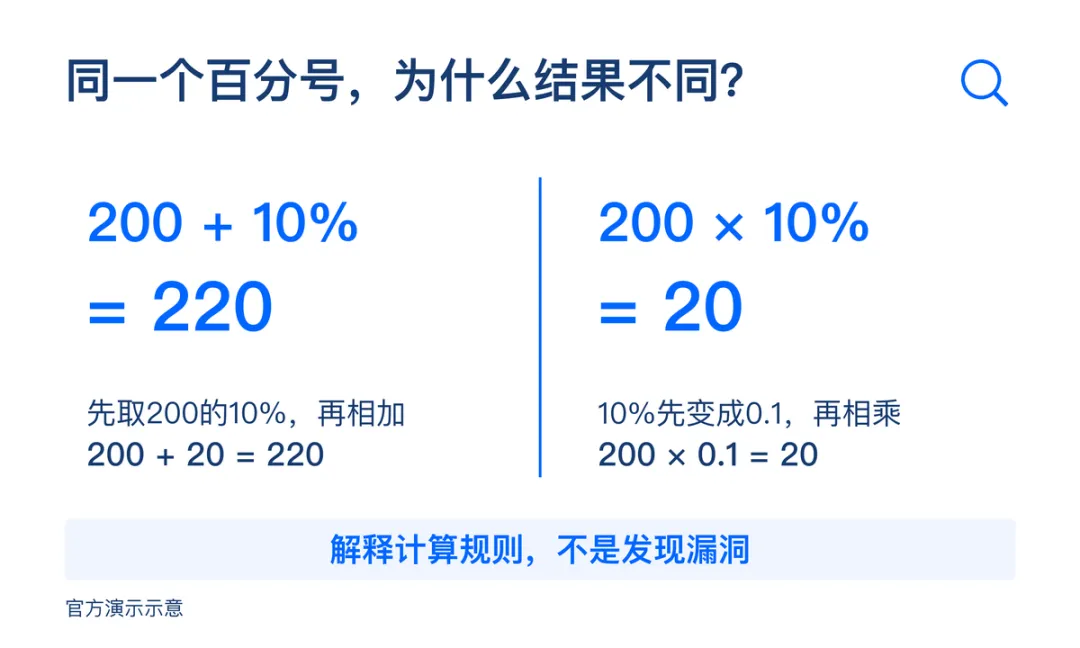
这不是漏洞,也不是破解,而是理解软件的一个小例子。
官网还有追踪 Notion 复制操作的案例:从页面侧一路找到系统剪贴板,看到中间的调用和来源检查。功能追踪并不意味着用户资料已经泄露。
变化在于:过去需要人反复找代码、拼线索的一部分工作,现在可以让 AI 参与。
软件更容易被研究,意味着什么?
它可以帮助排查故障、理解旧程序、检查可疑行为。同一类能力,也可能被人用来研究薄弱环节。
假设一个软件把长期有效的访问密钥放进安装包,再把代码弄得很难读。它寄希望于“别人找不到”,但秘密不会因为藏得深,就变得安全。
AI 辅助分析让这类设计更值得警惕,问题根源却仍是:该保护的东西,没有真正保护好。
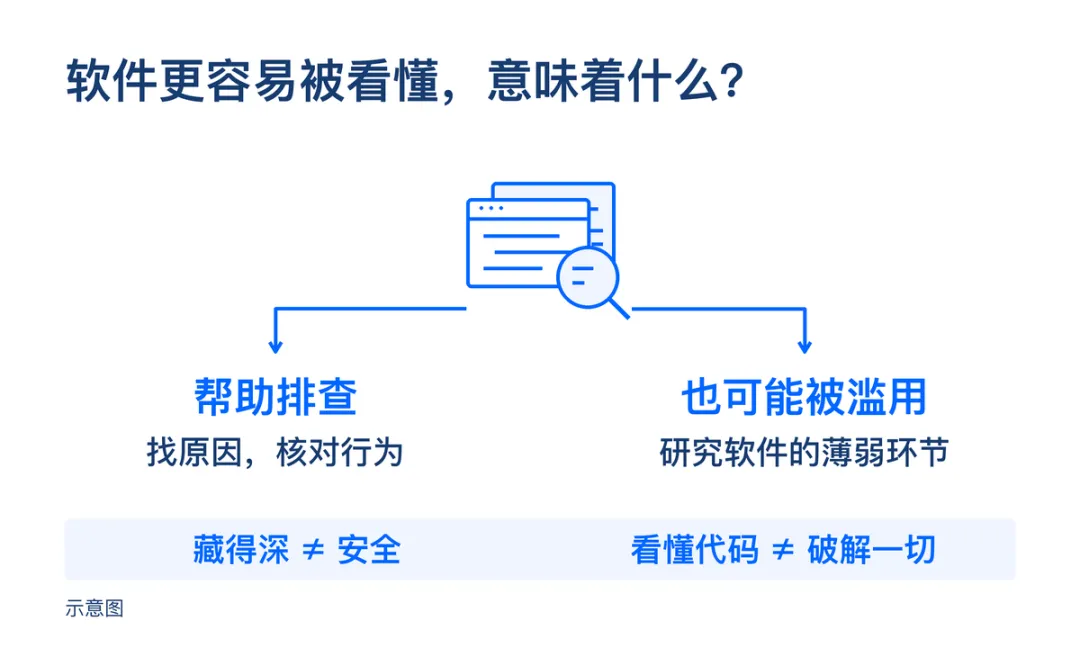
不过,看懂代码不等于解开所有加密,找到接口不等于有权限读取数据。密钥管理、服务端权限校验这些真正的保护,并不会因为 AI 会分析就失去意义。
被动摇的,是“只要别人看不懂,我就安全”的侥幸。
还有一条边界,藏在“本地运行”后面
Rea 在本机分析目标,AI 助手接收分析结果。
如果助手接的是云端模型,用来解释的代码片段或日志,就需要另看配置和数据政策。原文件留在电脑里,不等于从中读出来的内容也一定留在电脑里。
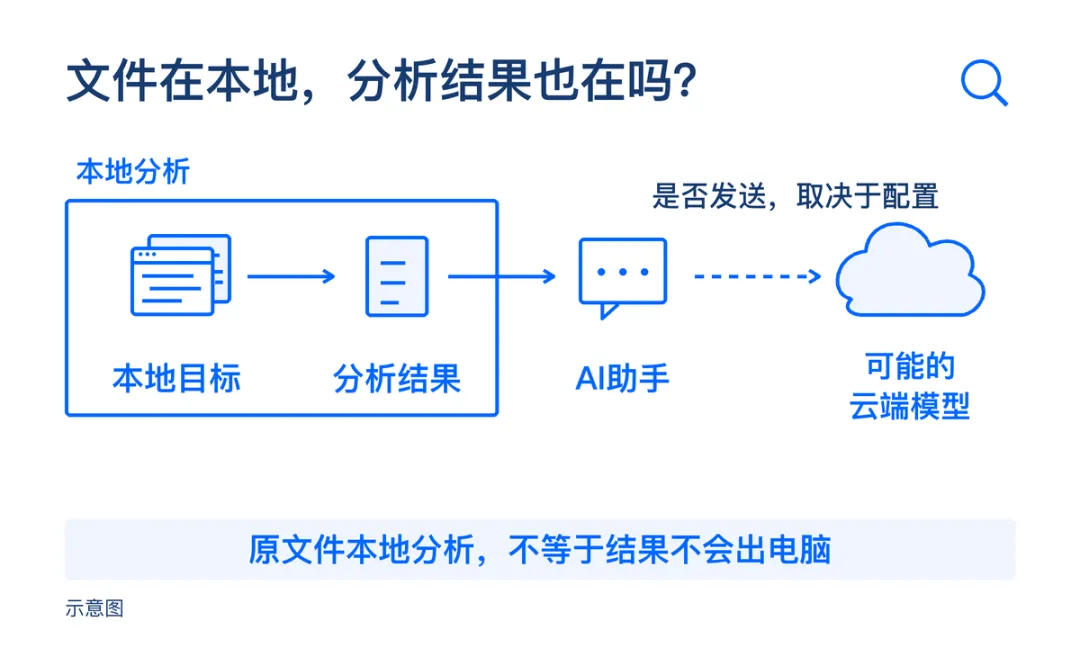
这也提醒我们:AI 分析本身,同样是一条需要看清的数据路径。
而且,AI 可能解释错。一次没看到联网,不代表永远不联网;没有发现问题,也不是给软件发了一张安全合格证。是否可信,仍要回到原始线索、覆盖范围和验证结果。
当 AI 既能帮人写软件,也能帮人理解软件,真正的安全就更不能只靠藏。
开源仓库: https://github.com/morluto/rea