ARTICLE · 1192202
没有源码,AI 也把软件看了个底朝天
上周刷 GitHub Trending,被一个叫 REA 的项目戳了一下。
全称 Reverse Engineer Anything——逆向一切。名字挺狂,但点进文档看一圈,发现它真不是吹。一句话讲清楚它是干嘛的:让你手里的 AI 编程智能体(Claude Code、Cursor、Codex 这些)多了一套"拆东西"的本事。没有源码,也能把一个软件的功能,从界面一路追到二进制层,讲明白它到底是怎么实现的。
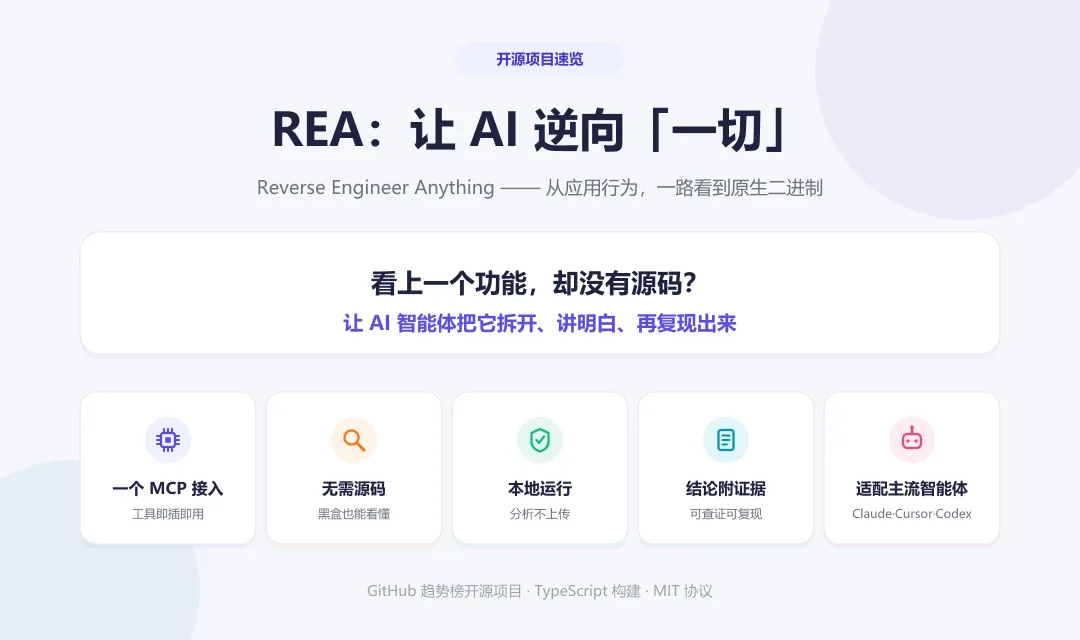
▲ 一张图看懂 REA 的定位
我理解它最狠的一点,不是"能逆向",而是"让 AI 去逆向"。
以前你想搞懂一个 App 的某功能,要么去翻对方招聘新闻猜技术栈,要么自己上 IDA、Ghidra 啃汇编。后者门槛极高,直接劝退九成九的人。REA 的思路很讨巧:把那些逆向工具包成 MCP,塞给智能体。你只要会提问,脏活交给它。
它是怎么转起来的?你问一句"这功能怎么做的",智能体通过 MCP 调 REA,REA 再去调度后面的分析引擎——深度原生分析接 Hopper、Ghidra、IDA,静态分析用自己的内置引擎。结果回来不是一句"答案是 X",而是"答案是 X,证据在这,局限也在这"。每条结论都带着证据链。
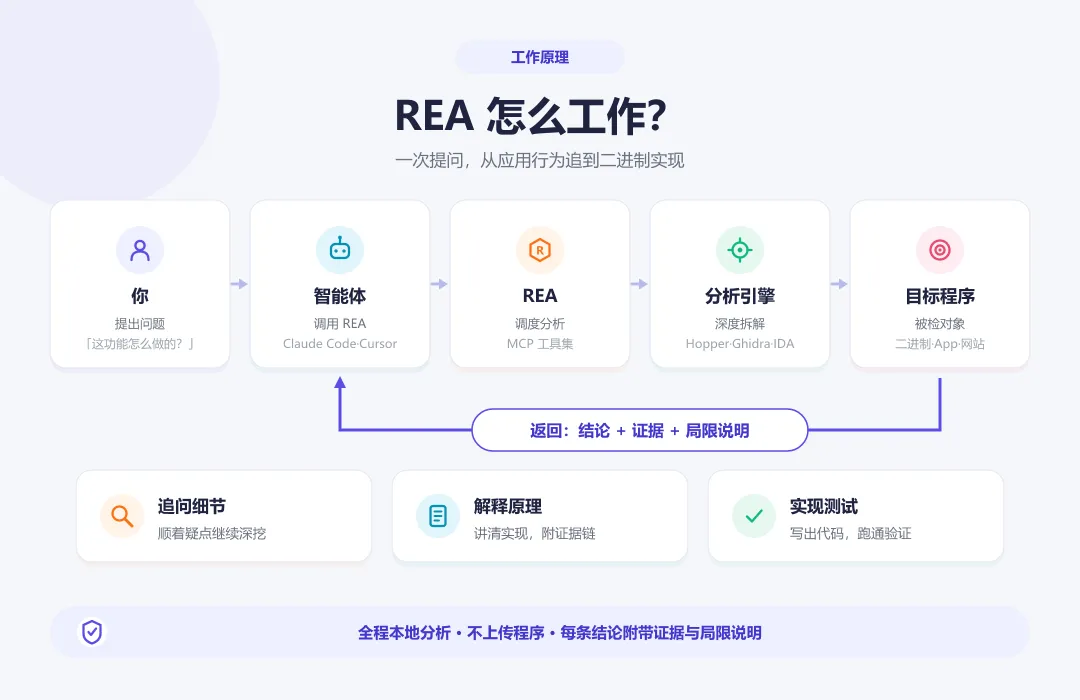
▲ 从提问到复现:REA 的完整工作回路
这点我挺看重的:分析全在本地跑,你的程序不会被传出去。而且它不装神弄鬼,会老老实实告诉你"这块我不确定"。
看它能分析的目标清单,我第一反应是愣了一下。从一段 WASM、一个安卓 APK,到一个网页、一张抓包文件,六大类全覆盖。最实用的可能就是 JS/Electron 和 .NET 的静态分析——零依赖,装完就能用;Go、Rust 二进制的构建信息也是内置解析,连 Go 环境都不用装。
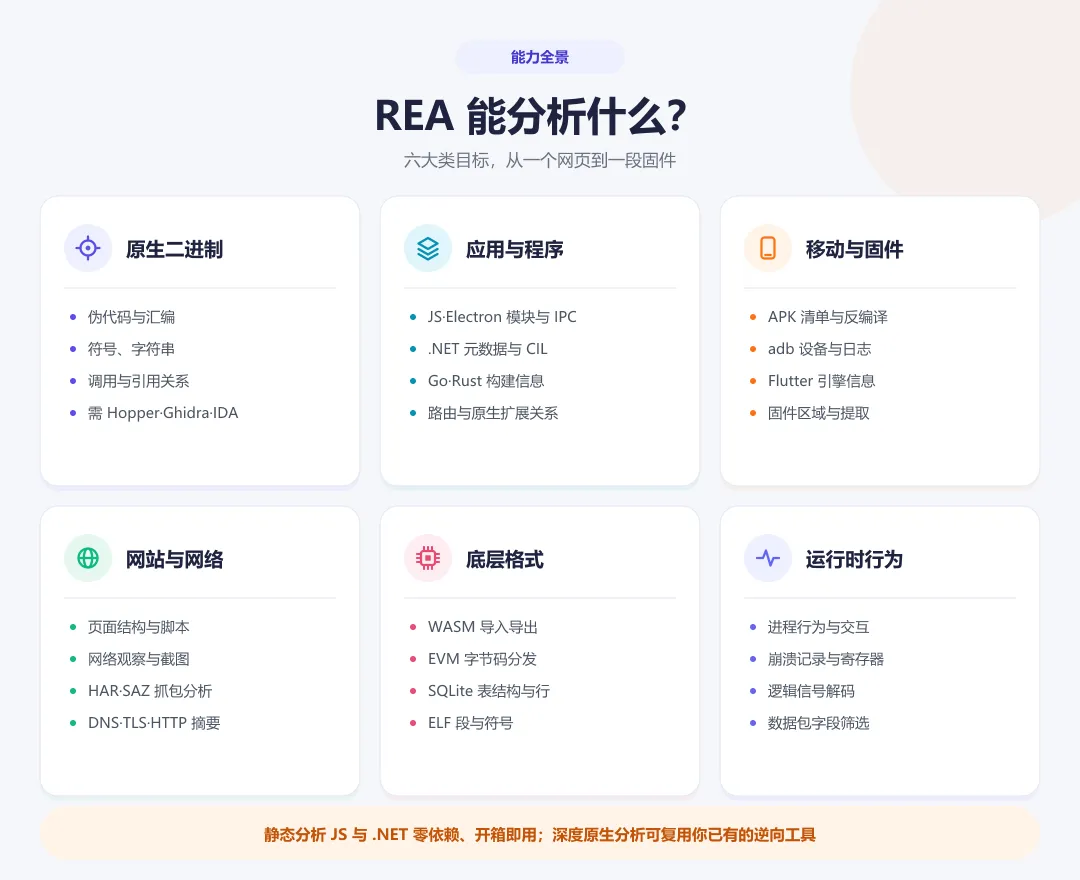
▲ REA 的六大类分析目标
不过咱也别神化。它再猛,原生二进制那块还是得靠 Hopper / Ghidra / IDA 这些老伙计,REA 更像是个调度层,自己不提供任何商业工具的授权——IDA 你得自己有正版。
光看介绍容易飘,看它给的三个真实案例才觉得"哦,是真能打":
- DX-Ball
:经典游戏音效的左右声像计算,伪代码残缺不全。REA 帮着补全成 C,重建版通过了 3205 个原始 x86 用例,63 个编译函数字节级完全一致。 - Notion
:从渲染进程的剪贴板 API,一路摸到 preload、IPC,直到主进程,看清富文本剪贴板到底怎么处理。 - TH04
:PC-98 时代的 DOS 弹幕游戏,16 位指令级复原,重建的 C++ 跟当年编译产物对得上号。
"字节级一致"这四个字,懂行的都知道含金量。
上手也简单,一句:
npx rea-agents setup选智能体、确认、重启,完事。终端里想用就 npm install --global rea-agents 装个命令,以后 rea update 升个级就行。
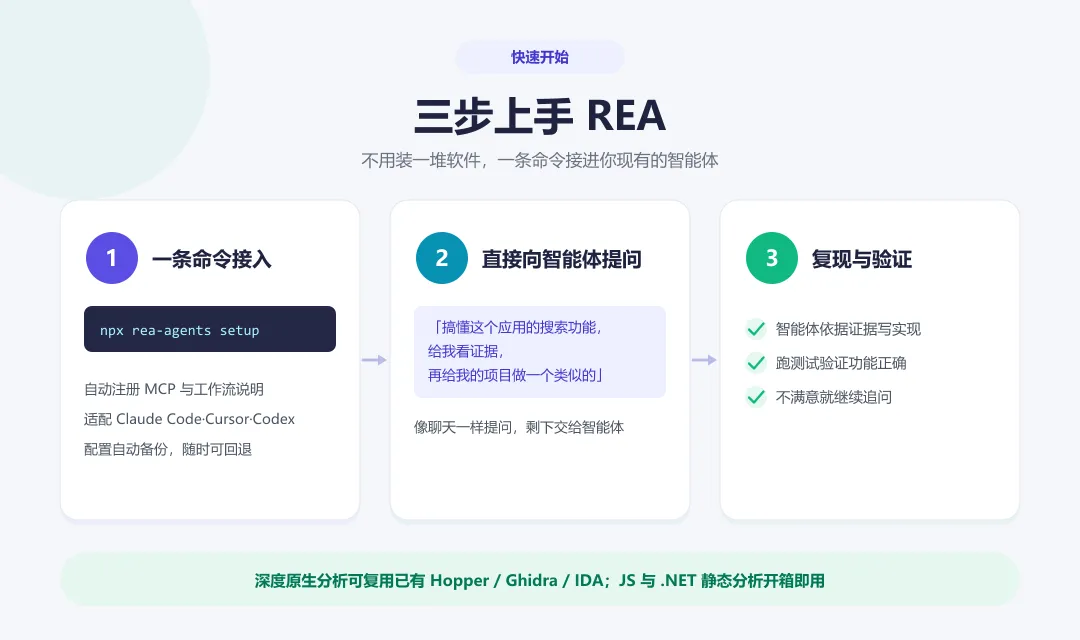
▲ 三步接入你现有的智能体
这种工具一出来,最容易被问的一句就是:"那不就能抄别人功能了?"
是,但 REA 自己把话说明白了:只给合法用途——研究、教育、互操作、软件保护,以及分析你拥有或被授权的软件。IDA / Hopper / JEB 的正版授权得你自己有。工具没有善恶,看谁用、怎么用。
我更在意的其实是另一件事:软件的"黑盒"正在被一层层剥开。过去想真正吃透一个软件,得下十年苦功;现在门槛变成了"你会不会问"。这对开发者的杠杆是巨大的——至于"学原理"和"照着抄"之间那条线,后面肯定会更热闹。
#REA #逆向工程 #AI编程 #开源项目 #MCP #GitHub #ClaudeCode #Cursor #程序员 #效率工具